
Hideez FIDO Logon
Melden Sie sich mit einem beliebigen FIDO2-Sicherheitsschlüssel statt eines Passworts bei lokalen und offline betriebenen Windows-Konten an – ganz ohne Cloud-Dienst oder Domäne.
Was ist Hideez FIDO Logon?
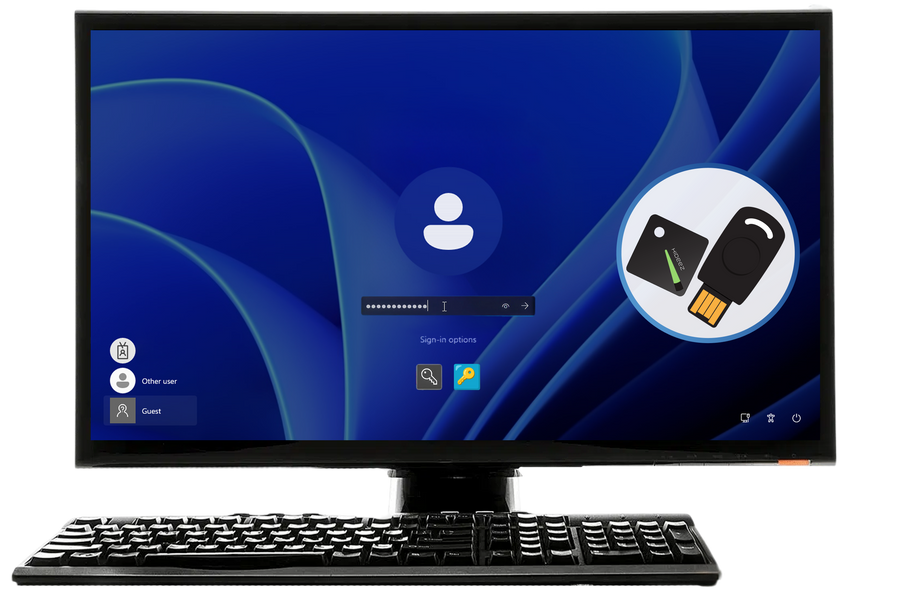
Hideez FIDO Logon ist ein Windows-nativer Credential-Stack, der direkt in den Standard-Anmeldebildschirm eingebunden wird. Der Nutzer sieht eine Anmeldekachel, tippt einen FIDO2-Sicherheitsschlüssel an, gibt die PIN des Schlüssels ein und landet auf dem Desktop – ohne ein Passwort einzugeben oder Daten an einen Server oder die Cloud zu senden.
Es handelt sich um einen vollständig eigenständigen Stack, der direkt mit dem Sicherheitsschlüssel kommuniziert statt über Windows Hello. Deshalb deckt er auch lokale und offline betriebene Konten ab, die Windows Hello und Entra ID nicht erreichen. Er funktioniert mit jedem konformen FIDO2-/CTAP2-Sicherheitsschlüssel, sodass IT-Teams die bereits ausgegebene Hardware weiter nutzen können.
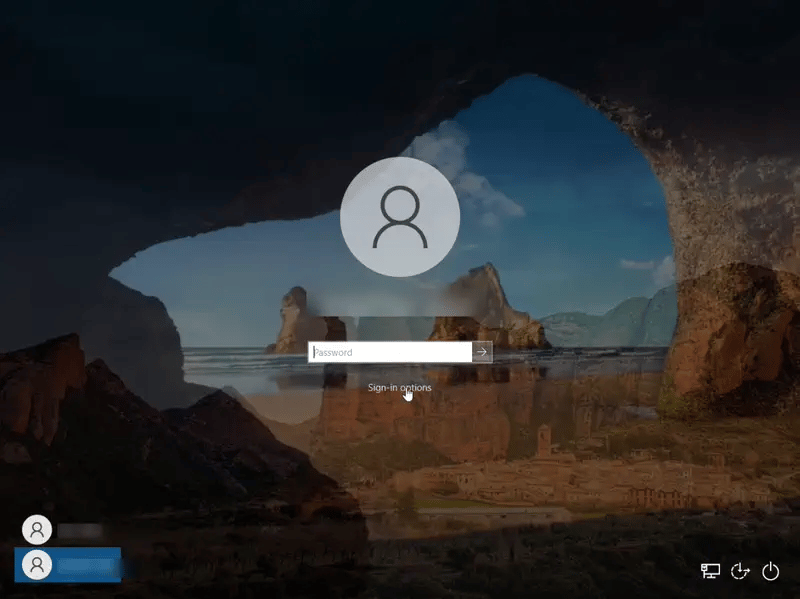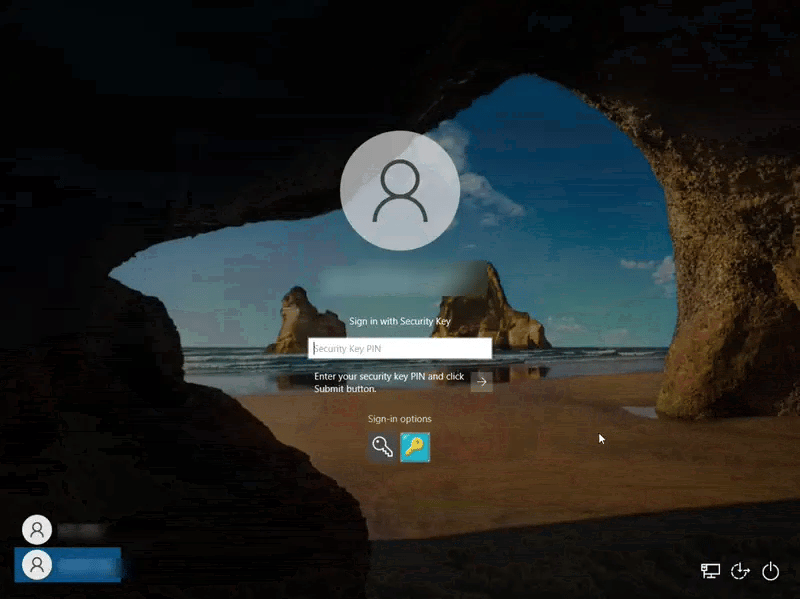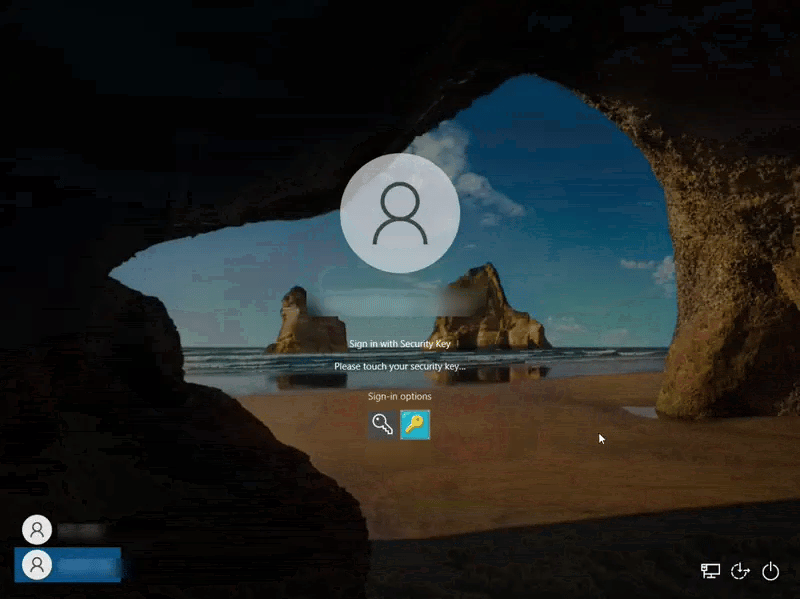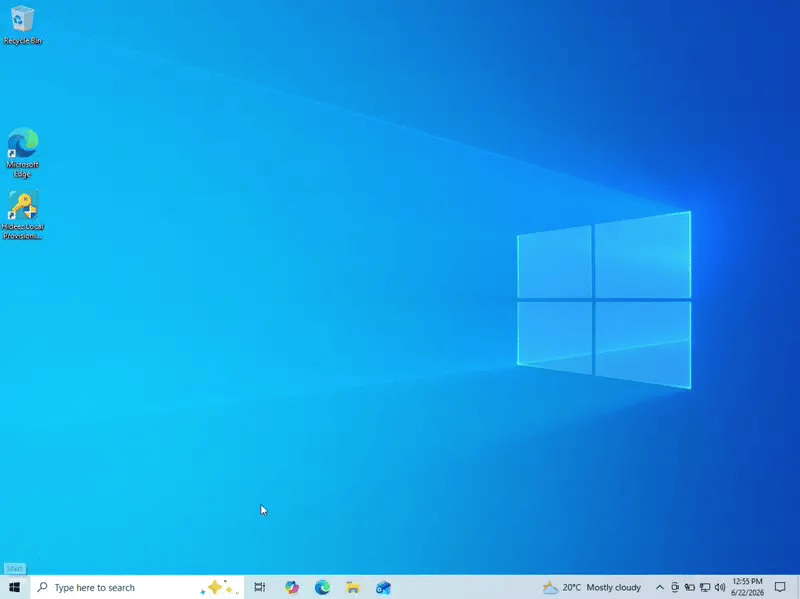
Warum Unternehmen einen passwortlosen Windows-Login für lokale Konten brauchen
Windows unterstützt werkseitig FIDO2-Sicherheitsschlüssel-Anmeldung nur für Geräte, die mit Microsoft Entra ID verbunden sind. Für lokale Windows-Konten oder Umgebungen ganz ohne Cloud-Identitätsanbieter gibt es keinen nativen Weg zu einem passwortlosen Login.
Genau dort operieren Hochsicherheitsumgebungen: klassifizierte und Air-Gap-Netzwerke, OT/ICS-Leitstände, schiffs- und fahrzeuggebundene Systeme sowie isolierte Fabrikhallen – viele davon setzen bereits Authentifizierung für gemeinsam genutzte Workstations über mehrere Bediener hinweg ein. Diese Maschinen sind aus Richtlinien- oder Designgründen getrennt, weshalb sie heute auf Passwörter zurückgeworfen werden.
So funktioniert Hideez FIDO Logon
Provisioning Tool
Eine Desktop-App für die einmalige Registrierung eines Sicherheitsschlüssels an einem Windows-Konto.
Credential Provider
Fügt die FIDO-Anmeldekachel zum Windows-Anmelde- und Sperrbildschirm hinzu und steuert den Tipp-und-PIN-Ablauf.
Authentication Package
Läuft innerhalb des Windows-Sicherheitssubsystems, verifiziert den Schlüssel und gewährt die Sitzung.
Einmal registrieren
Das Provisioning Tool erstellt einen Credential auf dem Schlüssel und hinterlegt nur dessen öffentlichen Teil am Konto.
Bei jeder Anmeldung
Ein Tippen und die PIN signieren einen neuen, einmalig gültigen Challenge, sodass ein abgefangener Login nie wiederverwendet werden kann.
Einmalige Registrierung: Das Provisioning Tool erstellt einen Credential auf dem Sicherheitsschlüssel und hinterlegt nur dessen öffentlichen Teil am Windows-Konto. Anmeldung bei jedem Login: Der Schlüssel signiert nach einem physischen Tippen und der PIN einen neuen, einmalig gültigen Challenge, und der Login wird erst gewährt, wenn User Presence und User Verification kryptografisch bestätigt sind. Da jeder Challenge nur einmal gültig ist, kann ein abgefangener Login nicht wiederverwendet werden.
Reiner Passwort-Login vs. Hideez FIDO Logon
| Reiner Passwort-Login | Hideez FIDO Logon | |
|---|---|---|
| Gestohlener oder erratener Credential | Kann für Zugriff ausreichen | Erfordert physischen Besitz des FIDO2-Schlüssels und dessen PIN |
| Funktioniert offline / air-gapped | Ja, aber unsicher | Ja, ohne Server, Cloud, Domäne oder Zertifizierungsstelle |
| Lokale Windows-Konten | Passwort ist die einzige Option | Vollständig unterstützt, der primäre Anwendungsfall |
| Phishing-Resistenz | Keine | Hoch, basierend auf FIDO2 / CTAP2 |
| Replay-Resistenz | Keine | Einmalig gültiger Challenge bei jeder Anmeldung |
| Wiederherstellung | Passwort-Reset | Zweiter registrierter Schlüssel oder das reguläre Windows-Passwort als letzte Option |
Die wichtigsten Funktionen von Hideez FIDO Logon

Wirklich passwortlos für lokale Konten
Anmeldung nur mit einem FIDO2-Sicherheitsschlüssel und dessen PIN, ohne ein Windows-Passwort einzugeben.

Funktioniert vollständig offline und air-gapped
Kein Server, keine Cloud, keine Domäne und keine Zertifizierungsstelle. Die Authentifizierung erfolgt vollständig auf dem Gerät.

Phishing-resistent per Design
Basiert auf dem offenen FIDO2-/CTAP2-Standard mit hardwaregestützter User Presence und Verification.

Hardware-unabhängig
Kompatibel mit jedem konformen FIDO2-/CTAP2-Sicherheitsschlüssel, einschließlich bereits im Einsatz befindlicher Schlüssel im Verteidigungsstandard.

Keine Unterbrechung bestehender Windows-Konten
Wird parallel zum Standard-Windows-Login installiert; die Passwort-Anmeldung bleibt für Administratoren und zur Wiederherstellung verfügbar.

Zertifizierungsbereit
Signiert von Microsoft über das Hardware Partner Center und mit einem EV-Code-Signing-Zertifikat – für gehärtete und akkreditierte Images.
Konzipiert für Offline- und Air-Gap-Flotten
Da sich beide Kernkomponenten auf Maschinenebene registrieren, lässt sich Hideez FIDO Logon direkt zusammen mit dem Betriebssystem in ein Windows-Image einbetten – per Referenz- (Golden-) Image mit Sysprep, per unbeaufsichtigter Installation oder per Provisioning-Paket von USB. Das Deployment benötigt weder Intune, SCCM, Group Policy noch eine Netzwerkverbindung. Die Registrierung des Sicherheitsschlüssels erfolgt anschließend pro Workstation nach dem Deployment.
Funktioniert mit jedem konformen FIDO2-/CTAP2-Sicherheitsschlüssel, einschließlich Hideez Key.
Wie Hideez FIDO Logon jede Anmeldung schützt
Kein Windows-Passwort im Spiel
Der einzige Wissensfaktor ist die eigene PIN des Sicherheitsschlüssels, die vom Schlüssel selbst und nicht von einem Windows-Passwort erzwungen wird.

Presence und Verification, jedes Mal
Jeder Login erfordert User Presence (Tippen) und User Verification (PIN), kryptografisch geprüft.

Nichts wird auf dem PC gespeichert
Weder Passwort, PIN noch privater Schlüssel werden je auf dem PC gespeichert. Der private Schlüssel verlässt den Sicherheitsschlüssel niemals.

Standardisierte, offene Kryptografie
Basiert auf etablierten FIDO2-/CTAP2-Standards mit ECDSA P-256.

Replay-resistent
Ein einmalig gültiger Challenge bei jeder Anmeldung bedeutet, dass ein abgefangener Login nicht wiederverwendet werden kann.
Nie ausgesperrt
Ausfallsicherheit ist von Anfang an eingebaut. Wir empfehlen, pro Konto mindestens zwei FIDO2-Schlüssel zu registrieren: einen primären Schlüssel für den täglichen Gebrauch und einen Ersatz- oder Administratorschlüssel in sicherer Verwahrung. Der eigene Passwort-Provider von Windows wird niemals deaktiviert, sodass das reguläre Windows-Passwort des Kontos ein unabhängiger, letzter Wiederherstellungsweg bleibt. Es wird bei der Einrichtung festgelegt und bleibt unter Administratorkontrolle, statt mit den alltäglichen Nutzern geteilt zu werden – und benötigt weder Server, PKI noch Helpdesk-Einsatz.
Für wen Hideez FIDO Logon geeignet ist
Hideez FIDO Logon wurde für Organisationen entwickelt, die einen phishing-resistenten, passwortlosen Windows-Login brauchen und sich dabei nicht auf einen Cloud-Identitätsanbieter verlassen können.

Verteidigung und Behörden
Betreiber klassifizierter oder air-gapped Windows-Workstations.

Industrie und OT/ICS
Leitstände, schiffs- und fahrzeuggebundene Systeme, isolierte Fabrikhallen.

Unternehmen mit einer Ausnahme für lokale Konten
Das letzte Passwort in einer sonst passwortlosen, mit Entra ID verbundenen Flotte.
Regulierte On-Premises-Umgebungen
Können keine Cloud-Abhängigkeit hinzufügen, nur um ein Passwort abzuschaffen.
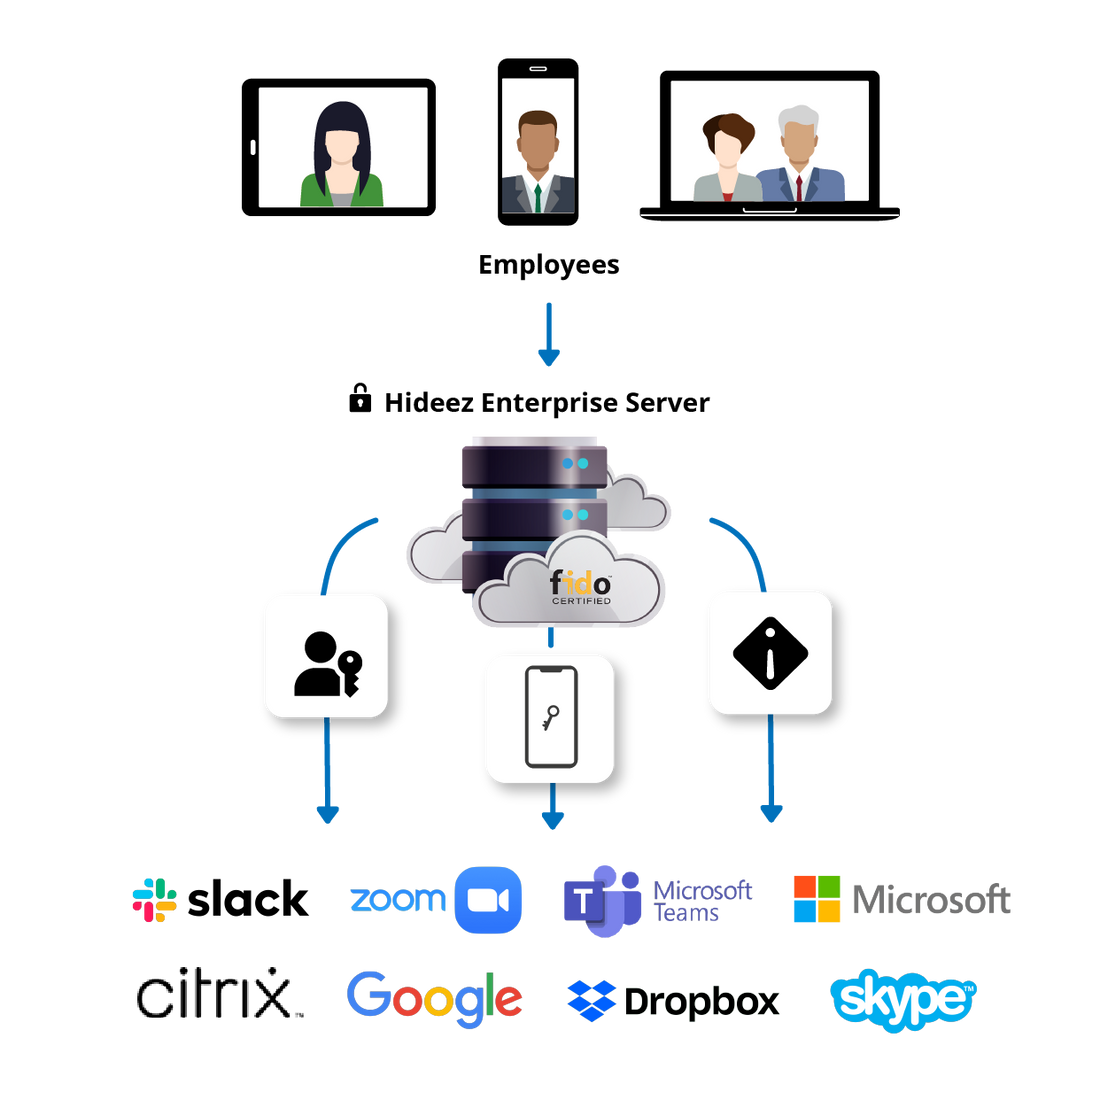
So passt Hideez FIDO Logon in Ihren bestehenden Identity-Stack
Hideez FIDO Logon deckt genau das ab, was Windows Hello for Business und Microsoft Entra ID heute offenlassen: lokale Windows-Konten ohne Domäne und ohne Cloud-Identitätsanbieter. Unterstützung für Active Directory und Entra ID bei FIDO Logon selbst steht auf der Roadmap.
Organisationen, die bereits passwortloses Single Sign-On über mit Entra ID verbundene Geräte und moderne Anwendungen betreiben oder betreiben möchten, können diese Ebene schon heute mit Hideez Workforce Identity abdecken, sie mit passwortlosem SSO auf die dahinterliegenden Anwendungen ausweiten und gemeinsam genutzte sowie domänengebundene Windows-Sitzungen mit Desktop-MFA schützen. Hideez FIDO Logon überträgt dasselbe passwortlose Prinzip auf die Konten, die diese Tools nicht erreichen.
Systemanforderungen für Hideez FIDO Logon

Betriebssystem
Windows 11 x64/ARM und Windows 10 x64

Konten
Lokale Windows-Konten (Active Directory und Entra ID auf der Roadmap)
Sicherheitsschlüssel
Jeder FIDO2-/CTAP2-Schlüssel mit PIN, resident (discoverable) Credentials und ES256

Verbindung
USB und NFC (Bluetooth auf der Roadmap)
Verification
PIN des Sicherheitsschlüssels plus ein physisches Tippen (Biometrie am Schlüssel auf der Roadmap)
Infrastruktur
Keine erforderlich: kein Server, keine Cloud, keine Domäne, keine Zertifizierungsstelle nötig
Warum Hideez für FIDO Logon wählen?
Hideez FIDO Logon bringt denselben FIDO2-/CTAP2-Standard, der auch Phishing-resistenter MFA zugrunde liegt, auf lokale, offline betriebene und air-gapped Windows-Konten – ein Bereich, den dieser Standard bislang nicht erreicht hat. Die Installation benötigt weder eine Domäne noch eine Netzwerkverbindung, und das Windows-Passwort selbst bleibt bestehen: Nur die tägliche Notwendigkeit, es einzugeben, entfällt.
In Kombination mit Hideez Key-Hardware oder jedem bereits eingesetzten konformen FIDO2-Sicherheitsschlüssel gibt es IT-Teams einen einzigen passwortlosen Ansatz, der jede Windows-Workstation in der Flotte abdeckt – auch jene, die nicht mit der Cloud verbunden sind.
Häufige Fragen
Was ist Hideez FIDO Logon und wie funktioniert es?
Hideez FIDO Logon ist ein Windows-nativer Credential-Stack, der eine passwortlose FIDO2-Anmeldung zum Standard-Anmeldebildschirm hinzufügt. Ein Nutzer tippt seinen Sicherheitsschlüssel an, gibt dessen PIN ein und meldet sich an, ohne ein Passwort einzugeben, einen Server zu kontaktieren oder einer Domäne beizutreten.
Nutzt Hideez FIDO Logon Windows Hello?
Nein. Es handelt sich um einen vollständig eigenständigen Stack, der direkt mit dem Sicherheitsschlüssel kommuniziert – dadurch funktioniert er auch mit lokalen und offline betriebenen Konten, die Windows Hello und Entra ID nicht erreichen.
Welche Sicherheitsschlüssel werden unterstützt?
Jeder FIDO2-/CTAP2-Schlüssel mit gesetzter PIN, Unterstützung für resident (discoverable) Credentials und dem ES256-Algorithmus, verbunden über USB oder NFC.
Gibt es weiterhin ein Windows-Passwort?
Ja. Die reguläre Windows-Passwort-Anmeldung bleibt für Administratoren und als Wiederherstellungsweg verfügbar; Nutzer brauchen sie im Alltag einfach nicht mehr.
Braucht Hideez FIDO Logon das Internet oder einen Server?
Nein. Die Authentifizierung erfolgt vollständig auf dem Gerät und funktioniert vollständig offline, auch in air-gapped Umgebungen ganz ohne Netzwerk.
Was ist mit Active Directory- oder Microsoft Entra ID-Konten?
Aktuell richtet sich Hideez FIDO Logon an lokale Konten; Unterstützung für Domäne und Entra ID steht auf der Roadmap. Für passwortloses SSO über mit Entra ID verbundene Geräte schon heute siehe Hideez Workforce Identity.
Lässt sich Hideez FIDO Logon ohne Group Policy oder Intune ausrollen?
Ja. Da sich beide Kernkomponenten auf Maschinenebene registrieren, lässt es sich per Sysprep in ein Golden-Windows-Image einbetten, per unbeaufsichtigter Installation oder per USB-Provisioning-Paket ausrollen – ganz ohne Management-Infrastruktur.
Erleben Sie Hideez FIDO Logon in Ihrer eigenen Flotte
Bringen Sie phishing-resistenten, passwortlosen Windows-Login auf die Workstations, die Ihre aktuellen Tools nicht abdecken. Fordern Sie eine Demo an, starten Sie ein Pilotprojekt oder sprechen Sie mit unserem Vertriebsteam über Ihre Umgebung.