
Zero-Trust-Authentifizierungslösung für Unternehmenssicherheit
Ein Mitarbeiter, der von einem verwalteten Laptop aus ein Finance-Dashboard öffnet, und ein Auftragnehmer, der dasselbe System von einem unbekannten Gerät aus anfordert, sollten nicht gleich behandelt werden. Eine Zero-Trust-Authentifizierungslösung bewertet Identität und Zugriffsbedingungen, bevor eine geschützte Ressource geöffnet wird.
Zero-Trust-Authentifizierung für jede Zugriffsanfrage
Zero-Trust-Authentifizierung macht Zugriff zu einer Richtlinienentscheidung statt zu einem einmaligen Tor ins Netzwerk. Ein Benutzername, ein Gerät, ein Standort oder eine frühere Sitzung erhalten kein implizites Vertrauen. Das System prüft Identität, Authentifizierungsmethode und die angeforderte Ressource. Es kann eine genehmigte Sitzung für Routineaufgaben beibehalten und gleichzeitig eine erneute Prüfung für risikoreichere Zugriffe verlangen.
Für das Unternehmen bedeutet das: Ein kompromittiertes Konto ermöglicht seltener einen breiten Zugriff über die durch die Richtlinie ausdrücklich erlaubten Ressourcen hinaus. Hideez unterstützt Unternehmen dabei, passwortlose Verifizierung und zentrale Richtlinien über Cloud-Dienste, Windows-Workstations und Legacy-Umgebungen hinweg anzuwenden.
Wie Zero-Trust-Authentifizierung funktioniert
Ein grundlegender Entscheidungsablauf sieht so aus:
- Ein Nutzer wählt eine geschützte Ressource aus.
- Der Identity-Provider bestätigt den Nutzer.
- Die Richtlinie berücksichtigt Authenticator, Gerät und Ressource.
- Die Anfrage wird nur fortgesetzt, wenn alle erforderlichen Bedingungen erfüllt sind.
- Die Entscheidung wird für Sicherheits- und Audit-Zwecke protokolliert.
Ein verändertes Risiko kann eine weitere Prüfung auslösen. Endpoint-Health und EDR-Status erfordern kompatible Sicherheitstools.
Passwortlose Authentifizierung im Zero-Trust-Modell einsetzen
Passwortlose Authentifizierung für Zero Trust eliminiert das wiederverwendbare Credential hinter Phishing und Credential Stuffing. Passkeys und FIDO2-Keys beantworten einen kryptografischen Challenge, anstatt ein Geheimnis zu übertragen. Diese Methoden stärken die Authentifizierung bei weniger manuellen Schritten, ersetzen jedoch nicht Autorisierung, Wiederherstellung, Endpoint-Kontrollen oder Monitoring.
Nutzer und Geräte vor der Zugriffsgewährung bestätigen
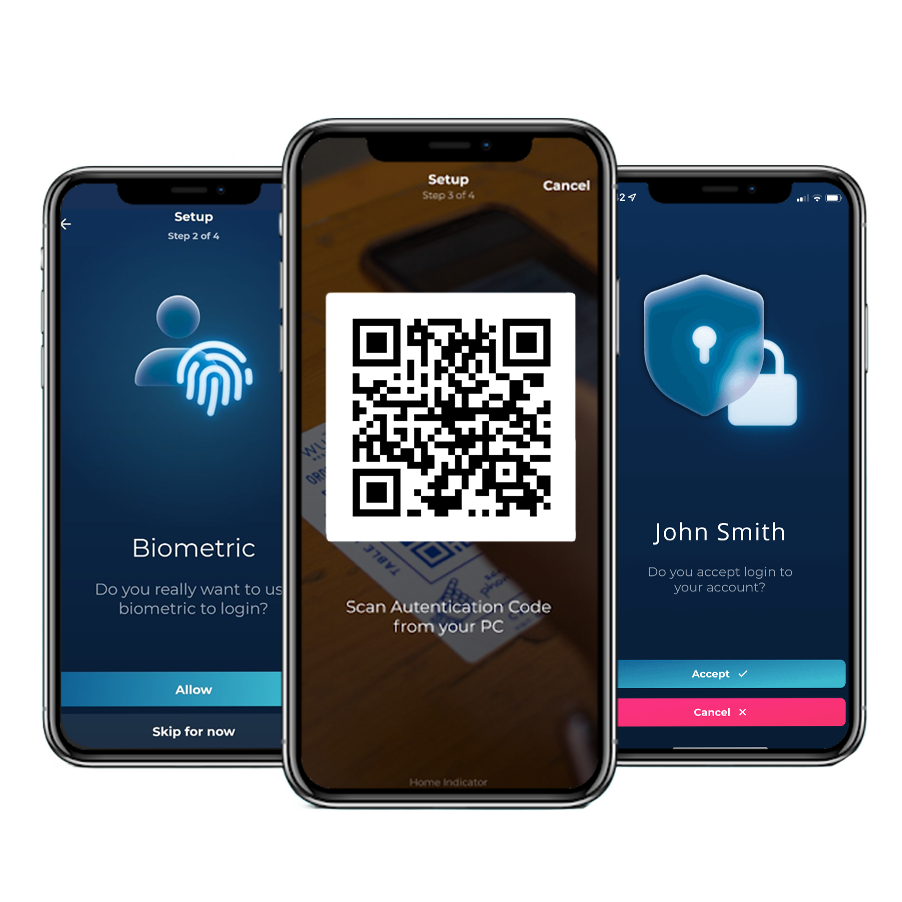
Zero-Trust-Geräteauthentifizierung stellt sicher, dass eine Anfrage einen registrierten Authenticator oder eine zugelassene Workstation verwendet. Mit Hideez kann die IT Windows-Rechner registrieren, Authentifizierungsmethoden verwalten und ein verlorenes Smartphone oder einen verlorenen Key deaktivieren. Patch-Management, Verschlüsselung und Compliance-Prüfungen erfordern weiterhin dedizierte Endpoint-Security-Tools. Hideez Desktop-MFA stärkt unterstützte Windows-Anmeldungen.
Diese Unterscheidung verhindert, dass Authentifizierungsdaten mit einer vollständigen Bewertung des Gerätezustands verwechselt werden.
Zero-Trust-Zugriff auf Unternehmensanwendungen anwenden
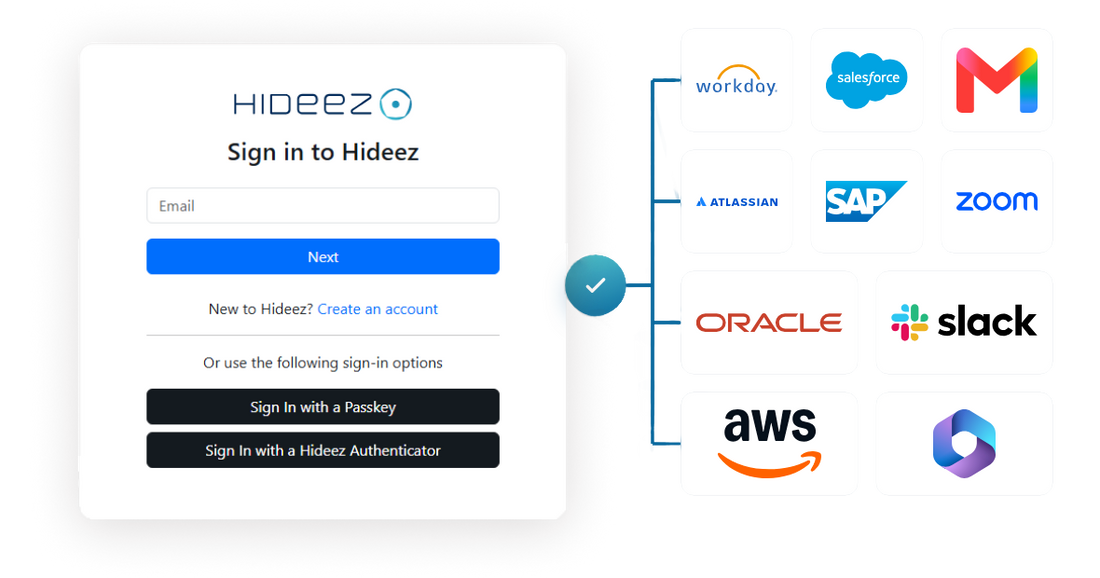
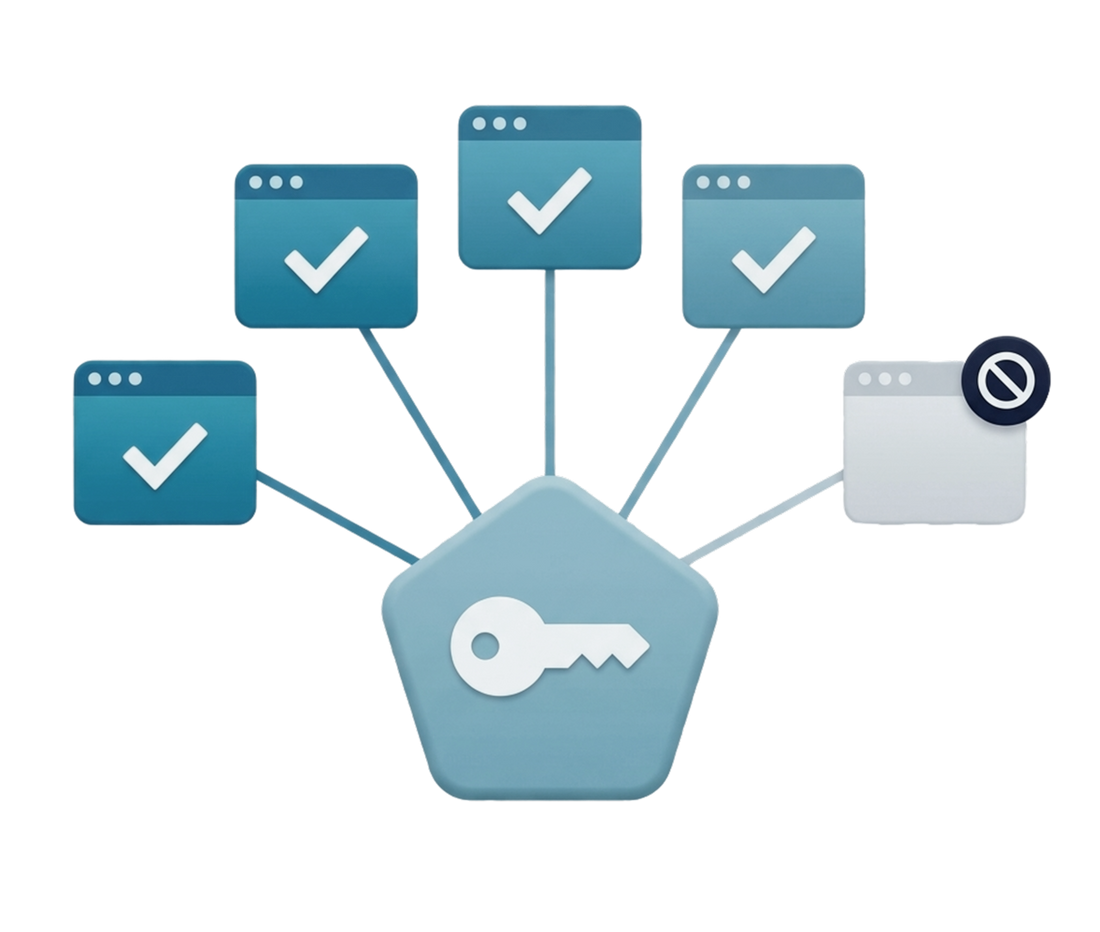
Dieselbe Richtlinie kann Cloud-Plattformen, interne Anwendungen, sensible Ressourcen und Remote-Dienste abdecken. Moderne Anwendungen verbinden sich über SAML 2.0 oder OpenID Connect, während FIDO2/WebAuthn-Dienste phishing-resistente Authentifizierung direkt akzeptieren können. SSO gibt eine bestätigte Identität an zugelassene Anwendungen weiter, während die Richtlinie entscheidet, was diese öffnen darf. Hideez passwortlose Authentifizierung und SSO reduziert wiederholte Anfragen, ohne Einschränkungen aufzuheben.
Schützen Sie Ihre Workforce in jedem Zugriffsszenario

Workforce-Authentifizierung
Mitarbeiter nutzen zugelassene Methoden gemäß den Workforce-Identity- und Zugriffsrichtlinien.

Remote-Workforce
Die Richtlinie bewertet Remote-Nutzer anhand von Identität und Zugriffsbedingungen, nicht nur anhand des Standorts.

Gemeinsam genutzte Workstations
Jeder Mitarbeiter öffnet eine individuelle Sitzung auf unterstützten Gemeinschafts-PCs.

Privilegierter Zugriff
Sensible Rollen können stärkere Authenticators und engere Berechtigungen erfordern. PAM kann weiterhin erforderlich sein.
Die wichtigsten Vorteile von Zero-Trust-Authentifizierung
- Macht gestohlene und gephishte Passwörter weniger nützlich.
- Ersetzt netzwerkbasierte Annahmen durch explizite Zugriffsentscheidungen.
- Wendet eine einheitliche Authentifizierungsrichtlinie über alle verbundenen Ressourcen an.
- Protokolliert Zugriffsentscheidungen für Untersuchungen und Audits.
- Unterstützt passwortlosen Login, ohne die Autorisierung zu schwächen.
- Ermöglicht der IT, verlorene Authenticators zentral zu deaktivieren.
- Stellt für sensible Rollen und Ressourcen strengere Anforderungen.
- Funktioniert zusammen mit bestehenden Identity- und Endpoint-Security-Produkten.
Die Authentifizierungsebene von Zero Trust mit Hideez aufbauen
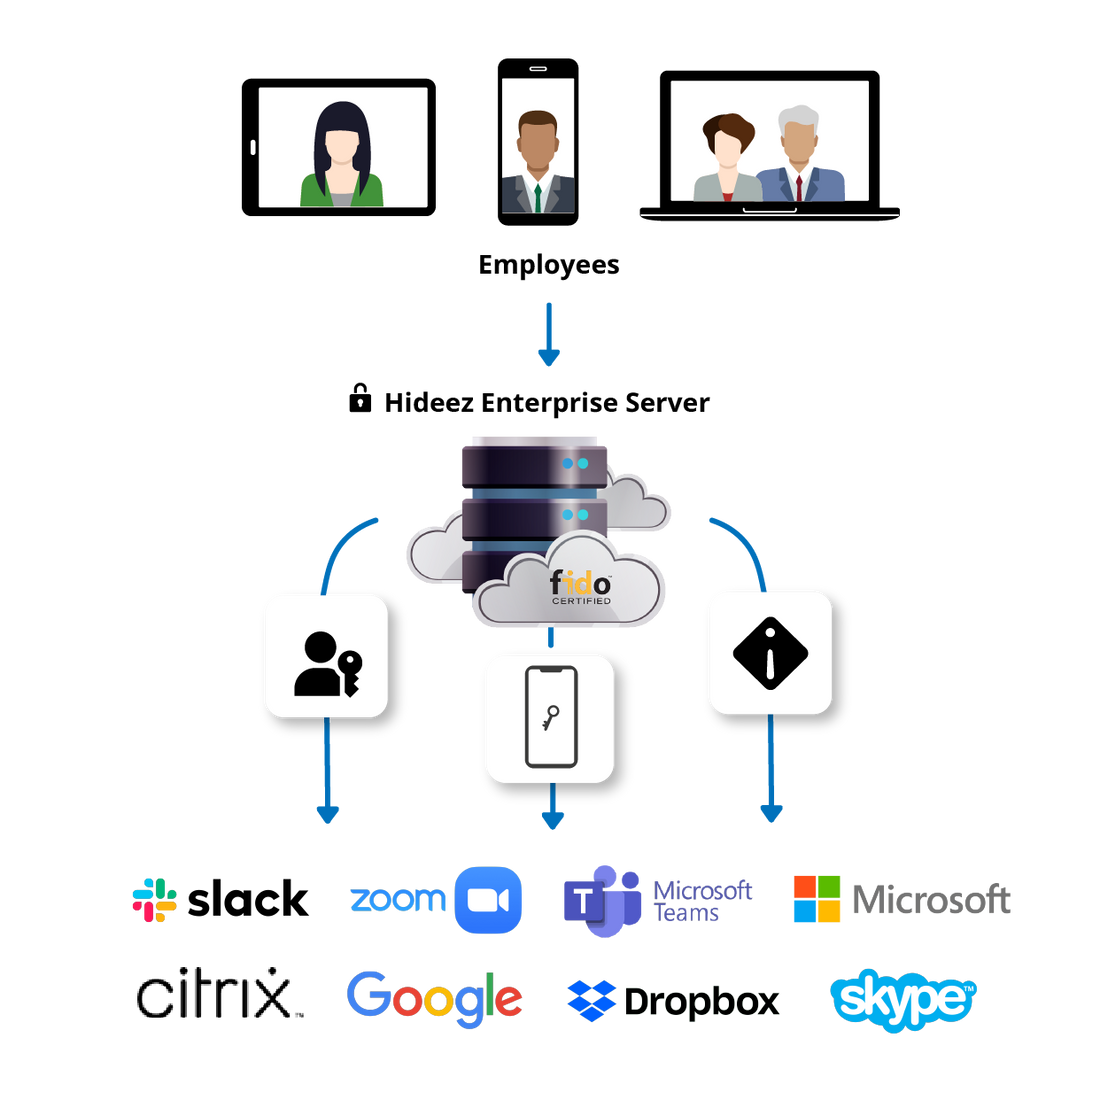
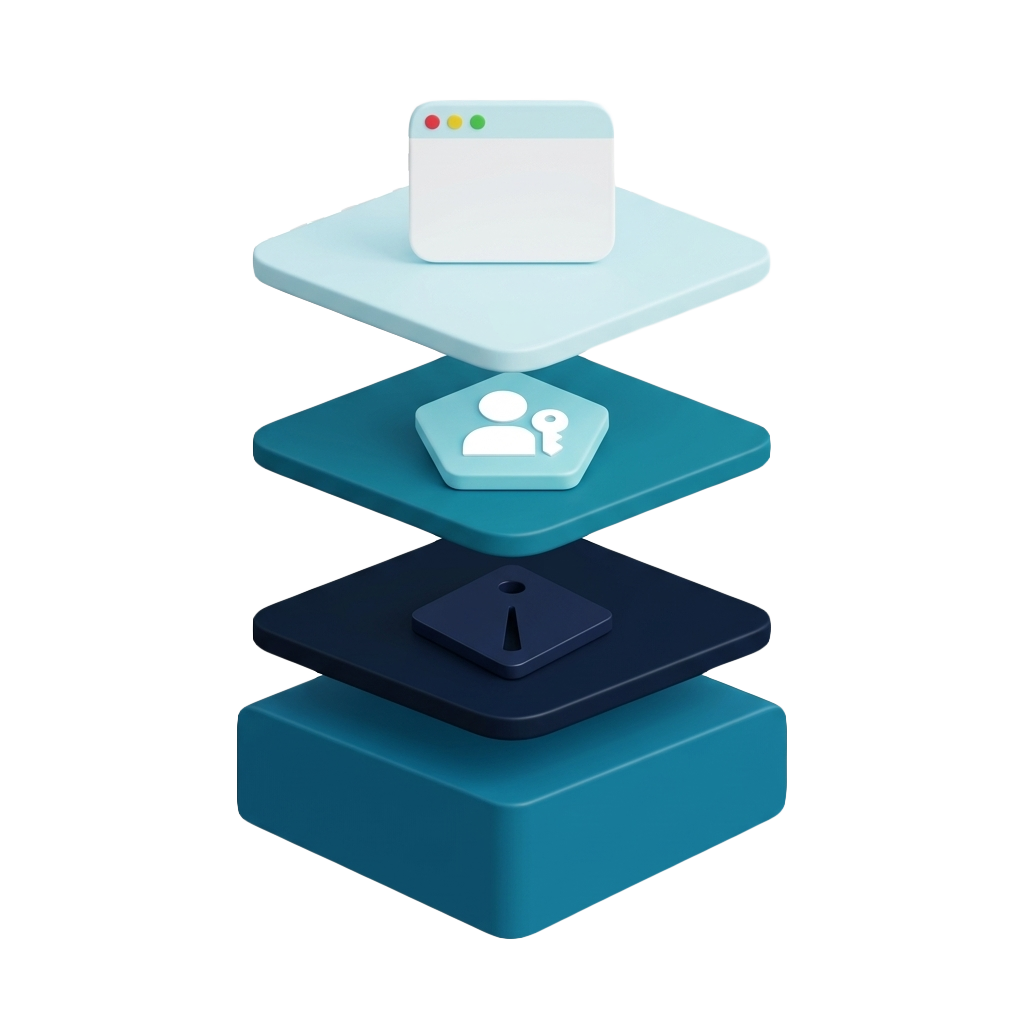
Hideez stellt die Authentifizierungskomponente einer Enterprise-Zero-Trust-Lösung bereit. Hideez Server bringt Nutzer, Authenticators, Integrationen, Workstation-Regeln und Audit-Daten in einer einzigen Cloud-, Private-Cloud- oder On-Premises-Umgebung zusammen.
Unternehmen können Passkeys, FIDO2-Keys, Hideez Authenticator, SSO, Windows-Zugriff und Schutz für kompatible Legacy-Webanwendungen kombinieren. Bestehende Tools bleiben weiterhin für Endpoint-Compliance, Segmentierung und Bedrohungserkennung zuständig.
Kompatible Identity-Provider und Anwendungsintegrationen können während der Einführung bestehen bleiben.
FAQ
Was bedeutet Zero-Trust-Authentifizierung?
Es bedeutet, Identität und Richtlinie zu prüfen, statt Standort oder eine frühere Sitzung als Nachweis zu akzeptieren.
Kann ein Zero-Trust-Modell Passwörter überflüssig machen?
Ja. Passkeys und FIDO2-Keys verifizieren Nutzer ohne wiederverwendbares Passwort.
Welche Rolle spielt passwortlose Authentifizierung bei Zero Trust?
Sie entfernt ein phishing-anfälliges Credential. Autorisierung, Wiederherstellung und Monitoring bleiben weiterhin erforderlich.
Wie geht Zero Trust über klassische MFA hinaus?
MFA verifiziert Faktoren. Zero Trust bewertet zusätzlich Identität, Kontext und die Ressource.
Wie arbeiten Zero-Trust-Authentifizierung und SSO zusammen?
Der Identity-Provider verifiziert den Nutzer, und SSO gibt diese Identität an zugelassene Anwendungen weiter.
Welche Unternehmen profitieren von Zero-Trust-Authentifizierung?
Sie eignet sich für Unternehmen mit Remote-Nutzern, Cloud-Diensten, Gemeinschafts-PCs oder sensiblen Ressourcen.
Erleben Sie Zero-Trust-Authentifizierung in Ihrem eigenen Stack
Buchen Sie eine Demo oder fordern Sie ein Angebot an, um zu sehen, wie Hideez passwortlose Verifizierung und Zero-Trust-Richtlinien über Ihre Nutzer, Geräte und Anwendungen hinweg anwendet.