

Hideez Authenticator
Mobile Authenticator-App
Teil von Hideez Workforce Identity. Die meisten Authenticator-Apps hören beim Web-Login auf — die mobile Authenticator-App von Hideez trägt passwortlose MFA bis an den Arbeitsplatz: Mitarbeitende entsperren einen gemeinsam genutzten Windows-Rechner per QR-Code, Bluetooth-Tippen oder NFC-Aufkleber, und der Bildschirm sperrt sich, sobald ihr Smartphone die Bluetooth-Reichweite verlässt.
Mit der Authentifizierungs-App wird das eigene Smartphone jeder Person zum Unternehmensausweis, also gibt es keine Token oder Karten zu kaufen, zu versenden oder zu ersetzen. Der passwortlose Windows-Login hält auch bei gemeinsamen Konten eine namentlich benannte Person im Audit-Protokoll, und Offline-Codes halten einen Standort ohne Verbindung am Laufen.
Download für Mitarbeitende


Voraussetzungen
Smartphone
- iOS 14+ oder Android 8+.
- Bluetooth 5 für Näherungsfunktionen.
- App-PIN; optional biometrisches Entsperren.
Workstation
- 64-Bit-Windows 10 (1709+), Windows 11 oder Windows Server 2022.
- Hideez Client und HTTPS-Verbindung zum Tenant.
- NTAG216-Aufkleber für die NFC-Anmeldung.
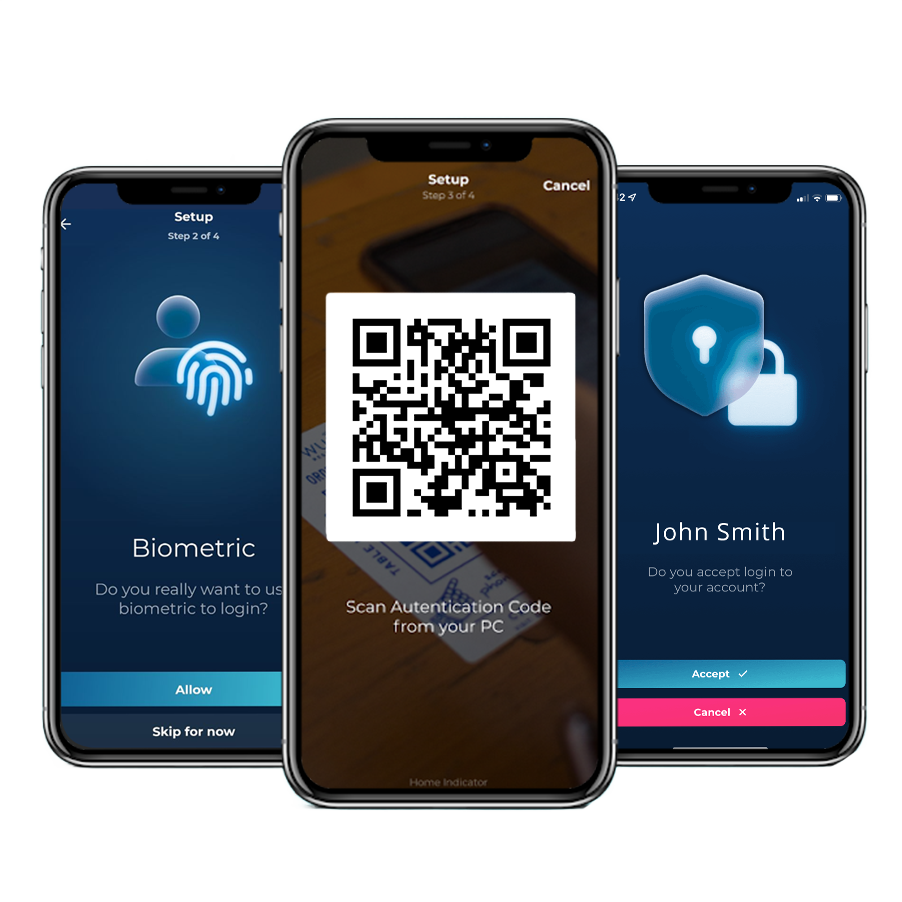
Eine Anmeldung mit dem mobilen Authenticator von Anfang bis Ende
Ein Smartphone, und Passwörter sind kein Teil des Arbeitsalltags mehr. Mitarbeitende erreichen Windows-Arbeitsplätze und die dahinterliegenden Webanwendungen mit einem Tippen — das nimmt Angreifern die Zugangsdaten, die sie abphishen würden, und dem Helpdesk das Ticket, das auf ein vergessenes Passwort folgt.
Auch Systeme, die nie Single Sign-on gelernt haben, kommen mit: Hideez AuthShield stellt denselben passwortlosen Login vor ältere Webanwendungen, damit der Abschied vom Passwort nicht bei der modernen Hälfte der Landschaft endet.

Wie Mitarbeitende sich mit der Authentifizierungs-App an- und abmelden

1. Arbeitsplatz entsperren
Ein QR-Code auf dem Sperrbildschirm, ein Bluetooth-Tippen in Reichweite oder ein NFC-Aufkleber am Gerät.

2. Bei Webdiensten anmelden
Integrierte SAML- und OIDC-Anwendungen öffnen sich, sobald die Anmeldeanfrage auf dem Smartphone bestätigt wird.

3. Einmalcode ergänzen
Wenn ein Dienst einen Einmalcode verlangt, kommt er aus derselben MFA-App.

4. Weggehen, es sperrt
Der Bildschirm sperrt sich selbst, sobald das Smartphone die Bluetooth-Reichweite verlässt.
Ältere Websysteme, die Single Sign-on nie unterstützt haben, sind ebenfalls abgedeckt — Hideez AuthShield stellt denselben passwortlosen Login davor.
Wie die einzelnen Anmeldemethoden der mobilen Authenticator-App von Hideez funktionieren
Wie Mitarbeitende Windows mit einem mobilen Authenticator auf dem Smartphone entsperren, die dahinterliegenden Webanwendungen erreichen und weiterarbeiten, wenn das Netz einmal nicht mitspielt.

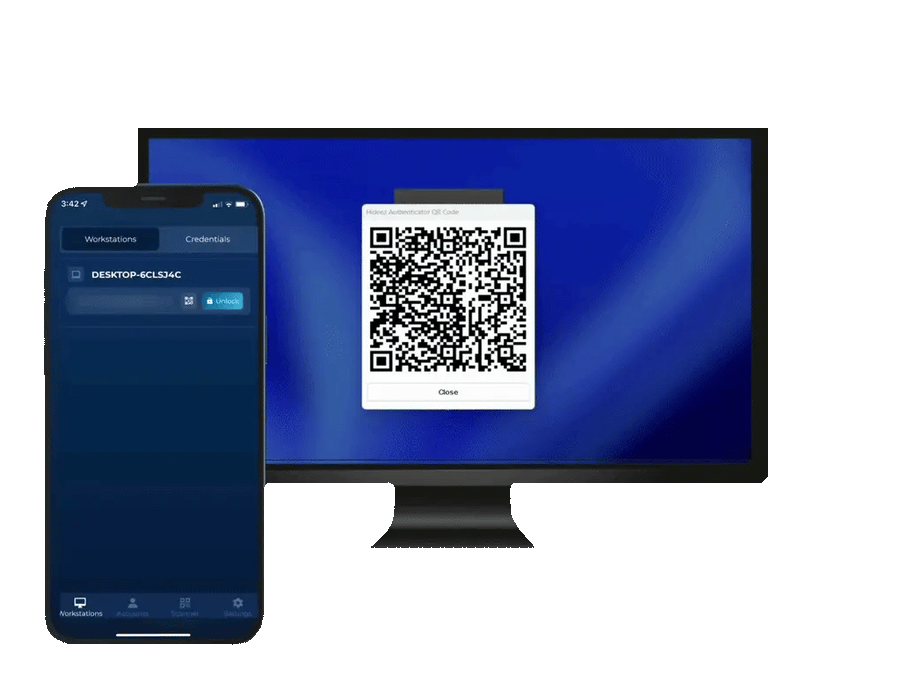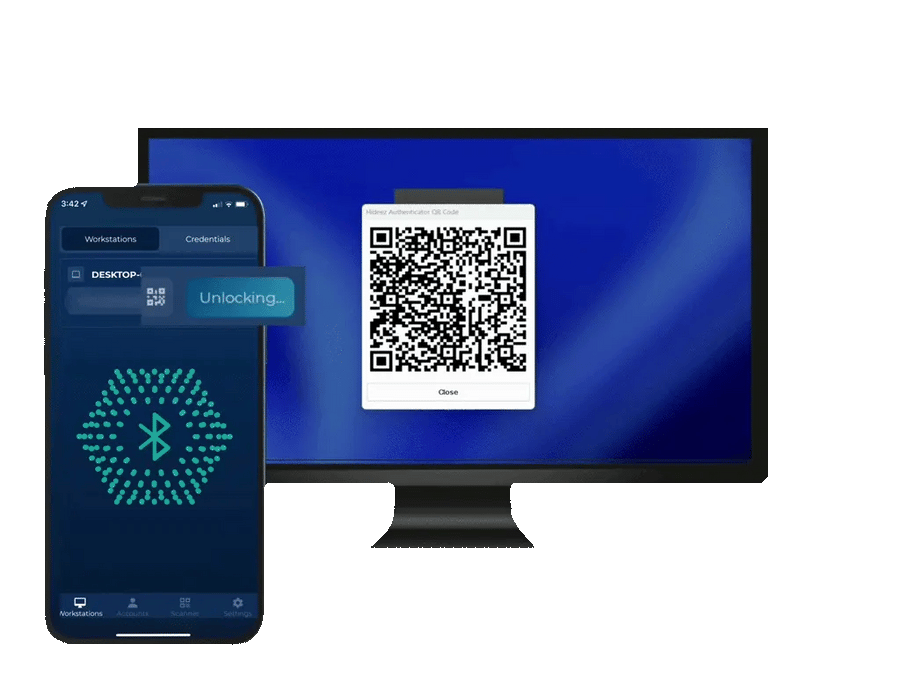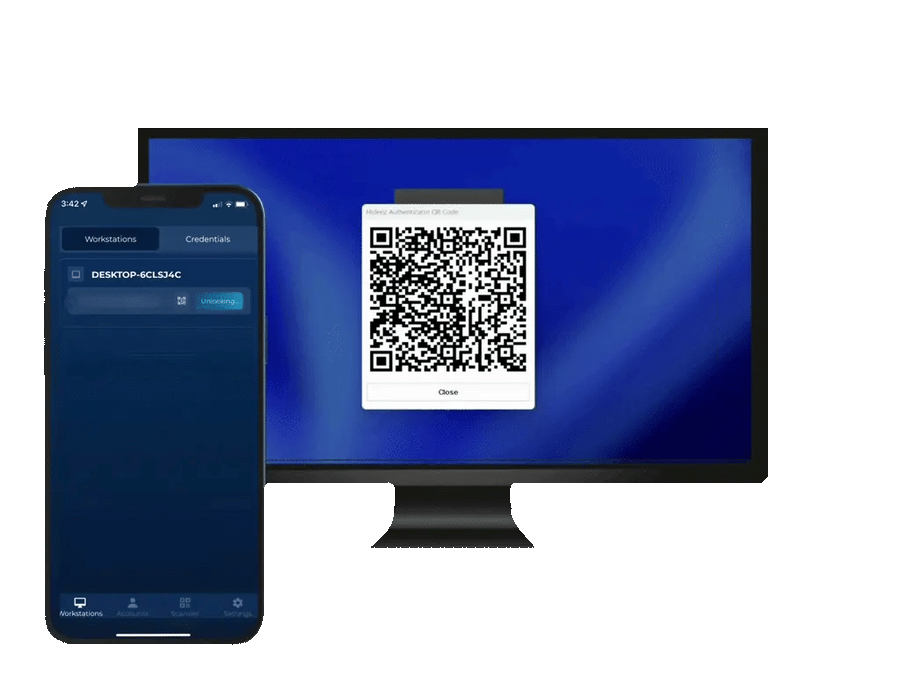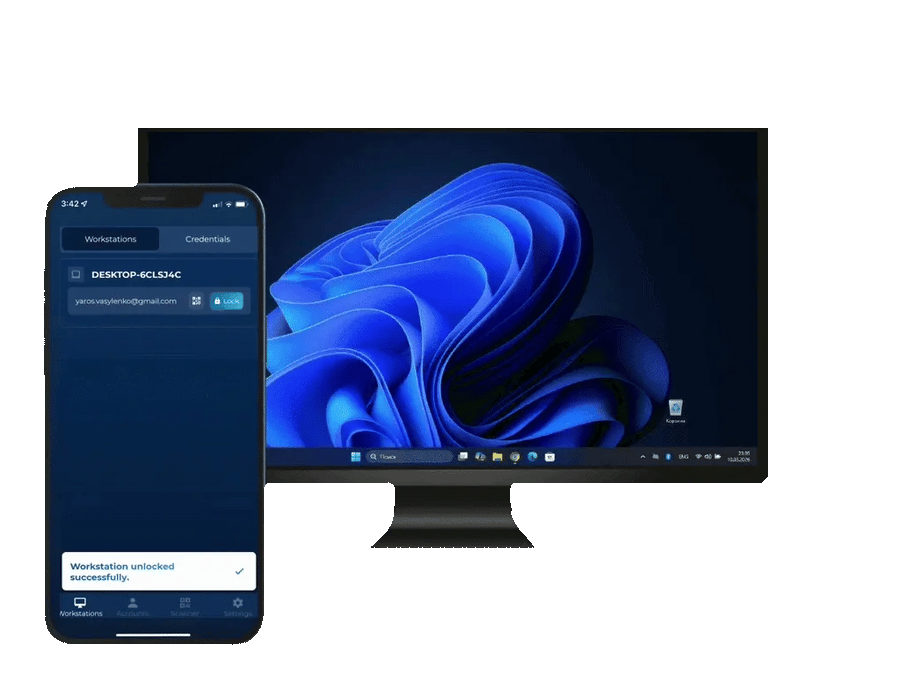

Der Sperrbildschirm zeigt einen QR-Code. Die Mitarbeiterin scannt ihn in der App und bestätigt die Anfrage.
Die Mitarbeiterin öffnet die mobile Authenticator-App neben dem Gerät und tippt auf „Entsperren“.
Mitarbeitende halten das Smartphone an einen NTAG216-NFC-Aufkleber, um die Workstation zu entsperren. Gemacht für gemeinsam genutzte PCs, an denen im Lauf des Tages mehrere Personen arbeiten.
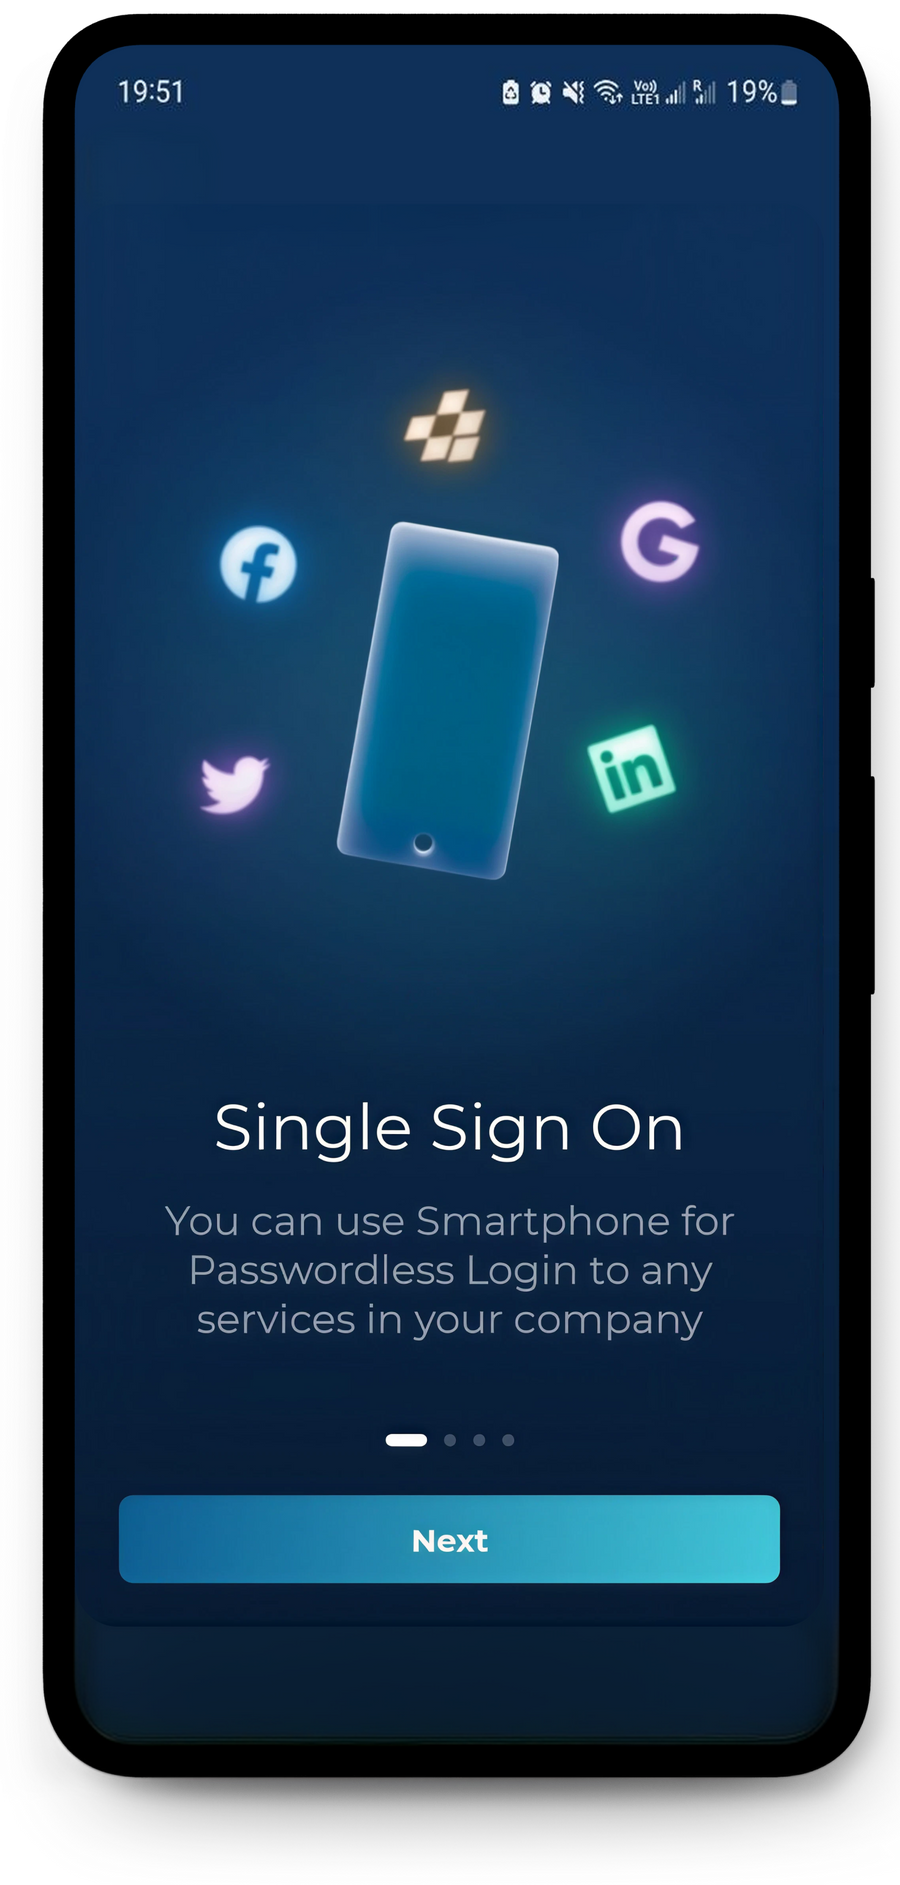
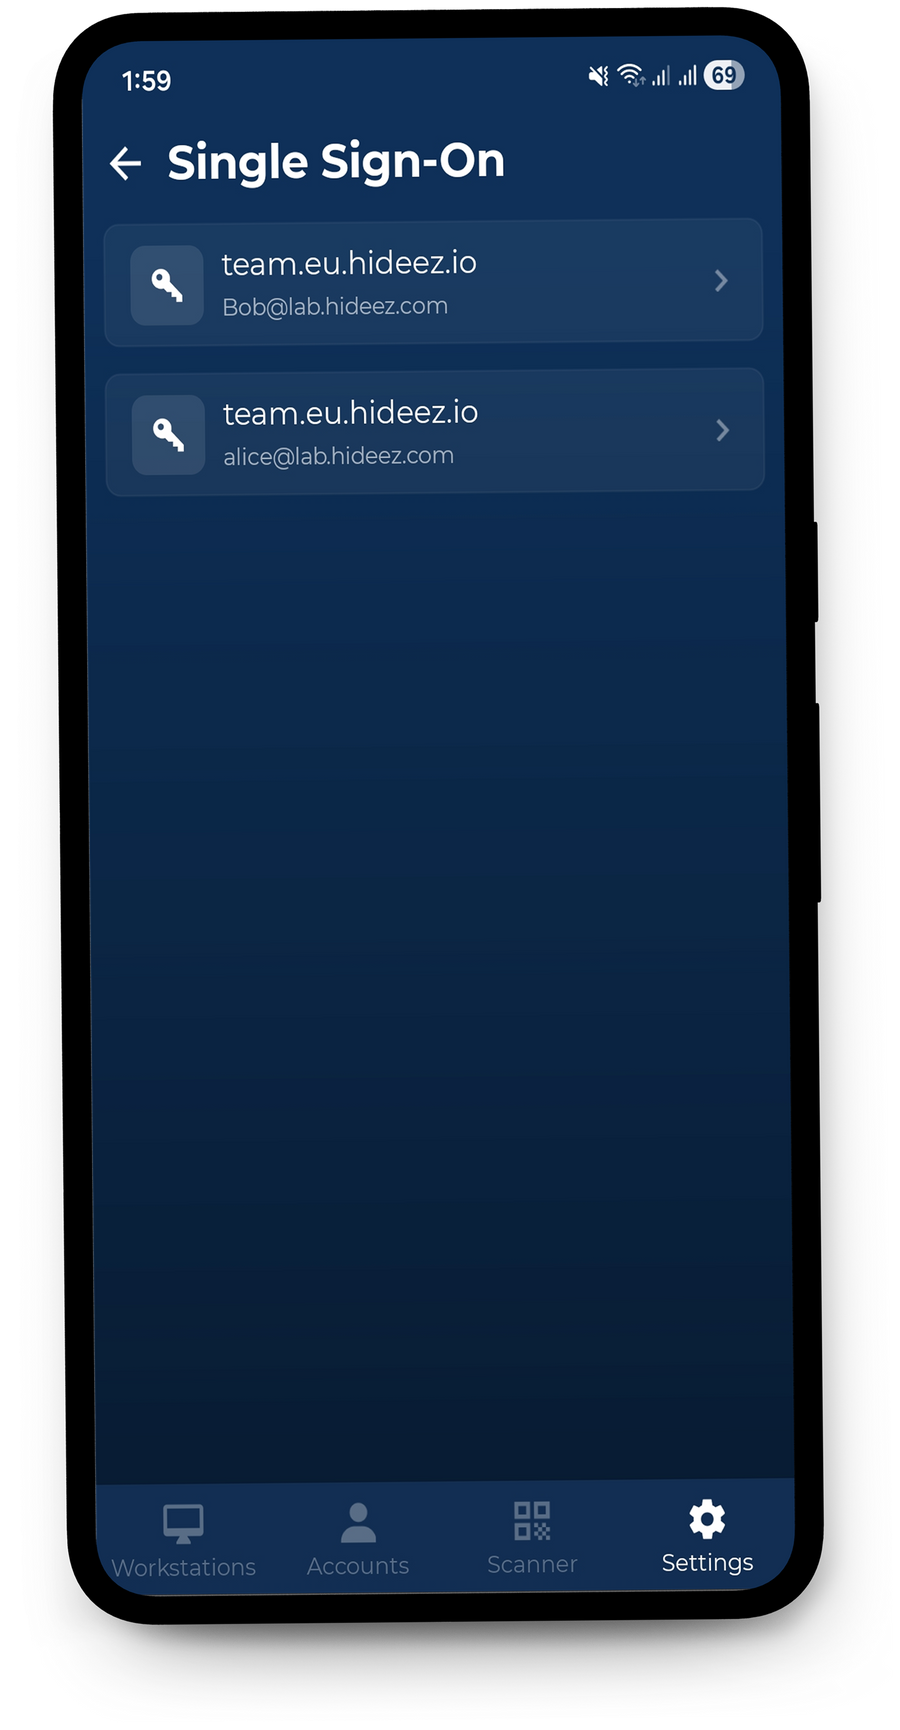
Hideez Authenticator bietet QR-basierten passwortlosen Zugang zu Web-Apps, die über SAML 2.0 oder OIDC angebunden sind. Für Legacy-Anwendungen ohne native SSO-Unterstützung lässt sich derselbe Anmeldeablauf über Hideez AuthShield erweitern.
Passwortlose MFA verzichtet vollständig auf das Passwort und prüft die Person über zwei unabhängige Faktoren. Da es kein gemeinsames Geheimnis gibt, das Mitarbeitende kennen oder eingeben müssten, bleibt Angreifern nichts zum Erraten, Stehlen oder Abgreifen per Phishing und Social Engineering.
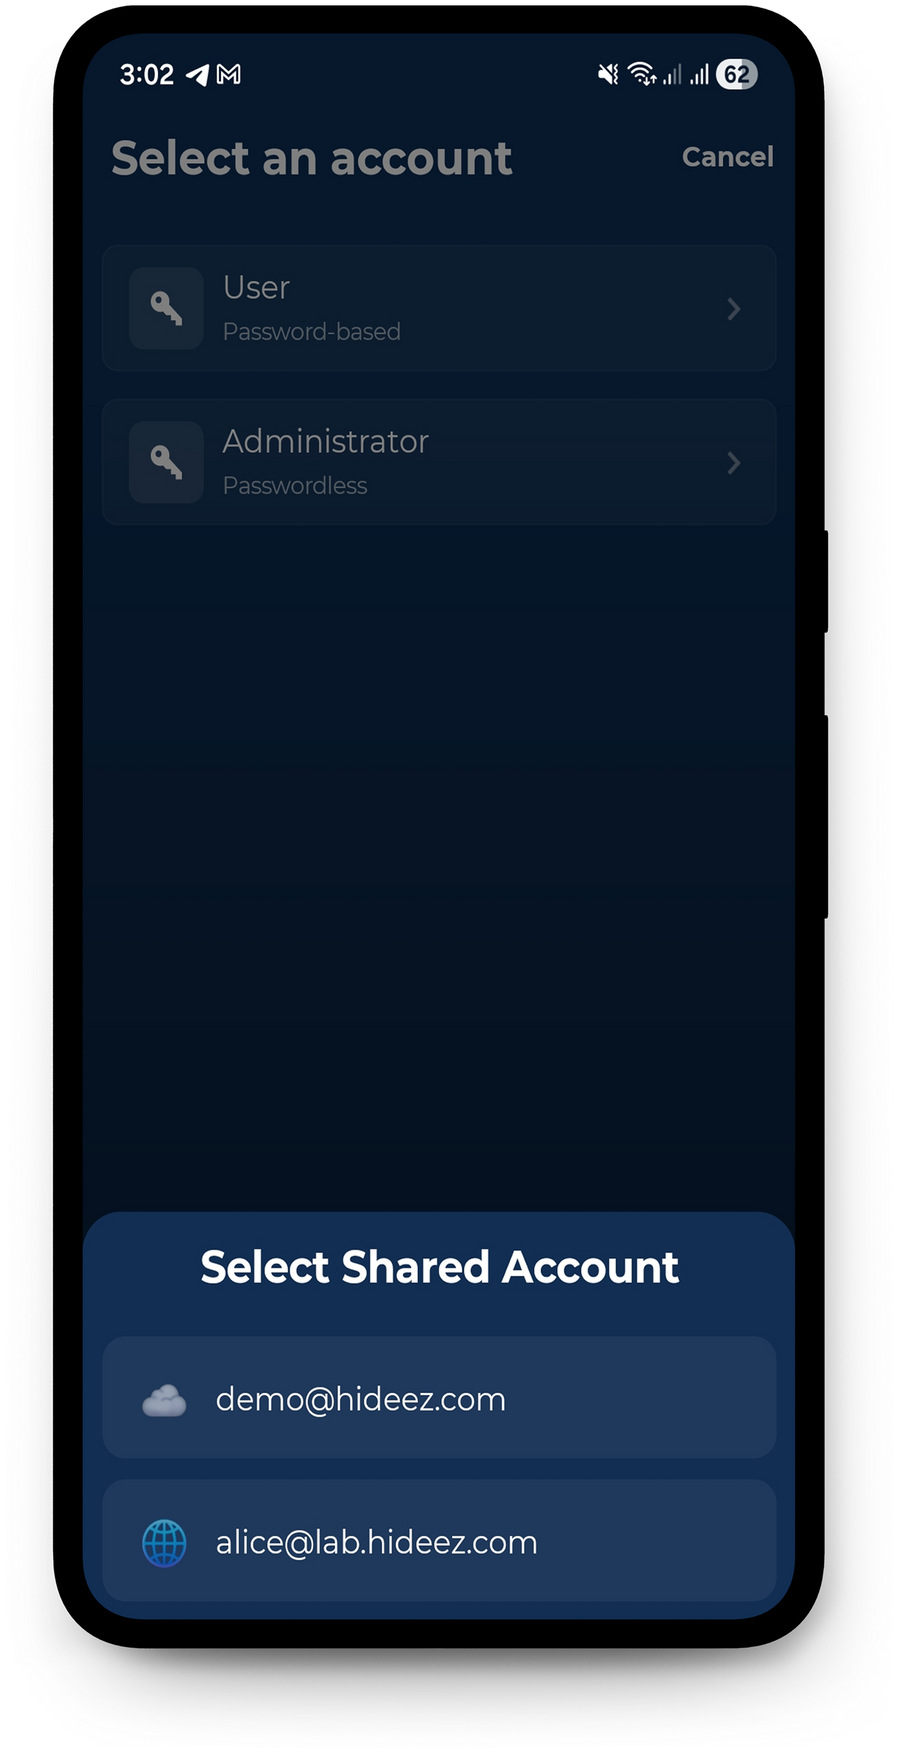
Teilt sich ein Team ein Dienstkonto, listet die App die Konten auf, die diese Person öffnen darf, und hält fest, wer es genutzt hat.
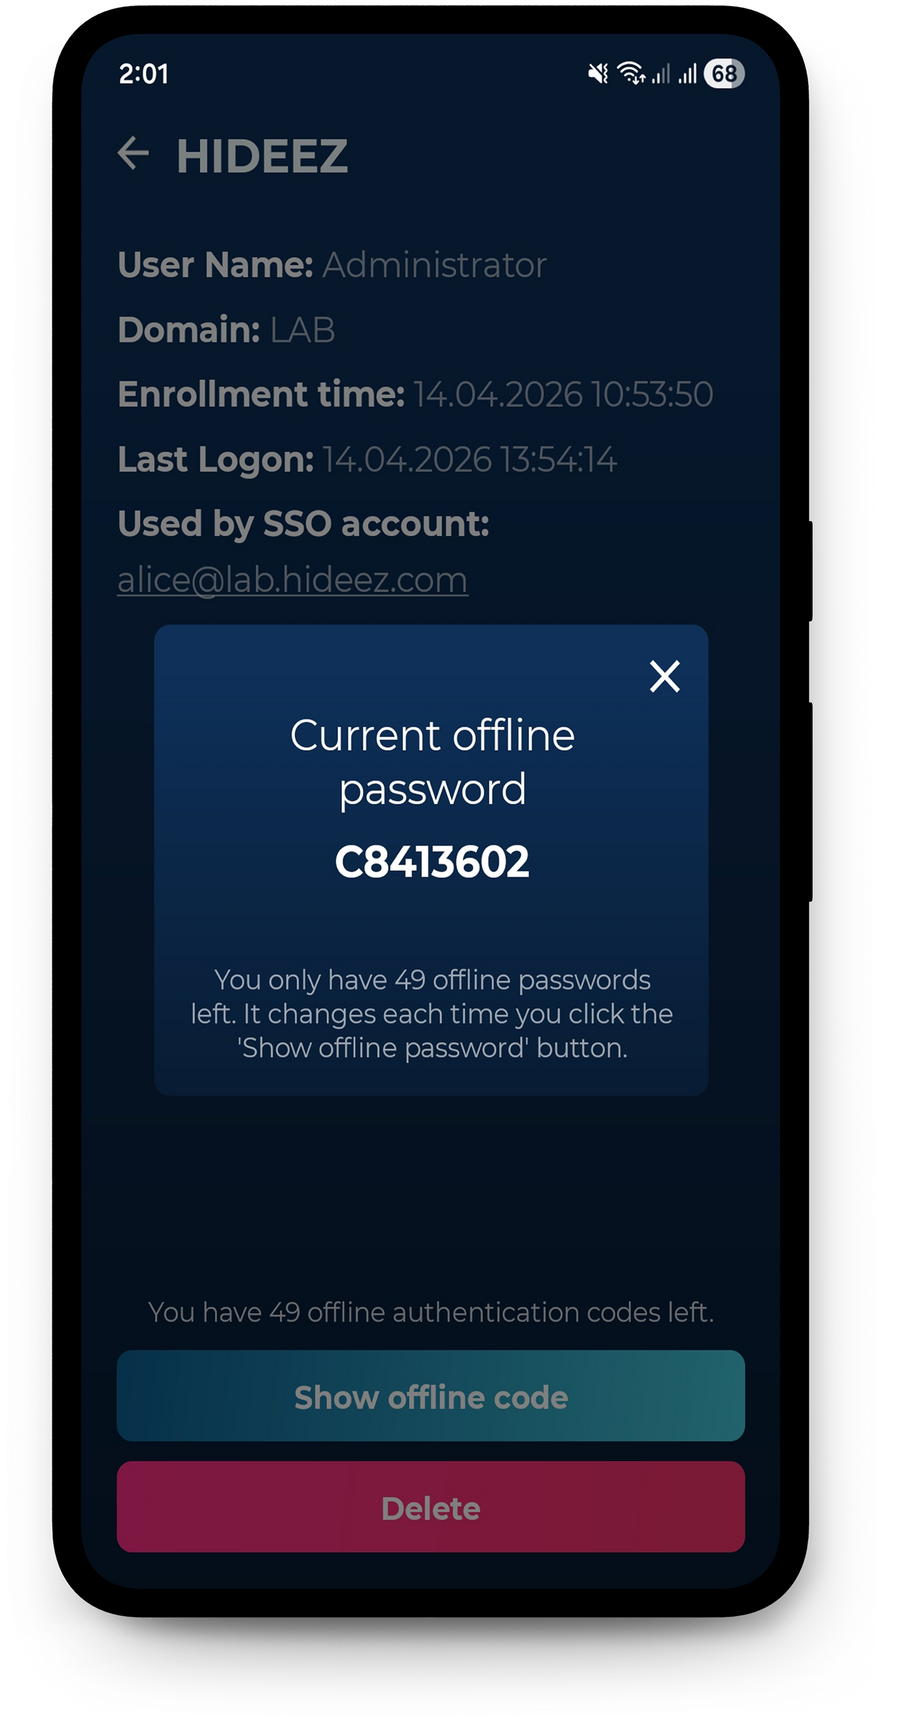
Hat die Workstation keine Internetverbindung, melden sich Nutzer mit einem Einmalcode an, statt einen QR-Code zu scannen. Auch die Anmeldung per Bluetooth und NFC funktioniert offline weiter.
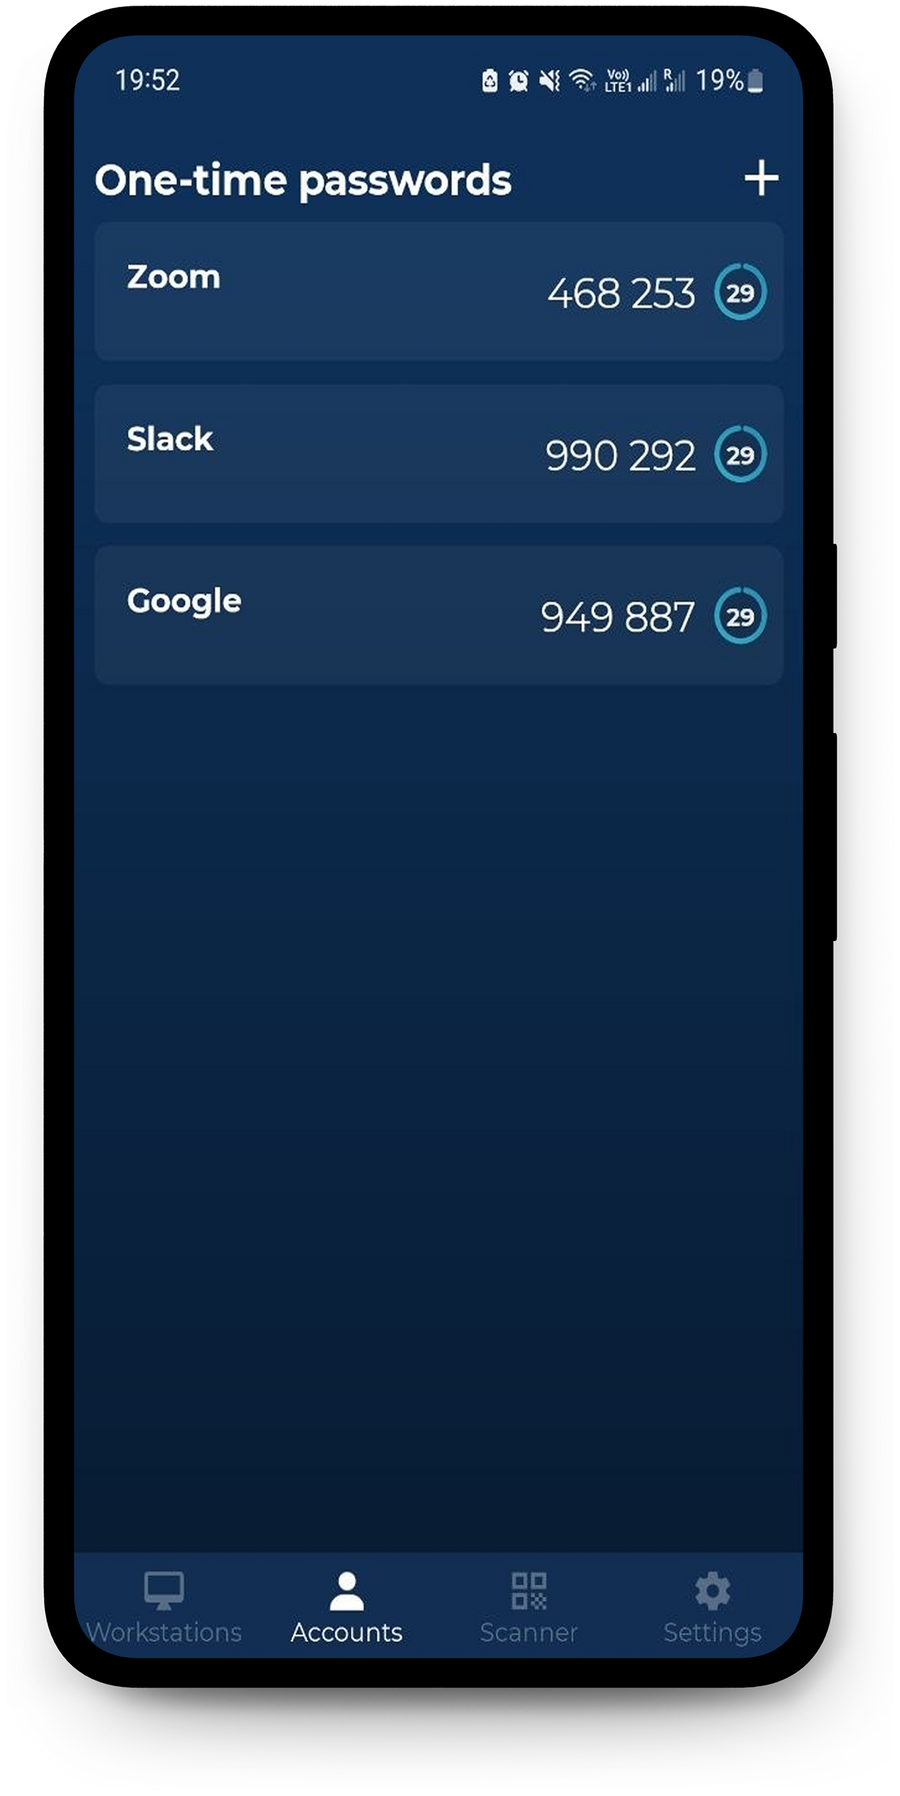
Die Authentifizierungs-App arbeitet außerdem als Standard-TOTP-Authenticator und erzeugt Einmalcodes für Konten mit TOTP-basierter 2FA – unabhängig von den SSO-Integrationen von Hideez.
Vorteile der mobilen Hideez Authenticator-App für Ihr Unternehmen

Produktivität der Belegschaft steigern
Weniger Reibung durch Passwörter und weniger Verzögerungen bei der täglichen Anmeldung. Hideez Authenticator ist eine Multi-Faktor-Authentifizierungs-App für schnelle, passwortlose Authentifizierung an Workstations und in Geschäftsanwendungen: Mitarbeitende erreichen die Ressourcen, die sie brauchen, ohne wiederholte Passworteingabe und manuelle Verifizierungsschritte. Mit weniger Passwort-Resets und Unterbrechungen bleibt den Teams mehr Zeit für produktive Arbeit.

Credential-Risiken mit flexibler Sicherheit ausschalten
Der Diebstahl von Credentials bleibt ein großes Risiko für Unternehmen. Hideez Authenticator ist eine sichere Authentifizierungs-App, die Mobilgeräte per Gerätebindung zu sicheren Authenticators macht – und dieselbe Plattform ergänzt FIDO2- und Passkey-Unterstützung für phishing-resistente Authentifizierung. Anmeldungen sind an autorisierte Geräte gebunden, was das Risiko gestohlener Credentials, MFA-Fatigue und unbefugter Zugriffe auf Ihre Unternehmensanwendungen senkt.

Compliance und Audit-Bereitschaft vereinfachen
Unterstützen Sie Compliance-Anforderungen mit stärkerer Authentifizierung und Zugriffskontrolle. Hideez Authenticator hilft Unternehmen, ihre Authentifizierungspraxis an Rahmenwerken und Vorgaben wie PCI DSS, HIPAA, GDPR und NIS2 auszurichten. Weil jede Person bei der Anmeldung einzeln verifiziert wird – auch an gemeinsam genutzten Workstations –, entstehen klare Authentifizierungsnachweise und genauere Audit-Trails für Sicherheits- und Compliance-Prüfungen.
Jede Anmeldung trägt einen Namen
Eine Konsole gibt Arbeitsplätze frei, vergibt Anmeldemethoden und sperrt ein verlorenes Smartphone aus. Zurück kommt der Nachweis unten — jede Arbeitsplatzsitzung der Person zugeordnet, die sie geöffnet hat, gemeinsame Konten eingeschlossen.
| Beginn↓ | Ende | Mitarbeiter | Arbeitsplatz | Sitzung |
|---|---|---|---|---|
| 14.08.2026 09:02 | Active | Emma Wilson | WS-LINE-07 | shift01 |
| 14.08.2026 07:41 | 14.08.2026 08:58 | James Carter | WS-LINE-07 | shift01 |
| 14.08.2026 07:15 | 14.08.2026 07:39 | Michael Brown | WS-STOCK-02 | m.brown |
| 13.08.2026 18:20 | 13.08.2026 18:22 | Olivia Davis | WS-TILL-11 | till01 |
| 13.08.2026 08:48 | 13.08.2026 18:16 | Sophia Miller | WS-BACKOFFICE | office01 |
- Anmeldungen am Arbeitsplatz und im Web landen in einem Protokoll — unter der Person statt unter dem gemeinsamen Windows-Profil
- Auch die automatischen Sperren beim Weggehen werden erfasst, sodass jede Sitzung ein Ende hat und nicht nur einen Anfang
- Exportfertige Nachweise für die Vorgaben, die je nach Branche und Region gelten
Was sich für IT-Teams ändert

Keine Passwörter an gemeinsam genutzten Arbeitsplätzen
Mitarbeitende melden sich mit dem Smartphone an, das sie ohnehin dabeihaben. Nichts zu rotieren, nichts am Monitor klebend, nichts um 7 Uhr morgens zurückzusetzen.

Keine Hardware zum Kaufen oder Ersetzen
Keine Token, keine Karten, keine Lesegeräte. Der Software-Authenticator läuft auf dem eigenen Smartphone der Mitarbeitenden, und Eintritt und Austritt werden zum Eintrag in der Konsole statt zur Geräteübergabe.

Namentlicher Zugriff auf gemeinsame Konten
Mehrere Personen, ein Windows-Konto — und ein Protokoll, das trotzdem sagt, wer die Sitzung wann geöffnet hat.

Sitzungen, die sich selbst beenden
Der Arbeitsplatz sperrt, sobald das Smartphone die Bluetooth-Reichweite verlässt. Unbeaufsichtigte Sitzungen sind kein Auditbefund mehr.
Der mobile Authenticator im Vergleich
Drei Authenticator-Apps — und die Unterschiede zeigen sich am Arbeitsplatz. Teams, die Okta Verify oder Duo Mobile ablösen, kommen meist wegen der zweiten Hälfte dieser Liste.
| Hideez Authenticator | Microsoft Authenticator | Duo Mobile | |
|---|---|---|---|
| Anmeldung am Windows-Sperrbildschirm | Ja — QR-Code, Bluetooth oder NFC-Tag | Nein — Windows-Anmeldung läuft über Windows Hello | Ja — zweiter Faktor oder Passwordless for OS Logon |
| Anmeldung per Bluetooth-Näherung | Ja | Nein | Nein |
| Sperrt den Arbeitsplatz beim Weggehen | Ja, über Bluetooth | Nein | Nein |
| Anmeldung per NFC-Tag am Gerät | Ja, mit einem NFC-Aufkleber | Nein | Nein |
| Gemeinsame Konten an gemeinsam genutzten Geräten | Ja, pro Mitarbeitendem protokolliert | Nein | Nein |
| Anmeldung, wenn der Arbeitsplatz offline ist | Ja, Offline-Codes | Nur Codes, keine Arbeitsplatzanmeldung | Ja, Offline-Zugangscodes |
| Verwahrt ein Legacy-Passwort für den Arbeitsplatz | Ja, in der App auf dem Smartphone | Autofill 2025 eingestellt | Nein |
| TOTP-Generator für Dienste anderer Anbieter | Ja | Ja | Ja |
| SAML / OIDC Single Sign-on | Ja, Hideez tritt als IdP auf | Über Microsoft Entra ID | Ja, Duo Single Sign-On |
Verglichen im August 2026 anhand öffentlich dokumentierter Funktionen. Duo ergänzt den Windows-Passwortlogin um einen zweiten Faktor und bietet außerdem passwortlosen OS-Logon; Näherung, NFC und das Verhalten bei gemeinsamen Konten sind das, was Hideez darüber hinaus mitbringt.
Integrationen mit IAM und Identity Providern
Hideez Authenticator arbeitet als Teil von Hideez Workforce Identity und fügt sich nahtlos in führende IAM-Systeme und Enterprise-Identity-Provider ein. Welche Authentifizierungsmethoden verfügbar sind, hängt von Ihrem Bereitstellungsmodell und Ihrer Konfiguration ab.



Referenzen
Wo Hideez bereits läuft
Behörden, produzierende Unternehmen und Betreiber kritischer Infrastruktur setzen Hideez Workforce Identity ein — mit der App, mit Hardware-Keys oder mit beidem.

Unser Team hat umfangreiche praktische Erfahrung mit dem Hideez-System, wodurch wir es in eine breite Produktpalette integrieren konnten. Die Integration ist mit der Zeit immer unkomplizierter geworden, und das System entwickelt sich mit neuen Funktionen weiter.

Die technische Umsetzung von Hideez verlief reibungslos. Besonders gefallen haben uns das automatische Sperren und Entsperren der Arbeitsplätze, die schnelle Dokumentenbearbeitung in Siemens EBR und der bequeme Einsatz des Passwortmanagers für RDP-Verbindungen mit sehr vielen Zugängen.

Hideez hat sich als wirksame 2FA-Lösung für kritische Infrastruktur erwiesen, und wir sehen großes Potenzial für weitere Verbesserungen, während Kompatibilität und Stabilität weiter reifen. Es hilft uns, Videoüberwachungs- und Videoanalysesysteme abzusichern, die täglich von Tausenden Mitarbeitenden genutzt werden.


Fragen aus IT-Teams
Ist Hideez Authenticator kostenlos?
Der mobile Authenticator lässt sich in beiden Stores kostenlos herunterladen. Der Einsatz im Unternehmen gehört zu einem Hideez Workforce Identity Abonnement, das mit einer kostenlosen Testphase beginnt.
Funktioniert sie ohne Hideez Workforce Identity?
Nein. Die App authentifiziert gegen den Hideez-Tenant der Organisation, der Tenant ist also die Voraussetzung. Sie ist eine Komponente der Plattform und kein eigenständiger Authenticator: im Tenant liegen die passwortlose MFA-Richtlinie, die Freigaben der Arbeitsplätze und die Audit-Einträge.
Welche Smartphones werden unterstützt?
iOS 14 oder neuer und Android 8 oder neuer. Näherungsanmeldung, automatische Sperre beim Weggehen und NFC Tap & Go brauchen zusätzlich Bluetooth 5 auf dem Smartphone und am Arbeitsplatz.
Was muss am Arbeitsplatz installiert werden?
Die Hideez Client App, unter Windows 10 (Build 1709 oder neuer), Windows 11 oder Windows Server 2022, 64-Bit. Sie kommt als .exe oder als .msi für die Verteilung per Gruppenrichtlinie.
Können sich Mitarbeitende anmelden, wenn ein Arbeitsplatz keine Verbindung zum Server hat?
Ja. Die App erzeugt einen Offline-Einmalcode für dieses Gerät, den die Mitarbeiterin am Sperrbildschirm eingibt.
Wie funktioniert die automatische Sperre beim Weggehen?
Der Arbeitsplatz hält per Bluetooth Ausschau nach dem Smartphone und sperrt die Sitzung, sobald es die Reichweite verlässt oder Bluetooth ausgeschaltet wird. Die App hat außerdem eine Schaltfläche zum Sperren des Arbeitsplatzes.
Brauchen wir NFC-Lesegeräte?
Nein. Tap & Go nutzt NTAG216-Aufkleber an den Geräten, Tags für wenige Cent. Das Smartphone liest den Tag, um den Arbeitsplatz zu erkennen, und die Anmeldung läuft über Bluetooth.
Kann Endpoint-Security die Anmeldung per Bluetooth oder NFC blockieren?
Ja, das kommt vor. Software, die Bluetooth-5-Advertising blockiert, verhindert die Anmeldung per Näherung und per NFC — Palo Alto Cortex XDR ist ein dokumentiertes Beispiel. Die Anmeldung per QR-Code ist davon nicht betroffen, sodass einem Arbeitsplatz immer ein passwortloser Weg bleibt.
Wo werden Passwörter gespeichert?
Bei der passwortlosen Anmeldung müssen Mitarbeitende kein Kontopasswort eingeben. Wo eine Workstation weiterhin ein Passwort braucht, liegt es verschlüsselt in der Authentifizierungs-App auf dem Smartphone der Mitarbeitenden, geschützt durch PIN oder unterstützte Biometrie.
Was passiert, wenn jemand das Smartphone verliert?
Eine Administratorin entfernt diese Anmeldemethode aus dem Profil der Person, wodurch sich das verlorene Gerät nicht mehr anmelden kann, und verschickt eine neue Einladung zur Registrierung.
Kann ein Smartphone mehrere Konten oder Tenants führen?
Ja. Eine Authentifizierungs-App führt mehrere Konten auf demselben oder auf verschiedenen Hideez-Servern, mit einer Kontoauswahl, sobald mehr als eines infrage kommt.
Ist Hideez Authenticator eine Alternative zu Microsoft Authenticator?
Bei MFA für Microsoft-Konten überschneiden sich beide. Hideez ergänzt das, was am Arbeitsplatz passiert: Windows per QR-Code, Bluetooth oder NFC-Tag entsperren, das Gerät sperren, wenn die Person weggeht, gemeinsame Konten öffnen und weiterarbeiten, während der Arbeitsplatz offline ist.
Lässt sie sich zentral verteilen?
Die App kommt aus den öffentlichen Stores und lässt sich über jedes MDM ausrollen. Der Windows-Client wird mit dem .msi-Paket per Gruppenrichtlinie verteilt.
Ist das ein Passkey oder ein FIDO2-Authenticator?
Hideez Authenticator ist die eigene Unternehmens-Authentifizierungsmethode von Hideez. Passkeys und FIDO-Sicherheitsschlüssel sind eigenständige Anmeldemethoden innerhalb derselben Plattform, und Mitarbeitende können sie neben der App nutzen.
Ist Hideez Authenticator phishing-resistente MFA?
Nach der Definition von CISA und NIST bedeutet phishing-resistente MFA FIDO2/WebAuthn oder PIV. Hideez Authenticator nutzt ein eigenes Protokoll — die ehrliche Antwort lautet also: es nimmt das Passwort weg, das ein Angreifer abphishen würde, und verlagert die Bestätigung auf das eigene Gerät der Mitarbeitenden. Wo eine Vorgabe ausdrücklich phishing-resistente MFA verlangt, stellt dieselbe Plattform Passkeys und FIDO-Sicherheitsschlüssel aus, und Mitarbeitende können beides tragen.
Wie verhält es sich zu Windows Hello?
Windows Hello meldet eine Person mit Fingerabdruck oder Gesicht an dem Gerät an, vor dem sie steht. Hideez Authenticator deckt ab, was Hello nicht leistet: ein Zugang für jeden gemeinsam genutzten Arbeitsplatz, eine Sitzung, die sich beim Weggehen sperrt, die Anmeldung an gemeinsamen Konten und Zugriff, wenn das Gerät offline ist. Beides kann in derselben Flotte laufen.
Im Einsatz an echten Arbeitsplätzen
Ein kurzer Termin mit unserem Team: wir richten einen Tenant ein, installieren den Windows-Client auf einem Gerät und melden uns vom Smartphone an. Bringen Sie das Szenario mit, auf das es ankommt — gemeinsam genutzte Terminals, Standorte mit wackliger Verbindung oder ein Microsoft Authenticator, der weiter reichen sollte.