
Hideez FIDO Logon
Accedete ad account Windows locali e offline con qualsiasi chiave di sicurezza FIDO2 al posto di una password, senza bisogno di alcun servizio cloud o dominio.
Cos'è Hideez FIDO Logon?
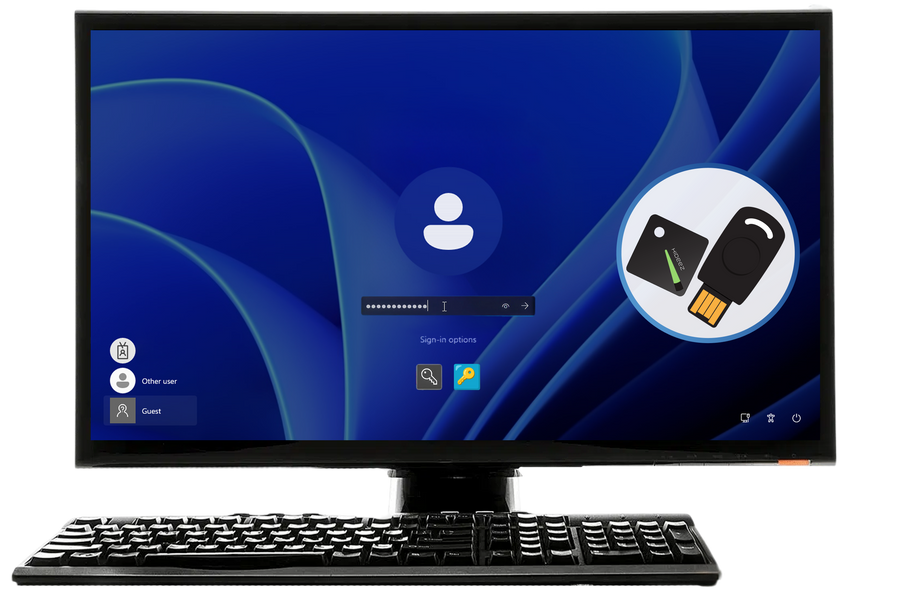
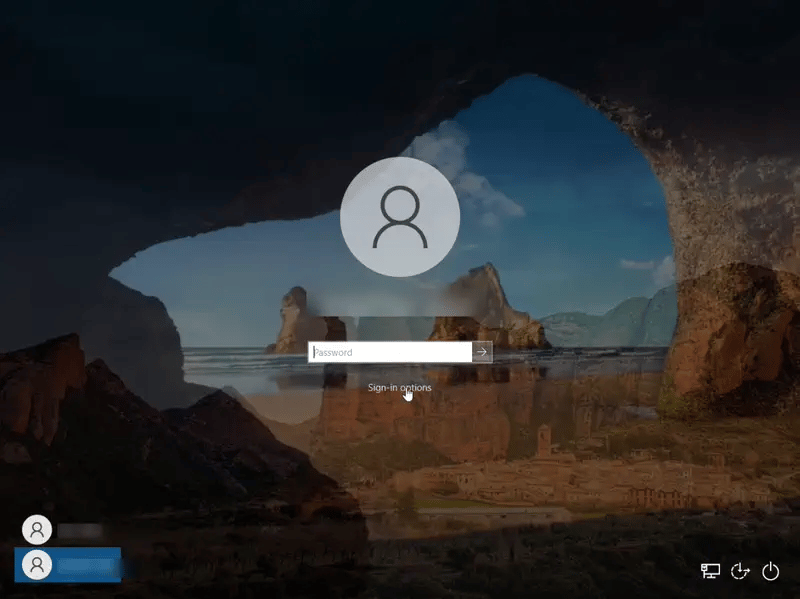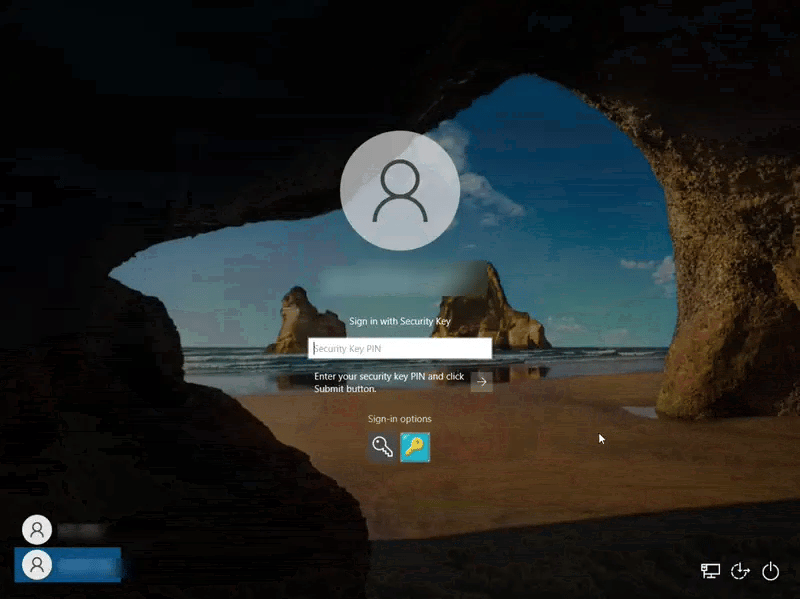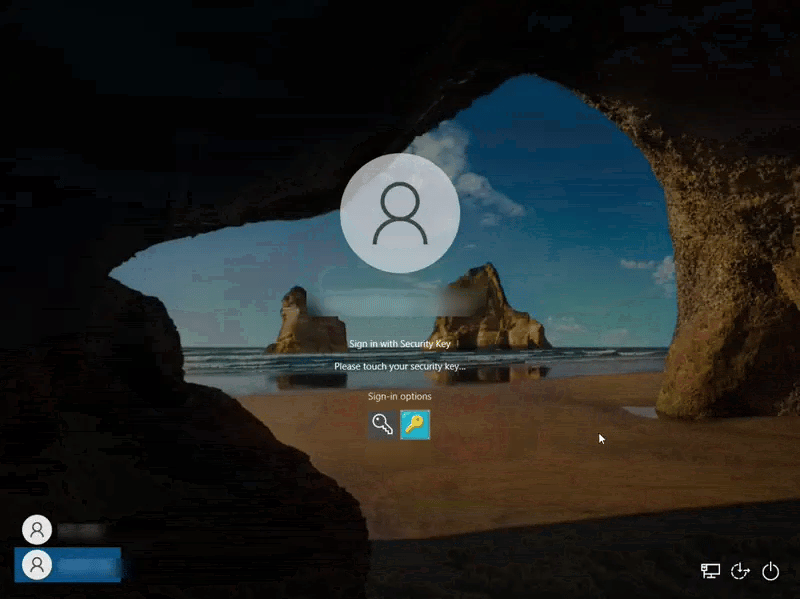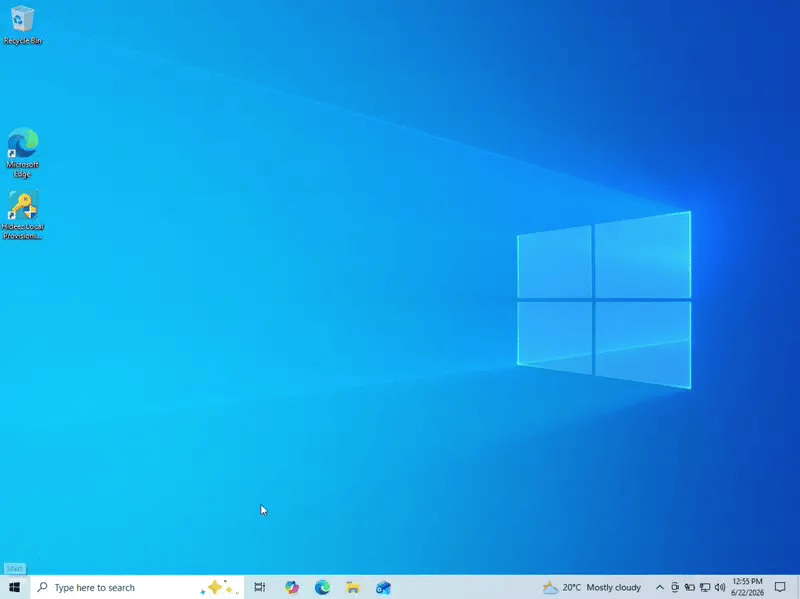
Hideez FIDO Logon è uno stack di credenziali nativo di Windows che si integra direttamente nella schermata di accesso standard. L'utente vede un riquadro di accesso, tocca una chiave di sicurezza FIDO2, inserisce il PIN della chiave e accede al desktop, senza digitare una password né inviare nulla a un server o al cloud.
È uno stack completamente dedicato che comunica direttamente con la chiave di sicurezza invece che tramite Windows Hello, motivo per cui copre anche gli account locali e offline che Windows Hello ed Entra ID non possono raggiungere. Funziona con qualsiasi chiave di sicurezza FIDO2 / CTAP2 conforme, così i team IT possono continuare a usare l'hardware già distribuito.
Perché le aziende hanno bisogno di un accesso Windows senza password per gli account locali
Di default, Windows supporta l'accesso con chiave di sicurezza FIDO2 solo per i dispositivi collegati a Microsoft Entra ID. Non esiste un percorso nativo verso l'accesso senza password per gli account Windows locali né per gli ambienti privi di qualsiasi provider di identità cloud.
È esattamente qui che operano gli ambienti ad alta sicurezza: reti classificate e air-gapped, sale di controllo OT/ICS, sistemi embedded su navi e veicoli e stabilimenti isolati, molti dei quali utilizzano già l'autenticazione per postazioni di lavoro condivise tra più operatori. Queste macchine sono disconnesse per policy o per progettazione, quindi oggi sono costrette a tornare alle password.
Come funziona Hideez FIDO Logon
Provisioning Tool
Un'app desktop per la registrazione una tantum di una chiave di sicurezza su un account Windows.
Credential Provider
Aggiunge il riquadro di accesso FIDO alla schermata di accesso e blocco di Windows e gestisce il flusso tocco-e-PIN.
Authentication Package
Viene eseguito all'interno del sottosistema di sicurezza di Windows, verifica la chiave e concede la sessione.
Registrazione unica
La Provisioning Tool crea una credenziale sulla chiave e registra solo la sua parte pubblica sull'account.
Accesso a ogni utilizzo
Un tocco e il PIN firmano un nuovo challenge a uso singolo, così un accesso intercettato non può mai essere riutilizzato.
Registrazione una tantum: la Provisioning Tool crea una credenziale sulla chiave di sicurezza e registra solo la sua parte pubblica sull'account Windows. Accesso ogni volta: la chiave firma un nuovo challenge a uso singolo dopo un tocco fisico e il PIN, e l'accesso viene concesso solo dopo la conferma crittografica della presenza e della verifica dell'utente. Poiché ogni challenge è a uso singolo, un accesso intercettato non può mai essere riutilizzato.
Accesso Windows solo con password vs. Hideez FIDO Logon
| Accesso solo con password | Hideez FIDO Logon | |
|---|---|---|
| Credenziale rubata o indovinata | Può essere sufficiente per l'accesso | Richiede il possesso fisico della chiave FIDO2 e del suo PIN |
| Funziona offline / air-gapped | Sì, ma non sicuro | Sì, senza bisogno di server, cloud, dominio o autorità di certificazione |
| Account Windows locali | La password è l'unica opzione | Completamente supportato, il caso d'uso principale |
| Resistenza al phishing | Nessuna | Alta, basata su FIDO2 / CTAP2 |
| Resistenza al replay | Nessuna | Challenge a uso singolo a ogni accesso |
| Recupero | Reset della password | Seconda chiave registrata, oppure la password Windows standard come ultima risorsa |
Funzionalità principali di Hideez FIDO Logon

Davvero senza password per gli account locali
Si accede usando solo una chiave di sicurezza FIDO2 e il suo PIN, senza digitare una password Windows.

Funziona completamente offline e air-gapped
Nessun server, cloud, dominio o autorità di certificazione di alcun tipo. L'autenticazione avviene interamente sul dispositivo.

Resistente al phishing per progettazione
Basato sullo standard aperto FIDO2 / CTAP2, con presenza e verifica dell'utente garantite dall'hardware.

Indipendente dall'hardware
Compatibile con qualsiasi chiave di sicurezza FIDO2 / CTAP2 conforme, incluse le chiavi di livello difesa già in servizio.

Nessuna interruzione per gli account Windows esistenti
Si installa insieme all'accesso Windows standard; l'accesso con password resta disponibile per gli amministratori e per il recupero.

Pronto per la certificazione
Firmato da Microsoft tramite l'Hardware Partner Center e con un certificato di firma del codice EV, per immagini rafforzate e accreditate.
Progettato per flotte offline e air-gapped
Poiché entrambi i componenti principali si registrano a livello di macchina, Hideez FIDO Logon può essere integrato direttamente in un'immagine Windows insieme al sistema operativo, tramite un'immagine di riferimento (golden image) con sysprep, un'installazione automatizzata o un pacchetto di provisioning applicato da USB. La distribuzione non richiede Intune, SCCM, Group Policy né connettività di rete. La registrazione della chiave di sicurezza viene poi effettuata per singola postazione dopo la distribuzione.
Funziona con qualsiasi chiave di sicurezza FIDO2 / CTAP2 conforme, incluso Hideez Key.
Come Hideez FIDO Logon protegge ogni accesso
Nessuna password Windows coinvolta
L'unico fattore di conoscenza è il PIN della chiave di sicurezza stessa, imposto dalla chiave e non da una password Windows.

Presenza e verifica, ogni volta
Ogni accesso richiede la presenza dell'utente (tocco) e la verifica dell'utente (PIN), controllate crittograficamente.

Nulla viene memorizzato sul PC
Nessuna password, PIN o chiave privata viene mai memorizzata sul PC. La chiave privata non lascia mai la chiave di sicurezza.

Crittografia standard e aperta
Basata sugli standard consolidati FIDO2 / CTAP2 con ECDSA P-256.

Resistente al replay
Un challenge a uso singolo a ogni accesso significa che un accesso intercettato non può essere riutilizzato.
Non resti mai bloccato fuori
La resilienza è integrata dall'inizio. Raccomandiamo di registrare almeno due chiavi FIDO2 per account: una chiave principale per l'uso quotidiano e una chiave di backup o amministratore conservata in un luogo sicuro. Il provider di password nativo di Windows non viene mai disattivato, quindi la password Windows standard dell'account resta un percorso di recupero indipendente e di ultima istanza. Viene impostata durante la configurazione e resta sotto il controllo dell'amministratore invece di essere condivisa con gli utenti quotidiani, e non richiede server, PKI o coinvolgimento dell'helpdesk.
A chi si rivolge Hideez FIDO Logon
Hideez FIDO Logon è pensato per le organizzazioni che necessitano di un accesso Windows senza password e resistente al phishing e che non possono affidarsi a un provider di identità cloud per ottenerlo.

Difesa e pubblica amministrazione
Operatori che gestiscono postazioni Windows classificate o air-gapped.

Industria e OT/ICS
Sale di controllo, sistemi embedded su navi e veicoli, stabilimenti isolati.

Aziende con un'eccezione per account locali
L'ultima password in una flotta altrimenti senza password, collegata a Entra ID.
Ambienti on-premise regolamentati
Non possono aggiungere una dipendenza dal cloud solo per eliminare una password.
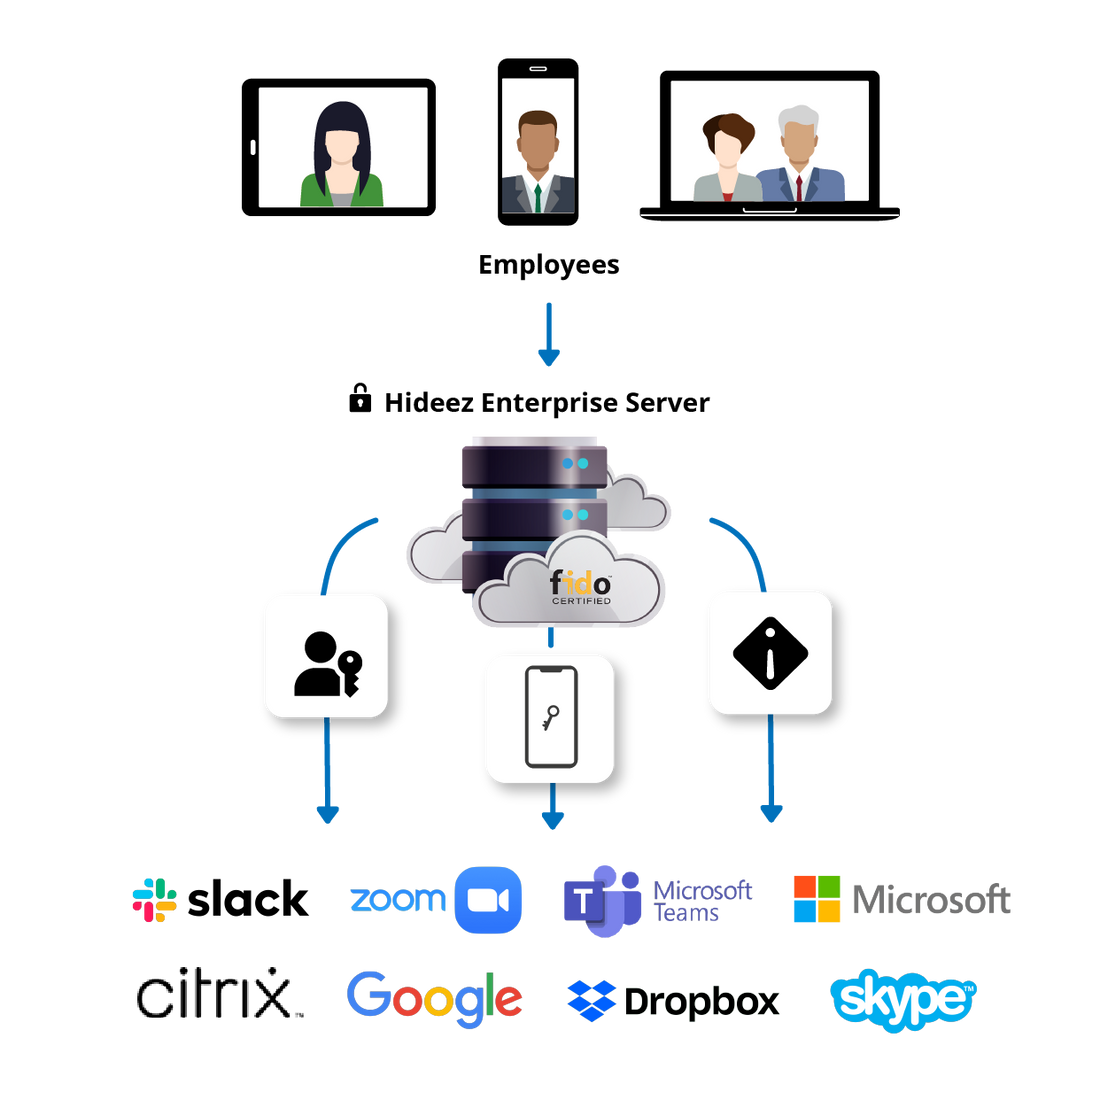
Come Hideez FIDO Logon si integra nello stack di identità esistente
Hideez FIDO Logon copre esattamente ciò che Windows Hello for Business e Microsoft Entra ID lasciano oggi scoperto: gli account Windows locali senza dominio e senza provider di identità cloud. Il supporto di Active Directory ed Entra ID per FIDO Logon stesso è nella roadmap.
Le organizzazioni che già utilizzano, o desiderano utilizzare, il single sign-on senza password su dispositivi collegati a Entra ID e applicazioni moderne possono coprire già oggi questo livello con Hideez Workforce Identity, estenderlo con SSO senza password per le applicazioni sottostanti, e proteggere le sessioni Windows condivise e collegate al dominio con MFA desktop. Hideez FIDO Logon estende lo stesso principio senza password agli account che questi strumenti non possono raggiungere.
Requisiti di sistema per Hideez FIDO Logon

Sistema operativo
Windows 11 x64/ARM e Windows 10 x64

Account
Account Windows locali (Active Directory ed Entra ID nella roadmap)
Chiavi di sicurezza
Qualsiasi chiave FIDO2 / CTAP2 con PIN, credenziali resident (discoverable) ed ES256

Connessione
USB e NFC (Bluetooth nella roadmap)
Verifica
PIN della chiave di sicurezza più un tocco fisico (biometria sulla chiave nella roadmap)
Infrastruttura
Nessuna richiesta: non sono necessari server, cloud, dominio o autorità di certificazione
Perché scegliere Hideez per FIDO Logon?
Hideez FIDO Logon porta lo stesso standard FIDO2 / CTAP2 alla base del MFA Resistente al Phishing agli account Windows locali, offline e air-gapped, che questo standard non aveva finora raggiunto. Si installa senza bisogno di un dominio o di una connessione di rete, e lascia intatta la password Windows stessa: scompare solo la necessità quotidiana di digitarla.
Abbinato all'hardware Hideez Key o a qualsiasi chiave di sicurezza FIDO2 conforme già distribuita, offre ai team IT un unico approccio senza password che copre ogni postazione Windows della flotta, incluse quelle non collegate al cloud.
Domande frequenti
Cos'è Hideez FIDO Logon e come funziona?
Hideez FIDO Logon è uno stack di credenziali nativo di Windows che aggiunge l'accesso FIDO2 senza password alla schermata di accesso standard. L'utente tocca la propria chiave di sicurezza, inserisce il PIN e accede senza digitare una password, contattare un server o unirsi a un dominio.
Hideez FIDO Logon utilizza Windows Hello?
No. È uno stack completamente dedicato che comunica direttamente con la chiave di sicurezza, il che gli permette di funzionare con account locali e offline che Windows Hello ed Entra ID non possono raggiungere.
Quali chiavi di sicurezza sono supportate?
Qualsiasi chiave FIDO2 / CTAP2 con PIN impostato, supporto per credenziali resident (discoverable) e l'algoritmo ES256, collegata via USB o NFC.
Abbiamo ancora una password Windows?
Sì. L'accesso standard con password Windows resta disponibile per gli amministratori e come percorso di recupero; gli utenti semplicemente non ne hanno più bisogno nella vita quotidiana.
Hideez FIDO Logon necessita di internet o di un server?
No. L'autenticazione avviene interamente sul dispositivo e funziona completamente offline, anche in ambienti air-gapped senza alcuna rete.
E per gli account Active Directory o Microsoft Entra ID?
Oggi Hideez FIDO Logon si rivolge agli account locali; il supporto per dominio ed Entra ID è nella roadmap. Per un SSO senza password già disponibile oggi sui dispositivi collegati a Entra ID, vedere Hideez Workforce Identity.
Hideez FIDO Logon può essere distribuito senza Group Policy o Intune?
Sì. Poiché entrambi i componenti principali si registrano a livello di macchina, può essere integrato in una golden image Windows con sysprep, un'installazione automatizzata o un pacchetto di provisioning USB, senza bisogno di alcuna infrastruttura di gestione.
Veda Hideez FIDO Logon sulla Sua flotta
Porti un accesso Windows senza password e resistente al phishing alle postazioni che i Suoi strumenti attuali non coprono. Richieda una demo, avvii un pilota o parli con il nostro team commerciale del Suo ambiente.