
Identitäts- und Zugriffssicherheit für Behörden
Ersetzen Sie Passwörter durch eine einfach einzuführende passwortlose Authentifizierung, die vor Phishing schützt, ohne zusätzliche Komplexität.

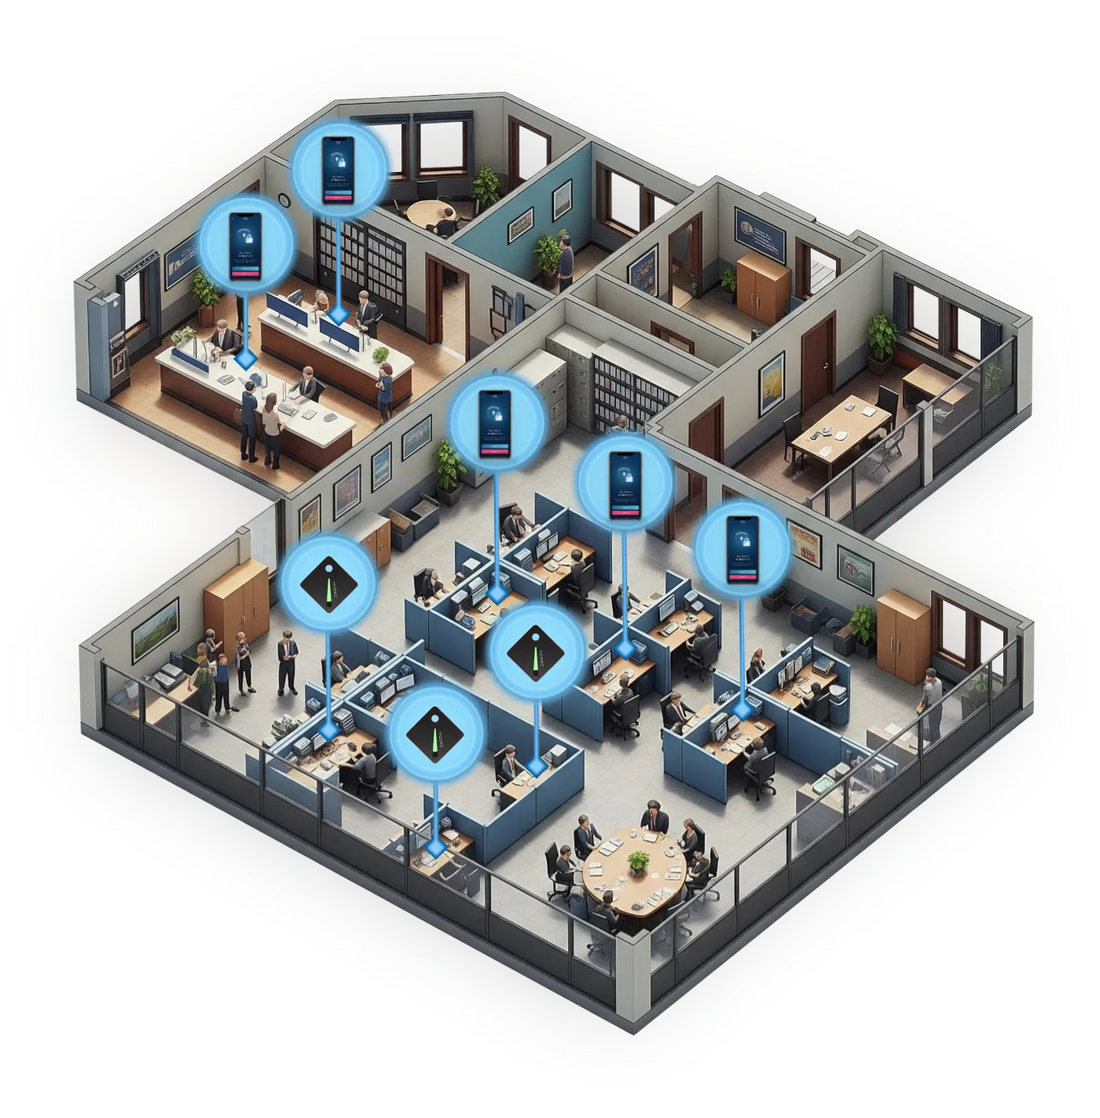
Sichere Identitätslösungen für den öffentlichen Sektor
Hideez ermöglicht eine einfache, phishing-resistente Authentifizierung für Mitarbeitende, die auf gemeinsam genutzte Arbeitsplätze und interne Behördensysteme zugreifen. Mitarbeitende können sich mit flexiblen passwortlosen Methoden anmelden, während die Einhaltung von Rahmenwerken wie NIS2 unterstützt und die Abhängigkeit von Passwörtern reduziert wird.
- Automatische Anwesenheitserkennung
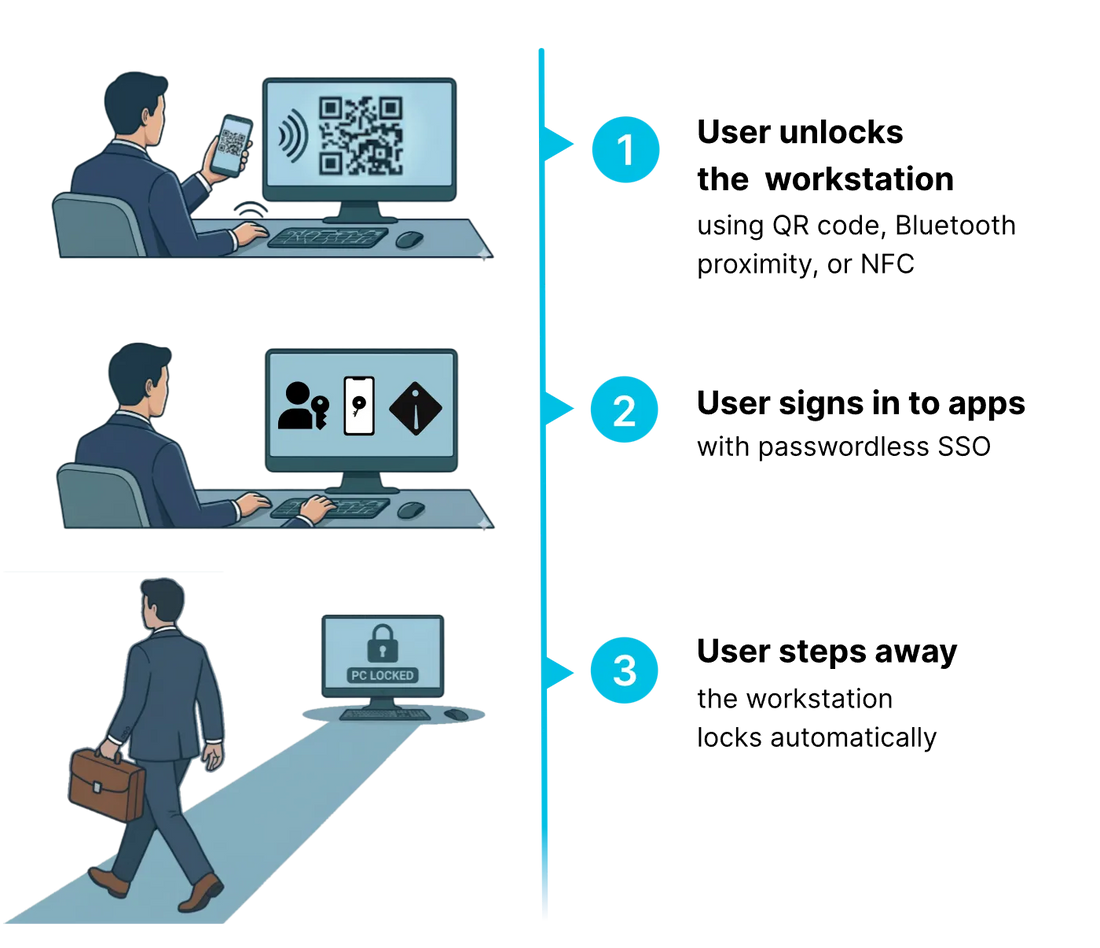
- Kontaktlose An- und Abmeldung am Endpunkt
- Audit-Protokolle für bessere Nachvollziehbarkeit und Compliance
Warum Hideez?
Bringen Sie Sicherheit und Benutzerfreundlichkeit in großen, verteilten Organisationen in Einklang. Hideez reduziert die Abhängigkeit von Passwörtern und vereinfacht den Zugriff für Mitarbeitende, sodass Behörden den Supportaufwand senken, ihre Compliance-Lage verbessern und sich vor zunehmend gezielten Phishing-Angriffen schützen können.
- Active Directory- und Entra-Integration. Verbinden Sie Hideez mit wenigen Klicks mit AD oder Entra ID, um Benutzer automatisch zu synchronisieren und die Rotation von Anmeldedaten systemübergreifend zentral zu verwalten.
- Kostenlose Testphase und POC. Beginnen Sie mit einem kostenlosen Proof of Concept, um wichtige Zugriffsszenarien in Ihrer eigenen Umgebung zu validieren.
- Regulatorische Compliance. Stärken Sie die Einhaltung von NIS2 und anderen Cybersicherheitsanforderungen des öffentlichen Sektors, indem Sie eine starke, phishing-resistente Authentifizierung durchsetzen und einen sicheren, prüfbaren Zugriff auf Systeme, Arbeitsplätze und Einrichtungen ermöglichen.

Zugriff auf gemeinsam genutzte Arbeitsplätze
Funktioniert in Umgebungen mit gemeinsam genutzten Arbeitsplätzen, einschließlich eng beieinanderliegender Geräte, Offline-Szenarien und RDP-Zugriff.

Passwortloses Single Sign-On
Passwortloses SSO für Webdienste, einschließlich Anwendungen, die die Protokolle SAML oder OIDC nicht nativ unterstützen.

Flexible Bereitstellung
Stellen Sie Hideez lokal (On-Premises), in einer dedizierten Private Cloud oder in einer mandantenfähigen Cloud-Umgebung mit Hosting in den USA oder Europa bereit.
Entdecken Sie unsere passwortlosen Authentifizierungstools
Hideez unterstützt mehrere phishing-resistente Methoden, sodass Sie den passenden Formfaktor für jede Rolle und Umgebung wählen können:

Implementieren Sie eine phishing-resistente Multifaktor-Authentifizierung für Behördenmitarbeitende, um sich vor Diebstahl von Anmeldedaten und Kontokompromittierung zu schützen. Stärken Sie Ihre Cybersicherheitslage und erfüllen Sie gleichzeitig NIS2 und andere Compliance-Anforderungen des öffentlichen Sektors.
Sichern Sie den Fernzugriff auf interne Behördensysteme über VPN und RDP mit starker, adaptiver Authentifizierung. Gewährleisten Sie sicheren Zugriff für Mitarbeitende und Auftragnehmer, die von zu Hause oder in verteilten Umgebungen arbeiten.
Ermöglichen Sie einen sicheren und effizienten Zugriff auf gemeinsam genutzte Arbeitsplätze in Behörden, Servicezentren und Verwaltungsumgebungen. Reduzieren Sie das Teilen von Anmeldedaten, verbessern Sie die Nachvollziehbarkeit und behalten Sie die Kontrolle über den Zugriff auf sensible Systeme.
Bieten Sie passwortloses Single Sign-On über Behördensysteme hinweg, einschließlich Legacy- und Cloud-Anwendungen. Vereinfachen Sie den Zugriff für Mitarbeitende und reduzieren Sie gleichzeitig passwortbezogene Risiken und steigern Sie die betriebliche Effizienz.
Sperren Sie Arbeitsplätze automatisch, wenn Benutzer sich entfernen, um unbefugten Zugriff auf sensible Daten zu verhindern. Setzen Sie Sicherheitsrichtlinien durch, ohne sich auf das Verhalten der Benutzer zu verlassen, insbesondere in stark frequentierten oder gemeinsam genutzten Umgebungen.

Bieten Sie mit FIDO2-kompatiblen Hardware-Schlüsseln eine starke Authentifizierung für Administratoren und Mitarbeitende, die in Sicherheitszonen arbeiten, in denen Mobiltelefone verboten sind.
Authentifizieren Sie sich bei Legacy-Anwendungen und Offline-Systemen, die moderne Protokolle nicht unterstützen, und gewährleisten Sie sicheren Zugriff auch in isolierten oder Air-Gap-Umgebungen.
Speichern und verwenden Sie Anmeldedaten für Legacy-Systeme, die weiterhin Passwörter oder OTP erfordern, sicher, um die Offenlegung von Anmeldedaten zu reduzieren und den Zugriff für Administratoren zu vereinfachen.
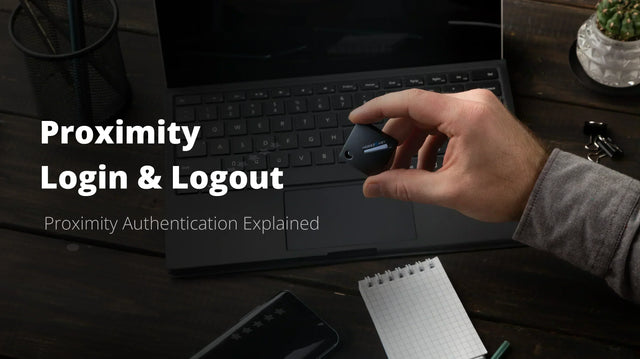
Wenn sich ein Benutzer über eine festgelegte Distanz hinaus entfernt, wird der Arbeitsplatz automatisch gesperrt, was das Risiko unbefugten Zugriffs verringert und bewährte Sicherheitspraktiken unterstützt.
Verwenden Sie denselben Hardware-Schlüssel für den logischen und physischen Zugang und ermöglichen Sie so den sicheren Zutritt zu Gebäuden, Sperrbereichen und Arbeitsplätzen über RFID, NFC oder Bluetooth.

Mitarbeitende können sich bei Webdiensten mit den in ihren Smartphones oder Arbeitsplätzen integrierten Mechanismen anmelden, darunter Fingerabdruck, Face ID oder eine persönliche PIN.
Passkeys sind phishing-resistent, da die Authentifizierung an das Gerät des Benutzers gebunden ist. Der Zugriff ist schnell und unkompliziert, ohne dass Passwörter gemerkt oder Einmalcodes eingegeben werden müssen.
Hideez unterstützt FIDO2-Sicherheitsschlüssel anderer Anbieter, einschließlich Yubico. Kombinieren Sie verschiedene Authentifizierungsmethoden, ohne Ihren bestehenden Sicherheits-Stack zu ersetzen.
Hideez vs. Duo vs. Yubico
| Hideez | Duo | Yubico | |
|---|---|---|---|
| On-Premises-/selbstgehostete Bereitstellung | ja | ja | nein |
| Fungiert als IdP für passwortloses SSO | ja | nein | nein |
| Active Directory-/Entra ID-Integration | ja | Teilweise | nein |
| Authentifizierungsmethoden | Passkeys, mobile Hideez-App (QR, Bluetooth, NFC), Hideez Keys (USB, Bluetooth, NFC, RFID) | Passkeys, Duo Mobile, Duo-Sicherheitstokens | Passkeys, YubiKey, Smartcard/PIV, OTP |
| Passwortlose Web-/App-Anmeldung | ja | ja | ja |
| Passwortlose Windows-Anmeldung | ja | nein | nein |
| Automatische näherungsbasierte Abmeldung | ja | ja | nein |
| Funktioniert ohne Mobiltelefon | ja | Teilweise | ja |
Passwortlose mobile Authentifizierung für Behörden
Entdecken Sie die praktischen Anwendungen von Hideez Workforce Identity in Behörden. Erfahren Sie, wie Hideez Ihre Arbeitsabläufe verbessern und kritische Ressourcen vor unbefugtem Zugriff schützen kann.

Unsere Kunden


Unsere Zertifizierungen


Fragen von IT-Teams im öffentlichen Sektor
Wie können sich Mitarbeitende anmelden, wo Mobiltelefone nicht erlaubt sind?
Hideez Key ist ein FIDO2-kompatibler Hardware-Key für Sicherheitszonen, in denen Mobiltelefone verboten sind. Administratoren und Mitarbeitende authentifizieren sich mit dem Key, der Zugriff hängt also nicht von einem privaten oder dienstlichen Smartphone ab.
Funktioniert Hideez mit Legacy- und Offline-Systemen?
Ja. Hardware-Keys authentifizieren Nutzer an Legacy-Anwendungen und Offline-Systemen, die moderne Protokolle nicht unterstützen, einschließlich isolierter oder Air-Gapped-Umgebungen. Bei Legacy-Apps, die weiterhin ein Passwort oder OTP verlangen, kann der Key die Credentials speichern und eintragen.
Können wir Hideez selbst hosten, statt einen Cloud-Dienst zu nutzen?
Ja. Hideez kann On-Premises, in einer dedizierten Private Cloud oder in einer Multi-Tenant Cloud mit Hosting in den USA oder Europa betrieben werden. Ihr Team wählt das Modell, das zu seinen Daten- und Netzwerkanforderungen passt.
Hilft Hideez bei der Erfüllung der NIS2-Anforderungen?
Hideez unterstützt die Ausrichtung an NIS2 durch phishing-resistente Authentifizierung und Audit-Logs zu Zugriffen auf Systeme und Workstations. Es ist eine Maßnahme innerhalb eines umfassenderen Programms; bitte klären Sie Ihre konkreten Anforderungen mit unserem Team.
Lässt sich Hideez an Active Directory anbinden, und können wir es vorab testen?
Ja. Hideez wird an Active Directory oder Microsoft Entra ID angebunden, synchronisiert Benutzer automatisch und verwaltet die Rotation von Credentials zentral. Mit einem kostenlosen Proof of Concept validieren Sie Ihre wichtigsten Zugriffsszenarien in Ihrer eigenen Umgebung.
Erfahren Sie mehr über die IAM-Lösungen von Hideez für den öffentlichen Sektor
Sehen Sie, wie Hideez den sicheren Zugriff auf Arbeitsplätze und Behördensysteme vereinfacht und gleichzeitig Sicherheit und Compliance stärkt.
- Wenn Sie sich für eine Auswahl entscheiden, wird die Seite komplett aktualisiert.
- Wird in einem neuen Fenster geöffnet.