
Hideez AuthShield: Passwortlose MFA und SSO für Legacy-Anwendungen
Bringen Sie sicheres SSO für Legacy-Anwendungen und passwortlose MFA zu On-Premises-Webanwendungen, die moderne IAM-Plattformen nicht erreichen. Hideez AuthShield fungiert als sicheres Access-Gateway und hilft Unternehmen, die Authentifizierung zu modernisieren, ohne kritische Anwendungen umzubauen oder zu ersetzen.
Warum Legacy-Anwendungen moderne MFA und SSO brauchen
Viele geschäftskritische Anwendungen wurden entwickelt, bevor aktuelle Identitäts- und Authentifizierungsstandards breit verfügbar waren. Dadurch lassen sie sich oft nicht an moderne IAM-Plattformen anbinden oder unterstützen SSO, MFA oder passwortlosen Zugriff nur mit erheblichem Entwicklungsaufwand.
- Legacy-Anwendungen lassen sich nicht direkt mit modernem IAM oder SSO verbinden
- Das Hinzufügen von passwortloser MFA kann erheblichen Entwicklungsaufwand erfordern
- Der Ersatz einer kritischen Anwendung kann teuer oder unpraktikabel sein
- Manuelle Passwörter bleiben anfällig für Phishing und Diebstahl von Zugangsdaten
Was ist Hideez AuthShield?
Hideez AuthShield ist ein authentifizierender Reverse Proxy und eine Authentifizierungslösung für Legacy-Anwendungen, die sich nicht nativ an moderne Identitätsinfrastruktur anbinden lassen. Es fungiert als sicheres Access-Gateway und bringt MFA für Legacy-Anwendungen, passwortlose Authentifizierung und Single Sign-on zu kompatiblen Websystemen über Hideez Enterprise Server.
Nutzer verifizieren ihre Identität über Hideez, bevor sie die geschützte Anwendung erreichen. Die Zugangsdaten der Anwendung werden auf Hideez Enterprise Server gespeichert und serverseitig übermittelt, sodass Mitarbeitende sie im Browser weder einsehen, kopieren noch eingeben müssen.
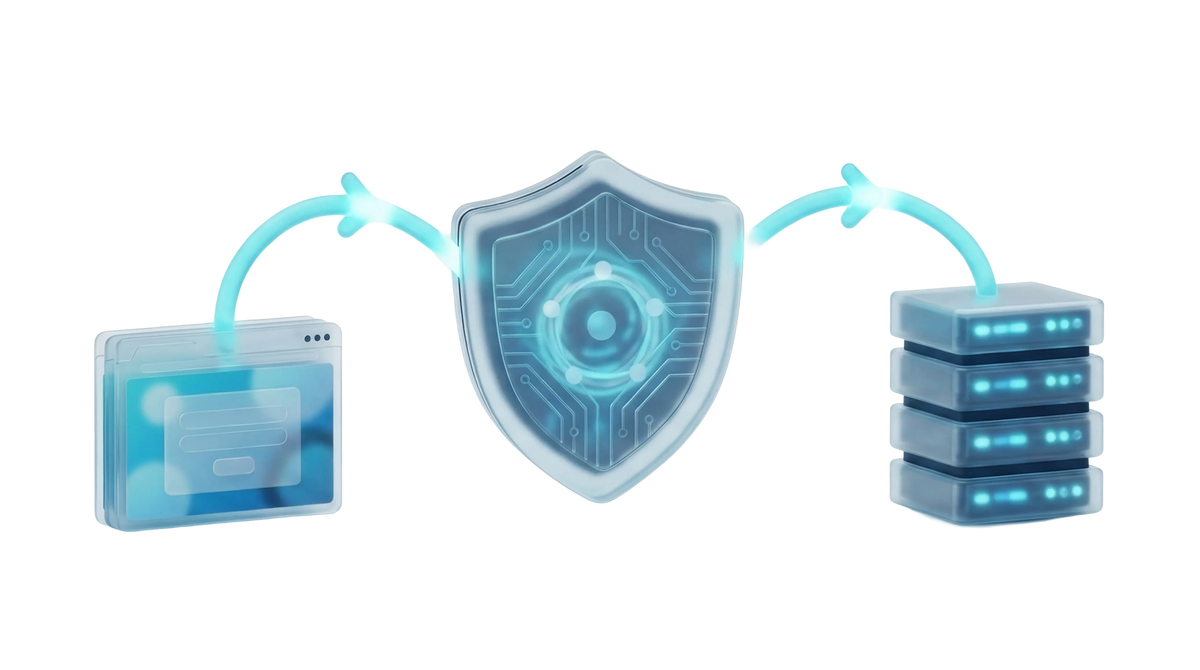
Ein sicheres Access-Gateway zwischen Ihren Nutzern und Ihren Anwendungen

Abfangen
AuthShield empfängt die Anmeldeanfrage des Nutzers, bevor sie die geschützte Legacy-Anwendung erreicht.
Authentifizieren
Der Nutzer wird über Hideez Enterprise Server mit passwortloser, phishing-resistenter MFA über OpenID Connect verifiziert.
Abrufen
AuthShield ruft die dem Nutzer zugewiesenen Zugangsdaten der Anwendung sicher von Hideez Enterprise Server ab.
Anmelden
Die Zugangsdaten werden serverseitig an die geschützte Anwendung übermittelt, ohne dass der Nutzer sie eingeben oder kopieren muss.
Weiterleiten
Sobald die Anwendungssitzung erstellt wurde, wird der Nutzer zur angeforderten Ressource weitergeleitet.
Dieser Prozess bietet Mitarbeitenden ein modernes Authentifizierungserlebnis, während die bestehende Anwendung weiterhin ihren ursprünglichen Anmeldemechanismus nutzen kann.
Passt zu Ihrem Identity-Stack
AuthShield ergänzt die Identitäts- und Zugriffstools, die Ihre Organisation bereits nutzt. Es verbindet kompatible Legacy-Anwendungen mit der Hideez-Plattform, während Unternehmen ihre bestehenden Verzeichnisse, Identity Provider und Authentifizierungsrichtlinien beibehalten können. Die genaue Integration hängt von der Identitätsumgebung, der Anwendungsarchitektur und den Bereitstellungsanforderungen ab. Die Kompatibilität wird vor der Implementierung geprüft.


Moderne Authentifizierung für Legacy-Anwendungen – ohne Umbau

Passwortlose MFA für Legacy-Anwendungen
Fügen Sie phishing-resistente MFA für Legacy-Anwendungen hinzu, die keine modernen Authentifizierungsstandards unterstützen. Nutzer schließen eine genehmigte passwortlose Verifizierungsmethode ab, statt ein Anwendungspasswort oder einen Einmalcode einzugeben.

Zugangsdaten sicher auf HES gespeichert
Anwendungs-Zugangsdaten werden zentral gespeichert und serverseitig bereitgestellt, sobald der Zugriff genehmigt ist. Sie werden Nutzern nicht angezeigt und nicht über den Browser eingegeben, wodurch die Angriffsfläche für Phishing, versehentliches Teilen und browserbasiertes Abgreifen von Zugangsdaten sinkt.

OIDC-basierte Authentifizierung
AuthShield nutzt OpenID Connect zur Kommunikation mit Hideez Enterprise Server. Dieser standardbasierte Ansatz ermöglicht es der Lösung, mit unterstützten Identity Providern und bestehender Zugriffsinfrastruktur zusammenzuarbeiten.

Nginx- / Microsoft-IIS-Reverse-Proxy
AuthShield kann als gehärtete Front-End-Schicht unter Nginx oder Microsoft IIS bereitgestellt werden. Es wird typischerweise in der DMZ der Organisation platziert und trennt so den externen Zugriff von der geschützten Back-End-Anwendung.

Unterstützung für mehrere Anwendungen
Jede geschützte Anwendung nutzt ihre eigene AuthShield-Instanz. Mehrere Instanzen können über separate Ports auf demselben Host laufen, sodass eine Organisation den Schutz auf mehrere kompatible Legacy-Systeme ausweiten kann.

An Ihre Anwendung angepasst
Das Hideez-Team konfiguriert AuthShield für den Authentifizierungsablauf der Zielanwendung. So können Unternehmen den Zugriff modernisieren, ohne einen vollständigen Umbau der Anwendung vorzunehmen – vorbehaltlich technischer Kompatibilität.
Zugriff mit und ohne Hideez AuthShield
| Ohne AuthShield | Mit AuthShield | |
|---|---|---|
| Anmeldung | Passwort + Einmalcode | Passwortlose, phishing-resistente MFA |
| Exponierung der Zugangsdaten | Im Browser eingegebene Zugangsdaten | Auf Hideez Enterprise Server gespeichert und serverseitig übermittelt |
| Änderungen an der Anwendung | Individuelle Entwicklung, Umbau oder Ersatz können erforderlich sein | Bestehende Anwendung bleibt in der Regel unverändert |
| Zentrale Identität & MFA | Oft nicht verfügbar | Über die Hideez-Plattform verwaltet |
| Nutzererlebnis | Separate Anmeldung für jede Anwendung | Vereinfachte Authentifizierung und SSO |
| Umsetzung | Kann ein langes Entwicklungsprojekt erfordern | Proxy für die Zielanwendung konfiguriert |
Wo Teams AuthShield einsetzen

Legacy- und Eigenentwicklungs-Webanwendungen
Schützen Sie individuell entwickelte oder von Anbietern bereitgestellte Anwendungen, die sich nicht direkt in aktuelle IAM-Plattformen integrieren lassen und deren Umbau nicht praktikabel ist.

Interne On-Premises-Portale
Fügen Sie Intranet-, Back-Office- und operativen Webanwendungen, die innerhalb der Infrastruktur der Organisation bleiben, eine stärkere Authentifizierung hinzu.

Während einer IAM-Migration
Halten Sie Legacy-Systeme geschützt und verfügbar, während moderne Anwendungen und Nutzer schrittweise auf eine neue Identitätsplattform umgestellt werden.

Regulierte oder eingeschränkte Umgebungen
Behalten Sie Anwendungs-Zugangsdaten auf Hideez Enterprise Server und wenden Sie zentrale Authentifizierungsrichtlinien in Umgebungen mit besonderen Sicherheits-, Audit- oder Datenkontrollanforderungen an.
Teil der Hideez-Workforce-Identity-Plattform
AuthShield ist eine Komponente der Hideez-Workforce-Identity-Plattform. Es arbeitet mit anderen Hideez-Produkten zusammen, um zentrale Authentifizierung und Zugriffsverwaltung über Geschäftsanwendungen und Workstations hinweg bereitzustellen.

Hideez Server ist die Kommandozentrale der Plattform. IT-Teams können Nutzer, Authenticators, App-Integrationen, Zugangsdaten, Workstation-Richtlinien und Audit-Aufzeichnungen über eine einzige Verwaltungskonsole steuern.
Nutzer bereitstellen und entziehen, Zugangsdaten rotieren und Richtlinien über jede angebundene App und Workstation von einem Ort aus durchsetzen.
Sehen Sie, wer sich wann und wo angemeldet hat – mit exportierbaren Protokollen für Ihre Compliance- und Sicherheitsprüfungen.
Als SaaS, Private Cloud oder On-Premises betreiben, um Ihre Anforderungen an Datenresidenz und Regulierung zu erfüllen.

Hideez Authenticator macht aus einem kompatiblen Smartphone ein sicheres Authentifizierungstool. Mitarbeitende können damit den Zugriff auf Windows-Workstations und Geschäftsanwendungen verifizieren, ohne ein wiederverwendbares Passwort einzugeben.
Windows-PCs per Smartphone-Tipp entsperren statt mit eingetipptem Passwort.
Die Workstation sperrt sich automatisch, sobald das gekoppelte Smartphone außer Reichweite ist.
Schnelle, persönliche Anmeldung an gemeinsam genutzten Workstations in Gesundheitswesen, Fertigung und Handel.
Passkeys bieten phishing-resistente Authentifizierung auf Basis von FIDO2 und WebAuthn. Statt ein gemeinsames Geheimnis zu übermitteln, verifiziert der Nutzer den Zugriff mit einem kryptografischen Credential, das durch eine Geräte-PIN, eine biometrische Prüfung oder einen kompatiblen Sicherheitsschlüssel geschützt ist.
Public-Key-Anmeldedaten lassen sich nicht wiederverwenden oder von gefälschten Anmeldeseiten abgreifen.
Nutzer melden sich mit dem Fingerabdruck oder der Gesichtserkennung an, die ihr Gerät bereits bietet.
Basiert auf FIDO2 / WebAuthn und funktioniert daher mit modernen Browsern und Identity-Providern.
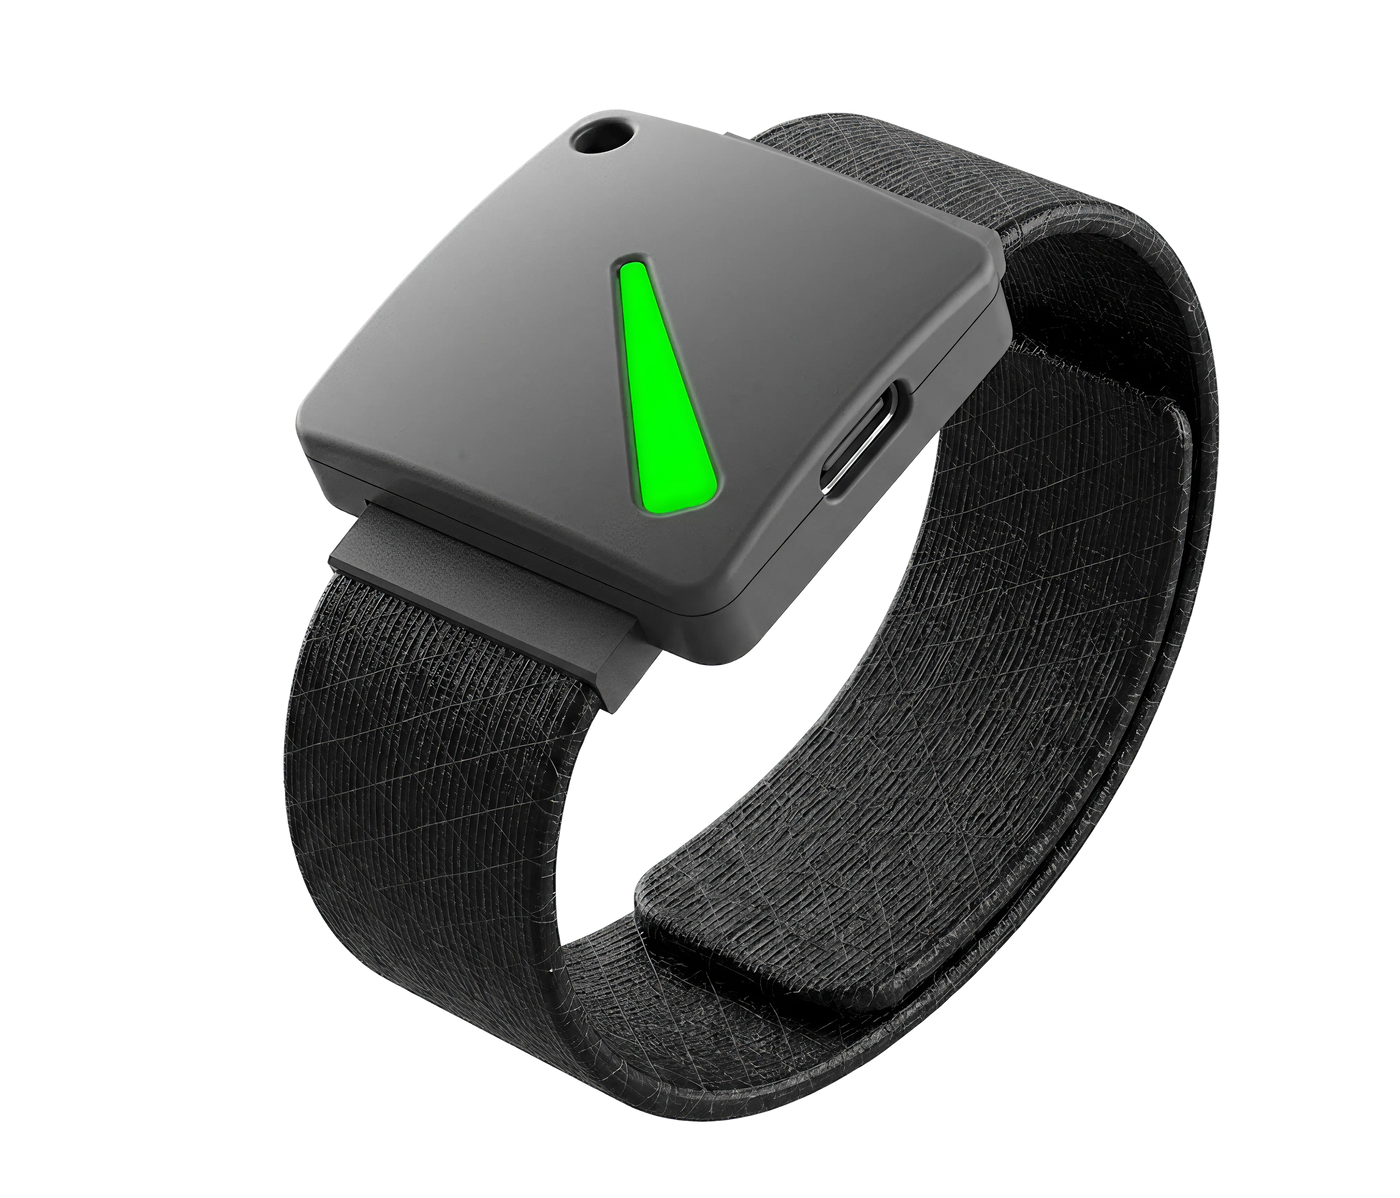
Hideez-Key-Geräte kombinieren FIDO2-Authentifizierung mit USB-, NFC-, Bluetooth- und RFID-Funktionen. Sie eignen sich für Umgebungen, in denen Mitarbeitende keine Smartphones nutzen können oder sollen.
Ein Hardware-Schlüssel für Sicherheitsbereiche, in denen Smartphones eingeschränkt sind.
Ein Berechtigungsnachweis für App-Anmeldung und RFID-Türzutritt.
Zugang ausstellen und entziehen, ohne ein vollständiges Gerät bereitzustellen.
Hideez Partnerprogramm
Konzipiert für VADs, Systemintegratoren und Managed Service Provider im Bereich IT-Sicherheit.
PARTNER WERDENModernisieren Sie den Legacy-Zugriff, ohne Ihre Anwendungen umzubauen
AuthShield fügt kompatiblen Legacy-Webanwendungen SSO, passwortlose MFA und serverseitige Verwaltung von Zugangsdaten hinzu, ohne sie zu ersetzen. Schützen Sie kritische Anwendungen, reduzieren Sie die Passwort-Exposition und verwalten Sie die Authentifizierung über Hideez Enterprise Server.
Häufige Fragen
Müssen wir unsere Anwendung anpassen?
Nein. AuthShield läuft als Reverse Proxy vor Ihrer Anwendung – die Anwendung selbst bleibt unangetastet. Es gibt keine Code-Änderung und keinen Umbau.
Welche Anwendungen werden unterstützt?
Jede beliebige Legacy-Webanwendung. AuthShield ist für Legacy- und On-Premises-Webanwendungen konzipiert, die sich nicht nativ in moderne IAM-, SSO- oder MFA-Lösungen integrieren lassen. Da sich die Authentifizierungsabläufe unterscheiden, prüft Hideez jede Anwendung, bevor die Kompatibilität bestätigt wird.
Wo wird AuthShield bereitgestellt?
AuthShield wird auf einem separaten Host bereitgestellt, typischerweise in der DMZ der Organisation, und kann unter Nginx oder Microsoft IIS laufen. Die genaue Architektur hängt von der geschützten Anwendung und den Netzwerkanforderungen der Organisation ab. Dieses Setup hilft, die Back-End-Anwendung vom öffentlichen Internet fernzuhalten.
Wie werden die Zugangsdaten geschützt?
Die Zugangsdaten der Anwendung werden auf Hideez Enterprise Server gespeichert und serverseitig an die Anwendung übermittelt. Sie werden dem Nutzer nicht angezeigt und nicht über den Browser eingegeben, wodurch die Exposition gegenüber Phishing, Kopieren und browserbasiertem Abgreifen von Zugangsdaten reduziert wird.
Kann es mehrere Anwendungen abdecken?
Ja. Für jede Anwendung wird eine eigene AuthShield-Instanz konfiguriert, und mehrere Instanzen können über separate Ports auf demselben Host laufen. Jede Anwendung muss einzeln bewertet und konfiguriert werden.
Wie geht AuthShield mit Sicherheit und Compliance um?
AuthShield reduziert die Exponierung von Zugangsdaten, indem es die Authentifizierung zentralisiert und Anwendungs-Zugangsdaten aus dem nutzerseitigen Anmeldeablauf heraushält. OIDC-basierte Authentifizierung, Audit-Aufzeichnungen und die Bereitstellung innerhalb der kontrollierten Infrastruktur der Organisation können breitere Sicherheits- und Compliance-Programme unterstützen. Die Compliance hängt letztlich von den vollständigen technischen und administrativen Kontrollen der Organisation ab.
Wie wird AuthShield lizenziert?
AuthShield ist ein optionales Add-on zu Hideez Workforce Identity. Es wird pro geschützter Legacy-Webanwendung lizenziert und zusätzlich zu den geltenden Hideez-Nutzerlizenzen jährlich abgerechnet. Kontaktieren Sie Hideez für ein auf Ihre Bereitstellung zugeschnittenes Angebot.
Wie integriert sich AuthShield in unseren bestehenden Identity Provider?
AuthShield verbindet Legacy-Anwendungen mit Hideez Enterprise Server, der mit unterstützten Identitätsverzeichnissen und Identity Providern zusammenarbeitet. Die Anforderungen hängen von Ihrer Identitätsumgebung und Anwendungsarchitektur ab.
Welche Authentifizierungsmethoden unterstützt AuthShield?
AuthShield unterstützt die über Hideez verfügbaren Methoden, darunter Passkeys, FIDO2-Sicherheitsschlüssel und Hideez Authenticator. Die IT kann Authentifizierungsrichtlinien nach Nutzerrolle und Anwendung anwenden.
Kann AuthShield während einer IAM-Migration eingesetzt werden?
Ja. AuthShield kann kompatible Legacy-Anwendungen schützen, während andere Dienste auf eine neue IAM-Plattform umgestellt werden, und hält kritische Anwendungen während der Übergangsphase mit stärkeren Zugriffskontrollen verfügbar.
Bringen Sie moderne Authentifizierung in die Anwendungen, die Sie nicht ersetzen können
Erweitern Sie passwortloses SSO und MFA auf kompatible Legacy-Webanwendungen, ohne einen vollständigen Umbau vorzunehmen. Hideez kann Ihre Anwendung, Ihre Identitätsumgebung und Ihre Bereitstellungsanforderungen bewerten, um die passende Umsetzung zu bestimmen.