
Hideez FIDO Logon
Inicie sesión en cuentas de Windows locales y sin conexión con cualquier llave de seguridad FIDO2 en lugar de una contraseña, sin necesidad de servicio en la nube ni de dominio.
¿Qué es Hideez FIDO Logon?
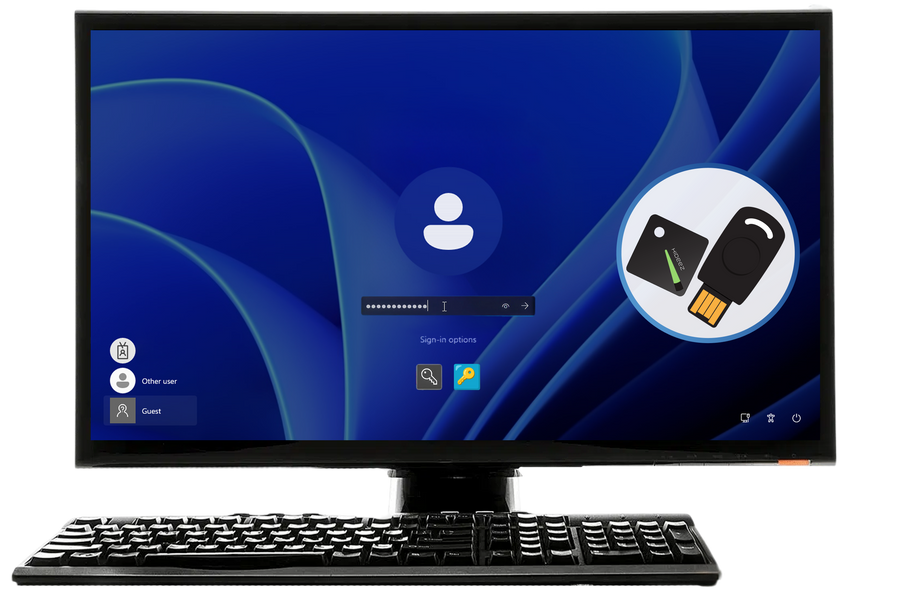
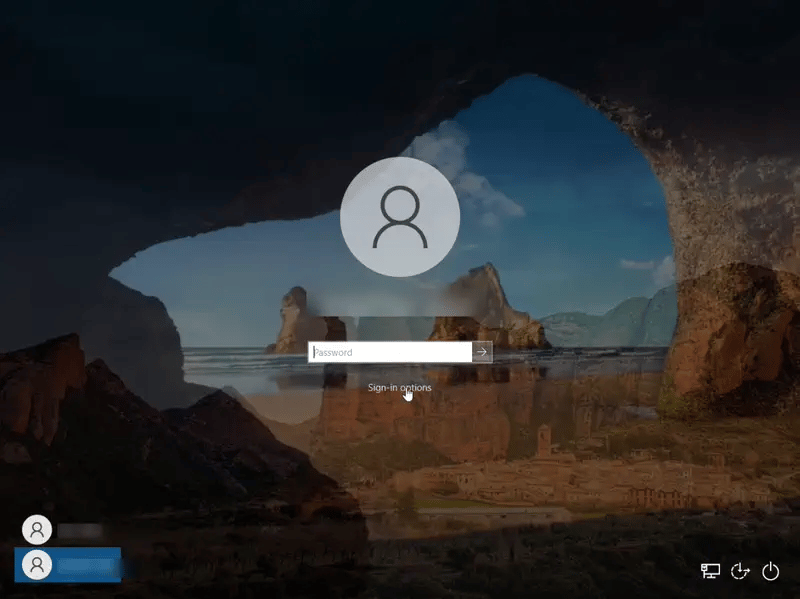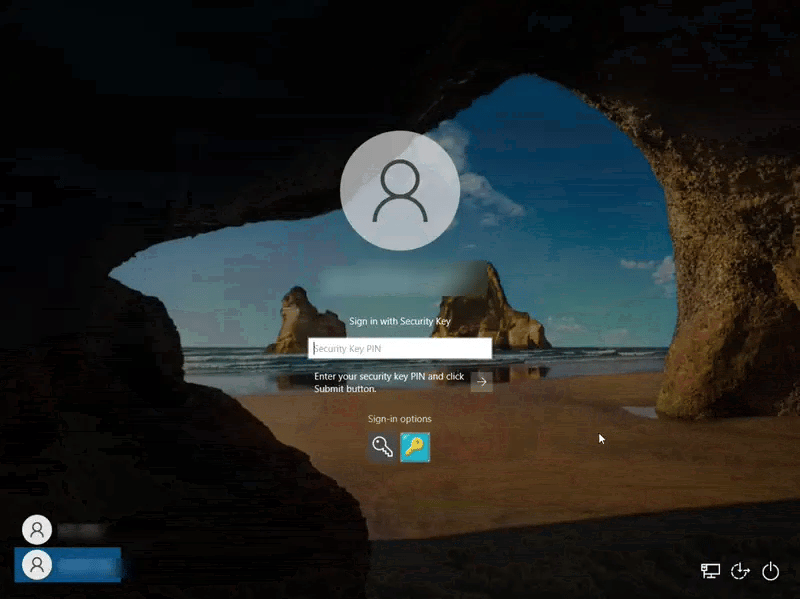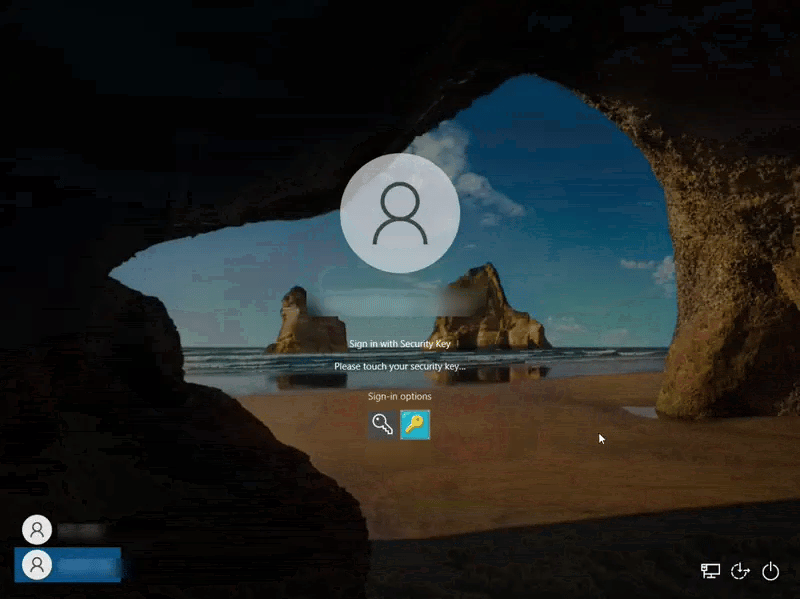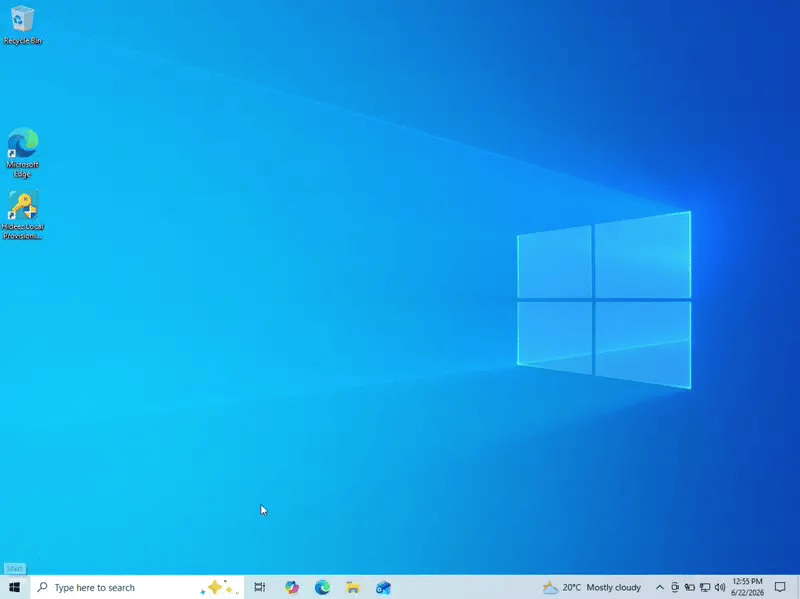
Hideez FIDO Logon es una pila de credenciales nativa de Windows que se integra directamente en la pantalla de inicio de sesión estándar. El usuario ve un icono de inicio de sesión, toca una llave de seguridad FIDO2, introduce el PIN propio de la llave y accede al escritorio, sin escribir una contraseña ni enviar nada a un servidor o a la nube.
Es una pila totalmente personalizada que se comunica directamente con la llave de seguridad en lugar de a través de Windows Hello, por lo que también cubre cuentas locales y sin conexión a las que Windows Hello y Entra ID no pueden llegar. Funciona con cualquier llave de seguridad FIDO2 / CTAP2 conforme, de modo que los equipos de TI pueden seguir usando el hardware que ya han distribuido.
Por qué las empresas necesitan un inicio de sesión de Windows sin contraseña para cuentas locales
De fábrica, Windows solo admite el inicio de sesión con llave de seguridad FIDO2 en dispositivos unidos a Microsoft Entra ID. No existe una vía nativa hacia el inicio de sesión sin contraseña para cuentas de Windows locales ni para entornos sin ningún proveedor de identidad en la nube.
Ahí es precisamente donde operan los entornos de alta exigencia: redes clasificadas y aisladas (air-gapped), salas de control OT/ICS, sistemas embarcados en buques y vehículos, y plantas de producción aisladas, muchas de ellas ya con autenticación en estaciones de trabajo compartidas entre varios operadores. Estas máquinas están desconectadas por política o por diseño, por lo que hoy se ven obligadas a depender de contraseñas.
Cómo funciona Hideez FIDO Logon
Provisioning Tool
Una aplicación de escritorio para el registro único de una llave de seguridad en una cuenta de Windows.
Credential Provider
Añade el icono de inicio de sesión FIDO a la pantalla de inicio de sesión y de bloqueo de Windows, y gestiona el flujo de toque y PIN.
Authentication Package
Se ejecuta dentro del subsistema de seguridad de Windows, verifica la llave y concede la sesión.
Regístrese una vez
La Provisioning Tool crea una credencial en la llave y registra solo su parte pública en la cuenta.
Inicie sesión cada vez
Un toque y el PIN firman un challenge nuevo y de un solo uso, de modo que un inicio de sesión interceptado nunca puede reutilizarse.
Registro único: la Provisioning Tool crea una credencial en la llave de seguridad y registra solo su parte pública en la cuenta de Windows. Inicio de sesión cada vez: la llave firma un challenge nuevo y de un solo uso tras un toque físico y el PIN, y el acceso solo se concede una vez confirmadas criptográficamente la presencia y la verificación del usuario. Como cada challenge es de un solo uso, un inicio de sesión interceptado no puede reutilizarse.
Inicio de sesión de Windows solo con contraseña frente a Hideez FIDO Logon
| Inicio de sesión solo con contraseña | Hideez FIDO Logon | |
|---|---|---|
| Credencial robada o adivinada | Puede ser suficiente para acceder | Requiere la posesión física de la llave FIDO2 y su PIN |
| Funciona sin conexión / air-gapped | Sí, pero de forma insegura | Sí, sin necesidad de servidor, nube, dominio ni entidad certificadora |
| Cuentas de Windows locales | La contraseña es la única opción | Totalmente compatible, el caso de uso principal |
| Resistencia al phishing | Ninguna | Alta, basada en FIDO2 / CTAP2 |
| Resistencia a la reutilización (replay) | Ninguna | Challenge de un solo uso en cada inicio de sesión |
| Recuperación | Restablecimiento de contraseña | Segunda llave registrada, o la contraseña estándar de Windows como último recurso |
Funciones clave de Hideez FIDO Logon

Verdaderamente sin contraseña para cuentas locales
Inicie sesión usando solo una llave de seguridad FIDO2 y su PIN, sin escribir una contraseña de Windows.

Funciona totalmente sin conexión y en entornos air-gapped
Sin servidor, nube, dominio ni entidad certificadora de ningún tipo. La autenticación ocurre por completo en el dispositivo.

Resistente al phishing por diseño
Basado en el estándar abierto FIDO2 / CTAP2, con presencia y verificación del usuario respaldadas por hardware.

Independiente del hardware
Compatible con cualquier llave de seguridad FIDO2 / CTAP2 conforme, incluidas las llaves de nivel de defensa ya en servicio.

No disruptivo para las cuentas de Windows existentes
Se instala junto al inicio de sesión estándar de Windows; el inicio de sesión con contraseña sigue disponible para administradores y para la recuperación.

Listo para certificación
Firmado por Microsoft a través del Hardware Partner Center y con un certificado de firma de código EV, para imágenes reforzadas y acreditadas.
Diseñado para flotas sin conexión y air-gapped
Como ambos componentes principales se registran a nivel de máquina, Hideez FIDO Logon puede integrarse directamente en una imagen de Windows junto con el sistema operativo, mediante una imagen de referencia (golden image) con sysprep, una instalación desatendida o un paquete de aprovisionamiento aplicado desde USB. Su implementación no requiere Intune, SCCM, Group Policy ni conectividad de red. El registro de la llave de seguridad se realiza después por estación de trabajo, tras la implementación.
Funciona con cualquier llave de seguridad FIDO2 / CTAP2 conforme, incluida Hideez Key.
Cómo Hideez FIDO Logon protege cada inicio de sesión
Sin contraseña de Windows involucrada
El único factor de conocimiento es el PIN propio de la llave de seguridad, impuesto por la propia llave y no por una contraseña de Windows.

Presencia y verificación, cada vez
Cada inicio de sesión requiere presencia del usuario (toque) y verificación del usuario (PIN), comprobadas criptográficamente.

Nada se almacena en el PC
Ni la contraseña, ni el PIN, ni la clave privada se almacenan nunca en el PC. La clave privada nunca sale de la llave de seguridad.

Criptografía estándar y abierta
Basada en los estándares consolidados FIDO2 / CTAP2 con ECDSA P-256.

Resistente a la reutilización (replay)
Un challenge de un solo uso en cada inicio de sesión significa que un inicio de sesión interceptado no puede reutilizarse.
Nunca se quede bloqueado
La resiliencia está integrada de forma nativa. Recomendamos registrar al menos dos llaves FIDO2 por cuenta: una llave principal para el uso diario y una llave de repuesto o de administrador guardada en un lugar seguro. El propio proveedor de contraseñas de Windows nunca se desactiva, por lo que la contraseña estándar de Windows de la cuenta sigue siendo una vía de recuperación independiente y de último recurso. Se establece en la configuración inicial y permanece bajo control del administrador en lugar de compartirse con los usuarios habituales, y no requiere servidor, PKI ni intervención de la mesa de ayuda.
Para quién es Hideez FIDO Logon
Hideez FIDO Logon está diseñado para organizaciones que necesitan un inicio de sesión de Windows sin contraseña y resistente al phishing, y que no pueden depender de un proveedor de identidad en la nube para conseguirlo.

Defensa y administración pública
Operadores que gestionan estaciones de trabajo Windows clasificadas o air-gapped.

Industrial y OT/ICS
Salas de control, sistemas embarcados en buques y vehículos, plantas de producción aisladas.

Empresas con una excepción de cuenta local
La última contraseña que queda en una flota unida a Entra ID y, por lo demás, sin contraseña.
Entornos on-premise regulados
No pueden añadir una dependencia de la nube solo para eliminar una contraseña.
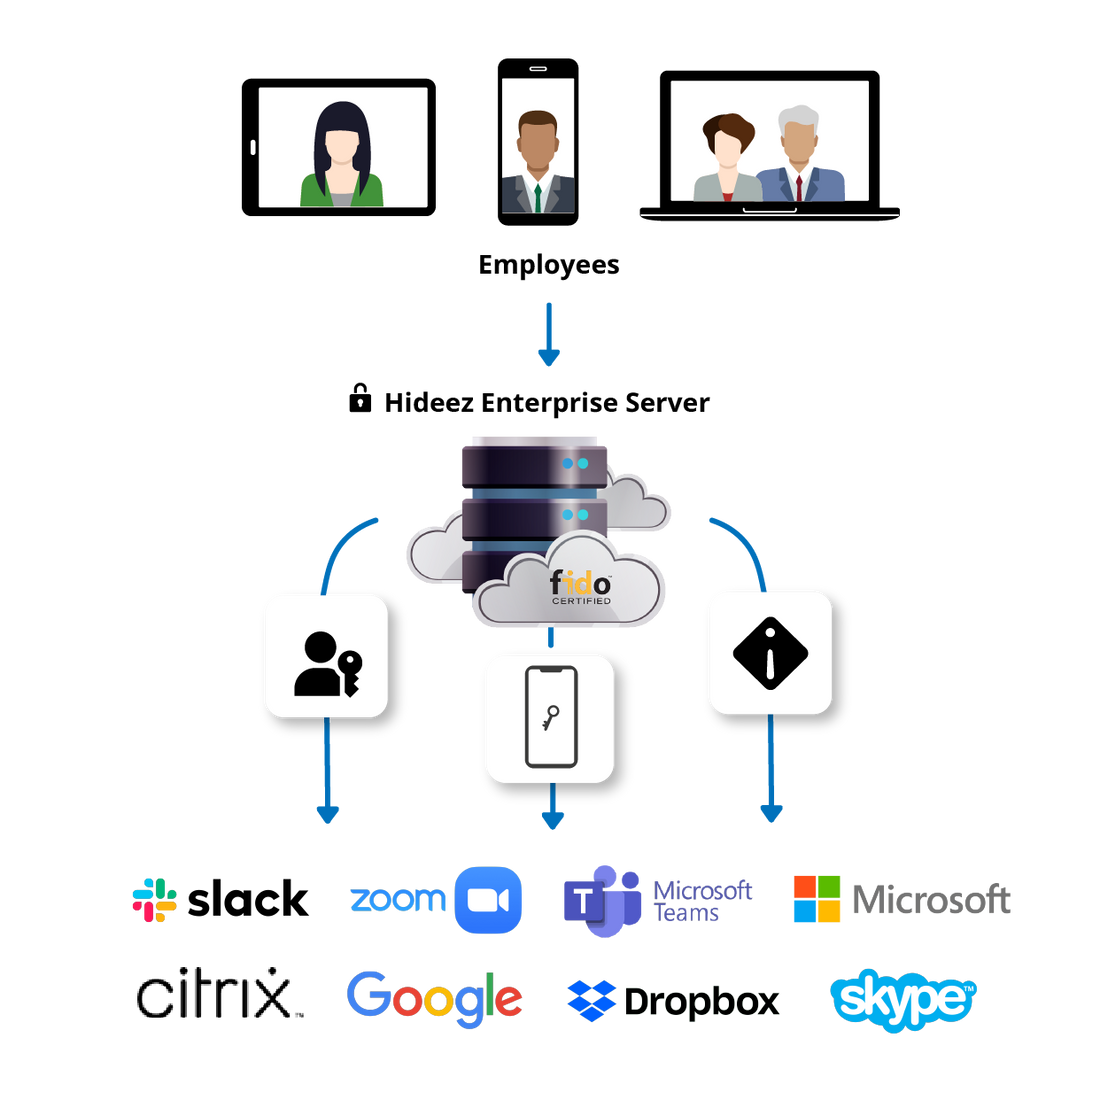
Cómo se integra Hideez FIDO Logon en su stack de identidad actual
Hideez FIDO Logon cubre exactamente lo que Windows Hello for Business y Microsoft Entra ID dejan hoy sin cubrir: cuentas de Windows locales sin dominio y sin proveedor de identidad en la nube. El soporte de Active Directory y Entra ID para el propio FIDO Logon está en la hoja de ruta.
Las organizaciones que ya ejecutan, o quieren ejecutar, un inicio de sesión único sin contraseña en dispositivos unidos a Entra ID y aplicaciones modernas pueden cubrir hoy esa capa con Hideez Workforce Identity, extenderla a SSO sin contraseña para las aplicaciones que hay detrás, y proteger las sesiones de Windows compartidas y unidas a dominio con MFA de escritorio. Hideez FIDO Logon extiende ese mismo principio sin contraseña a las cuentas a las que esas herramientas no pueden llegar.
Requisitos del sistema para Hideez FIDO Logon

Sistema operativo
Windows 11 x64/ARM y Windows 10 x64

Cuentas
Cuentas de Windows locales (Active Directory y Entra ID en la hoja de ruta)
Llaves de seguridad
Cualquier llave FIDO2 / CTAP2 con PIN, credenciales resident/discoverable y ES256

Conexión
USB y NFC (Bluetooth en la hoja de ruta)
Verificación
PIN de la llave de seguridad más un toque físico (biometría en la llave en la hoja de ruta)
Infraestructura
Ninguna necesaria: no se requiere servidor, nube, dominio ni entidad certificadora
¿Por qué elegir Hideez para FIDO Logon?
Hideez FIDO Logon lleva el mismo estándar FIDO2 / CTAP2 que respalda MFA resistente al phishing a las cuentas de Windows locales, sin conexión y air-gapped, a las que ese estándar no había llegado hasta ahora. Se instala sin necesitar un dominio ni una conexión de red, y deja intacta la propia contraseña de Windows: solo desaparece la necesidad diaria de escribirla.
Combinado con el hardware Hideez Key o con cualquier llave de seguridad FIDO2 conforme ya desplegada, ofrece a los equipos de TI un único enfoque sin contraseña que cubre cada estación de trabajo Windows de la flota, incluidas las que no están unidas a la nube.
Preguntas frecuentes
¿Qué es Hideez FIDO Logon y cómo funciona?
Hideez FIDO Logon es una pila de credenciales nativa de Windows que añade el inicio de sesión FIDO2 sin contraseña a la pantalla de inicio de sesión estándar. El usuario toca su llave de seguridad, introduce su PIN e inicia sesión sin escribir una contraseña, contactar con un servidor ni unirse a un dominio.
¿Hideez FIDO Logon usa Windows Hello?
No. Es una pila totalmente personalizada que se comunica directamente con la llave de seguridad, lo que le permite funcionar con cuentas locales y sin conexión a las que Windows Hello y Entra ID no pueden llegar.
¿Qué llaves de seguridad son compatibles?
Cualquier llave FIDO2 / CTAP2 con PIN configurado, soporte para credenciales resident/discoverable y el algoritmo ES256, conectada por USB o NFC.
¿Seguimos teniendo una contraseña de Windows?
Sí. El inicio de sesión estándar con contraseña de Windows sigue disponible para los administradores y como vía de recuperación; los usuarios simplemente no la necesitan en el día a día.
¿Hideez FIDO Logon necesita internet o un servidor?
No. La autenticación ocurre por completo en el dispositivo y funciona totalmente sin conexión, incluso en entornos air-gapped sin ningún tipo de red.
¿Qué ocurre con las cuentas de Active Directory o Microsoft Entra ID?
Actualmente Hideez FIDO Logon está orientado a cuentas locales; el soporte de dominio y Entra ID está en la hoja de ruta. Para un SSO sin contraseña en dispositivos unidos a Entra ID ya disponible hoy, consulte Hideez Workforce Identity.
¿Se puede implementar Hideez FIDO Logon sin Group Policy o Intune?
Sí. Como ambos componentes principales se registran a nivel de máquina, puede integrarse en una golden image de Windows con sysprep, una instalación desatendida o un paquete de aprovisionamiento por USB, sin necesitar infraestructura de gestión.
Vea Hideez FIDO Logon en su propia flota
Lleve el inicio de sesión de Windows sin contraseña y resistente al phishing a las estaciones de trabajo que sus herramientas actuales dejan sin cubrir. Reserve una demo, inicie un piloto o hable con nuestro equipo de ventas sobre su entorno.