
Desktop-MFA für sichere Computeranmeldung & Anwendungszugriff
Desktop-MFA sorgt für eine stärkere Identitätsprüfung an der Workstation und kann verbundene Unternehmensanwendungen schützen. Sie verhindert, dass ein gestohlenes oder wiederverwendetes Passwort sofortigen Zugriff auf Unternehmensdaten ermöglicht. Erfahren Sie, wie Hideez die Computeranmeldung und den Anwendungszugriff in Ihrem gesamten Unternehmen absichern kann.

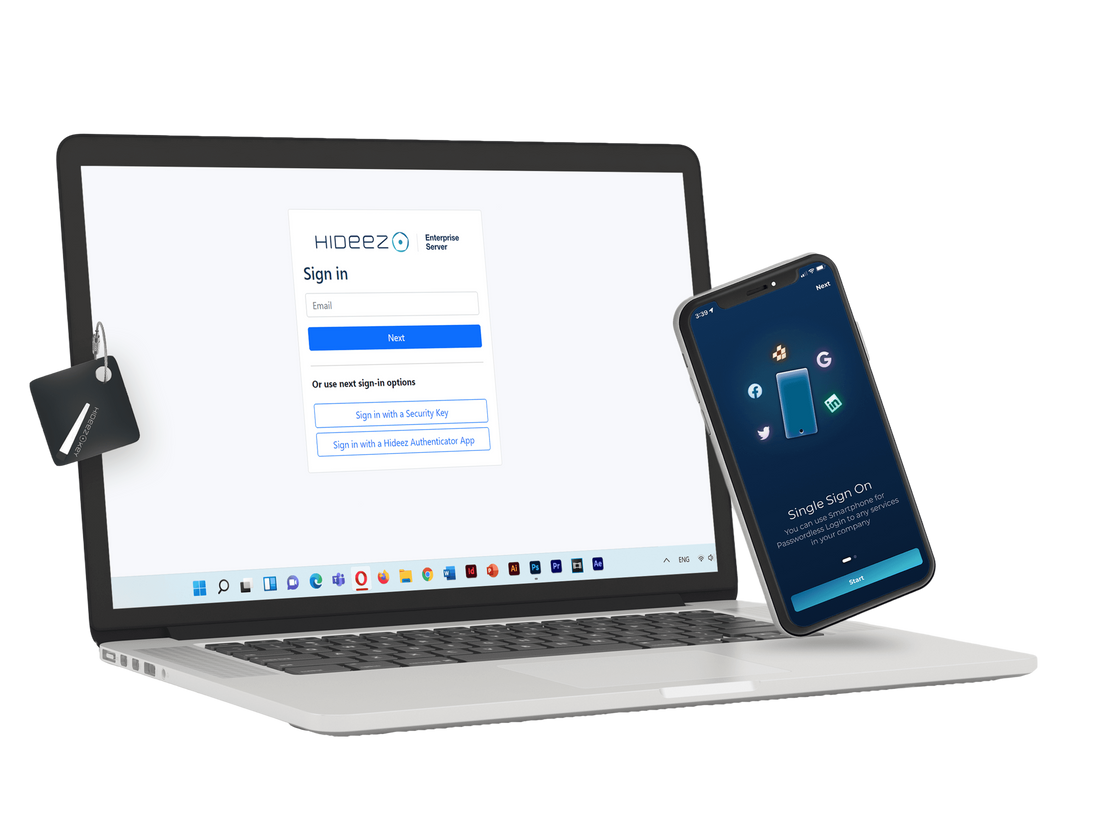
Sichere Desktop-Anmeldung mit Multi-Faktor-Authentifizierung
MFA für die Desktop-Anmeldung dient dazu, die Identität einer Person zu überprüfen, bevor eine verwaltete Windows-Sitzung geöffnet wird. Ein Unternehmen kann einen registrierten mobilen Authenticator oder einen Hardware-Sicherheitsschlüssel verlangen, anstatt sich allein auf ein Passwort zu verlassen. Hideez vereint Workstation-Zugriff, passwortlose Authentifizierung, SSO und Administration. Hideez unterstützt außerdem passwortlose MFA, bei der der Nutzer den Besitz eines genehmigten Geräts nachweist und die Identität mit einer PIN oder biometrischen Prüfung bestätigt.
Das ist besonders nützlich bei gemeinsam genutzten Computern und Arbeitsplätzen mit hohem Publikumsverkehr. Mit Authentifizierung für gemeinsam genutzte Workstations können Mitarbeitende dieselbe Windows-Workstation nutzen, während jede Sitzung mit der Person verknüpft bleibt, die sie geöffnet hat. Passwortlose MFA für die Desktop-Anmeldung macht außerdem Passwörter überflüssig, die durch Phishing, Wiederverwendung oder Beobachtung erlangt werden könnten.
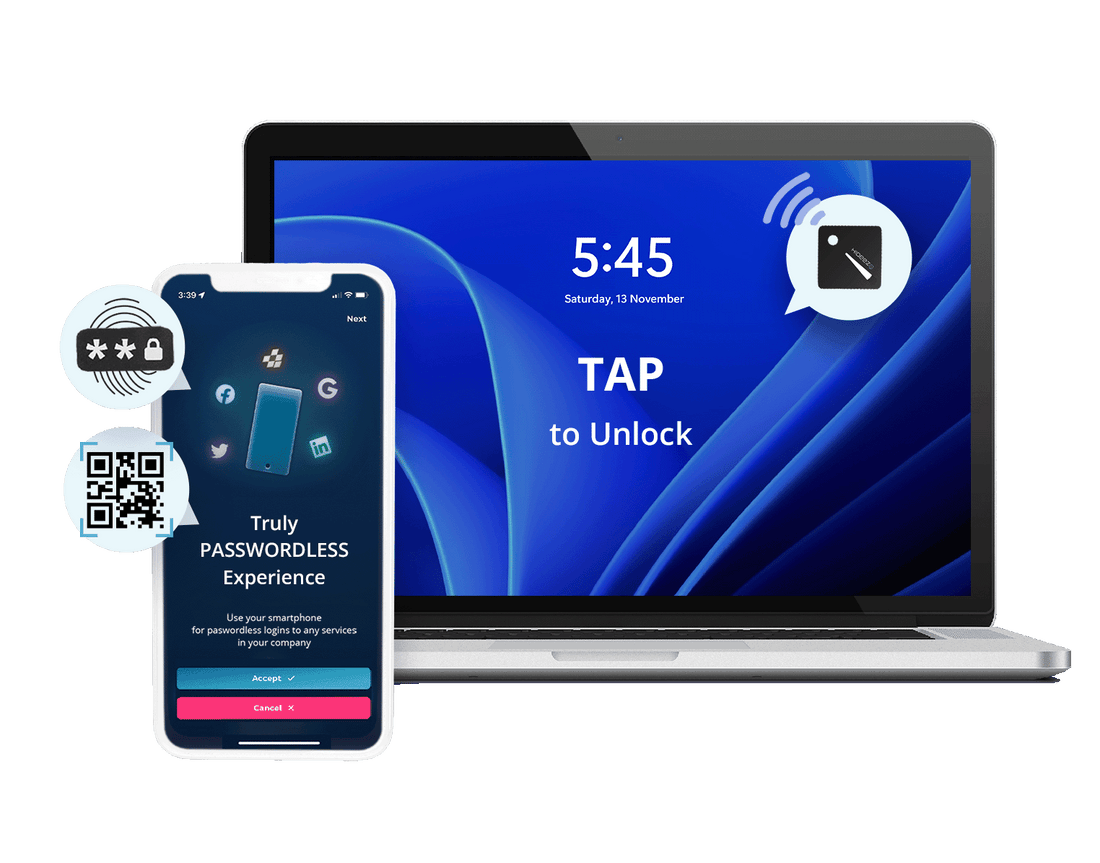
So funktioniert Hideez Desktop-MFA
Hideez Desktop-MFA folgt einem dreistufigen Prozess, der die Erstbereitstellung, die Nutzerüberprüfung und den fortlaufenden Zugriff auch in Offline-Szenarien abdeckt.
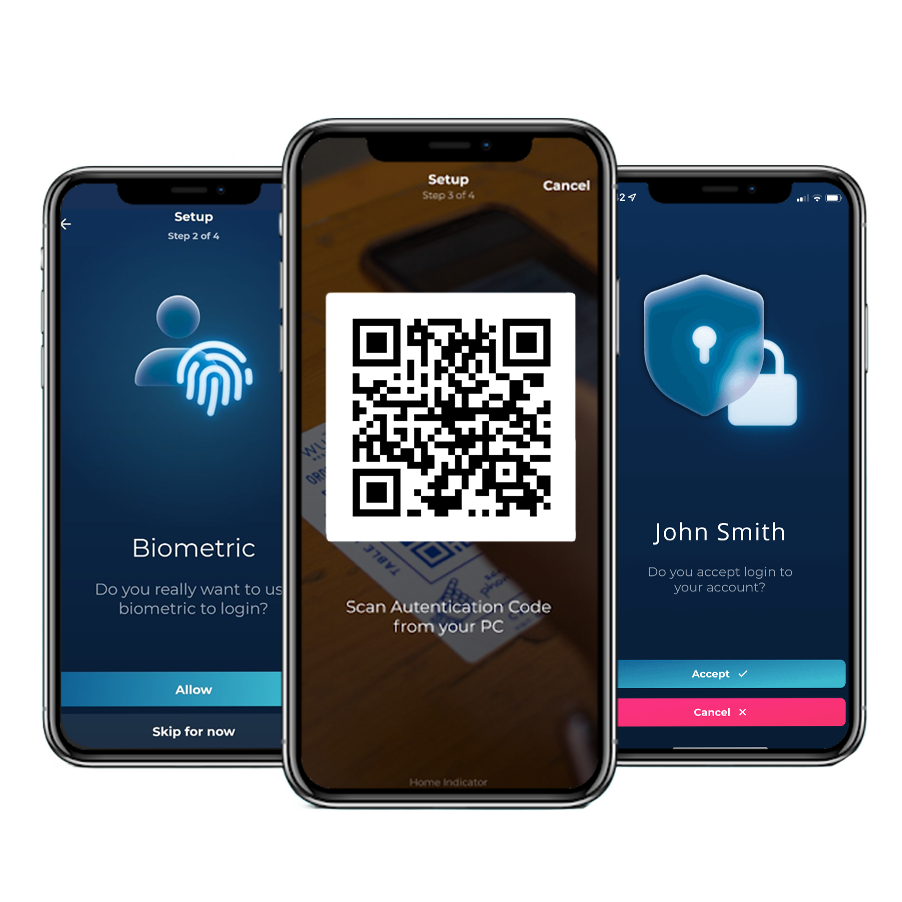
- Hideez Desktop installieren und Nutzer registrieren. Ein IT-Administrator stellt das System Hideez Workforce Identity bereit und installiert die Hideez Desktop Anwendung auf verwalteten Windows-10- oder Windows-11-Computern. Sobald Nutzer registriert sind, wählen und richten sie eine bevorzugte Authentifizierungsmethode ein (Hideez Authenticator App oder ein Hideez-Sicherheitsschlüssel). Das Telefon oder der Schlüssel fungiert dann als Desktop-Authenticator, der diesem Nutzer zugeordnet ist.
- Nutzer bei der Anmeldung verifizieren. Der Nutzer scannt einen QR-Code oder führt eine NFC-Authentifizierung über eine mobile App durch, oder authentifiziert sich mit einem Hardware-Schlüssel per Tap&Go-Anmeldung oder Näherungsauthentifizierung. Hideez validiert die Anfrage, bevor die Windows-Sitzung geöffnet wird, und erfasst unterstützte Ereignisse in einem zentralen Audit-Protokoll.
- Zugriff ohne Internetverbindung aufrechterhalten. Dieser Desktop-Authentifizierungsablauf kann offline funktionieren. Hideez unterstützt Offline-Codes für die Windows-Anmeldung, während Bluetooth und NFC auch ohne Internetverbindung verfügbar bleiben können. Ein verlorener Zugangsnachweis kann von einem Administrator gesperrt und ersetzt werden.
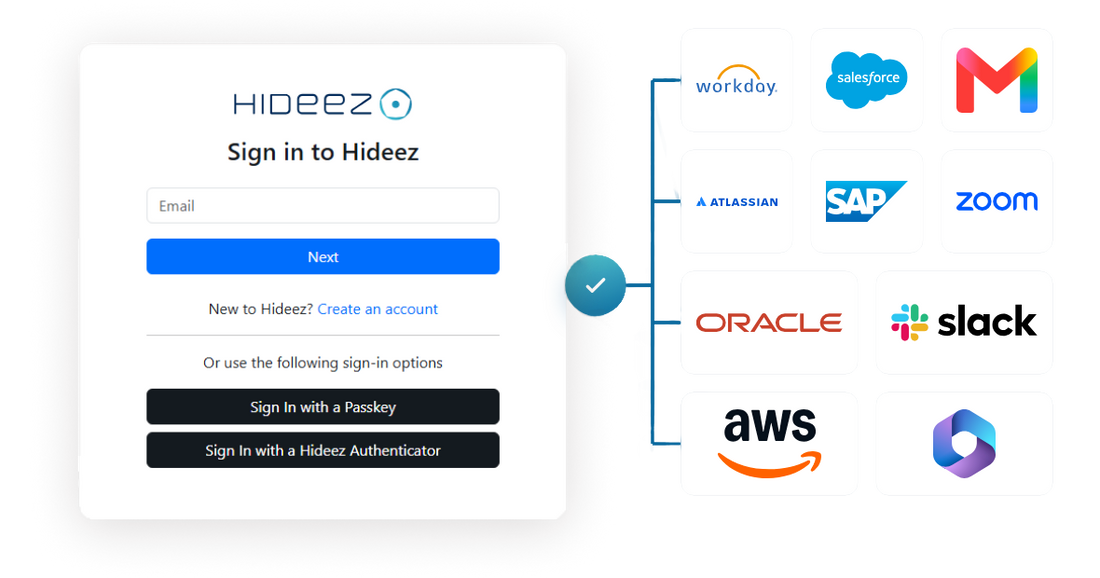
MFA für Desktop-Anwendungen
Der Schutz kann über die Windows-Anmeldung hinausgehen. Je nach Integration kann MFA für Desktop-Anwendungen den Zugriff auf Unternehmens-Webanwendungen, Remote-Dienste und Legacy-Websysteme steuern. Anwendungen, die SAML 2.0 oder OpenID Connect unterstützen, können sich über SSO verbinden, während Hideez AuthShield Legacy-Webanwendungen ohne moderne Federation-Protokolle schützen kann.
Die Abdeckung hängt davon ab, wie eine Anwendung Nutzer authentifiziert und sich mit der Identitätsinfrastruktur des Unternehmens verbindet. Integrierte Systeme können eine Verifizierung verlangen, selbst wenn der Nutzer bereits an einem Computer angemeldet ist. Dies trägt dazu bei, Unternehmensressourcen zu schützen, wenn eine Workstation unbeaufsichtigt bleibt oder ein Anwendungs-Zugangsnachweis offengelegt wird. Mit passwortlosem SSO können Mitarbeitende autorisierte Anwendungen öffnen, ohne wiederholt ein Passwort einzugeben.
Zentrale Vorteile von Desktop-MFA für Unternehmen
Hideez hilft Unternehmen, den Endpoint-Zugriff zu stärken und gleichzeitig die Authentifizierung überschaubar zu halten:
- Verringert das Risiko gestohlener oder wiederverwendeter Passwörter.
- Unterstützt namentlich zugeordnete Sitzungen auf gemeinsam genutzten Windows-Computern.
- Ermöglicht passwortlose Anmeldung mit einem Telefon oder Sicherheitsschlüssel.
- Zentralisiert die Verwaltung von Nutzern, Zugangsdaten und Workstations.
- Kann Anfragen zum Passwort-Reset reduzieren, wenn Passwörter entfernt werden.
- Unterstützt integrierte Webanwendungen unter Windows, macOS und Linux.
| Nur-Passwort-Anmeldung | Passwortlose Desktop-MFA | |
|---|---|---|
| Gestohlenes Passwort | Kann für den Zugriff ausreichen | Erfordert den Besitz eines Desktop-Authenticators und eine Verifizierung per PIN oder Biometrie |
| Gemeinsam genutzte Workstations | Eingeschränkte individuelle Zurechenbarkeit | Unterstützte Sitzungen sind einzelnen Nutzern zugeordnet |
| Audit-Transparenz | In der Regel eingeschränkt | Zentrale Aufzeichnungen unterstützter Authentifizierungsereignisse |
| Phishing-Resistenz | Niedrig | Abhängig von der Methode; stärker mit FIDO2-Zugangsdaten |
| Administration | Passwortrichtlinien und Resets | Zentrale Registrierung, Richtlinien und Widerruf |
Funktionen der Desktop-MFA-Plattform
Bei der Bewertung von Desktop-MFA-Plattformen sollten Unternehmen zwischen der Betriebssystem-Anmeldung und dem Anwendungszugriff unterscheiden. Hideez schützt Anmelde- und Entsperrvorgänge auf verwalteten Windows-Geräten. Mitarbeitende können von macOS und Linux aus auf unterstützte Arbeitskonten und Webanwendungen zugreifen, aber Hideez entsperrt diese Betriebssysteme nicht.
Die Plattform zentralisiert Nutzer, Zugangsdaten, Zugriffsrechte, Workstations und Authentifizierungsaufzeichnungen. Hideez kann in der eigenen Cloud, einer privaten Cloud oder einer On-Premises-Umgebung betrieben werden. Die Windows-MFA-Desktop-App ist als MSI-Paket für die Bereitstellung über Gruppenrichtlinien oder Microsoft Intune verfügbar.
Warum Hideez für Desktop-MFA wählen?
Hideez kombiniert mobile und hardwarebasierte Authentifizierung mit zentralisiertem Identitätsmanagement. Unternehmen können den Zugriff auf Windows-Workstations, gemeinsam genutzte Computer, SSO und kompatible Legacy-Webanwendungen aus einer einzigen Umgebung heraus verwalten.
Zudem bietet sie einen Weg von herkömmlicher MFA für den Desktop hin zu passwortloser Authentifizierung. Zentraler Widerruf und Sitzungsaufzeichnungen helfen der IT, schnell zu reagieren, wenn ein Gerät verloren geht, ein Mitarbeiter das Unternehmen verlässt oder sich Zugriffsrechte ändern.
FAQ
Was ist Desktop-MFA und wie funktioniert sie?
Desktop-MFA überprüft mehr als einen Authentifizierungsfaktor, bevor der Workstation-Zugriff erlaubt wird. Sie kann einem passwortbasierten Ablauf einen weiteren Faktor hinzufügen oder passwortlose MFA auf Basis eines registrierten Geräts und einer PIN oder biometrischen Prüfung nutzen.
Kann Desktop-MFA die Windows-Anmeldung schützen?
Ja. MFA für die Desktop-Anmeldung schützt An- und Entsperrvorgänge auf verwalteten Windows-10- und Windows-11-Computern. Hideez unterstützt den Zugriff auf integrierte Konten und Webanwendungen von macOS und Linux aus, jedoch nicht die Betriebssystem-Anmeldung auf diesen Geräten.
Kann MFA zur Absicherung von Desktop-Anwendungen genutzt werden?
Ja, sofern die Anwendung eine geeignete Integration unterstützt. MFA für Desktop-Anwendungen kann SAML-2.0- und OpenID-Connect-Anwendungen über SSO schützen. Hideez AuthShield kann die Authentifizierung auf kompatible Legacy-Webanwendungen ausweiten.
Was ist der Unterschied zwischen Desktop-MFA und passwortloser Authentifizierung?
Desktop-MFA beschreibt den Multi-Faktor-Schutz für den Workstation-Zugriff. Sie kann ein Passwort ergänzen oder eine passwortlose Methode nutzen. Passwortlose MFA entfernt das Passwort und verifiziert weiterhin mindestens zwei Faktoren, etwa ein registriertes Telefon oder einen Sicherheitsschlüssel sowie eine PIN oder biometrische Prüfung.
Wie können Unternehmen Hideez Desktop-MFA bereitstellen?
IT-Teams installieren Hideez Desktop auf verwalteten Windows-Computern, verbinden es mit der Hideez-Identitätsumgebung, registrieren Nutzer und weisen unterstützte Authenticators zu. Der MSI-Installer kann über Gruppenrichtlinien oder Microsoft Intune verteilt werden. Administratoren verwalten anschließend Zugriff und Zugangsdaten über die zentrale Konsole.