
Hideez FIDO Logon
Входьте в локальні та офлайн-облікові записи Windows за допомогою будь-якого апаратного ключа FIDO2 замість пароля — без хмарного сервісу чи домену.
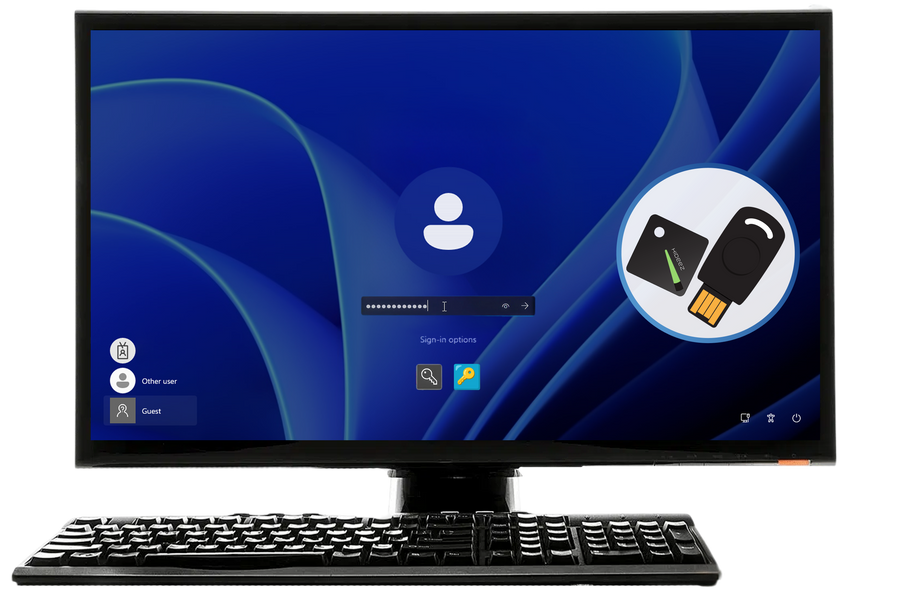
Що таке Hideez FIDO Logon?
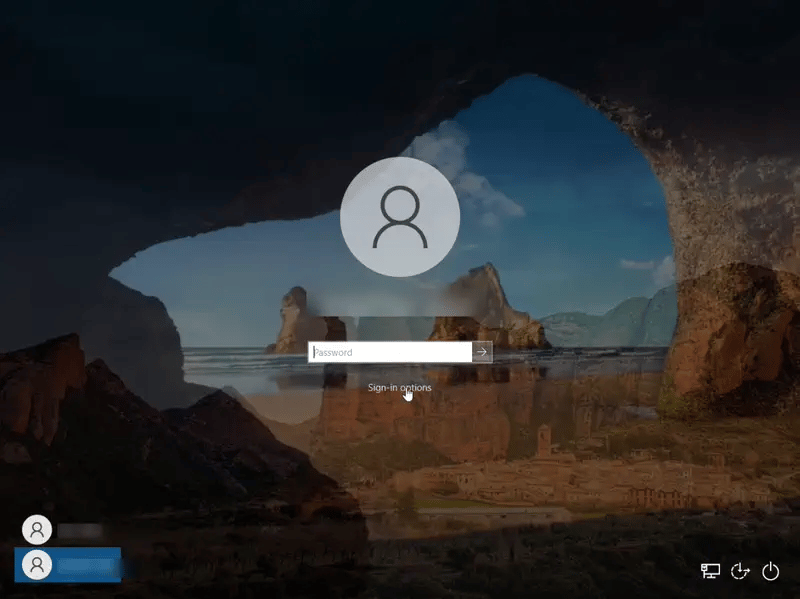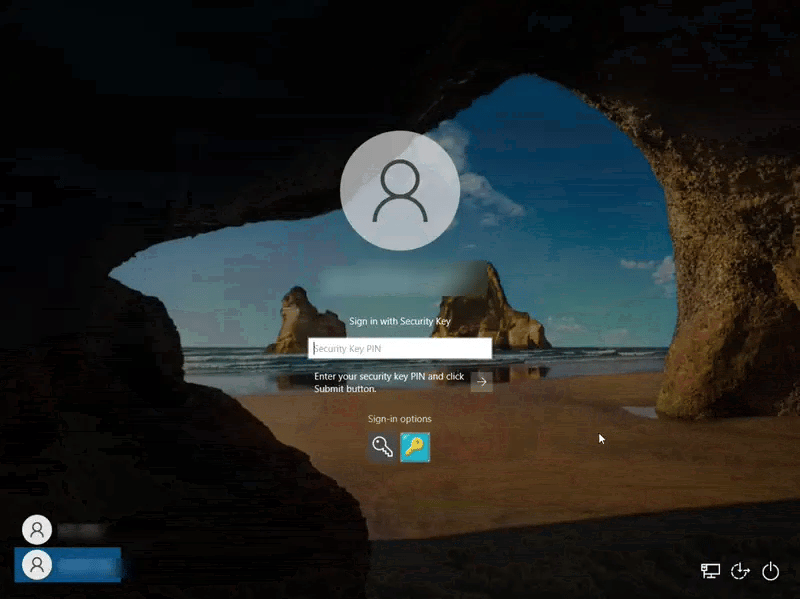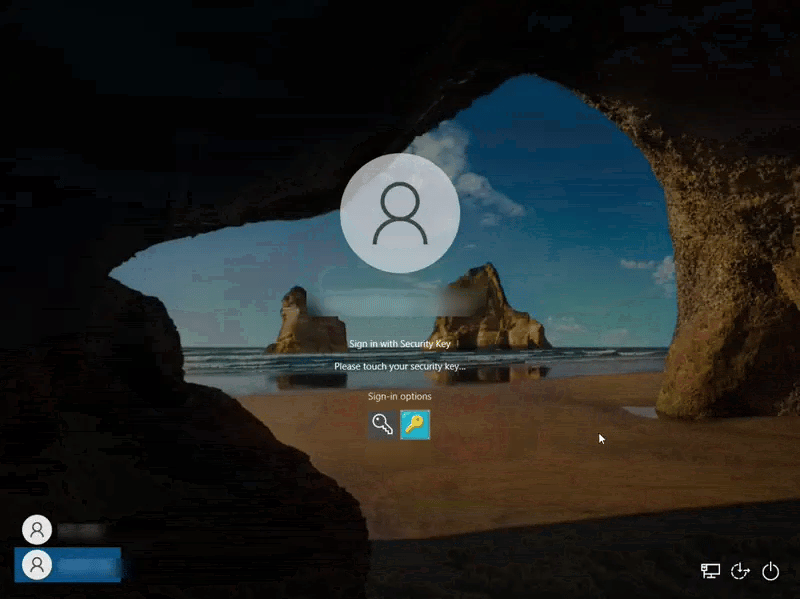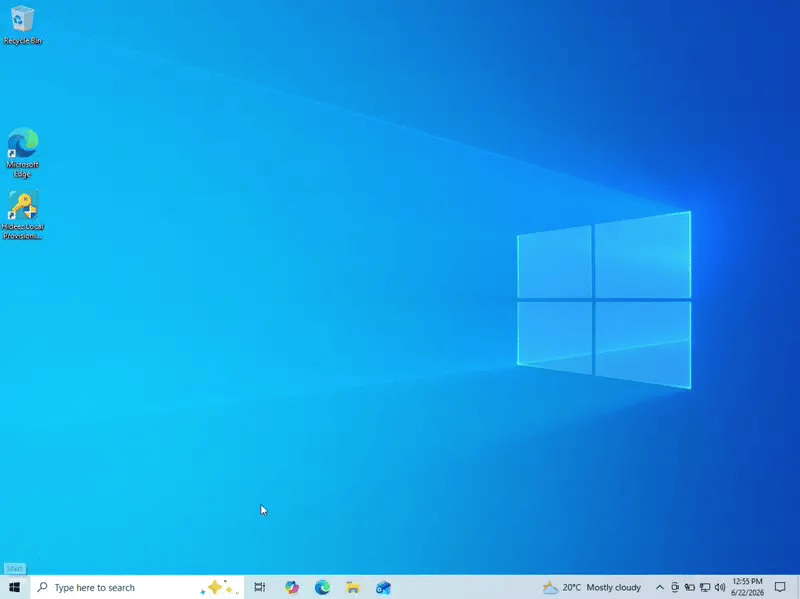
Hideez FIDO Logon — це власний стек облікових даних для Windows, який вбудовується прямо в стандартний екран входу. Користувач бачить плитку входу, торкається апаратного ключа FIDO2, вводить PIN-код самого ключа й потрапляє на робочий стіл — без введення пароля та без передавання будь-чого на сервер чи в хмару.
Це повністю власний стек, який взаємодіє з апаратним ключем безпосередньо, а не через Windows Hello, тож він охоплює і локальні, і офлайн-облікові записи, недосяжні для Windows Hello та Entra ID. Він працює з будь-яким сумісним апаратним ключем FIDO2 / CTAP2, тож IT-команди можуть використовувати вже наявне обладнання.
Чому бізнесу потрібен безпарольний вхід у Windows для локальних акаунтів
За замовчуванням Windows підтримує вхід за апаратним ключем FIDO2 лише для пристроїв, приєднаних до Microsoft Entra ID. Для локальних облікових записів Windows чи середовищ без хмарного провайдера ідентифікації немає жодного вбудованого шляху до безпарольного входу.
Саме там працюють середовища з підвищеними вимогами до безпеки: класифіковані та ізольовані (air-gapped) мережі, диспетчерські OT/ICS, вбудовані системи на кораблях і транспорті, а також ізольовані виробничі цехи, багато з яких уже використовують автентифікацію для спільних робочих станцій кількома операторами. Ці машини відключені за політикою чи за задумом, тож сьогодні вони змушені повертатися до паролів.
Як працює Hideez FIDO Logon
Provisioning Tool
Настільний застосунок для одноразової реєстрації апаратного ключа в обліковому записі Windows.
Credential Provider
Додає плитку входу FIDO на екран входу та блокування Windows і керує процесом «дотик + PIN».
Authentication Package
Працює всередині підсистеми безпеки Windows, перевіряє ключ і надає сесію.
Зареєструйтеся один раз
Provisioning Tool створює облікові дані на ключі та записує лише їхню публічну частину до облікового запису.
Входьте щоразу
Дотик і PIN-код підписують новий одноразовий challenge, тож перехоплений вхід неможливо відтворити повторно.
Реєстрація один раз: Provisioning Tool створює облікові дані на апаратному ключі та записує лише їхню публічну частину до облікового запису Windows. Вхід щоразу: ключ підписує новий одноразовий challenge після фізичного дотику й PIN-коду, а вхід надається лише після криптографічного підтвердження присутності та верифікації користувача. Оскільки кожен challenge одноразовий, перехоплений вхід неможливо відтворити повторно.
Вхід у Windows лише за паролем проти Hideez FIDO Logon
| Вхід лише за паролем | Hideez FIDO Logon | |
|---|---|---|
| Викрадені або вгадані облікові дані | Можуть бути достатніми для доступу | Потребує фізичного володіння ключем FIDO2 та його PIN-кодом |
| Працює офлайн / в ізольованих мережах | Так, але небезпечно | Так, без сервера, хмари, домену чи центру сертифікації |
| Локальні акаунти Windows | Пароль — єдиний варіант | Повністю підтримується, основний варіант використання |
| Стійкість до фішингу | Відсутня | Висока, на основі FIDO2 / CTAP2 |
| Стійкість до повторного відтворення | відсутня | Одноразовий challenge при кожному вході |
| Відновлення | Скидання пароля | Другий зареєстрований ключ або стандартний пароль Windows як останній варіант |
Основні можливості Hideez FIDO Logon

Справді безпарольний для локальних облікових записів
Вхід лише за допомогою апаратного ключа FIDO2 та його PIN-коду, без введення пароля Windows.

Повністю працює офлайн та в ізольованих мережах
Жодного сервера, хмари, домену чи центру сертифікації. Автентифікація відбувається повністю на пристрої.

Стійкий до фішингу за задумом
Побудований на відкритому стандарті FIDO2 / CTAP2 з апаратно підтвердженою присутністю та верифікацією користувача.

Не залежить від виробника обладнання
Сумісний з будь-яким відповідним апаратним ключем FIDO2 / CTAP2, включно з ключами рівня оборонної промисловості, що вже перебувають в експлуатації.

Не порушує роботу існуючих облікових записів Windows
Встановлюється паралельно зі стандартним входом Windows; вхід за паролем залишається доступним для адміністраторів і для відновлення.

Готовий до сертифікації
Підписаний Microsoft через Hardware Partner Center та EV-сертифікатом підпису коду — для захищених та акредитованих образів.
Створено для роботи офлайн та в ізольованих мережах
Оскільки обидва основні компоненти реєструються на рівні машини, Hideez FIDO Logon можна вбудувати безпосередньо в образ Windows разом з ОС — за допомогою еталонного (golden) образу з sysprep, автоматизованого встановлення або пакета розгортання із USB. Розгортання не потребує Intune, SCCM, Group Policy чи мережевого підключення. Реєстрація апаратного ключа виконується окремо на кожній робочій станції вже після розгортання.
Працює з будь-яким відповідним апаратним ключем FIDO2 / CTAP2, включно з Hideez Key.
Як Hideez FIDO Logon захищає кожен вхід
Пароль Windows не використовується
Єдиний фактор знання — це власний PIN-код апаратного ключа, який перевіряється самим ключем, а не паролем Windows.

Присутність і верифікація щоразу
Кожен вхід потребує підтвердження присутності користувача (дотик) і верифікації користувача (PIN-код), перевірених криптографічно.

Нічого не зберігається на ПК
Ані пароль, ані PIN-код, ані приватний ключ ніколи не зберігаються на ПК. Приватний ключ ніколи не залишає апаратний ключ.

Стандартна відкрита криптографія
Побудована на затверджених стандартах FIDO2 / CTAP2 з ECDSA P-256.

Стійкий до повторного відтворення
Одноразовий challenge при кожному вході означає, що перехоплений вхід неможливо використати повторно.
Ніколи не втратите доступ
Відмовостійкість закладено в основу рішення. Ми рекомендуємо реєструвати щонайменше два ключі FIDO2 на обліковий запис: основний ключ для щоденного використання та резервний або адміністраторський ключ, що зберігається в надійному місці. Власний провайдер паролів Windows ніколи не вимикається, тож стандартний пароль Windows облікового запису залишається незалежним шляхом відновлення на крайній випадок. Його встановлюють під час налаштування і тримають під контролем адміністратора, а не передають звичайним користувачам, і він не потребує сервера, PKI чи участі служби підтримки.
Для кого призначений Hideez FIDO Logon
Hideez FIDO Logon створений для організацій, яким потрібен стійкий до фішингу безпарольний вхід у Windows і які не можуть покладатися на хмарного провайдера ідентифікації, щоб отримати його.

Оборона та державний сектор
Оператори, що керують класифікованими або ізольованими робочими станціями Windows.

Промисловість та OT/ICS
Диспетчерські, вбудовані системи на кораблях і транспорті, ізольовані виробничі цехи.

Підприємства з винятком для локальних акаунтів
Останній пароль у парку пристроїв, який в іншому разі повністю безпарольний і приєднаний до Entra ID.
Регульовані локальні (on-premises) середовища
Не можуть додати хмарну залежність лише для того, щоб прибрати пароль.
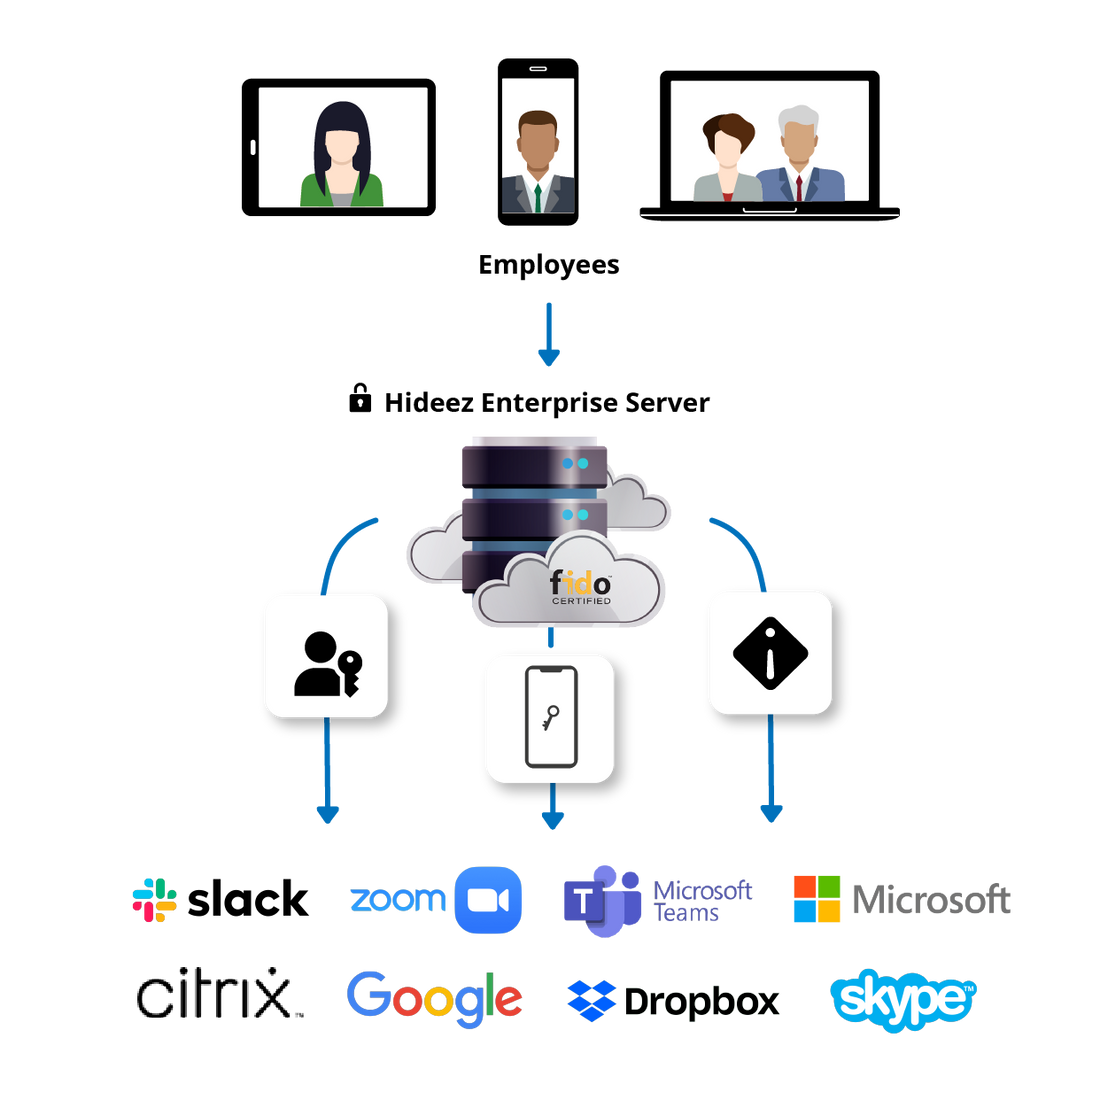
Як Hideez FIDO Logon вписується у ваш наявний стек ідентифікації
Hideez FIDO Logon охоплює саме те, що сьогодні залишають непокритим Windows Hello for Business та Microsoft Entra ID: локальні облікові записи Windows без домену й без хмарного провайдера ідентифікації. Підтримка Active Directory та Entra ID для самого FIDO Logon — у планах розробки.
Організації, які вже використовують або хочуть використовувати безпарольний єдиний вхід на приєднаних до Entra ID пристроях та в сучасних застосунках, вже сьогодні цей рівень можуть покрити за допомогою Hideez Workforce Identity, розширити його безпарольним SSO для застосунків, що стоять за ним, та захистити спільні й приєднані до домену сесії Windows за допомогою Desktop MFA. Hideez FIDO Logon поширює той самий безпарольний принцип на облікові записи, недосяжні для цих інструментів.
Системні вимоги для Hideez FIDO Logon

Операційна система
Windows 11 x64/ARM та Windows 10 x64

Акаунти
Локальні акаунти Windows (Active Directory та Entra ID — у планах розробки)
Апаратні ключі
Будь-який ключ FIDO2 / CTAP2 з PIN-кодом, resident (discoverable) обліковими даними та ES256

Підключення
USB та NFC (Bluetooth — у планах розробки)
Верифікація
PIN-код апаратного ключа плюс фізичний дотик (біометрія на ключі — у планах розробки)
Інфраструктура
Не потрібна: жодного сервера, хмари, домену чи центру сертифікації
Чому обирають Hideez для FIDO Logon?
Hideez FIDO Logon переносить той самий стандарт FIDO2 / CTAP2, на якому базується фішинг-резистентна MFA, на локальні, офлайн та ізольовані облікові записи Windows — те, чого цей стандарт досі не охоплював. Він встановлюється без потреби в домені чи мережевому підключенні і залишає сам пароль Windows незмінним: зникає лише щоденна потреба його вводити.
У поєднанні з апаратним ключем Hideez Key або будь-яким уже розгорнутим відповідним апаратним ключем FIDO2 він дає ІТ-командам єдиний безпарольний підхід, що охоплює кожну робочу станцію Windows у парку пристроїв, включно з тими, що не приєднані до хмари.
Поширені запитання
Що таке Hideez FIDO Logon і як він працює?
Hideez FIDO Logon — це власний стек облікових даних для Windows, що додає безпарольний вхід FIDO2 до стандартного екрана входу. Користувач торкається апаратного ключа, вводить його PIN-код і входить без введення пароля, звернення до сервера чи приєднання до домену.
Чи використовує Hideez FIDO Logon Windows Hello?
Ні. Це повністю власний стек, що взаємодіє з апаратним ключем безпосередньо, завдяки чому він працює з локальними та офлайн-обліковими записами, недосяжними для Windows Hello та Entra ID.
Які апаратні ключі підтримуються?
Будь-який ключ FIDO2 / CTAP2 із встановленим PIN-кодом, підтримкою resident (discoverable) облікових даних та алгоритмом ES256, підключений через USB або NFC.
Чи залишається пароль Windows?
Так. Стандартний вхід за паролем Windows залишається доступним для адміністраторів і як шлях відновлення; користувачам просто більше не потрібно ним користуватися щодня.
Чи потрібні Hideez FIDO Logon інтернет або сервер?
Ні. Автентифікація відбувається повністю на пристрої й повністю працює офлайн, включно з ізольованими середовищами без будь-якої мережі.
А що з обліковими записами Active Directory чи Microsoft Entra ID?
Наразі Hideez FIDO Logon орієнтований на локальні облікові записи; підтримка домену та Entra ID — у планах розробки. Про безпарольний SSO для пристроїв, приєднаних до Entra ID, вже сьогодні читайте про Hideez Workforce Identity.
Чи можна розгорнути Hideez FIDO Logon без Group Policy чи Intune?
Так. Оскільки обидва основні компоненти реєструються на рівні машини, його можна вбудувати в еталонний (golden) образ Windows за допомогою sysprep, автоматизованого встановлення або пакета розгортання із USB — без потреби в інфраструктурі управління.
Побачте Hideez FIDO Logon у власному парку пристроїв
Принесіть стійкий до фішингу безпарольний вхід у Windows на робочі станції, які залишаються поза увагою ваших поточних інструментів. Замовте демо, запустіть пілотний проєкт або обговоріть своє середовище з нашою командою продажів.