
Phishing-resistente MFA-Lösung für moderne Unternehmen
Ein zweiter Anmeldeschritt stoppt Phishing nicht automatisch. Angreifer können Codes weiterleiten, Sitzungen stehlen oder Mitarbeiter unter Druck setzen, betrügerische Anfragen zu bestätigen. Phishing-resistente MFA verändert das Protokoll selbst und nutzt kryptografische Credentials, die nur mit dem legitimen Dienst funktionieren.
Was ist phishing-resistente MFA?
Phishing-resistente Authentifizierung verhindert, dass ein Credential einem Betrüger präsentiert und gegen den echten Dienst wiederverwendet wird. FIDO2/WebAuthn bindet eine kryptografische Antwort an die legitime Website oder Relying Party, sodass kein Passwort und kein Code preisgegeben werden kann. SMS, TOTP, E-Mail-Codes und klassische Push-Bestätigungen bleiben anfällig für Phishing. NIST und CISA erkennen FIDO2/WebAuthn sowie geeignete PKI-basierte Authentifizierung als phishing-resistente Methoden an.
Hideez unterstützt Unternehmen dabei, diese Methoden über unterstützte Anwendungen, Identity-Provider und Workforce-Zugriffsszenarien hinweg einzuführen. Erfahren Sie, wie Hideez den Workforce-Zugriff mit phishing-resistenter MFA stärken kann.
Warum Unternehmen phishing-resistente Authentifizierung brauchen
Klassische MFA reduziert das Risiko, aber mehrere gängige Angriffswege bleiben bestehen:
- Adversary-in-the-Middle-Phishing. Eine betrügerische Website kann Passwort und OTP in Echtzeit an den echten Dienst weiterleiten.
- Push-Fatigue. Wiederholte Anfragen können einen Nutzer dazu bringen, einen Angriff zu bestätigen, nur um die Benachrichtigungen zu stoppen.
- Wiederverwendung von Credentials. Viele MFA-Implementierungen behalten ein Passwort bei, das weiterhin gestohlen oder anderswo verwendet werden kann.
- Angriffe auf hochwertige Konten. Administratoren, Finanzteams und Führungskräfte sind gezielten Angriffen ausgesetzt, die auf die Umgehung einfacher MFA abzielen.
- Schwachstellen bei der Wiederherstellung. Ein starker Authenticator bietet wenig Schutz, wenn Helpdesk- oder Fallback-Verfahren den Zugriff über eine phishing-anfällige Methode wiederherstellen.
- Betriebskosten. Kompromittierte Credentials führen zu Zurücksetzungen, Untersuchungen, Sperrungen und Arbeitszeitverlust.
Eine phishing-resistente MFA-Lösung reduziert diese Risiken, indem sie wiederverwendbare Geheimnisse eliminiert und die Authentifizierung an den vorgesehenen Dienst bindet.
Wie funktioniert das?
Ein FIDO2/WebAuthn-Ablauf folgt diesen Schritten:
- Der Dienst sendet einen Challenge an einen registrierten Authenticator.
- Der Authenticator überprüft den Dienst und fordert eine PIN, eine biometrische Prüfung oder eine physische Aktion an.
- Ein geschützter privater Schlüssel signiert den Challenge. Der private Schlüssel wird nicht an den Dienst gesendet.
- Der Dienst überprüft die Antwort mit dem passenden öffentlichen Schlüssel.
- Der Zugriff wird nur gewährt, wenn die Antwort der Richtlinie entspricht.
Die Antwort lässt sich nicht vom vorgesehenen Dienst trennen und auf einer anderen Domain wiederverwenden. Unternehmen müssen weiterhin Sitzungen, Registrierung, Geräte und Wiederherstellung schützen.
Phishing-resistente MFA vs. klassische MFA
| Klassische MFA: SMS, OTP, Push | Phishing-resistente MFA: FIDO2/WebAuthn | |
|---|---|---|
| Gefälschte Anmeldeseite | Kann einen Code abfangen oder weiterleiten | Kann keine gültige Antwort für den echten Dienst erhalten |
| Push-Fatigue | Möglich bei Bestätigungsanfragen | Wird im FIDO2-Ablauf nicht verwendet |
| Wiederverwendbares Geheimnis | Passwort bleibt häufig bestehen | Kein Passwort erforderlich |
| Dienstbindung | In der Regel nicht vorhanden | Kryptografisch an den Dienst gebunden |
| Nutzeraktion | Code eingeben oder Anfrage bestätigen | PIN, biometrische Prüfung oder Sicherheitsschlüssel verwenden |
| Wiederherstellung | Greift häufig auf Passwort oder OTP zurück | Erfordert eine kontrollierte Neuregistrierung oder einen Backup-Authenticator |
Phishing-resistente MFA-Methoden von Hideez
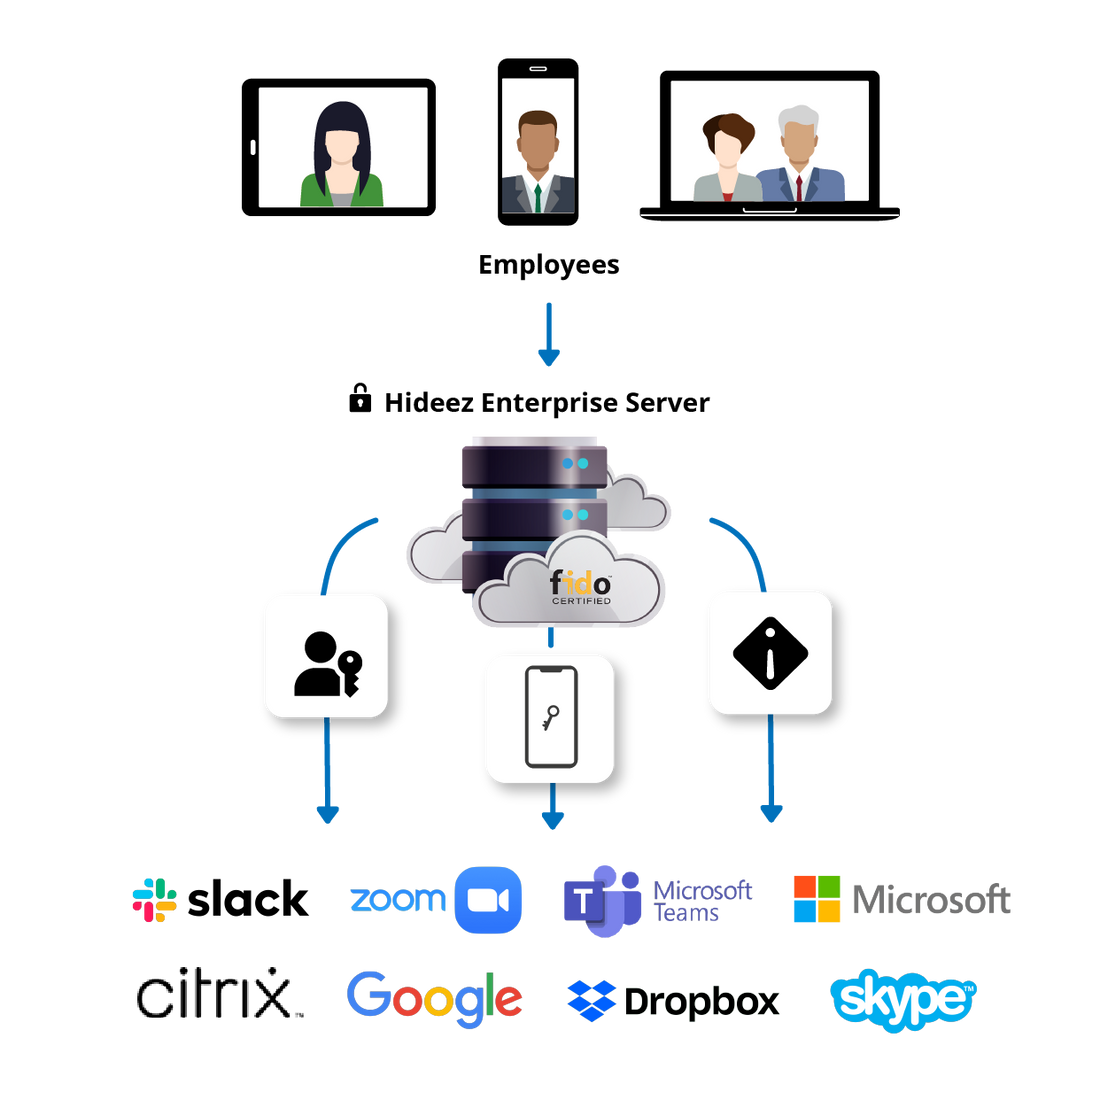
Hideez unterstützt FIDO2/WebAuthn-Passkeys und FIDO-zertifizierte Sicherheitsschlüssel als phishing-resistente Methoden.

Passkeys
Ein Plattform- oder verwalteter Authenticator schützt den privaten Schlüssel und entsperrt ihn per PIN oder biometrischer Prüfung.

Hardware-Sicherheitsschlüssel
Hideez Keys und andere unterstützte FIDO2-Geräte speichern Credentials in dedizierter Hardware – für privilegierte Nutzer oder Arbeitsplätze ohne Smartphone-Nutzung.

Föderierter Zugriff
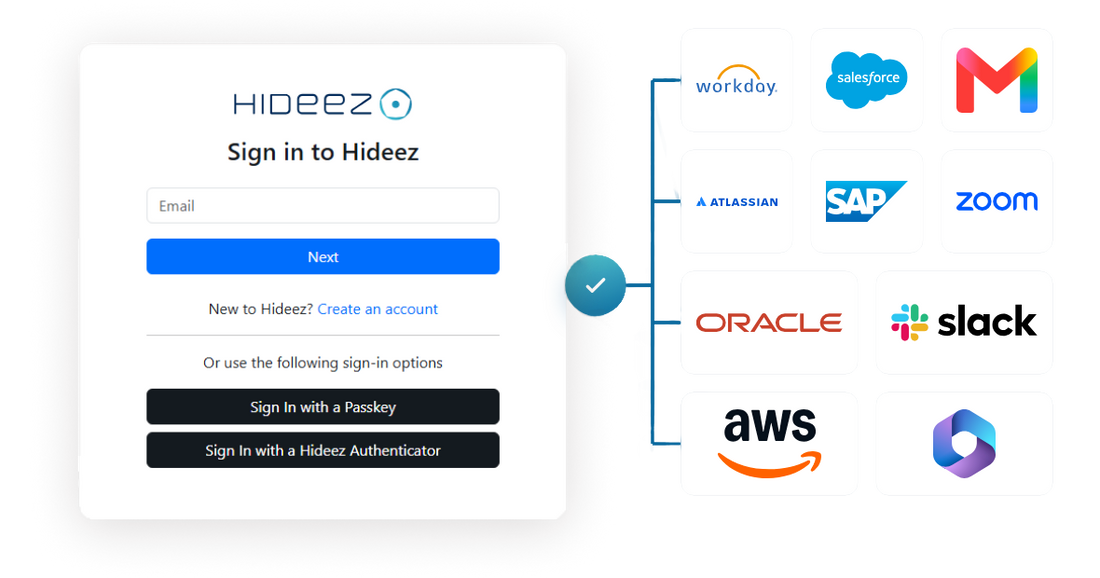
Nutzer authentifizieren sich per FIDO2/WebAuthn bei einem kompatiblen Identity-Provider und erreichen autorisierte Anwendungen über SSO.
Hideez Authenticator verwendet ein separates passwortloses Protokoll und wird von NIST/CISA nicht formal als phishing-resistente MFA eingestuft. Desktop-MFA deckt die Windows-Anmeldung ab, die Phishing-Resistenz hängt jedoch vom jeweiligen Protokoll ab. Hideez entsperrt keine Linux- oder macOS-Geräte.
Die wichtigsten Vorteile phishing-resistenter MFA
- Verhindert, dass gefälschte Domains eine wiederverwendbare Authentifizierungsantwort abgreifen.
- Eliminiert die Risiken durch Passwort-Wiederverwendung, OTP-Relay und Push-Fatigue aus FIDO2-Abläufen.
- Ermöglicht Mitarbeitern eine schnellere Anmeldung ohne manuelle Code-Eingabe.
- Unterstützt zentral verwaltete Lifecycles für Nutzer und Authenticators.
- Stärkt den Zugriffsschutz für Cloud-Dienste und hochwertige Konten.
- Reduziert den Aufwand für Passwort-Resets.
Phishing-resistente MFA für Unternehmen
Der Zweck phishing-resistenter MFA im Unternehmenseinsatz ist eine durchgängige Kontrolle über Nutzer, Authenticator, Anwendungen und Wiederherstellung. IT muss wissen, wer welches Credential registriert hat, wo es funktioniert und wie es widerrufen wird.
Hideez Server zentralisiert Nutzer, FIDO-Authenticators, Integrationen und Audit-Transparenz. Unternehmen können mit Hochrisikogruppen beginnen und schrittweise erweitern. Die Wiederherstellung sollte ein Sicherheitsniveau bieten, das mit der primären Anmeldung vergleichbar ist – ein uneingeschränkter Passwort- oder OTP-Fallback erhält einen Phishing-Angriffspfad.
Bei der Bewertung phishing-resistenter MFA für Unternehmen sollten Anwendungskompatibilität, Identity-Provider, Authenticator, Geräteeinschränkungen und Anforderungen an die Wiederherstellung verglichen werden.
Integration in Ihre bestehende Infrastruktur
Eine sichere MFA-Lösung sollte die bestehende Identity-Umgebung ergänzen. Hideez unterstützt verifizierte Integrationen über SAML 2.0, OpenID Connect, FIDO2/WebAuthn und unterstützte Directory-Szenarien.
WebAuthn-Anwendungen können Passkeys oder Sicherheitsschlüssel direkt registrieren. Andere Anwendungen können sich über SSO auf einen kompatiblen Identity-Provider verlassen. Legacy-Websysteme benötigen unter Umständen Hideez AuthShield oder ein anderes Gateway.
Beim Vergleich von phishing-resistenter MFA-Software sollten Unternehmen jede Kombination aus Anwendung, Betriebssystem und Authenticator prüfen. Hideez unterstützt Cloud-, Private-Cloud- und On-Premises-Bereitstellung, kann eine inkompatible Anwendung ohne Integration jedoch nicht FIDO-fähig machen.
Anwendungsfälle für phishing-resistente MFA

Privilegierter Zugriff
Hardwaregestützte Credentials schützen Konten mit umfangreichen Berechtigungen.

Finanz- und Führungsteams
FIDO2 reduziert die Angriffsfläche für gezielte Phishing- und Push-Fatigue-Kampagnen.

Remote-Mitarbeiter
Nutzer authentifizieren sich sicher, unabhängig vom Standort des Büronetzwerks.

Gemeinsam genutzte Workstations
Tragbare Sicherheitsschlüssel ermöglichen individuellen Zugriff auf unterstützten Gemeinschaftsgeräten.

Cloud-Anwendungen
Passkey-Authentifizierung beim Identity-Provider lässt sich über SSO erweitern.

Eingeschränkte Umgebungen
Hardware-Keys unterstützen Produktions-, Gesundheits- und Laborumgebungen, in denen Smartphones untersagt sein können.

Regulierte Workloads
Kryptografische Authentifizierung kann strengere Zugriffsanforderungen unterstützen.
Sicherheit und Compliance
Phishing-resistente Multi-Faktor-Authentifizierung unterstützt Programme, die sich an den NIST-Richtlinien zur digitalen Identität und den CISA-Empfehlungen für FIDO/WebAuthn orientieren. Sie kann außerdem Authentifizierungskontrollen in regulatorischen Rahmenwerken unterstützen.
FIDO2 stellt Compliance nicht automatisch her. Unternehmen benötigen weiterhin Identitätsprüfung, Registrierung, Wiederherstellung, Zugriffsüberprüfungen, Protokollierung und Incident Response. Compliance hängt vom gesamten Kontrollumfeld ab.
Warum Hideez für phishing-resistente MFA?
Hideez kombiniert FIDO2-Passkeys, unterstützte Sicherheitsschlüssel, Identity-Provider-Integrationen, SSO und zentrale Verwaltung. Wo FIDO2 nicht verfügbar ist, können andere zugelassene Methoden weiterhin genutzt werden.
Mit Passkeys für passwortlosen Login bietet Hideez passwortlose, phishing-resistente Authentifizierung für kompatible Dienste. Hardware-Keys erweitern FIDO2 für Nutzer, die einen dedizierten Authenticator benötigen. Hideez unterstützt außerdem mobile Authentifizierung, Windows-Zugriff und Legacy-Webanwendungen und unterscheidet dabei formal phishing-resistente Methoden von anderen passwortlosen Optionen.
Diese Kombination macht Hideez zu einer praxistauglichen Enterprise-Plattform statt einem reinen Einzweck-Authentifizierungstool.
FAQ
Warum ist klassische MFA anfällig für Phishing?
SMS- und TOTP-Codes lassen sich weiterleiten, und betrügerische Push-Anfragen können bestätigt werden. Keine dieser Methoden ist kryptografisch an den legitimen Dienst gebunden.
Welche Authentifizierungsmethoden unterstützt Hideez?
Hideez unterstützt FIDO2/WebAuthn-Passkeys, Sicherheitsschlüssel, Hideez Authenticator, SSO und Windows-Authentifizierung. FIDO2/WebAuthn bietet formale Phishing-Resistenz.
Kann ich es mit meinem bestehenden Identity-Provider nutzen?
Ja, sofern Provider und Authentifizierungsmethode unterstützt werden. Prüfen Sie die Kompatibilität mit der jeweiligen Anwendung, dem System und dem Authenticator.
Unterstützt es passwortlosen Login?
Ja. Passkeys und FIDO2-Keys ermöglichen passwortlosen, phishing-resistenten Login für kompatible Dienste.
Ist es für Enterprise-Einsätze geeignet?
Ja. Zentrale Verwaltung, Anwendungsintegrationen und Audit-Transparenz unterstützen einen phasenweisen oder unternehmensweiten Rollout.
Wie erfolgt die Implementierung?
Die IT wählt ein Deployment-Modell, bindet die unterstützte Identity-Infrastruktur an, konfiguriert Richtlinien und registriert zugelassene Authenticators. Ein Pilotprojekt validiert Kompatibilität und Wiederherstellung.
Erleben Sie phishing-resistente MFA in Ihrem eigenen Stack
Buchen Sie eine Demo oder fordern Sie ein Angebot an, um zu sehen, wie FIDO2-Passkeys und Sicherheitsschlüssel Ihre Anwendungen schützen.