
Hideez FIDO Logon
Connectez-vous à des comptes Windows locaux et hors ligne avec n'importe quelle clé de sécurité FIDO2 au lieu d'un mot de passe, sans service cloud ni domaine requis.
Qu'est-ce que Hideez FIDO Logon ?
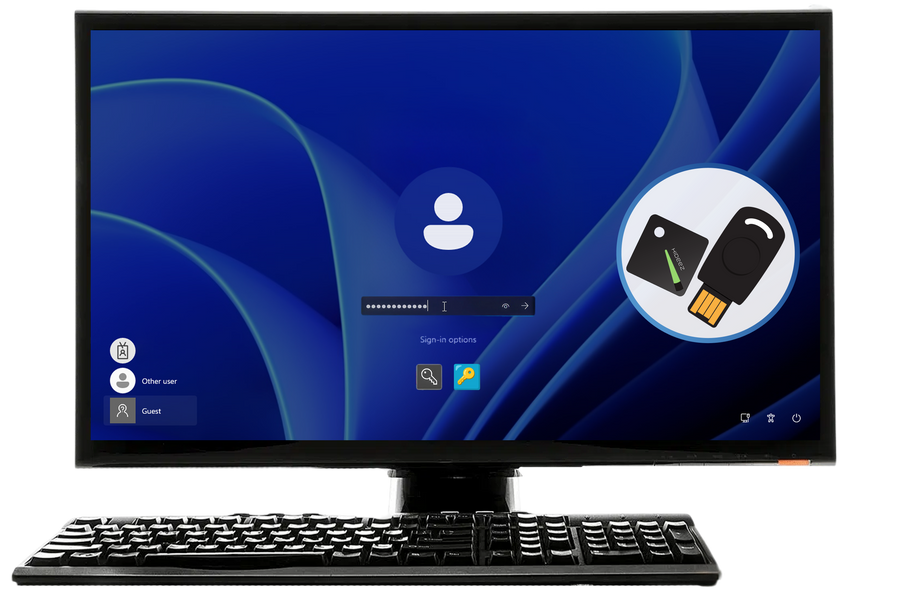
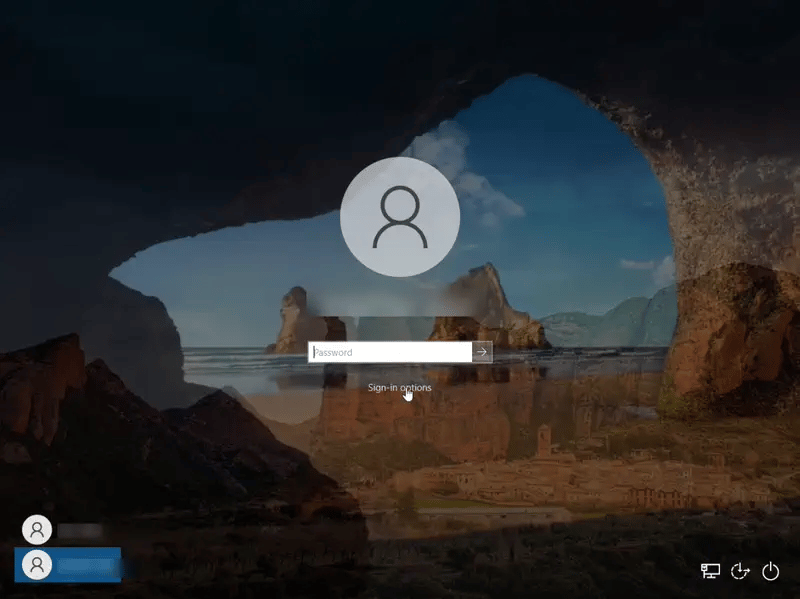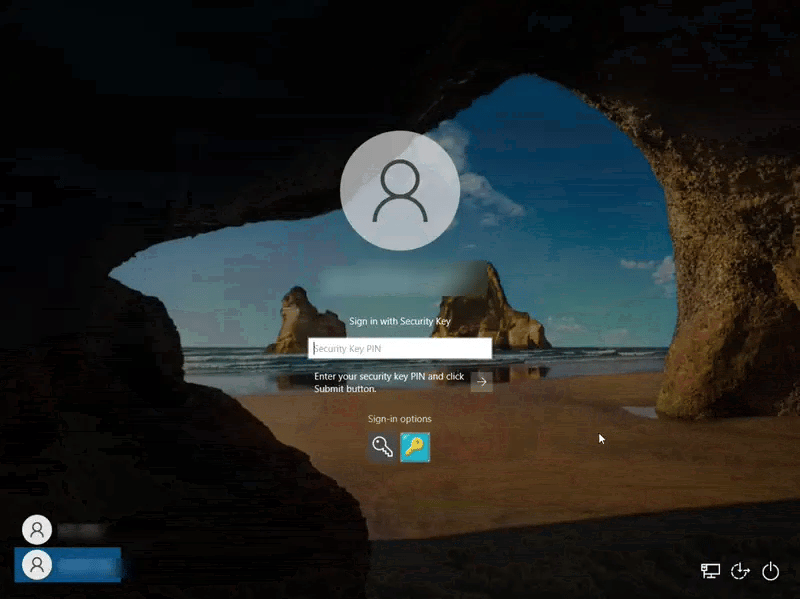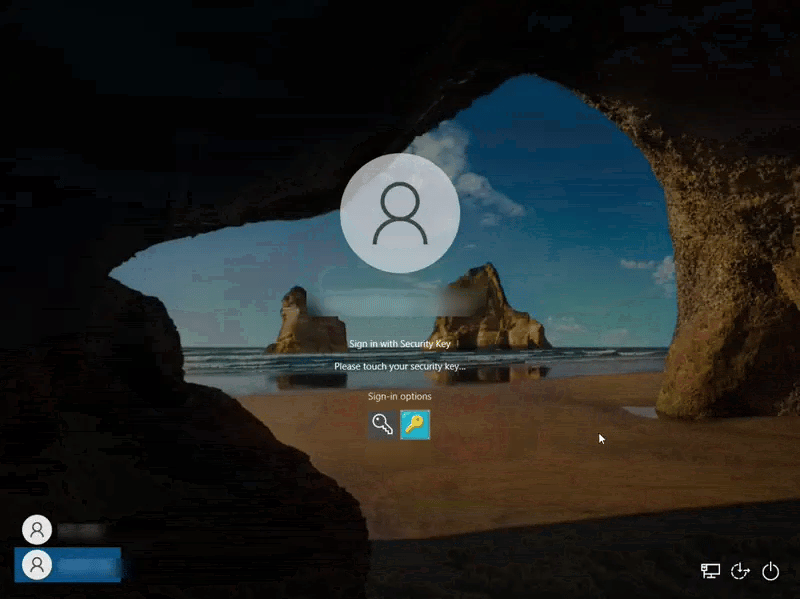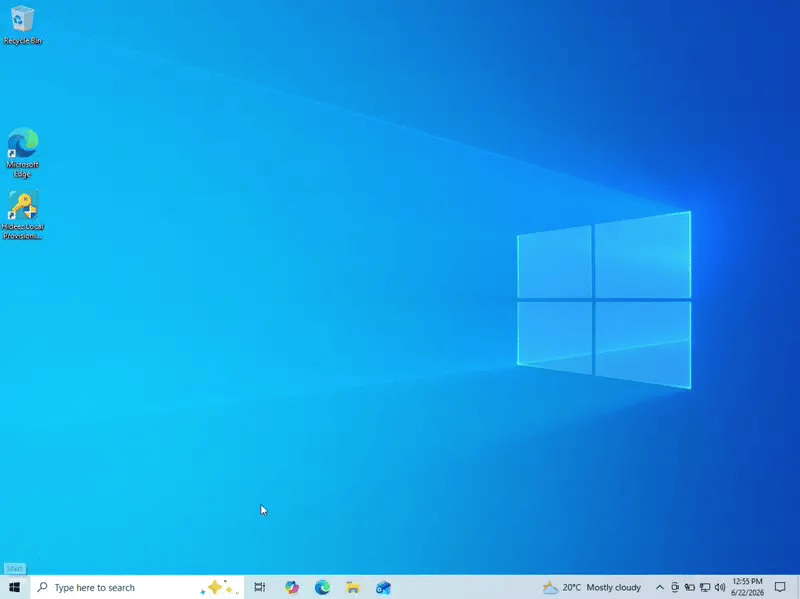
Hideez FIDO Logon est une pile d'identifiants native Windows qui s'intègre directement à l'écran de connexion standard. L'utilisateur voit une tuile de connexion, touche une clé de sécurité FIDO2, saisit le code PIN propre à la clé, puis accède au bureau, sans saisir de mot de passe ni envoyer quoi que ce soit à un serveur ou au cloud.
Il s'agit d'une pile entièrement dédiée qui communique directement avec la clé de sécurité plutôt que via Windows Hello, ce qui lui permet de couvrir aussi les comptes locaux et hors ligne que Windows Hello et Entra ID ne peuvent pas atteindre. Elle fonctionne avec toute clé de sécurité FIDO2 / CTAP2 conforme, afin que les équipes IT puissent conserver le matériel déjà déployé.
Pourquoi les entreprises ont besoin d'une connexion Windows sans mot de passe pour les comptes locaux
Par défaut, Windows ne prend en charge la connexion par clé de sécurité FIDO2 que pour les appareils rattachés à Microsoft Entra ID. Il n'existe aucune voie native vers une connexion sans mot de passe pour les comptes Windows locaux ni pour les environnements dépourvus de tout fournisseur d'identité cloud.
C'est précisément là qu'opèrent les environnements à haute exigence : réseaux classifiés et isolés (air-gapped), salles de contrôle OT/ICS, systèmes embarqués sur navires et véhicules, et sites de production isolés, dont beaucoup utilisent déjà l'authentification des postes de travail partagés entre plusieurs opérateurs. Ces machines sont déconnectées par politique ou par conception, ce qui les contraint aujourd'hui à revenir aux mots de passe.
Comment fonctionne Hideez FIDO Logon
Provisioning Tool
Une application de bureau pour l'inscription unique d'une clé de sécurité sur un compte Windows.
Credential Provider
Ajoute la tuile de connexion FIDO à l'écran de connexion et de verrouillage de Windows, et pilote le flux tactile + PIN.
Authentication Package
S'exécute au sein du sous-système de sécurité de Windows, vérifie la clé et accorde la session.
S'inscrire une fois
La Provisioning Tool crée un identifiant sur la clé et n'enregistre que sa partie publique sur le compte.
Se connecter à chaque fois
Un contact et le code PIN signent un challenge nouveau et à usage unique, si bien qu'une connexion interceptée ne peut jamais être rejouée.
Inscription unique : la Provisioning Tool crée un identifiant sur la clé de sécurité et n'enregistre que sa partie publique sur le compte Windows. Connexion à chaque fois : la clé signe un challenge nouveau et à usage unique après un contact physique et le code PIN, et la connexion n'est accordée qu'une fois la présence et la vérification de l'utilisateur confirmées cryptographiquement. Comme chaque challenge est à usage unique, une connexion interceptée ne peut jamais être rejouée.
Connexion Windows par mot de passe seul vs. Hideez FIDO Logon
| Connexion par mot de passe seul | Hideez FIDO Logon | |
|---|---|---|
| Identifiant volé ou deviné | Peut suffire pour accéder | Nécessite la possession physique de la clé FIDO2 et de son code PIN |
| Fonctionne hors ligne / air-gapped | Oui, mais non sécurisé | Oui, sans serveur, cloud, domaine ni autorité de certification requis |
| Comptes Windows locaux | Le mot de passe est la seule option | Entièrement pris en charge, le cas d'usage principal |
| Résistance au phishing | Aucune | Élevée, basée sur FIDO2 / CTAP2 |
| Résistance au replay | Aucune | Challenge à usage unique à chaque connexion |
| Récupération | Réinitialisation de mot de passe | Seconde clé inscrite, ou le mot de passe Windows standard en dernier recours |
Fonctionnalités clés de Hideez FIDO Logon

Véritablement sans mot de passe pour les comptes locaux
Connectez-vous en utilisant uniquement une clé de sécurité FIDO2 et son code PIN, sans saisir de mot de passe Windows.

Fonctionne entièrement hors ligne et en environnement air-gapped
Aucun serveur, cloud, domaine ni autorité de certification d'aucune sorte. L'authentification se déroule entièrement sur l'appareil.

Résistant au phishing par conception
Basé sur le standard ouvert FIDO2 / CTAP2, avec présence et vérification de l'utilisateur garanties par le matériel.

Indépendant du matériel
Compatible avec toute clé de sécurité FIDO2 / CTAP2 conforme, y compris les clés de niveau défense déjà en service.

Sans impact sur les comptes Windows existants
S'installe en parallèle de la connexion Windows standard ; la connexion par mot de passe reste disponible pour les administrateurs et la récupération.

Prêt pour la certification
Signé par Microsoft via le Hardware Partner Center et par un certificat de signature de code EV, pour des images durcies et accréditées.
Conçu pour les flottes hors ligne et air-gapped
Comme les deux composants principaux s'enregistrent au niveau de la machine, Hideez FIDO Logon peut être intégré directement dans une image Windows avec le système d'exploitation, via une image de référence (golden image) avec sysprep, une installation sans surveillance, ou un package de provisioning appliqué depuis une clé USB. Le déploiement ne nécessite ni Intune, ni SCCM, ni Group Policy, ni connectivité réseau. L'inscription de la clé de sécurité se fait ensuite poste par poste, après le déploiement.
Fonctionne avec toute clé de sécurité FIDO2 / CTAP2 conforme, y compris Hideez Key.
Comment Hideez FIDO Logon protège chaque connexion
Aucun mot de passe Windows impliqué
Le seul facteur de connaissance est le code PIN propre à la clé de sécurité, imposé par la clé elle-même plutôt que par un mot de passe Windows.

Présence et vérification, à chaque fois
Chaque connexion exige la présence de l'utilisateur (contact) et sa vérification (PIN), contrôlées cryptographiquement.

Rien n'est stocké sur le PC
Aucun mot de passe, code PIN ou clé privée n'est jamais stocké sur le PC. La clé privée ne quitte jamais la clé de sécurité.

Une cryptographie standard et ouverte
Basée sur les standards FIDO2 / CTAP2 bien établis, avec ECDSA P-256.

Résistant au replay
Un challenge à usage unique à chaque connexion signifie qu'une connexion interceptée ne peut pas être réutilisée.
Ne restez jamais bloqué dehors
La résilience est intégrée dès la conception. Nous recommandons d'inscrire au moins deux clés FIDO2 par compte : une clé principale pour l'usage quotidien et une clé de secours ou d'administrateur conservée en lieu sûr. Le fournisseur de mot de passe natif de Windows n'est jamais désactivé, si bien que le mot de passe Windows standard du compte reste une voie de récupération indépendante et de dernier recours. Il est défini à la configuration et reste sous le contrôle de l'administrateur plutôt que partagé avec les utilisateurs au quotidien, sans nécessiter ni serveur, ni PKI, ni intervention du support.
À qui s'adresse Hideez FIDO Logon
Hideez FIDO Logon est conçu pour les organisations qui ont besoin d'une connexion Windows sans mot de passe et résistante au phishing, sans pouvoir s'appuyer sur un fournisseur d'identité cloud pour l'obtenir.

Défense et secteur public
Opérateurs gérant des postes de travail Windows classifiés ou air-gapped.

Industrie et OT/ICS
Salles de contrôle, systèmes embarqués sur navires et véhicules, sites de production isolés.

Entreprises avec une exception de compte local
Le dernier mot de passe dans une flotte par ailleurs sans mot de passe, rattachée à Entra ID.
Environnements on-premise réglementés
Ne peuvent pas ajouter une dépendance au cloud juste pour supprimer un mot de passe.
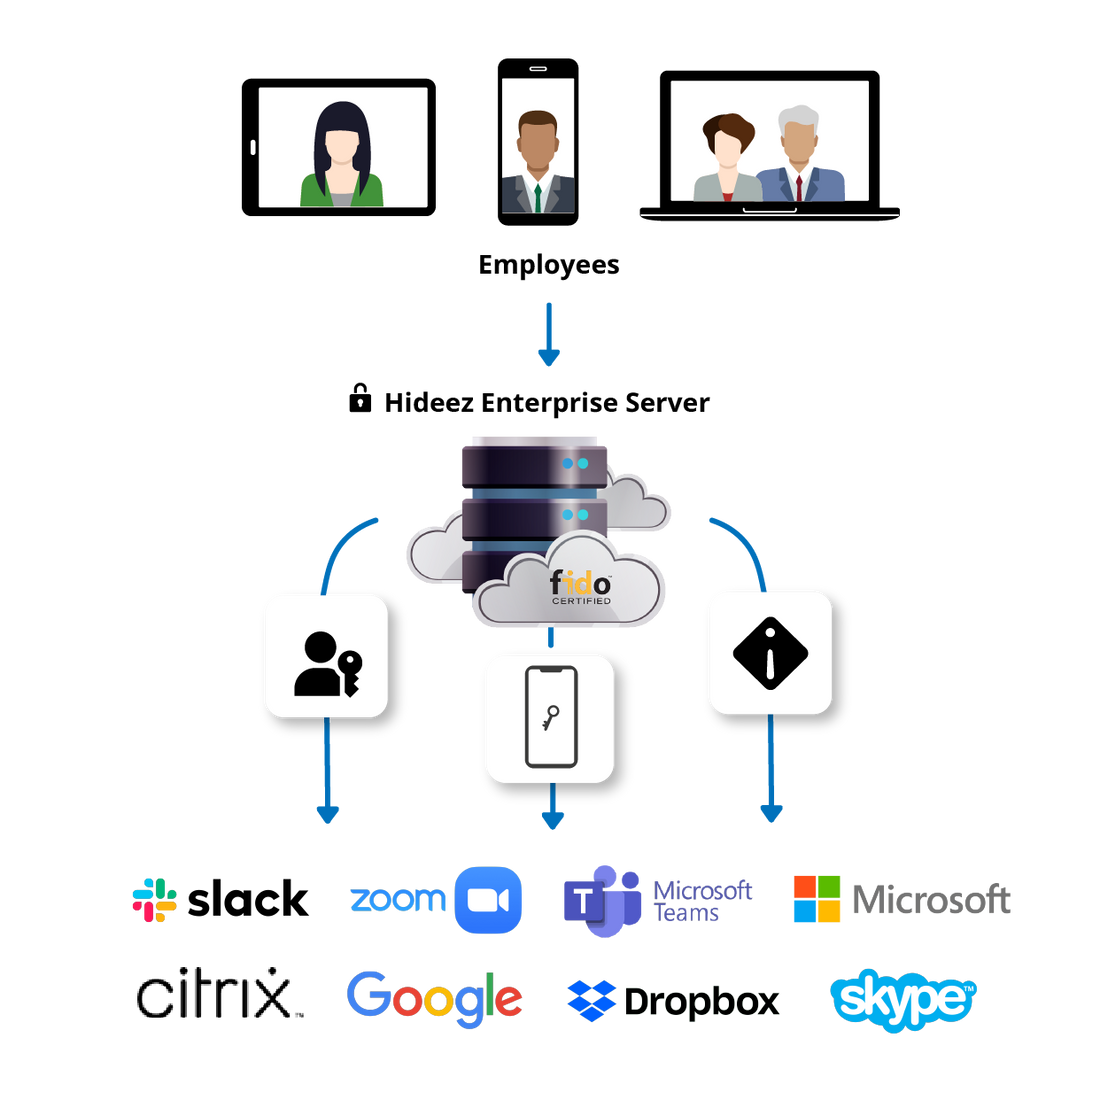
Comment Hideez FIDO Logon s'intègre à votre stack d'identité existant
Hideez FIDO Logon cible exactement ce que Windows Hello for Business et Microsoft Entra ID laissent aujourd'hui non couvert : les comptes Windows locaux, sans domaine et sans fournisseur d'identité cloud. La prise en charge d'Active Directory et d'Entra ID pour FIDO Logon lui-même figure sur la feuille de route.
Les organisations qui exploitent déjà, ou souhaitent exploiter, une authentification unique sans mot de passe sur les appareils rattachés à Entra ID et les applications modernes peuvent couvrir dès aujourd'hui cette couche avec Hideez Workforce Identity, l'étendre au SSO sans mot de passe pour les applications sous-jacentes, et protéger les sessions Windows partagées et rattachées à un domaine avec MFA de bureau. Hideez FIDO Logon étend ce même principe sans mot de passe aux comptes que ces outils ne peuvent pas atteindre.
Configuration requise pour Hideez FIDO Logon

Système d'exploitation
Windows 11 x64/ARM et Windows 10 x64

Comptes
Comptes Windows locaux (Active Directory et Entra ID sur la feuille de route)
Clés de sécurité
Toute clé FIDO2 / CTAP2 avec code PIN, identifiants resident (discoverable) et ES256

Connexion
USB et NFC (Bluetooth sur la feuille de route)
Vérification
Code PIN de la clé de sécurité plus un contact physique (biométrie sur la clé sur la feuille de route)
Infrastructure
Aucune requise : ni serveur, ni cloud, ni domaine, ni autorité de certification nécessaires
Pourquoi choisir Hideez pour FIDO Logon ?
Hideez FIDO Logon apporte le même standard FIDO2 / CTAP2 qui sous-tend le MFA résistant au phishing aux comptes Windows locaux, hors ligne et air-gapped, que ce standard n'avait pas atteints jusqu'à présent. Il s'installe sans nécessiter de domaine ni de connexion réseau, et laisse le mot de passe Windows lui-même en place : seul le besoin quotidien de le saisir disparaît.
Associé au matériel Hideez Key ou à toute clé de sécurité FIDO2 conforme déjà déployée, il offre aux équipes IT une approche sans mot de passe unique qui couvre chaque poste de travail Windows de la flotte, y compris ceux qui ne sont pas rattachés au cloud.
Questions fréquentes
Qu'est-ce que Hideez FIDO Logon et comment ça marche ?
Hideez FIDO Logon est une pile d'identifiants native Windows qui ajoute une connexion FIDO2 sans mot de passe à l'écran de connexion standard. L'utilisateur touche sa clé de sécurité, saisit son code PIN, et se connecte sans saisir de mot de passe, contacter un serveur ni rejoindre un domaine.
Hideez FIDO Logon utilise-t-il Windows Hello ?
Non. Il s'agit d'une pile entièrement dédiée qui communique directement avec la clé de sécurité, ce qui lui permet de fonctionner avec des comptes locaux et hors ligne que Windows Hello et Entra ID ne peuvent pas atteindre.
Quelles clés de sécurité sont prises en charge ?
Toute clé FIDO2 / CTAP2 avec un code PIN défini, la prise en charge des identifiants resident (discoverable) et l'algorithme ES256, connectée en USB ou en NFC.
Avons-nous toujours un mot de passe Windows ?
Oui. La connexion Windows standard par mot de passe reste disponible pour les administrateurs et comme voie de récupération ; les utilisateurs n'en ont simplement plus besoin au quotidien.
Hideez FIDO Logon a-t-il besoin d'internet ou d'un serveur ?
Non. L'authentification se déroule entièrement sur l'appareil et fonctionne entièrement hors ligne, y compris dans des environnements air-gapped sans aucun réseau.
Qu'en est-il des comptes Active Directory ou Microsoft Entra ID ?
Aujourd'hui, Hideez FIDO Logon cible les comptes locaux ; la prise en charge du domaine et d'Entra ID figure sur la feuille de route. Pour un SSO sans mot de passe sur les appareils rattachés à Entra ID dès aujourd'hui, voir Hideez Workforce Identity.
Hideez FIDO Logon peut-il être déployé sans Group Policy ni Intune ?
Oui. Comme les deux composants principaux s'enregistrent au niveau de la machine, il peut être intégré dans une golden image Windows avec sysprep, une installation sans surveillance, ou un package de provisioning USB, sans nécessiter d'infrastructure de gestion.
Découvrez Hideez FIDO Logon sur votre propre flotte
Apportez une connexion Windows sans mot de passe et résistante au phishing aux postes de travail que vos outils actuels laissent de côté. Demandez une démo, lancez un pilote, ou parlez à notre équipe commerciale de votre environnement.