
Фішинг-стійке рішення MFA для сучасних підприємств
Другий крок входу автоматично не зупиняє фішинг. Зловмисники можуть перехоплювати й пересилати коди, викрадати сесії або тиснути на співробітників, щоб ті підтвердили шахрайський запит. Фішинг-стійка MFA змінює сам протокол, використовуючи криптографічні облікові дані, які працюють лише з легітимним сервісом.
Що таке фішинг-стійка MFA?
Фішинг-стійка автентифікація унеможливлює передавання облікових даних зловмиснику й повторне використання їх проти справжнього сервісу. FIDO2/WebAuthn прив'язує криптографічну відповідь до легітимного сайту або довірчої сторони (relying party), не залишаючи пароля чи коду, які можна було б розкрити. SMS, TOTP, коди електронною поштою та звичайні push-підтвердження залишаються вразливими до фішингу. NIST і CISA визнають FIDO2/WebAuthn та належну автентифікацію на основі PKI фішинг-стійкими методами.
Hideez допомагає підприємствам розгортати ці методи для підтримуваних застосунків, провайдерів ідентифікації та сценаріїв доступу працівників. Дізнайтеся, як Hideez може посилити доступ працівників за допомогою фішинг-стійкої MFA.
Чому бізнесу потрібна фішинг-стійка автентифікація
Традиційна MFA знижує ризики, але кілька поширених векторів атак залишаються актуальними:
- Фішинг типу «зловмисник посередині» (adversary-in-the-middle). Шахрайський сайт може в реальному часі пересилати пароль і одноразовий код на легітимний сервіс.
- Втома від MFA. Повторні запити на підтвердження можуть спонукати користувача підтвердити атаку лише для того, щоб зупинити сповіщення.
- Повторне використання облікових даних. У багатьох впровадженнях MFA пароль зберігається, і його можуть викрасти або використати в інших місцях.
- Атаки на облікові записи з високою цінністю. Адміністратори, фінансові команди та керівники стають ціллю цілеспрямованих атак, покликаних обійти базову MFA.
- Слабкі місця відновлення доступу. Надійний автентифікатор мало захищає, якщо служба підтримки або резервні процедури відновлюють доступ через метод, вразливий до фішингу.
- Операційні витрати. Скомпрометовані облікові дані призводять до скидання паролів, розслідувань, блокувань і втрати робочого часу.
Фішинг-стійке рішення MFA знижує ці ризики, усуваючи багаторазові секрети й прив'язуючи автентифікацію до цільового сервісу.
Як це працює?
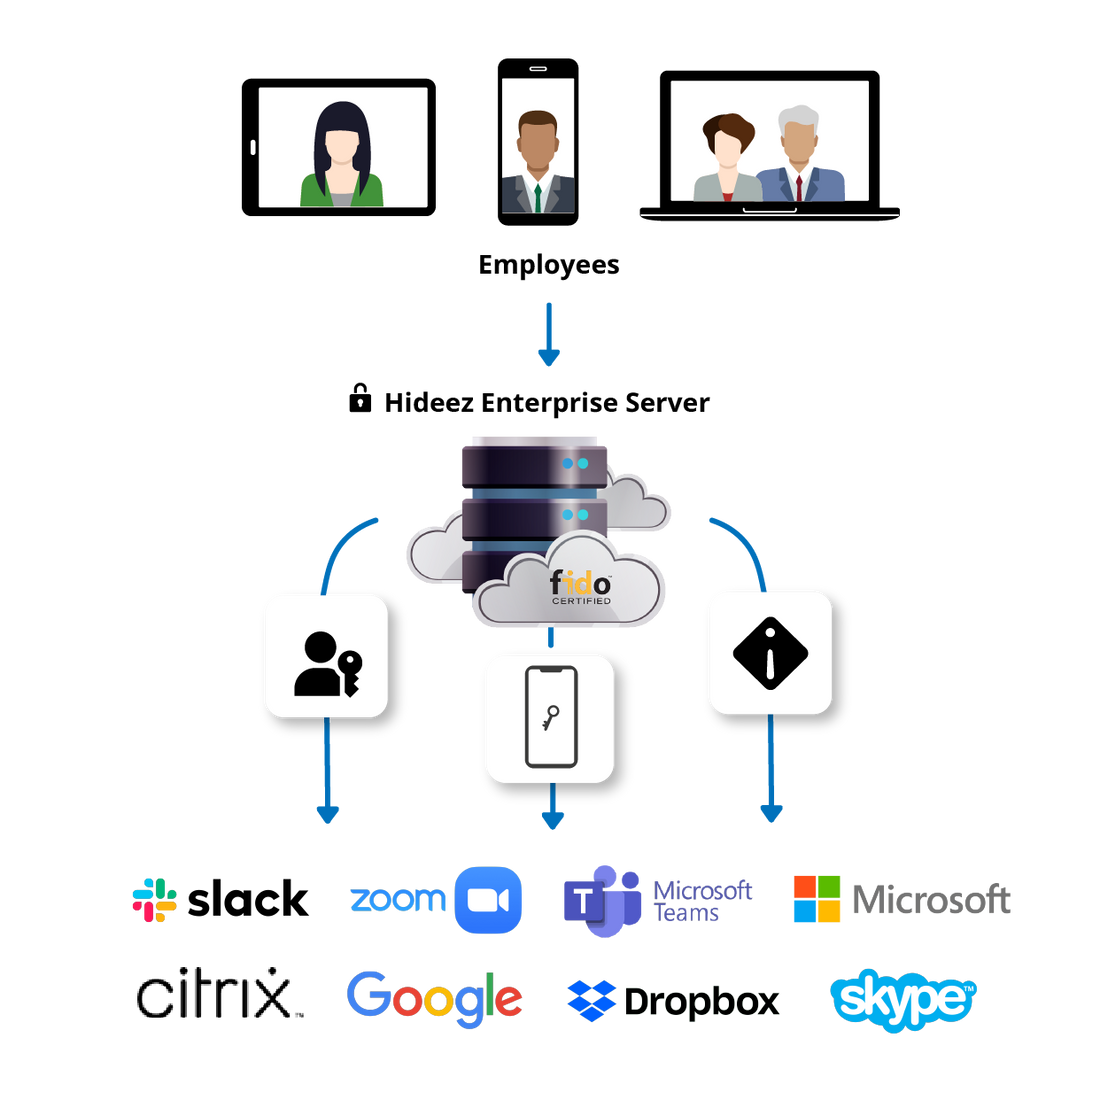
Процес FIDO2/WebAuthn складається з таких кроків:
- Сервіс надсилає challenge зареєстрованому автентифікатору.
- Автентифікатор перевіряє сервіс і запитує PIN-код, біометричну перевірку або фізичну дію.
- Захищений приватний ключ підписує challenge. Приватний ключ не передається сервісу.
- Сервіс перевіряє відповідь за допомогою відповідного публічного ключа.
- Доступ надається лише тоді, коли відповідь відповідає політиці.
Відповідь неможливо відокремити від призначеного сервісу й відтворити на іншому домені. Організації все одно мають захищати сесії, реєстрацію, пристрої та процеси відновлення.
Фішинг-стійка MFA проти традиційної MFA
| Традиційна MFA: SMS, OTP, Push | Фішинг-стійка MFA: FIDO2/WebAuthn | |
|---|---|---|
| Фейкова сторінка входу | Може перехопити або переслати код | Не може отримати дійсну відповідь для справжнього сервісу |
| Втома від push-сповіщень | Можливо через запити на підтвердження | Не використовується в процесі FIDO2 |
| Багаторазовий секрет | Пароль часто залишається | Пароль не потрібен |
| Прив'язка до сервісу | Зазвичай відсутня | Криптографічно прив'язана до сервісу |
| Дія користувача | Ввести код або підтвердити запит | Використати PIN-код, біометричну перевірку або апаратний ключ безпеки |
| Відновлення доступу | Часто повертається до пароля або OTP | Потребує контрольованої повторної реєстрації або резервного автентифікатора |
Методи фішинг-стійкої MFA від Hideez
Hideez підтримує passkeys FIDO2/WebAuthn і сертифіковані FIDO апаратні ключі безпеки як фішинг-стійкі методи.

Passkeys
Платформний або керований автентифікатор захищає приватний ключ і розблоковує його за допомогою PIN-коду або біометричної перевірки.

Апаратні ключі безпеки
Hideez Key та інші підтримувані пристрої FIDO2 зберігають облікові дані у виділеному апаратному забезпеченні для привілейованих користувачів або робочих місць з обмеженим використанням телефонів.

Федеративний доступ
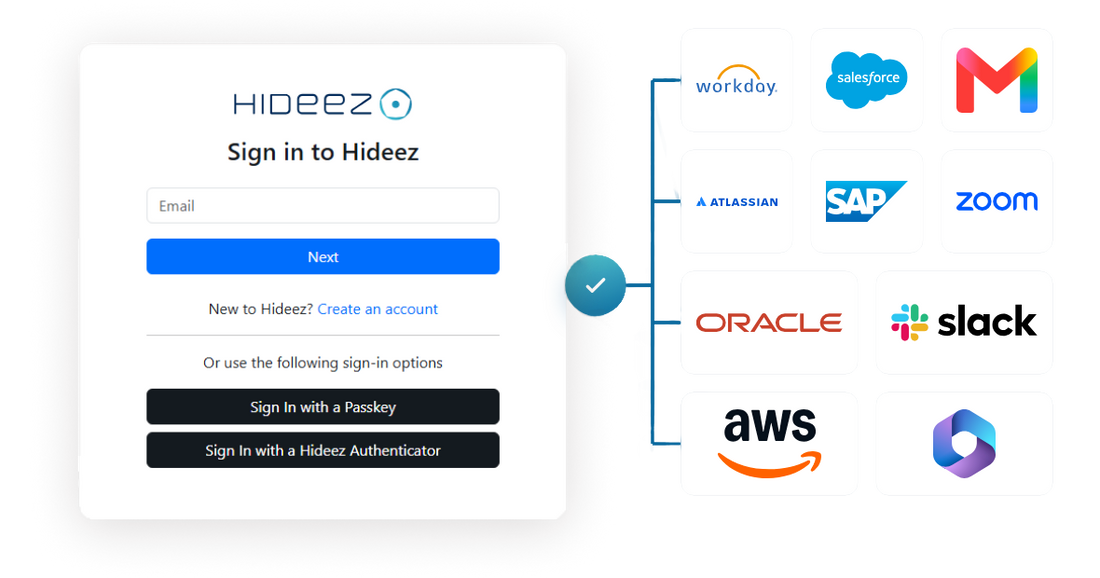
Користувачі проходять автентифікацію у сумісного провайдера ідентифікації за допомогою FIDO2/WebAuthn і отримують доступ до авторизованих застосунків через SSO.
Hideez Authenticator використовує окремий безпарольний протокол і формально не класифікується NIST/CISA як фішинг-стійка MFA. Desktop MFA охоплює вхід у Windows, але фішинг-стійкість залежить від протоколу. Hideez не розблоковує пристрої на Linux або macOS.
Ключові переваги фішинг-стійкої MFA
- Не дає фейковим доменам отримати багаторазову відповідь автентифікації.
- Усуває ризики повторного використання пароля, пересилання OTP та втоми від push-сповіщень у процесах FIDO2.
- Забезпечує працівникам швидший вхід без ручного введення кодів.
- Підтримує централізоване керування життєвим циклом користувачів і автентифікаторів.
- Посилює захист доступу до хмарних сервісів і облікових записів з високою цінністю.
- Знижує навантаження на скидання паролів.
Фішинг-стійка MFA для підприємств
Мета впровадження фішинг-стійкої MFA на рівні підприємства — послідовний контроль над користувачами, автентифікаторами, застосунками та відновленням доступу. IT-відділ має знати, хто зареєстрував кожні облікові дані, де вони працюють і як їх відкликають.
Hideez Server централізує користувачів, FIDO-автентифікатори, інтеграції та видимість для аудиту. Організації можуть почати з груп високого ризику й поступово розширювати впровадження. Відновлення доступу має забезпечувати рівень довіри, порівнянний з основним входом; необмежений резервний варіант із паролем або OTP залишає шлях для фішингу.
Оцінюючи фішинг-стійку MFA для бізнесу, компаніям варто порівняти сумісність застосунків, провайдерів ідентифікації, автентифікатори, обмеження щодо пристроїв і вимоги до відновлення доступу.
Інтеграція з наявною інфраструктурою
Безпечне рішення MFA має доповнювати наявне середовище ідентифікації. Hideez підтримує перевірені інтеграції через SAML 2.0, OpenID Connect, FIDO2/WebAuthn та підтримувані сценарії роботи з каталогами.
Застосунки WebAuthn можуть реєструвати passkeys або ключі безпеки напряму. Інші застосунки можуть покладатися на сумісного провайдера ідентифікації через SSO. Застарілі веб-системи можуть потребувати Hideez AuthShield або іншого шлюзу.
Організаціям, які порівнюють програмне забезпечення для фішинг-стійкої MFA, варто перевірити кожну комбінацію застосунку, операційної системи та автентифікатора. Hideez підтримує розгортання в хмарі, приватній хмарі та on-premises, але не може без інтеграції зробити несумісний застосунок готовим до FIDO.
Сценарії використання фішинг-стійкої MFA

Привілейований доступ
Облікові дані, захищені апаратно, убезпечують облікові записи з широкими повноваженнями.

Фінансові та керівні команди
FIDO2 знижує вразливість до цілеспрямованого фішингу та кампаній, спрямованих на втому від push-сповіщень.

Віддалені працівники
Користувачі безпечно проходять автентифікацію, не покладаючись на розташування в офісній мережі.

Спільні робочі станції
Портативні ключі безпеки можуть забезпечити індивідуальний доступ на підтримуваних спільних пристроях.

Хмарні застосунки
Автентифікація за допомогою passkey у провайдера ідентифікації може поширюватися через SSO.

Обмежені середовища
Апаратні ключі підходять для виробничих, медичних і лабораторних умов, де телефони можуть бути заборонені.

Регульовані робочі процеси
Криптографічна автентифікація може підтримувати суворіші вимоги до доступу.
Безпека та відповідність вимогам
Фішинг-стійка багатофакторна автентифікація підтримує програми, узгоджені з рекомендаціями NIST щодо цифрової ідентичності та рекомендаціями CISA для FIDO/WebAuthn. Вона також може підтримувати механізми контролю автентифікації в регуляторних рамках.
FIDO2 не забезпечує відповідність вимогам автоматично. Організаціям все одно потрібні перевірка особи, реєстрація, відновлення доступу, перегляди прав доступу, журналювання та реагування на інциденти. Відповідність вимогам залежить від повноцінного середовища контролю.
Чому варто обрати Hideez для фішинг-стійкої MFA?
Hideez поєднує passkeys FIDO2, підтримувані ключі безпеки, інтеграції з провайдерами ідентифікації, SSO та централізоване адміністрування. Інші схвалені методи можуть залишатися там, де FIDO2 недоступний.
Завдяки passkeys для безпарольного входу Hideez забезпечує безпарольну фішинг-стійку автентифікацію для сумісних сервісів. Апаратні ключі поширюють FIDO2 на користувачів, яким потрібен окремий автентифікатор. Hideez також підтримує мобільну автентифікацію, доступ у Windows і застарілі веб-застосунки, розрізняючи формально фішинг-стійкі методи та інші безпарольні варіанти.
Це поєднання робить Hideez практичною платформою для підприємств, а не інструментом з одним призначенням.
Поширені запитання
Чому традиційна MFA вразлива до фішингу?
Коди SMS і TOTP можна перехопити й переслати, а шахрайські push-запити можуть бути підтверджені. Жоден з них криптографічно не прив'язаний до легітимного сервісу.
Які методи автентифікації підтримує Hideez?
Hideez підтримує passkeys FIDO2/WebAuthn, ключі безпеки, Hideez Authenticator, SSO та автентифікацію у Windows. FIDO2/WebAuthn забезпечує формальну фішинг-стійкість.
Чи можна використовувати це з наявним провайдером ідентифікації?
Так, якщо провайдер і метод автентифікації підтримуються. Перевірте сумісність з відповідним застосунком, системою та автентифікатором.
Чи підтримує це безпарольний вхід?
Так. Passkeys і ключі FIDO2 забезпечують безпарольний, фішинг-стійкий вхід для сумісних сервісів.
Чи підходить це для впровадження на рівні підприємства?
Так. Централізоване керування, інтеграції із застосунками та видимість для аудиту підтримують поетапне або загальнокорпоративне впровадження.
Як відбувається впровадження?
IT-відділ обирає модель розгортання, підключає підтримувану інфраструктуру ідентифікації, налаштовує політики й реєструє схвалені автентифікатори. Пілотний запуск перевіряє сумісність і процес відновлення доступу.
Подивіться фішинг-стійку MFA на вашому стеку
Замовте демо або розрахунок вартості, щоб побачити, як passkeys FIDO2 і ключі безпеки захищають ваші застосунки.