
Hideez AuthShield: безпарольна MFA та SSO для застарілих застосунків
Забезпечте безпечний SSO для застарілих застосунків і безпарольну MFA для локальних (on-premises) веб-застосунків, яких не досягають сучасні платформи IAM. Hideez AuthShield працює як безпечний шлюз доступу, допомагаючи компаніям модернізувати автентифікацію без переробки чи заміни критично важливих застосунків.
Чому застарілим застосункам потрібні сучасні MFA та SSO
Багато критично важливих для бізнесу застосунків були розроблені до того, як сучасні стандарти ідентичності та автентифікації стали широко доступними. Через це вони часто не можуть підключитися до сучасних платформ IAM або підтримувати SSO, MFA чи безпарольний доступ без значної розробки.
- Застарілі застосунки не можуть напряму підключитися до сучасного IAM або SSO
- Додавання безпарольної MFA може вимагати значної розробки
- Заміна критично важливого застосунку може бути дорогою або непрактичною
- Паролі, які вводяться вручну, залишаються вразливими до фішингу та крадіжки облікових даних
Що таке Hideez AuthShield?
Hideez AuthShield — це автентифікуючий зворотний проксі та рішення для автентифікації застарілих застосунків, які не можуть напряму підключитися до сучасної інфраструктури ідентичності. Він працює як безпечний шлюз доступу, приносячи MFA для застарілих застосунків, безпарольну автентифікацію та єдиний вхід сумісним веб-системам через Hideez Enterprise Server.
Користувачі підтверджують свою особу через Hideez, перш ніж отримати доступ до захищеного застосунку. Облікові дані застосунку зберігаються на Hideez Enterprise Server і передаються на стороні сервера, тому співробітникам не потрібно переглядати, копіювати чи вводити їх у браузері.
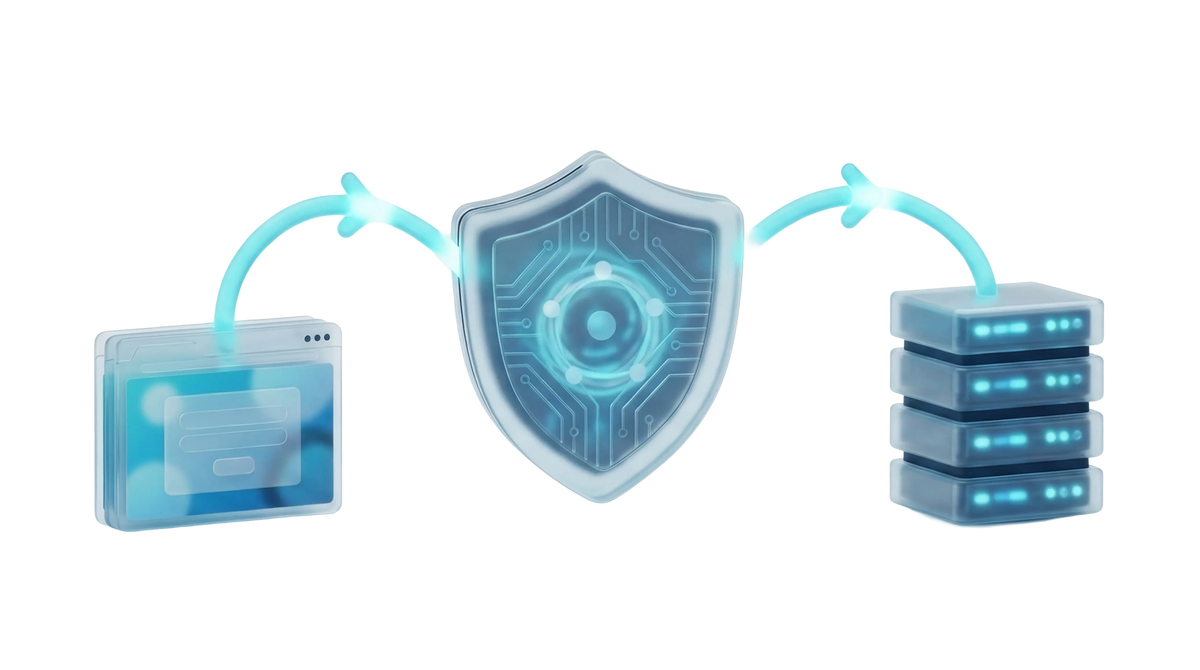
Безпечний шлюз доступу між Вашими користувачами та застосунками

Перехоплення
AuthShield отримує запит користувача на вхід ще до того, як він досягає захищеного застарілого застосунку.
Автентифікація
Користувача перевіряють через Hideez Enterprise Server за допомогою безпарольної, стійкої до фішингу MFA через OpenID Connect.
Отримання
AuthShield безпечно отримує облікові дані застосунку, призначені користувачеві, з Hideez Enterprise Server.
Вхід
Облікові дані передаються захищеному застосунку на стороні сервера, і користувачеві не потрібно вводити чи копіювати їх.
Перенаправлення
Після створення сесії застосунку користувача перенаправляють до запитаного ресурсу.
Цей процес забезпечує співробітникам сучасний досвід автентифікації, дозволяючи наявному застосунку й надалі використовувати свій початковий механізм входу.
Працює з вашим стеком ідентифікації
AuthShield доповнює інструменти ідентичності та доступу, які Ваша організація вже використовує. Він підключає сумісні застарілі застосунки до платформи Hideez, дозволяючи компаніям зберігати наявні каталоги, постачальників ідентичності та політики автентифікації. Точна інтеграція залежить від середовища ідентичності, архітектури застосунку та вимог до розгортання. Сумісність оцінюється перед впровадженням.


Сучасна автентифікація для застарілих застосунків без переробки

Безпарольна MFA для застарілих застосунків
Додайте стійку до фішингу MFA для застарілих застосунків, які не підтримують сучасні стандарти автентифікації. Користувачі проходять затверджений безпарольний метод перевірки замість введення пароля застосунку чи одноразового коду.

Облікові дані захищені на HES
Облікові дані застосунку зберігаються централізовано та надаються на стороні сервера після затвердження доступу. Вони не відображаються користувачам і не вводяться через браузер, що знижує ризик фішингу, випадкового розголошення та перехоплення облікових даних через браузер.

Автентифікація на основі OIDC
AuthShield використовує OpenID Connect для взаємодії з Hideez Enterprise Server. Цей підхід на основі стандартів дозволяє рішенню працювати разом із підтримуваними постачальниками ідентичності та наявною інфраструктурою доступу.

Зворотний проксі для Nginx / Microsoft IIS
AuthShield можна розгорнути як захищений фронтенд-рівень під керуванням Nginx або Microsoft IIS. Загвичай його розміщують у DMZ організації, відокремлюючи зовнішній доступ від захищеного бекенд-застосунку.

Підтримка кількох застосунків
Кожен захищений застосунок використовує власний екземпляр AuthShield. Кілька екземплярів можуть працювати на одному хості через окремі порти, дозволяючи організації поширити захист на кілька сумісних застарілих систем.

Адаптовано під Ваш застосунок
Команда Hideez налаштовує AuthShield під процес автентифікації цільового застосунку. Це дозволяє компаніям модернізувати доступ без повної переробки застосунку, за умови технічної сумісності.
Доступ з Hideez AuthShield і без нього
| Без AuthShield | З AuthShield | |
|---|---|---|
| Вхід | Пароль + одноразовий код | Безпарольна, стійка до фішингу MFA |
| Розкриття облікових даних | Облікові дані вводяться через браузер | Зберігаються на Hideez Enterprise Server і передаються на стороні сервера |
| Зміни в застосунку | Можуть знадобитися індивідуальна розробка, переробка або заміна | Наявний застосунок здебільшого залишається незмінним |
| Централізована ідентифікація та MFA | Часто недоступно | Керується через платформу Hideez |
| Досвід користувача | Окремий вхід для кожного застосунку | Спрощена автентифікація та SSO |
| Впровадження | Може вимагати тривалого проєкту розробки | Проксі, налаштований для цільового застосунку |
Де команди розгортають AuthShield

Застарілі та власноруч розроблені веб-застосунки
Захищайте власні або надані постачальником застосунки, які не можуть інтегруватися напряму з наявними платформами IAM і переробка яких непрактична.

Внутрішні on-premises портали
Додайте надійнішу автентифікацію до інтранет-, бек-офісних та операційних веб-застосунків, що залишаються всередині інфраструктури організації.

Під час міграції IAM
Тримайте застарілі системи захищеними та доступними, поки сучасні застосунки й користувачі поступово переходять на нову платформу ідентичності.

Регульовані або обмежені середовища
Тримайте облікові дані застосунку на Hideez Enterprise Server і застосовуйте централізовані політики автентифікації в середовищах із конкретними вимогами до безпеки, аудиту чи контролю даних.
Частина платформи Hideez Workforce Identity
AuthShield — це один із компонентів платформи Hideez Workforce Identity. Він працює разом з іншими продуктами Hideez, забезпечуючи централізовану автентифікацію та керування доступом для бізнес-застосунків і робочих станцій.

Hideez Server — це центр керування платформою. ІТ-команди можуть керувати користувачами, автентифікаторами, інтеграціями застосунків, обліковими даними, політиками робочих станцій та записами аудиту з єдиної адміністративної консолі.
Надавайте й відкликайте доступ користувачів, змінюйте облікові дані та застосовуйте політики до кожного під'єднаного додатка й робочої станції з одного місця.
Бачте, хто, де й коли входив, з експортованими журналами для перевірок відповідності та безпеки.
Працює як SaaS, приватна хмара або локально відповідно до ваших вимог щодо резидентності даних і регуляцій.

Hideez Authenticator перетворює сумісний смартфон на безпечний інструмент автентифікації. Співробітники можуть використовувати його для підтвердження доступу до робочих станцій Windows і бізнес-застосунків без введення пароля, придатного для повторного використання.
Розблоковуйте ПК Windows дотиком телефона замість введення пароля.
Робоча станція блокується автоматично, щойно спарений телефон виходить із зони дії.
Швидкий персональний вхід на спільних робочих станціях у сфері охорони здоров'я, виробництва й роздрібу.
Passkeys забезпечують стійку до фішингу автентифікацію на основі FIDO2 та WebAuthn. Замість надсилання спільного секрету користувач підтверджує доступ криптографічними обліковими даними, захищеними PIN-кодом пристрою, біометричною перевіркою або сумісним апаратним ключем безпеки.
Облікові дані з відкритим ключем не можна повторно використати чи перехопити підробленими сторінками входу.
Користувачі входять за відбитком пальця або розпізнаванням обличчя, які вже є на їхньому пристрої.
Побудовано на FIDO2 / WebAuthn, тож працює із сучасними браузерами та провайдерами ідентифікації.
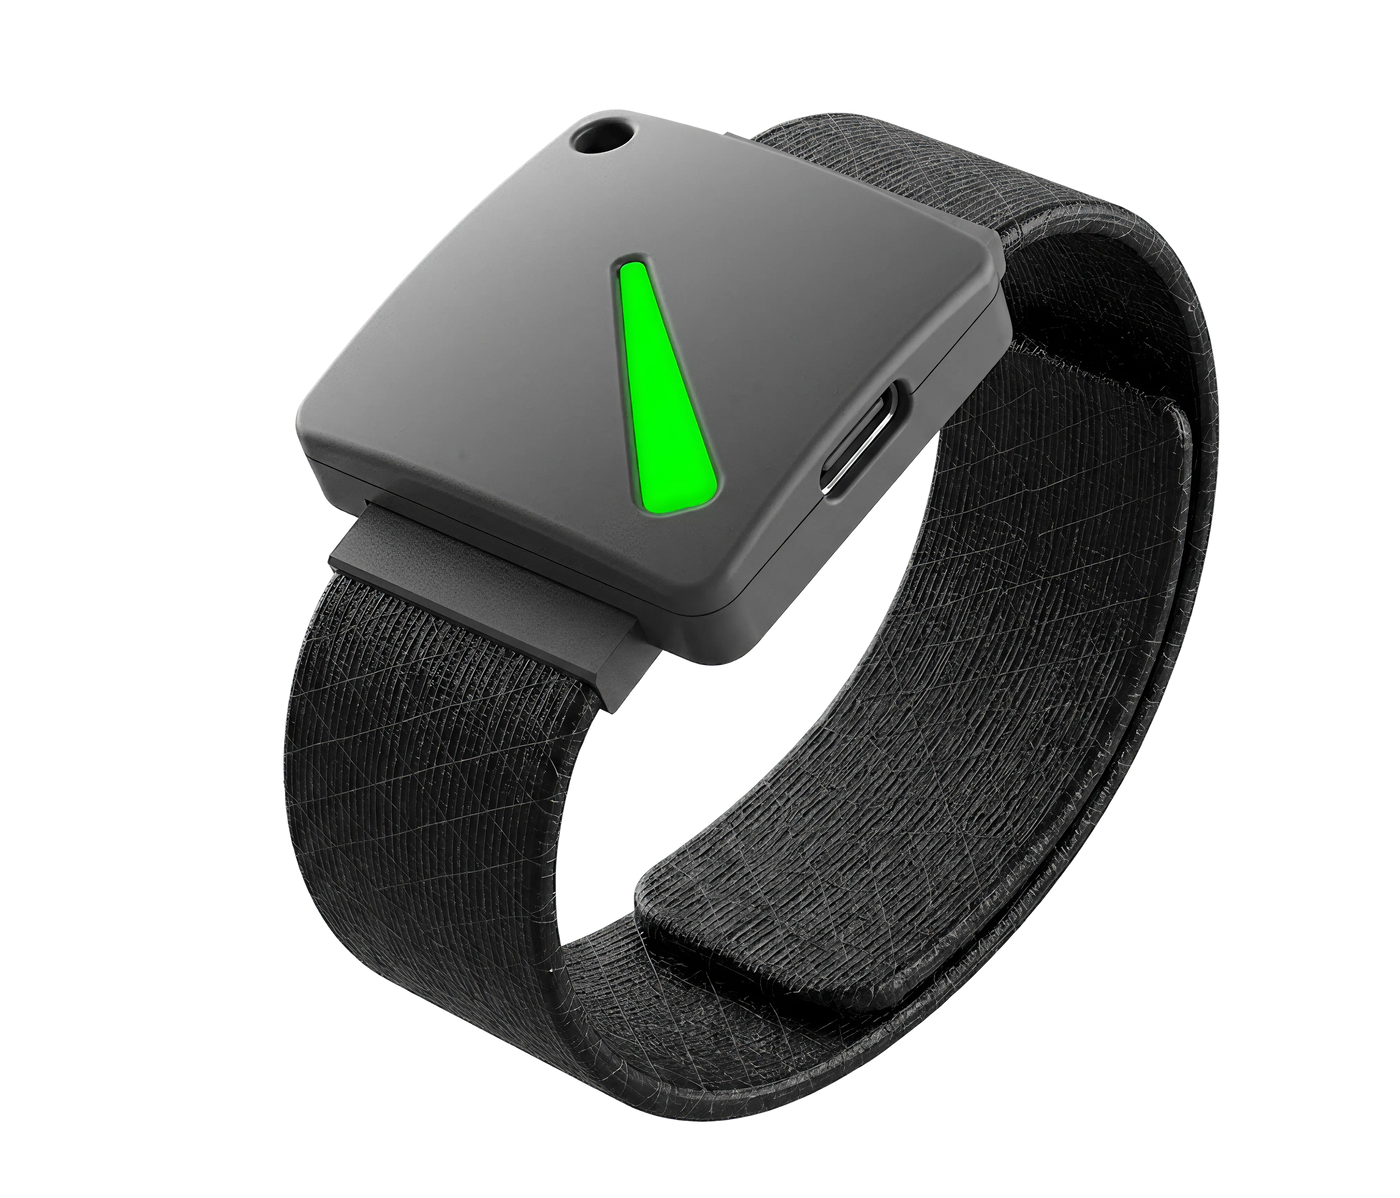
Пристрої Hideez Key поєднують автентифікацію FIDO2 з можливостями USB, NFC, Bluetooth та RFID. Вони підходять для середовищ, де співробітники не можуть або не повинні використовувати смартфони.
Апаратний ключ для захищених зон, де смартфони обмежені.
Один обліковий засіб для входу в додатки та відкриття дверей за RFID.
Видавайте й відкликайте доступ без налаштування повноцінного пристрою.
Партнерська програма Hideez
Створено для VAD, системних інтеграторів і провайдерів керованих послуг у сфері ІТ-безпеки.
СТАТИ ПАРТНЕРОММодернізуйте застарілий доступ без переробки Ваших застосунків
AuthShield додає SSO, безпарольну MFA та обробку облікових даних на стороні сервера сумісним застарілим веб-застосункам без їх заміни. Захищайте критично важливі застосунки, зменшуйте розкриття паролів і керуйте автентифікацією через Hideez Enterprise Server.
Поширені запитання
Чи потрібно змінювати наш додаток?
Ні. AuthShield працює перед вашим додатком як зворотний проксі — сам додаток залишається недоторканим. Жодних змін у коді чи перероблення.
Які додатки підтримуються?
Будь-який застарілий веб-застосунок. AuthShield призначений для застарілих і локальних (on-premises) веб-застосунків, які не можуть напряму інтегруватися з сучасними IAM, SSO чи MFA. Оскільки потоки автентифікації відрізняються, Hideez оцінює кожен застосунок, перш ніж підтвердити сумісність.
Де розгортається AuthShield?
AuthShield розгортається на окремому хості, зазвичай у DMZ організації, і може працювати під керуванням Nginx або Microsoft IIS. Конкретна архітектура залежить від захищеного застосунку та мережевих вимог організації. Таке налаштування допомагає тримати бекенд-застосунок поза межами публічного інтернету.
Як захищено облікові дані?
Облікові дані застосунку зберігаються на Hideez Enterprise Server і передаються застосунку на стороні сервера. Вони не показуються користувачу і не вводяться через браузер, що знижує ризик фішингу, копіювання та перехоплення облікових даних у браузері.
Чи може він охоплювати кілька додатків?
Так. Для кожного застосунку налаштовується окремий екземпляр AuthShield, і кілька екземплярів можуть працювати на одному хості через окремі порти. Кожен застосунок потрібно оцінювати та налаштовувати окремо.
Як AuthShield забезпечує безпеку й відповідність вимогам?
AuthShield знижує розкриття облікових даних, централізуючи автентифікацію та тримаючи облікові дані застосунку поза межами процесу входу, видимого для користувача. Автентифікація на основі OIDC, записи аудиту та розгортання в контрольованій інфраструктурі організації можуть підтримувати ширші програми безпеки та відповідності вимогам. Відповідність вимогам зрештою залежить від повного набору технічних та адміністративних заходів контролю організації.
Як ліцензується AuthShield?
AuthShield — це опційне доповнення до Hideez Workforce Identity. Він ліцензується для кожного захищеного веб-застосунку та оплачується щорічно на додачу до відповідних ліцензій користувачів Hideez. Зв'яжіться з Hideez, щоб отримати комерційну пропозицію відповідно до Вашого розгортання.
Як AuthShield інтегрується з нашим наявним постачальником ідентичності?
AuthShield підключає застарілі застосунки до Hideez Enterprise Server, який працює з підтримуваними каталогами та постачальниками ідентичності. Вимоги залежать від Вашого середовища ідентичності та архітектури застосунку.
Які методи автентифікації підтримує AuthShield?
AuthShield підтримує методи, доступні через Hideez, зокрема passkeys, апаратні ключі безпеки FIDO2 та Hideez Authenticator. ІТ може застосовувати політики автентифікації за роллю користувача та застосунком.
Чи можна використовувати AuthShield під час міграції IAM?
Так. AuthShield може захищати сумісні застарілі застосунки, поки інші сервіси переходять на нову платформу IAM, зберігаючи доступність критично важливих застосунок із посиленим контролем доступу протягом переходу.
Додайте сучасну автентифікацію до додатків, які ви не можете замінити
Поширте безпарольний SSO та MFA на сумісні застарілі веб-застосунки без повної переробки. Hideez може оцінити Ваш застосунок, середовище ідентичності та вимоги до розгортання, щоб визначити відповідне рішення.