
Рішення Zero Trust автентифікації для безпеки підприємства
Працівник, який відкриває фінансову панель з керованого ноутбука, і підрядник, який запитує доступ до тієї самої системи з невідомого пристрою, не повинні отримувати однакове ставлення. Рішення Zero Trust автентифікації оцінює ідентичність і умови доступу перед тим, як відкрити захищений ресурс.
Застосовуйте Zero Trust автентифікацію до кожного запиту на доступ
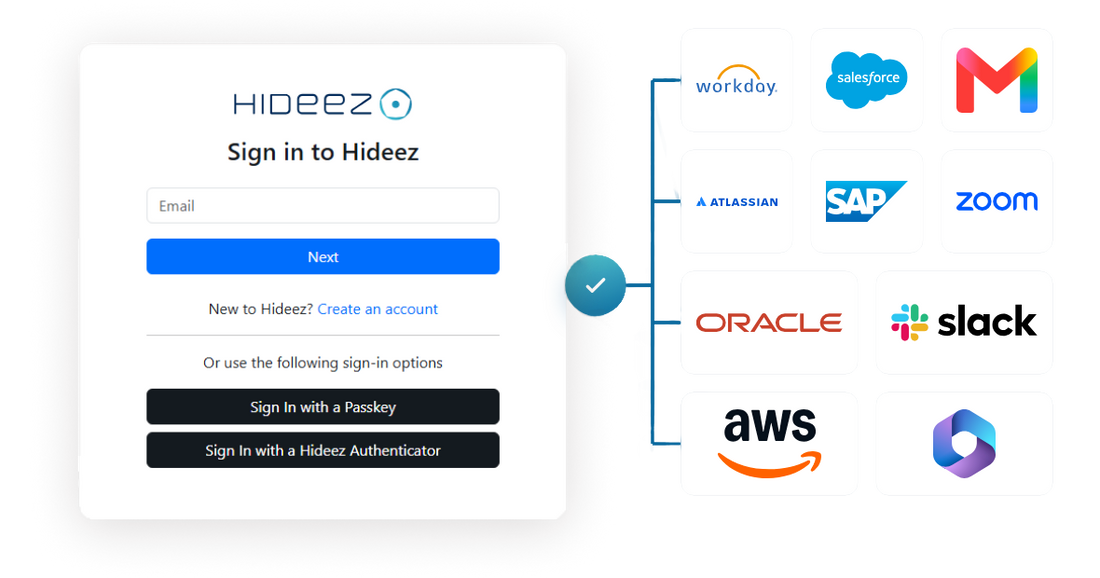
Zero Trust автентифікація перетворює доступ на рішення, що приймається на основі політики, а не на одноразовий шлюз у мережу. Ім'я користувача, пристрій, розташування чи попередня сесія не отримують неявної довіри. Система перевіряє ідентичність, метод автентифікації та запитуваний ресурс. Вона може зберігати схвалену сесію для рутинної роботи, водночас вимагаючи нової перевірки для доступу з вищим ризиком.
Для бізнесу скомпрометований обліковий запис із меншою ймовірністю надасть широкий доступ поза межами ресурсів, явно дозволених політикою. Hideez допомагає підприємствам застосовувати безпарольну перевірку та централізовані політики для хмарних сервісів, робочих станцій Windows і застарілих середовищ.
Як працює Zero Trust автентифікація
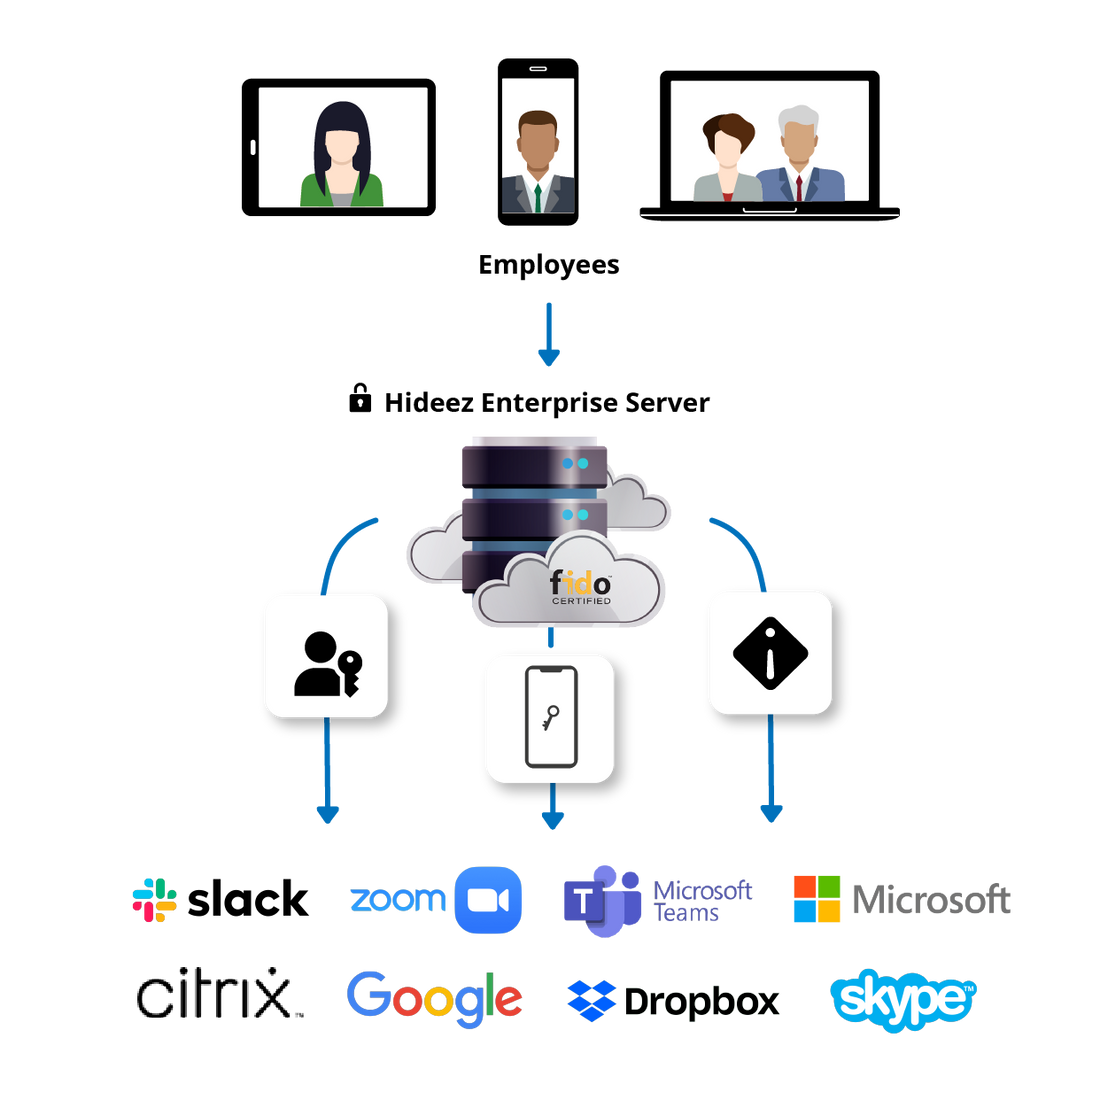
Базовий процес ухвалення рішення виглядає так:
- Користувач обирає захищений ресурс.
- Провайдер ідентифікації підтверджує користувача.
- Політика враховує автентифікатор, пристрій і ресурс.
- Запит виконується лише тоді, коли виконано всі необхідні умови.
- Рішення фіксується для перегляду з міркувань безпеки та аудиту.
Зміна рівня ризику може запустити додаткову перевірку. Стан кінцевої точки та статус EDR потребують сумісних інструментів безпеки.
Використовуйте безпарольну автентифікацію в моделі Zero Trust
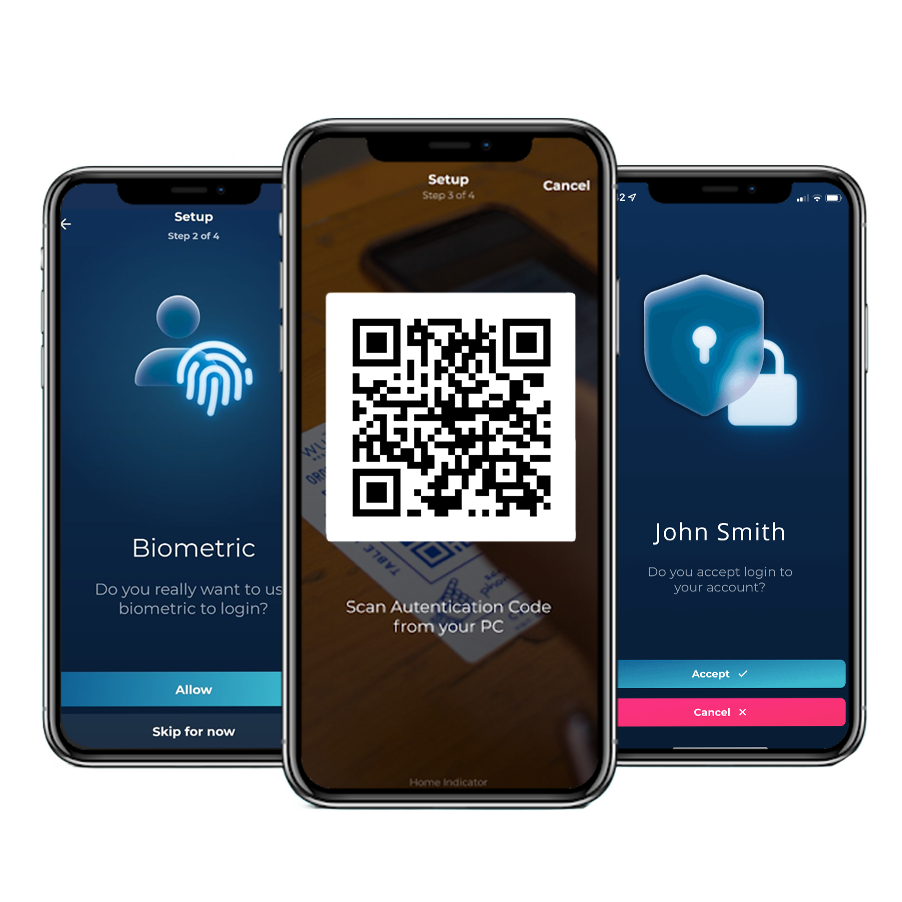
Безпарольна автентифікація для Zero Trust усуває багаторазові облікові дані, на яких тримаються фішинг і credential stuffing. Passkeys і ключі FIDO2 відповідають на криптографічний challenge замість передавання секрету. Ці методи посилюють автентифікацію за меншої кількості ручних кроків, але не замінюють авторизацію, відновлення доступу, контроль кінцевих точок або моніторинг.
Підтверджуйте користувачів і пристрої перед наданням доступу
Автентифікація пристроїв у Zero Trust підтверджує, що запит використовує зареєстрований автентифікатор або схвалену робочу станцію. Hideez дозволяє IT-відділу реєструвати комп'ютери на Windows, керувати методами автентифікації та вимикати втрачений телефон або ключ. Перевірки оновлень, шифрування та відповідності вимогам все одно потребують інструментів безпеки кінцевих точок. Hideez desktop MFA посилює підтримувані входи в Windows.
Це розмежування не дає сплутати записи автентифікації з повною оцінкою стану пристрою.
Застосовуйте Zero Trust доступ до корпоративних застосунків
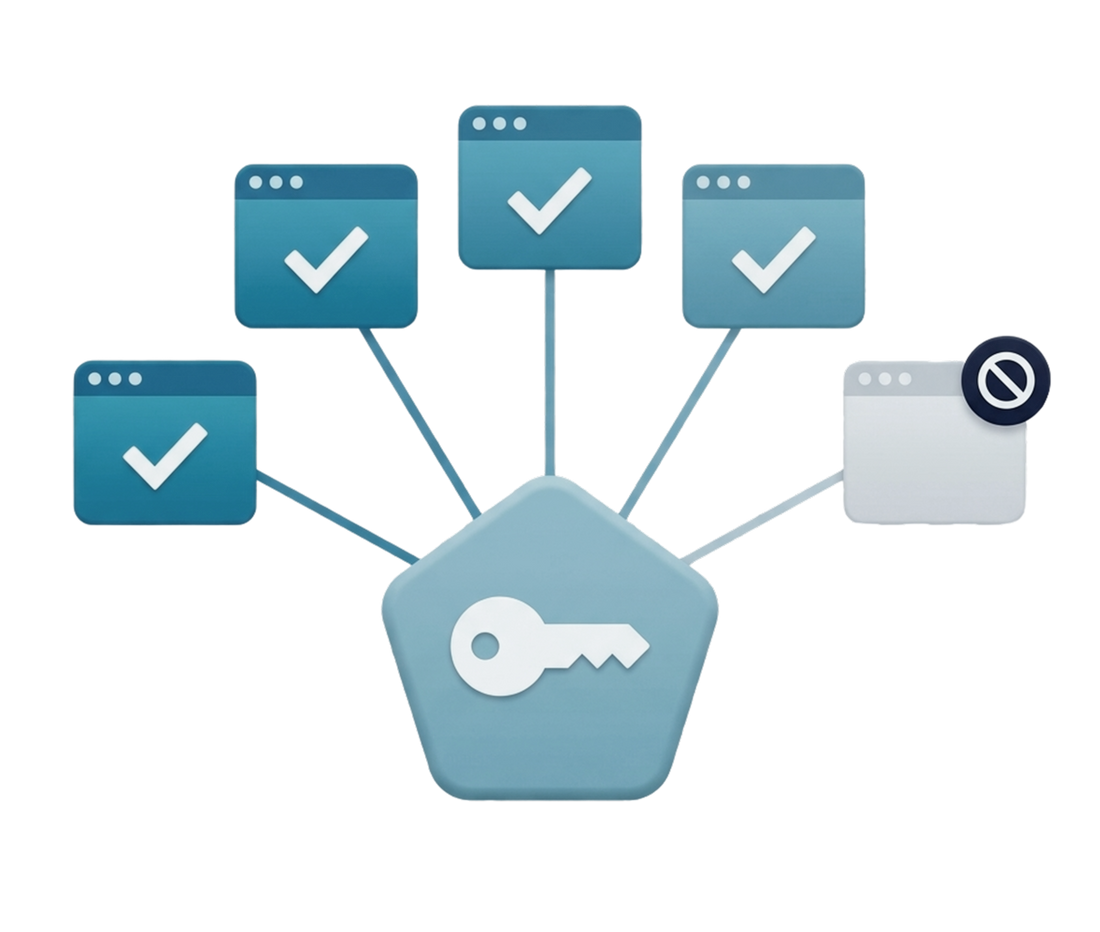
Та сама політика може охоплювати хмарні платформи, внутрішні застосунки, чутливі ресурси та віддалені сервіси. Сучасні застосунки підключаються через SAML 2.0 або OpenID Connect, а сервіси FIDO2/WebAuthn можуть напряму приймати фішинг-стійку автентифікацію. SSO передає підтверджену ідентичність дозволеним застосункам, тоді як політика визначає, що саме можна відкрити. Hideez безпарольна автентифікація та SSO знижує кількість повторних запитів, не скасовуючи обмежень.
Захистіть своїх працівників у кожному сценарії доступу

Автентифікація працівників
Працівники використовують схвалені методи відповідно до правил ідентифікації та доступу для персоналу.

Віддалені працівники
Політика оцінює віддалених користувачів за ідентичністю та умовами доступу, а не лише за розташуванням.

Спільні робочі станції
Кожен працівник відкриває окрему сесію на підтримуваних спільних комп'ютерах.

Привілейований доступ
Чутливі ролі можуть вимагати надійніших автентифікаторів і вужчих повноважень. PAM може й надалі залишатися необхідним.
Ключові переваги Zero Trust автентифікації
- Робить викрадені та виловлені фішингом паролі менш корисними.
- Замінює припущення на основі мережі явними рішеннями щодо доступу.
- Застосовує єдину політику автентифікації для всіх підключених ресурсів.
- Фіксує рішення щодо доступу для розслідувань та аудитів.
- Підтримує безпарольний вхід без послаблення авторизації.
- Дозволяє IT-відділу централізовано вимикати втрачені автентифікатори.
- Додає суворіші вимоги для чутливих ролей і ресурсів.
- Працює поряд з наявними рішеннями для ідентифікації та безпеки кінцевих точок.
Побудуйте рівень автентифікації Zero Trust з Hideez
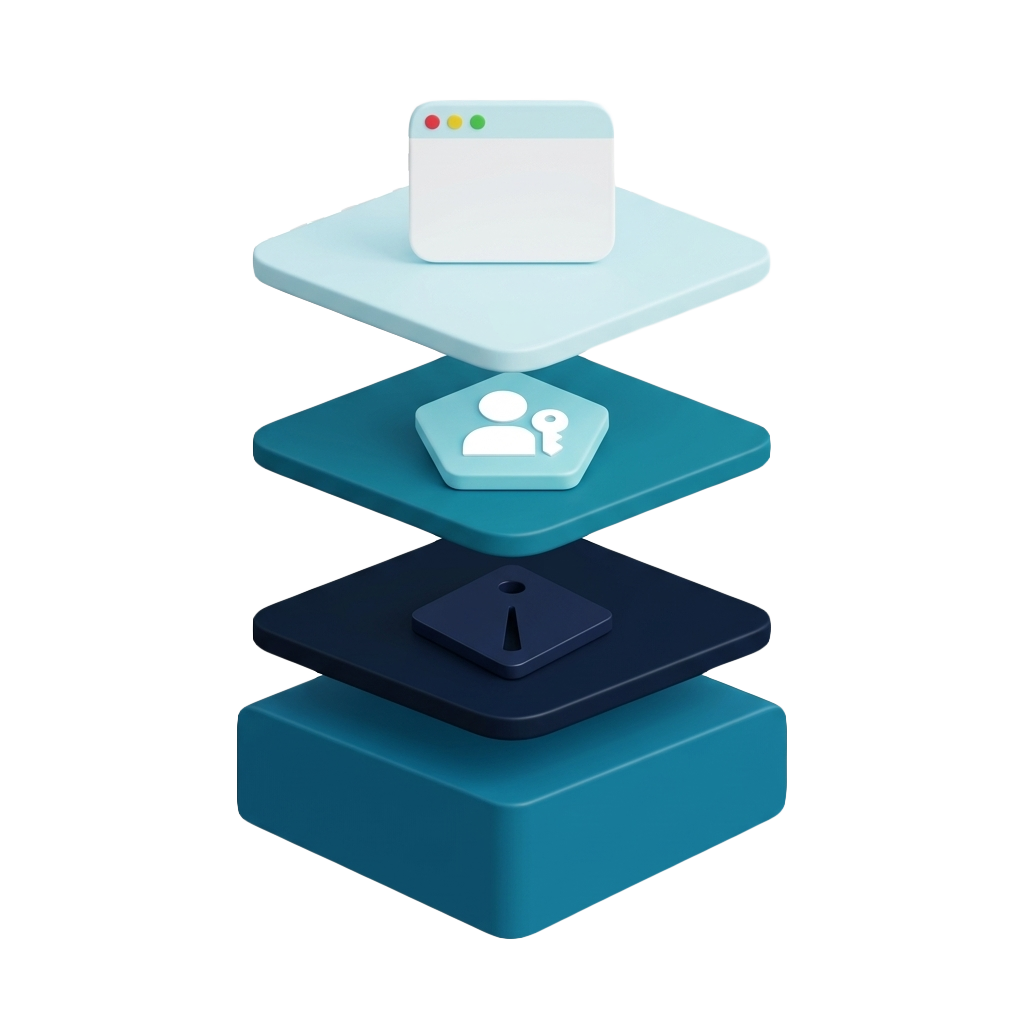
Hideez забезпечує компонент автентифікації для корпоративного рішення Zero Trust. Hideez Server об'єднує користувачів, автентифікатори, інтеграції, правила для робочих станцій і дані аудиту в одному хмарному, приватно-хмарному або локальному середовищі.
Організації можуть поєднувати passkeys, ключі FIDO2, Hideez Authenticator, SSO, доступ у Windows і захист сумісних застарілих веб-застосунків. Наявні інструменти й надалі відповідають за відповідність кінцевих точок вимогам, сегментацію та виявлення загроз.
Сумісні провайдери ідентифікації та інтеграції із застосунками можуть залишатися незмінними під час впровадження.
Поширені запитання
Що означає Zero Trust автентифікація?
Це означає перевірку ідентичності та політики замість того, щоб вважати доказом розташування чи попередню сесію.
Чи може модель Zero Trust усунути паролі?
Так. Passkeys і ключі FIDO2 перевіряють користувачів без багаторазового пароля.
Яку роль відіграє безпарольна автентифікація в Zero Trust?
Вона усуває вразливі до фішингу облікові дані. Авторизація, відновлення доступу та моніторинг залишаються необхідними.
Чим Zero Trust виходить за межі традиційної MFA?
MFA перевіряє фактори. Zero Trust також оцінює ідентичність, контекст і ресурс.
Як Zero Trust автентифікація та SSO працюють разом?
Провайдер ідентифікації перевіряє користувача, а SSO передає цю ідентичність дозволеним застосункам.
Яким організаціям корисна Zero Trust автентифікація?
Вона підходить компаніям з віддаленими користувачами, хмарними сервісами, спільними комп'ютерами або чутливими ресурсами.
Подивіться Zero Trust автентифікацію на вашому стеку
Замовте демо або розрахунок вартості, щоб побачити, як Hideez застосовує безпарольну перевірку та політики Zero Trust для ваших користувачів, пристроїв і застосунків.