
Solution d’authentification Zero Trust pour la sécurité en entreprise
Un employé qui ouvre un tableau de bord financier depuis un ordinateur portable géré et un prestataire qui demande l’accès au même système depuis un appareil inconnu ne devraient pas recevoir le même traitement. Une solution d’authentification Zero Trust évalue l’identité et les conditions d’accès avant d’ouvrir une ressource protégée.
Appliquez l’authentification Zero Trust à chaque demande d’accès
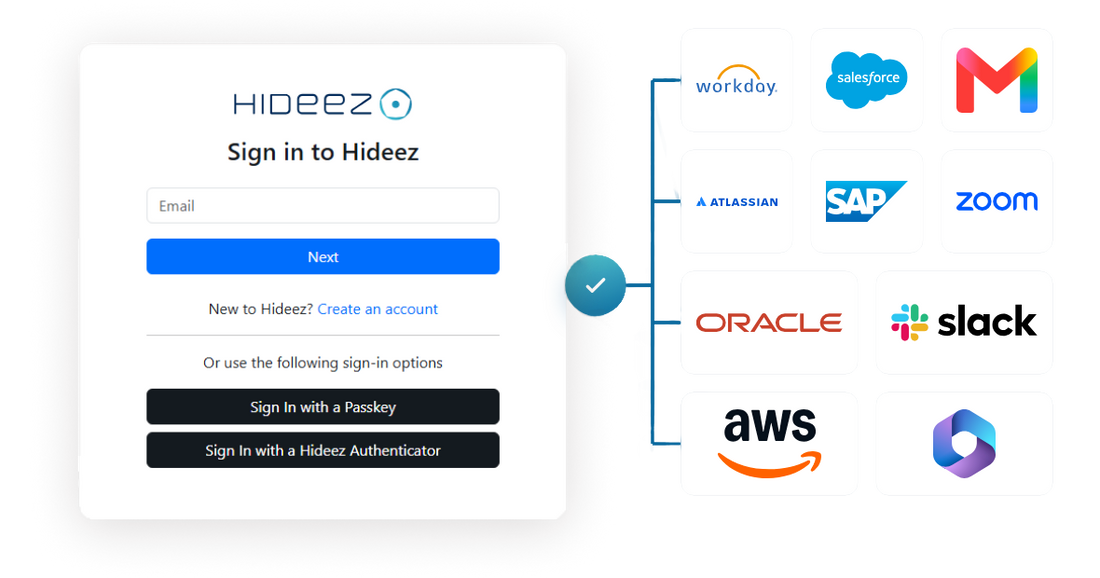
L’authentification Zero Trust fait de l’accès une décision de politique de sécurité, et non plus une simple porte d’entrée unique vers le réseau. Aucun nom d’utilisateur, appareil, emplacement ou session antérieure ne bénéficie d’une confiance implicite. Le système vérifie l’identité, la méthode d’authentification et la ressource demandée. Il peut conserver une session validée pour les tâches courantes tout en exigeant une nouvelle vérification pour les accès à plus haut risque.
Pour l’entreprise, un compte compromis a moins de chances de donner un accès étendu au-delà des ressources explicitement autorisées par la politique. Hideez aide les entreprises à appliquer une vérification sans mot de passe et des politiques centralisées sur l’ensemble des services cloud, des postes de travail Windows et des environnements hérités.
Comment fonctionne l’authentification Zero Trust
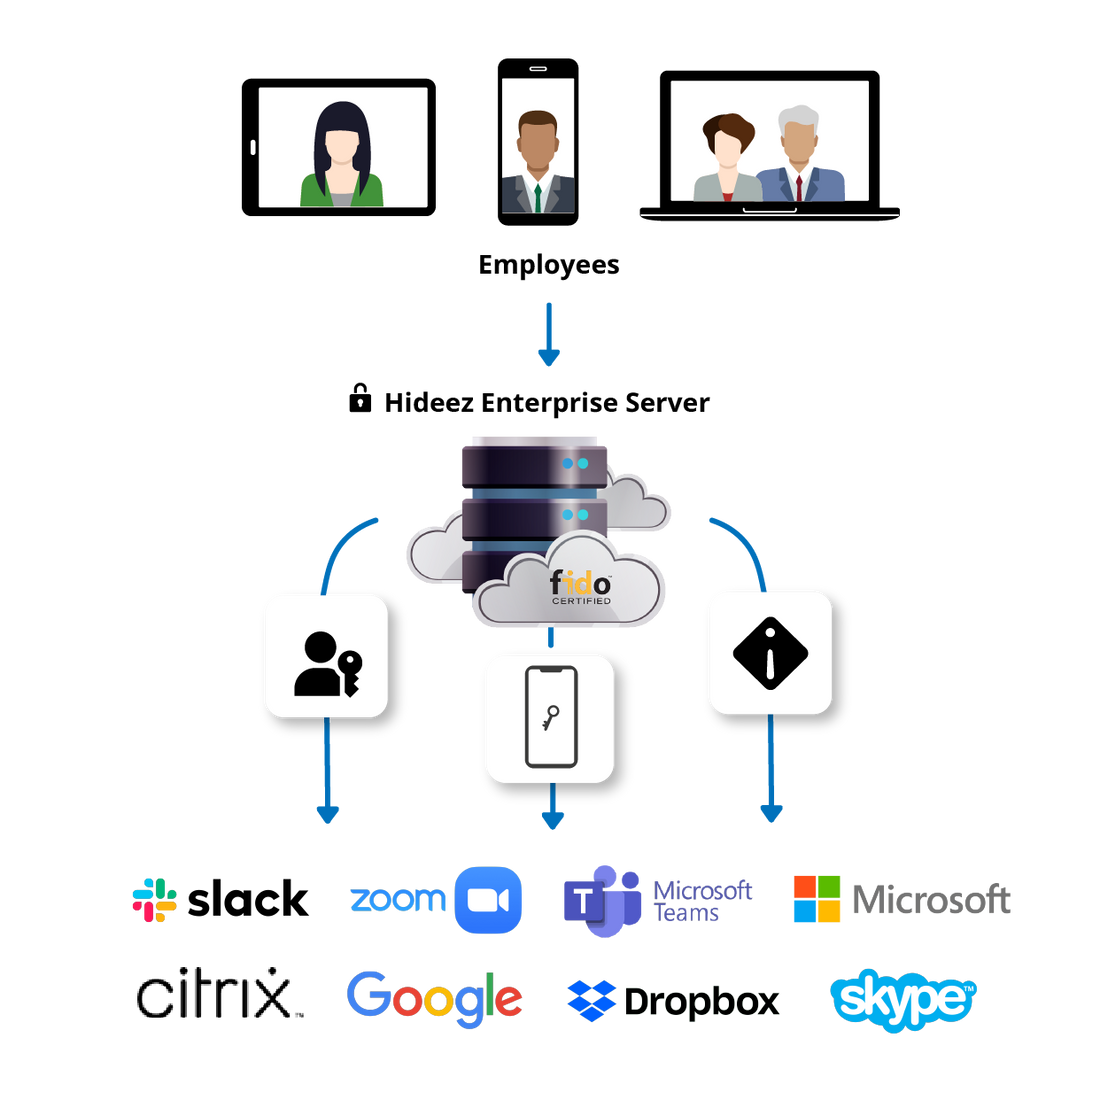
Un flux de décision de base se présente ainsi :
- Un utilisateur sélectionne une ressource protégée.
- Le fournisseur d’identité confirme l’utilisateur.
- La politique prend en compte l’authentificateur, l’appareil et la ressource.
- La demande n’aboutit que si toutes les conditions requises sont remplies.
- La décision est enregistrée pour la sécurité et les revues d’audit.
Un changement de niveau de risque peut déclencher une nouvelle vérification. L’état de santé des terminaux et le statut EDR nécessitent des outils de sécurité compatibles.
Utiliser l’authentification sans mot de passe dans un modèle Zero Trust
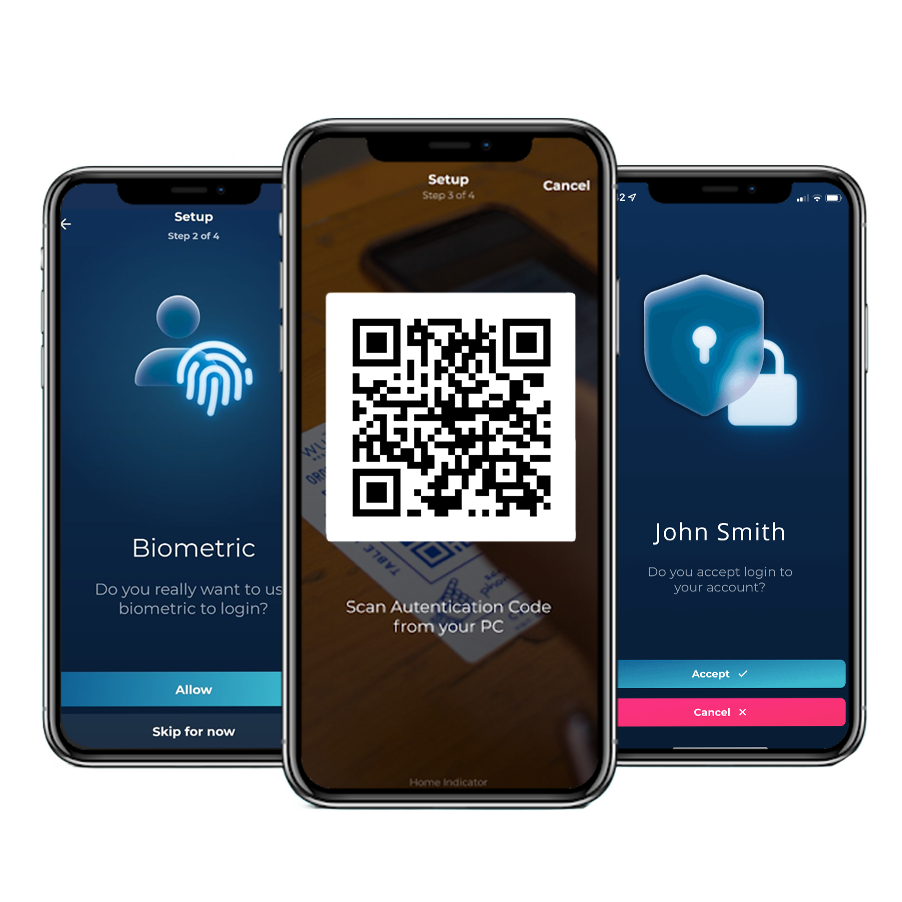
L’authentification sans mot de passe pour le Zero Trust supprime l’identifiant réutilisable à l’origine du phishing et du credential stuffing. Les passkeys et les clés FIDO2 répondent à un challenge cryptographique au lieu de transmettre un secret. Ces méthodes renforcent l’authentification avec moins d’étapes manuelles, mais ne remplacent ni l’autorisation, ni la récupération de compte, ni les contrôles des terminaux, ni la surveillance.
Vérifiez les utilisateurs et les appareils avant d’accorder l’accès
L’authentification des appareils dans un modèle Zero Trust permet d’établir qu’une demande provient d’un authentificateur enregistré ou d’un poste de travail approuvé. Hideez permet à l’IT d’enregistrer des ordinateurs Windows, de gérer les méthodes d’authentification et de désactiver un téléphone ou une clé perdus. Les vérifications de correctifs, de chiffrement et de conformité nécessitent toujours des outils de sécurité des terminaux dédiés. Le desktop MFA de Hideez renforce les connexions Windows prises en charge.
Cette distinction évite de confondre les journaux d’authentification avec une évaluation complète de l’état de santé des appareils.
Appliquez l’accès Zero Trust aux applications d’entreprise
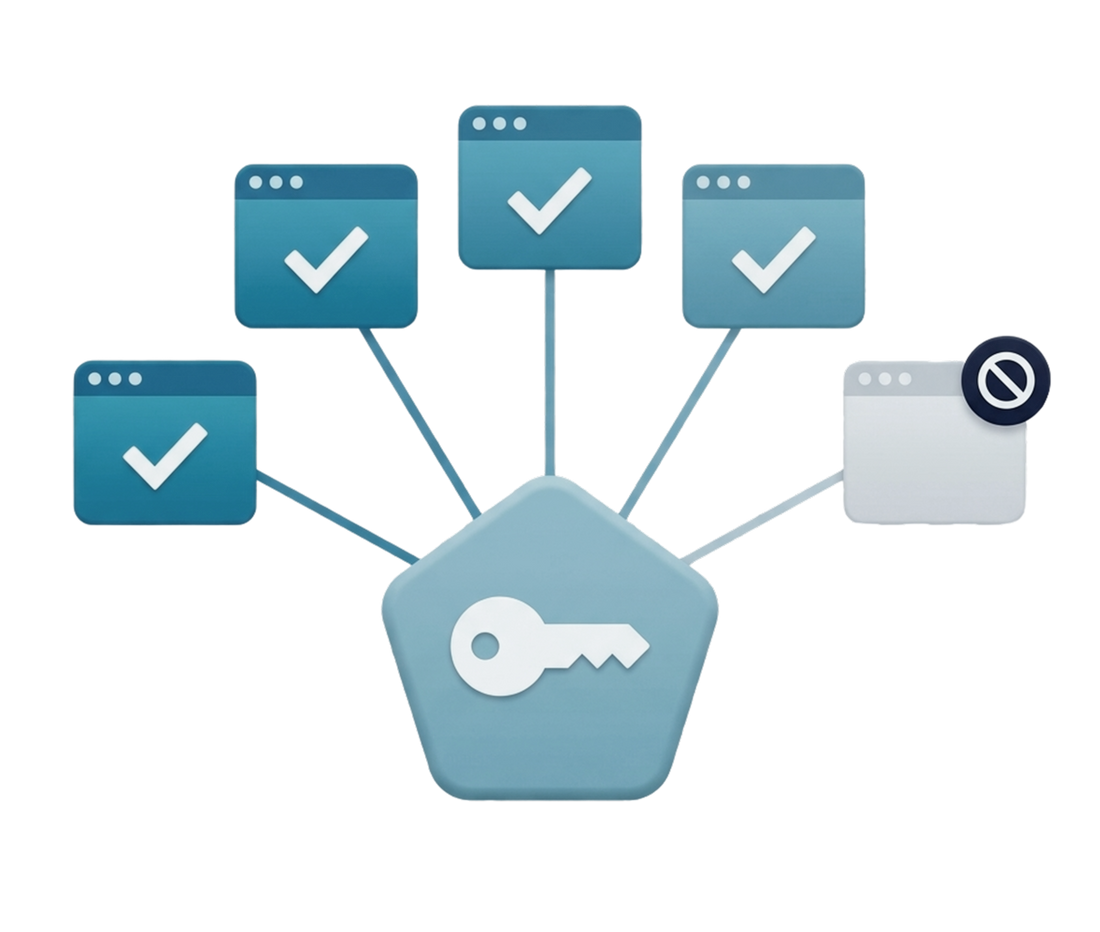
Une même politique peut couvrir les plateformes cloud, les applications internes, les ressources sensibles et les services distants. Les applications modernes se connectent via SAML 2.0 ou OpenID Connect, tandis que les services compatibles FIDO2/WebAuthn peuvent accepter directement une authentification résistante au phishing. Le SSO transmet une identité confirmée aux applications autorisées, tandis que la politique détermine ce qu’elle peut ouvrir. L’authentification sans mot de passe et le SSO de Hideez réduisent les demandes répétées sans supprimer les restrictions.
Sécurisez vos collaborateurs dans tous les scénarios d’accès

Authentification des collaborateurs
Les employés utilisent des méthodes approuvées, conformément aux règles d’identité et d’accès des collaborateurs.

Collaborateurs à distance
La politique évalue les utilisateurs distants selon l’identité et les conditions d’accès, et non selon le seul emplacement.

Postes de travail partagés
Chaque employé ouvre une session individuelle sur les postes partagés pris en charge.

Accès privilégié
Les fonctions sensibles peuvent exiger des authentificateurs plus robustes et des permissions plus restreintes. Le PAM peut rester nécessaire.
Principaux avantages de l’authentification Zero Trust
- Réduit l’utilité des mots de passe volés ou hameçonnés.
- Remplace les présomptions basées sur le réseau par des décisions d’accès explicites.
- Applique une politique d’authentification unique à l’ensemble des ressources connectées.
- Enregistre les décisions d’accès pour les investigations et les audits.
- Prend en charge la connexion sans mot de passe sans affaiblir l’autorisation.
- Permet à l’IT de désactiver les authentificateurs perdus de façon centralisée.
- Ajoute des exigences renforcées pour les fonctions et ressources sensibles.
- Fonctionne aux côtés des solutions existantes de gestion des identités et de sécurité des terminaux.
Construisez la couche d’authentification de votre Zero Trust avec Hideez
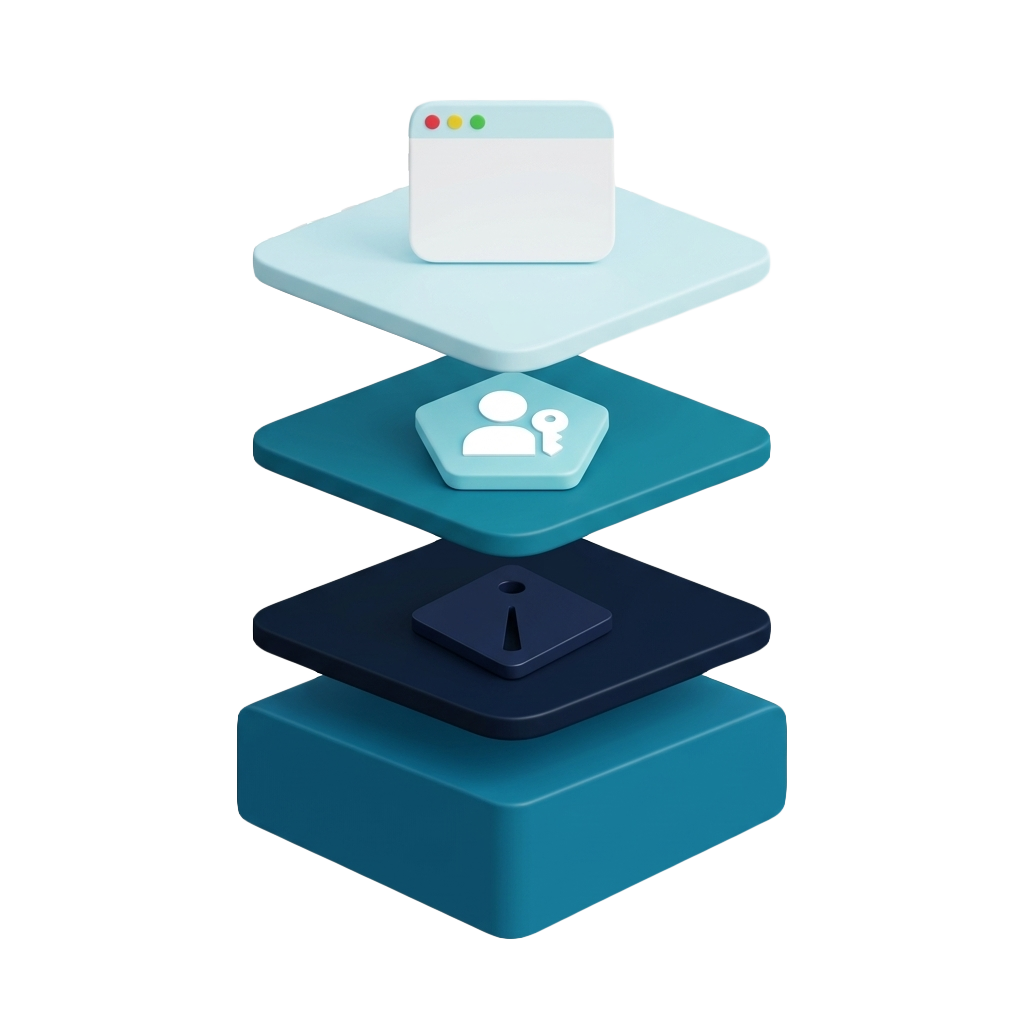
Hideez fournit le volet authentification d’une solution Zero Trust d’entreprise. Hideez Server réunit les utilisateurs, les authentificateurs, les intégrations, les règles applicables aux postes de travail et les données d’audit au sein d’un même environnement cloud, private cloud ou on-premises.
Les organisations peuvent combiner passkeys, clés FIDO2, Hideez Authenticator, SSO, accès Windows et protection des applications web héritées compatibles. Les outils existants restent responsables de la conformité des terminaux, de la segmentation et de la détection des menaces.
Les fournisseurs d’identité et les intégrations applicatives compatibles peuvent rester en place pendant le déploiement.
FAQ
Que signifie l’authentification Zero Trust ?
Cela signifie vérifier l’identité et appliquer une politique, plutôt que de considérer l’emplacement ou une session antérieure comme une preuve suffisante.
Un modèle Zero Trust peut-il éliminer les mots de passe ?
Oui. Les passkeys et les clés FIDO2 vérifient les utilisateurs sans recourir à un mot de passe réutilisable.
Quel rôle joue l’authentification sans mot de passe dans le Zero Trust ?
Elle supprime un identifiant vulnérable au phishing. L’autorisation, la récupération de compte et la surveillance restent nécessaires.
En quoi le Zero Trust va-t-il au-delà de la MFA traditionnelle ?
La MFA vérifie des facteurs. Le Zero Trust évalue en plus l’identité, le contexte et la ressource concernée.
Comment l’authentification Zero Trust et le SSO fonctionnent-ils ensemble ?
Le fournisseur d’identité vérifie l’utilisateur, puis le SSO transmet cette identité aux applications autorisées.
Quelles organisations bénéficient de l’authentification Zero Trust ?
Elle convient aux entreprises ayant des utilisateurs distants, des services cloud, des postes partagés ou des ressources sensibles.
Découvrez l’authentification Zero Trust sur votre propre environnement
Réservez une démo ou demandez un devis pour découvrir comment Hideez applique la vérification sans mot de passe et les politiques Zero Trust à vos utilisateurs, appareils et applications.