
Plateforme de gestion des identités des collaborateurs
Hideez Workforce Identity est une plateforme de gestion des identités des collaborateurs qui offre une connexion rapide et résistante au phishing sur les postes de travail, les applications d’entreprise et les systèmes hérités hors de portée du SSO moderne.

Le défi de la gestion des identités des collaborateurs : pourquoi l’accès traditionnel échoue
L’authentification héritée et les contrôles d’accès manuels alourdissent la charge du support, l’exposition aux risques et les frictions de conformité dans les environnements d’entreprise.

Risque élevé de violations liées aux identifiants
Les identifiants volés restent un vecteur d’attaque majeur en entreprise. Les mots de passe et la MFA vulnérable au phishing exposent les comptes des collaborateurs au phishing, au vol d’identifiants et aux attaques adversary-in-the-middle (AiTM).

Surcharge du support et de l’IT
Les réinitialisations de mot de passe et les changements d’accès manuels consomment un temps précieux du support IT, créent des tâches répétitives pour les équipes de support et retardent la productivité des collaborateurs.

Onboarding lent et failles d’offboarding
Le provisionnement manuel des accès peut retarder la productivité des nouveaux arrivants dès le premier jour, tandis qu’un offboarding irrégulier laisse des comptes et des droits inutiles actifs après le départ des collaborateurs.

Conformité complexe et frictions d’audit
Prouver les contrôles d’accès dans des environnements hybrides, sur des postes de travail partagés et dans des applications héritées exige des politiques cohérentes, une visibilité centralisée et des pistes d’audit détaillées.
Comment Hideez simplifie la gestion des identités des collaborateurs

Partout sans mot de passe
Étendez la connexion sans mot de passe au-delà des applications SSO modernes. Hideez aide à sécuriser les services cloud, les postes de travail, les VPN, le RDP et les systèmes legacy qui ne prennent pas en charge FIDO ou le SSO standard.

Identité et audit centralisés
Gérez les utilisateurs, les droits d’accès et les postes de travail depuis une seule console d’administration. Suivez chaque connexion, déverrouillage, déconnexion et accès aux services grâce à des journaux d’audit détaillés pour la sécurité et la conformité.

Sécurité intelligente des terminaux
Sécurisez les postes de travail Windows partagés et personnels grâce à une connexion rapide sans mot de passe, au verrouillage par proximité et à une visibilité complète sur les sessions. Sachez qui a accédé à chaque appareil, quand, et évitez les sessions laissées sans surveillance.

Déploiement flexible
Déployez Hideez dans le cloud, dans un cloud privé ou entièrement sur site. Gardez les données d’identité sous votre contrôle tout en prenant en charge un accès sécurisé des collaborateurs dans différents secteurs et modèles d’infrastructure.
Qu’est-ce que la solution Workforce IAM de Hideez ?
Hideez Workforce Identity réunit l’authentification sans mot de passe, le SSO, la MFA et l’accès aux postes de travail dans une couche d’identité sécurisée dédiée à la gestion des identités et des accès des collaborateurs (Workforce IAM, WIAM). La solution aide les entreprises à éliminer les mots de passe dans les applications cloud modernes, les PC partagés et les environnements legacy, tout en accélérant les connexions, en réduisant les risques de partage d’identifiants et en donnant aux équipes IT une visibilité complète sur qui a accédé à quoi, quand et depuis quel appareil.


Lancez la transformation de l’identité de vos collaborateurs sur une seule plateforme Workforce IAM
Notre système Workforce IAM permet un accès sans mot de passe aux services existants et modernes à l'aide d'une gamme d'outils résistants au phishing :

Hideez Server
Hideez Server constitue la couche de contrôle centrale du Workforce IAM. Il réunit les méthodes de connexion sans mot de passe, les intégrations applicatives, les politiques d’accès aux postes de travail, la gestion des utilisateurs et la visibilité d’audit au sein d’une seule console d’administration.
Les équipes IT peuvent l'utiliser pour sécuriser l'accès aux applications modernes, aux services existants et aux postes de travail Windows, tout en s'intégrant aux environnements IAM déjà en place. Hideez Server prend en charge le déploiement cloud, cloud privé et on-premise, en configuration mono-tenant ou multi-tenant.
EN SAVOIR PLUS
Authentificateur mobile
Hideez Authenticator est une clé d’identité au format de poche pour les collaborateurs modernes. Toujours avec l’employé, elle combine la possession d’un smartphone de confiance avec une vérification biométrique afin d’offrir un accès rapide et sans mot de passe aux postes de travail et aux comptes professionnels.
Les employés peuvent déverrouiller des ordinateurs, approuver des connexions et accéder aux applications de travail sans saisir de mots de passe, tandis que la protection par proximité aide à sécuriser les sessions ouvertes lorsque les utilisateurs s’éloignent de leurs appareils.
EN SAVOIR PLUS
Passkeys
Les passkeys permettent un accès sécurisé sans mot de passe aux services web grâce à l’authentification cryptographique FIDO/WebAuthn. Les utilisateurs peuvent vérifier leur identité avec des méthodes intégrées à l’appareil, comme l’empreinte digitale, la reconnaissance faciale ou le code PIN de l’appareil, ou utiliser une clé de sécurité externe comme YubiKey, Hideez Key ou tout autre appareil certifié FIDO.
Au lieu de transmettre des secrets partagés, les passkeys utilisent une clé cryptographique privée qui reste protégée sur l’appareil de l’utilisateur. Cela rend l’authentification résistante au phishing et aide à prévenir le vol d’identifiants ainsi que la réutilisation des mots de passe.
EN SAVOIR PLUS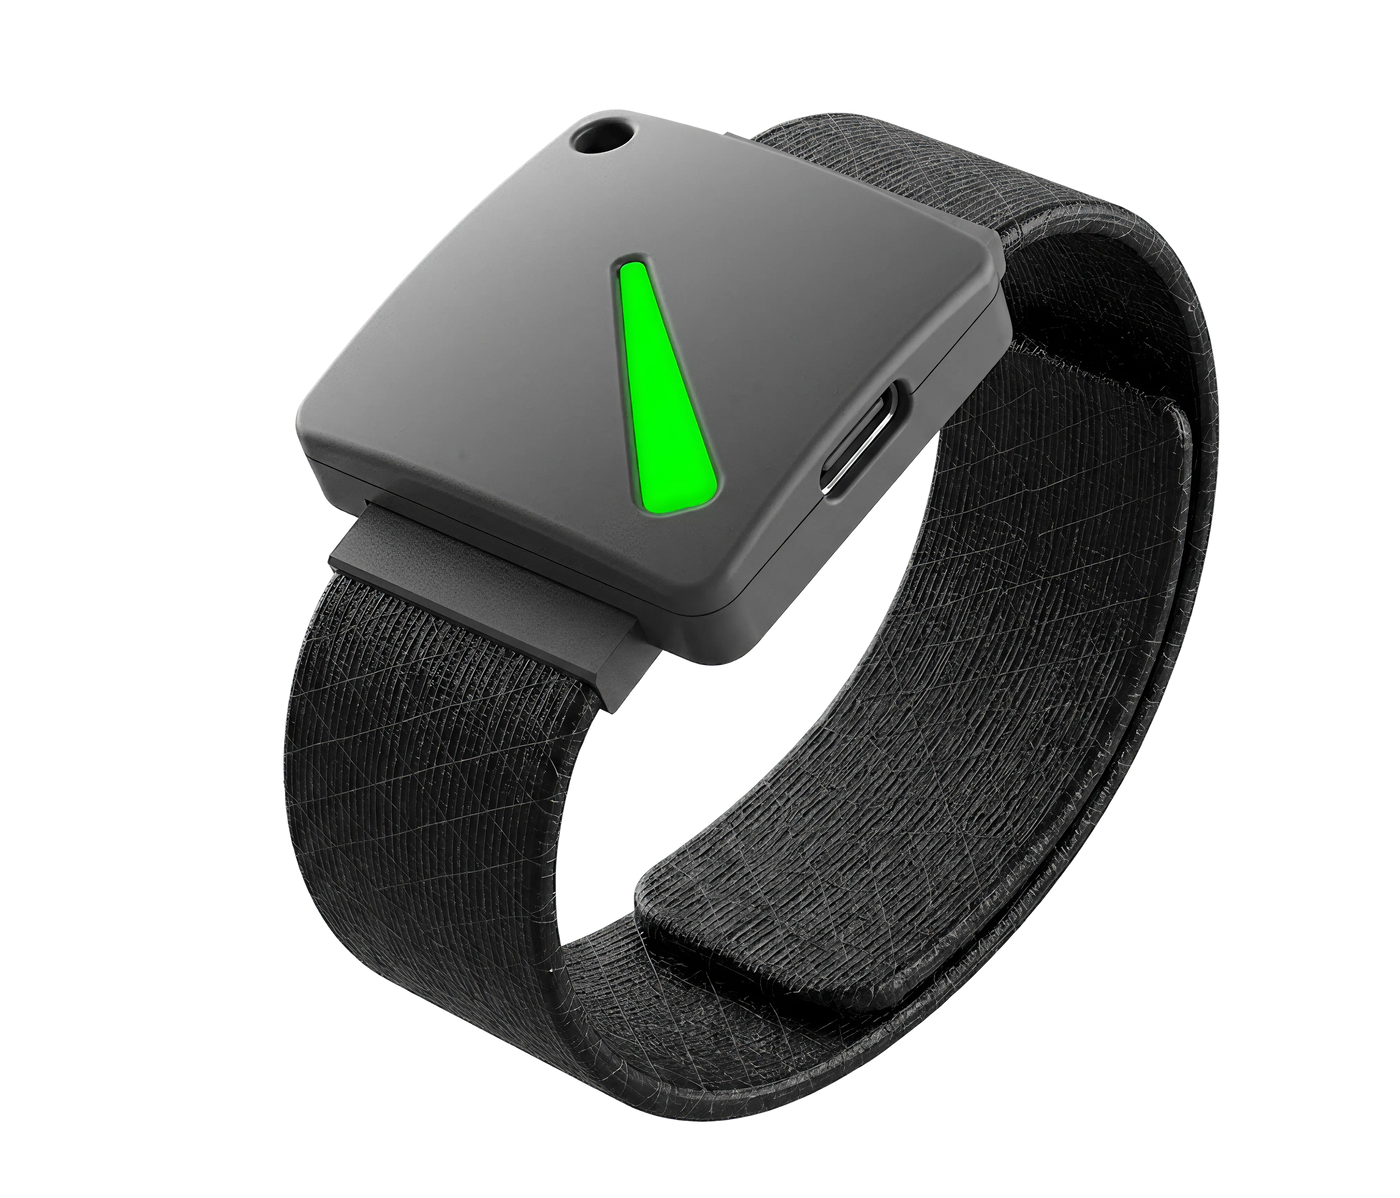
Clés de sécurité FIDO2
Hideez Key est un authentificateur matériel pour la gestion des accès des collaborateurs dans les environnements aux exigences de sécurité élevées. Porté au poignet ou en tour de cou, il donne à chaque collaborateur une clé d’identité physique dédiée pour un accès sans mot de passe aux postes de travail, aux comptes professionnels et aux portes des bureaux.
Avec la prise en charge du Bluetooth, du NFC, du RFID et de l’USB, Hideez Key aide les organisations à sécuriser à la fois les accès numériques et physiques dans un seul appareil compact, ce qui le rend particulièrement utile dans les environnements restreints où les smartphones ne sont pas autorisés ou lorsqu’une authentification matérielle plus forte est requise.
EN SAVOIR PLUS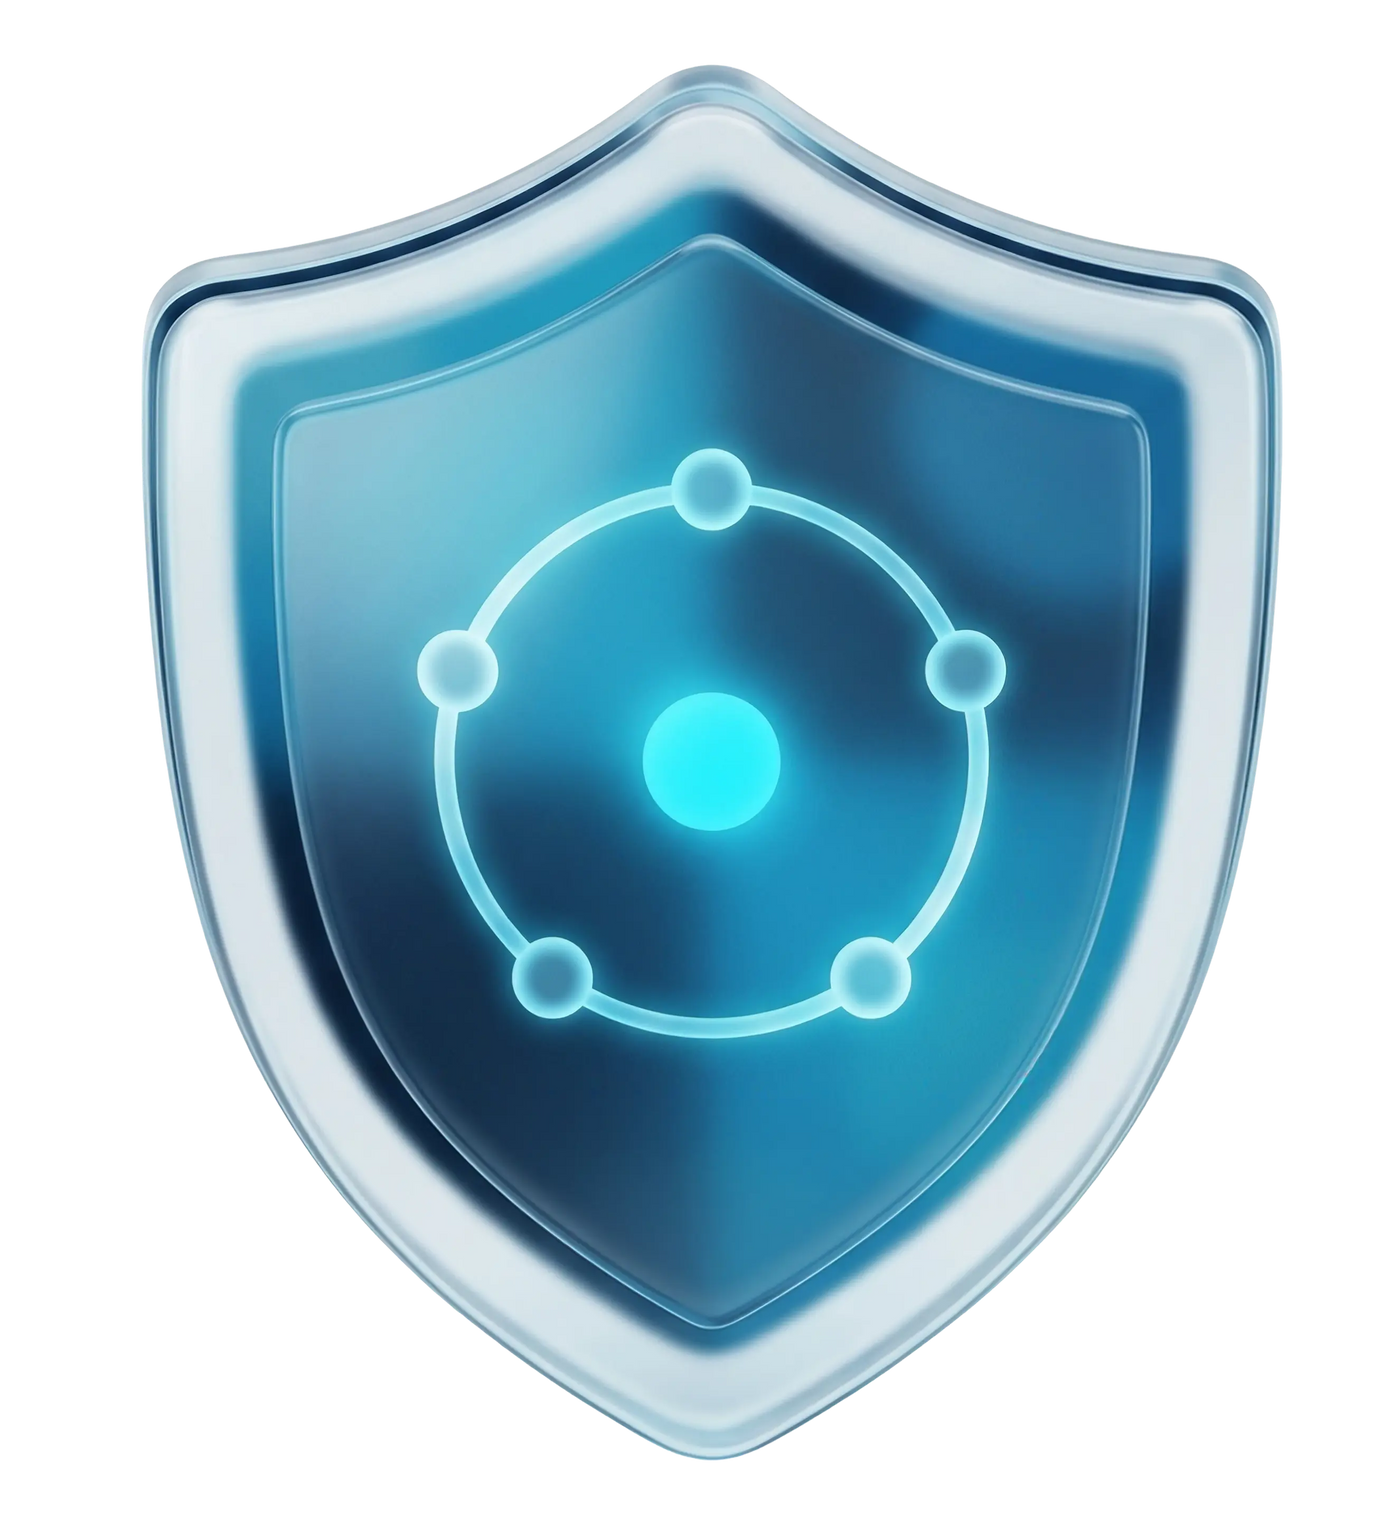
MFA et SSO pour les applications héritées
Hideez AuthShield étend l’authentification sans mot de passe et la MFA aux applications web héritées compatibles, jamais conçues pour l’IAM ou le SSO modernes, et élargit ainsi la couverture du Workforce IAM à ces applications. Les organisations modernisent l’authentification sans reconstruire ni remplacer leurs applications critiques.
EN SAVOIR PLUS
Workforce IAM sans mot de passe au-delà du cloud
Le Workforce IAM moderne protège ce qui est déjà prêt pour le SSO. Hideez Workforce Identity aide à sécuriser tout le reste, en apportant un accès rapide et sans mot de passe aux services existants, aux postes de travail, aux VPN, au RDP et aux systèmes métier critiques.
Notre serveur FIDO2/WebAuthn permet aux utilisateurs de se connecter avec des Passkeys, une application mobile ou des tokens FIDO physiques. Voici quelques exemples de services compatibles :
- Collaboration : Google Workspace, Microsoft 365, Dropbox, DocuSign
- Applications existantes : EHR, ERP, MES, SCADA, paie, etc.
- Travail à distance : TeamViewer, AnyDesk, Citrix Workspace
- CRM : Zoho, Salesforce, HubSpot, Zendesk
- Gestion de projet : Trello, Jira, Asana, Miro
- Visioconférence : Zoom, MS Teams, Skype

Authentification mains libres avec visibilité complète des audits
Le verrouillage manuel de l’écran est facile à oublier, surtout dans les environnements dynamiques avec des PC partagés, des équipes en rotation et des passages fréquents d’un poste de travail à un autre. Mais chaque session laissée sans surveillance crée un risque d’accès non autorisé, de responsabilité insuffisante et de pistes d’audit incomplètes.
Hideez Workforce Identity ajoute au Workforce IAM une sécurité proactive des postes de travail grâce à l’authentification par proximité. Les collaborateurs se connectent sans mot de passe et le système peut verrouiller l’accès automatiquement lorsque l’utilisateur autorisé s’éloigne, ce qui aide les équipes IT à protéger les terminaux sans ralentir personne.
Impact business et réduction des coûts de support
Allégez la charge du support en remplaçant la connexion par mot de passe par une authentification FIDO2 sans mot de passe : plus de blocages liés aux mots de passe, moins de demandes répétitives.
Accélérez l’accès des nouveaux arrivants grâce à des flux de provisionnement automatisés qui relient identité utilisateur, identifiants FIDO2 et accès SSO, et réduisez l’administration IT manuelle.
Consolidez les outils d’identité fragmentés (applications MFA, gestionnaires de mots de passe, solutions de connexion au poste) sur une plateforme Workforce Identity centralisée.
Réduisez la charge administrative grâce à un contrôle d’accès centralisé, des politiques basées sur les rôles, des flux en libre-service et une gestion automatisée du cycle de vie des identités.



Conformité et préparation réglementaire : répondez aux exigences de sécurité sans sacrifier la productivité
Appuyez vos démarches de conformité aux cadres et réglementations tels que PCI DSS, HIPAA, GDPR, NIS2, ISO 27001 et SOC 2 grâce à une authentification et des contrôles d’accès renforcés :

MFA résistante au phishing
Imposez l’authentification FIDO2/WebAuthn pour vous protéger du phishing, du vol d’identifiants et des attaques man-in-the-middle.

Verrouillage de session par proximité
Verrouillez automatiquement les postes de travail lorsque les utilisateurs s’éloignent, pour faire respecter les politiques de contrôle d’accès et empêcher tout accès non autorisé.

Traçabilité sur les postes de travail partagés
Rattachez l’activité de chaque poste à des utilisateurs identifiés et proposez des connexions sécurisées sur les PC partagés à la place des comptes locaux génériques.
Hideez Partner Program
Conçu pour les VAD, les intégrateurs système et les fournisseurs de services managés spécialisés en sécurité informatique
DEVENIR PARTENAIREFAQ
En quoi l’authentification sans mot de passe est-elle meilleure que la MFA traditionnelle ?
La MFA traditionnelle combine généralement un mot de passe avec un code à usage unique, ou OTP. Bien qu’elle améliore la sécurité, elle peut rester peu pratique pour les utilisateurs et vulnérable au phishing, à l’interception et aux attaques de fatigue MFA. Hideez utilise une authentification sans mot de passe basée sur la cryptographie à clé publique/privée. La clé privée reste toujours sur l’appareil de l’utilisateur et n’est jamais partagée ni transmise, ce qui rend le phishing inefficace : même si un utilisateur arrive sur un faux site web, il n’y a aucun identifiant à voler. La connexion sans mot de passe est également plus rapide et plus pratique au quotidien.
Qu’est-ce qui est inclus dans la version gratuite ?
L’offre cloud multi-tenant pour le Workforce IAM est gratuite jusqu’à 5 utilisateurs. Il inclut les mêmes fonctionnalités principales que les autres options de déploiement, notamment le SSO sans mot de passe, la MFA, le verrouillage et le déverrouillage des postes de travail, l’intégration avec Active Directory et Entra ID, ainsi que la prise en charge de plusieurs méthodes d’authentification.
Puis-je héberger Hideez moi-même ?
Oui. Hideez prend en charge les déploiements Workforce IAM sur votre propre infrastructure. La solution est aussi disponible en cloud privé dédié, isolé pour votre organisation.
Devons-nous remplacer nos systèmes MFA/SSO existants ?
Non. Hideez fonctionne avec votre infrastructure de sécurité et vos outils Workforce IAM existants, il n’est donc pas nécessaire de remplacer vos systèmes actuels. La solution s’intègre à Entra ID, Active Directory, à d’autres fournisseurs d’identité et à toute clé de sécurité certifiée FIDO2, et peut être utilisée en parallèle des solutions de sécurité déjà en place.
Combien de temps faut-il pour déployer Hideez ?
Cela dépend du modèle de déploiement choisi. L’option la plus rapide est la version cloud multi-tenant, qui peut être déployée de manière autonome en quelques minutes, avec les intégrations principales configurées en quelques heures. Les déploiements sur site demandent plus d’efforts, mais notre équipe de support accompagne le processus du début à la fin.
Combien d’utilisateurs peuvent s’authentifier sur un appareil partagé avec la plateforme Hideez ?
Il n’y a pas de limite fixe. Hideez est conçu pour les environnements à appareils partagés, où de nombreux employés utilisent le même poste de travail. La plateforme peut également fonctionner dans des environnements hors ligne et dans des lieux de travail où l’utilisation des téléphones mobiles est restreinte.
Comment fonctionne l'authentification de proximité, et les limites de distance sont-elles configurables ?
L’authentification par proximité fonctionne via une connexion Bluetooth entre l’authentificateur de l’utilisateur et le poste de travail. Les administrateurs IT peuvent configurer la distance de proximité requise dans notre application de bureau, avec des réglages disponibles jusqu’à environ 0,5 mètre. Pour les postes de travail partagés, Hideez prend également en charge des méthodes de connexion par contact, comme l’authentification par tag NFC et l’accès Tap-and-Go. Cela donne aux organisations plus de flexibilité dans les environnements où les employés ont besoin d’un accès rapide et sécurisé sans saisir de mots de passe.
Apportez l’accès sans mot de passe à chaque poste de travail et chaque application
Réservez une démo avec notre équipe, ou commencez avec le cloud multi-tenant gratuit jusqu’à 5 utilisateurs et connectez vos premiers postes de travail dès aujourd’hui.