
Solution de MFA résistante au phishing pour les entreprises modernes
Une deuxième étape de connexion n’arrête pas automatiquement le phishing. Les attaquants peuvent relayer des codes, voler des sessions ou pousser les employés à valider des demandes frauduleuses. La MFA résistante au phishing change le protocole lui-même, en s’appuyant sur des identifiants cryptographiques qui ne fonctionnent qu’avec le service légitime.
Qu’est-ce que la MFA résistante au phishing ?
L’authentification résistante au phishing empêche qu’un identifiant présenté à un imposteur puisse être réutilisé contre le service réel. FIDO2/WebAuthn lie une réponse cryptographique au site web légitime ou au relying party, sans laisser de mot de passe ou de code à révéler. Les SMS, les codes TOTP, les codes envoyés par e-mail et les validations push classiques restent vulnérables au phishing. Le NIST et la CISA reconnaissent FIDO2/WebAuthn ainsi qu’une authentification basée sur une PKI appropriée comme des méthodes résistantes au phishing.
Hideez aide les entreprises à déployer ces méthodes sur l’ensemble des applications prises en charge, des fournisseurs d’identité et des scénarios d’accès des collaborateurs. Découvrez comment Hideez peut renforcer l’accès de vos collaborateurs grâce à une MFA résistante au phishing.
Pourquoi les entreprises ont besoin d’une authentification résistante au phishing
La MFA traditionnelle réduit les risques, mais plusieurs vecteurs d’attaque courants subsistent :
- Phishing de l’homme du milieu (adversary-in-the-middle). Un site frauduleux peut relayer un mot de passe et un OTP vers le service légitime en temps réel.
- Fatigue liée aux notifications push. Des demandes répétées peuvent pousser un utilisateur à valider une attaque simplement pour faire cesser les notifications.
- Réutilisation d’identifiants. De nombreux déploiements MFA conservent un mot de passe qui peut toujours être volé ou utilisé ailleurs.
- Ciblage des comptes à forte valeur. Les administrateurs, les équipes financières et les dirigeants font l’objet d’attaques ciblées conçues pour contourner une MFA basique.
- Faiblesses de la récupération de compte. Un authentificateur robuste protège peu si le support technique ou les procédures de secours restaurent l’accès via une méthode vulnérable au phishing.
- Coût opérationnel. Des identifiants compromis entraînent réinitialisations, investigations, blocages de comptes et perte de temps de travail.
Une solution de MFA résistante au phishing réduit ces risques en supprimant les secrets réutilisables et en liant l’authentification au service visé.
Comment ça fonctionne ?
Un flux FIDO2/WebAuthn se déroule selon les étapes suivantes :
- Le service envoie un challenge à un authentificateur enregistré.
- L’authentificateur vérifie le service et demande un code PIN, une vérification biométrique ou une action physique.
- Une clé privée protégée signe le challenge. La clé privée n’est jamais envoyée au service.
- Le service vérifie la réponse à l’aide de la clé publique correspondante.
- L’accès n’est accordé que si la réponse respecte la politique définie.
La réponse ne peut pas être détachée de son service prévu ni rejouée sur un autre domaine. Les organisations doivent malgré tout protéger les sessions, l’enregistrement, les appareils et la récupération de compte.
MFA résistante au phishing vs MFA traditionnelle
| MFA traditionnelle : SMS, OTP, notifications push | MFA résistante au phishing : FIDO2/WebAuthn | |
|---|---|---|
| Fausse page de connexion | Peut capturer ou relayer un code | Ne peut pas obtenir de réponse valide pour le service réel |
| Fatigue liée aux notifications push | Possible avec les demandes de validation | Non utilisée dans le flux FIDO2 |
| Secret réutilisable | Le mot de passe subsiste souvent | Aucun mot de passe requis |
| Liaison au service | Généralement absente | Liée cryptographiquement au service |
| Action de l’utilisateur | Saisir un code ou valider une demande | Utiliser un code PIN, une vérification biométrique ou une clé de sécurité |
| Récupération de compte | Repose souvent sur un mot de passe ou un OTP de secours | Nécessite un nouvel enregistrement contrôlé ou un authentificateur de secours |
Méthodes MFA résistantes au phishing de Hideez
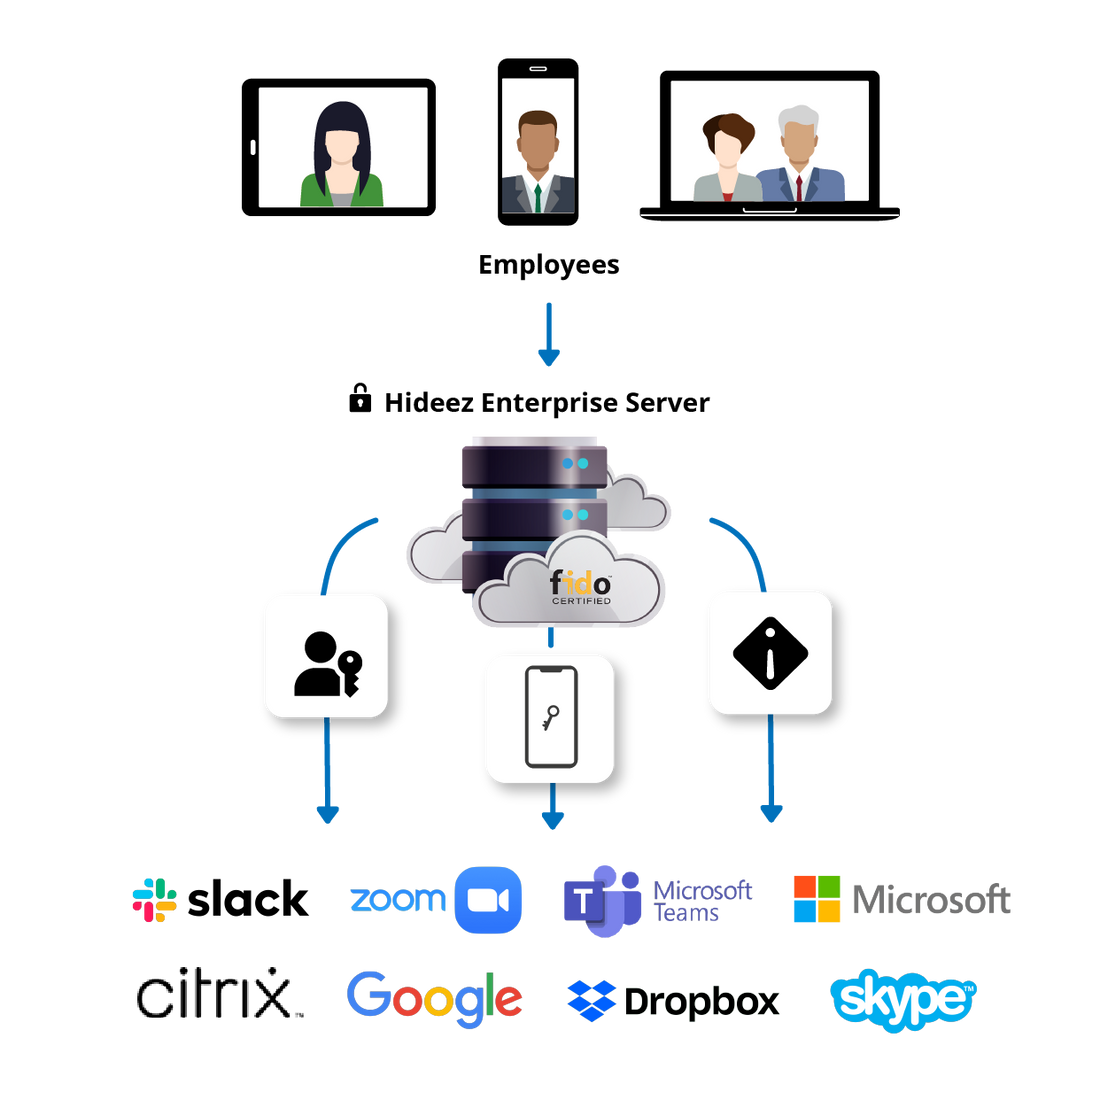
Hideez prend en charge les passkeys FIDO2/WebAuthn et les clés de sécurité certifiées FIDO comme méthodes résistantes au phishing.

Passkeys
Un authentificateur de plateforme ou géré protège la clé privée et la déverrouille via un code PIN ou une vérification biométrique.

Clés de sécurité matérielles
Les Hideez Key et les autres appareils FIDO2 pris en charge conservent les identifiants dans un matériel dédié, pour les utilisateurs privilégiés ou les environnements où les téléphones sont restreints.

Accès fédéré
Les utilisateurs s’authentifient auprès d’un fournisseur d’identité compatible avec FIDO2/WebAuthn, puis accèdent aux applications autorisées via le SSO.
Hideez Authenticator utilise un protocole sans mot de passe distinct et n’est pas formellement classé comme MFA résistante au phishing par le NIST/la CISA. Le Desktop MFA couvre la connexion Windows, mais la résistance au phishing dépend du protocole utilisé. Hideez ne déverrouille pas les appareils Linux ou macOS.
Principaux avantages de la MFA résistante au phishing
- Empêche les domaines frauduleux de récupérer une réponse d’authentification réutilisable.
- Élimine les risques de réutilisation de mot de passe, de relais d’OTP et de fatigue liée aux notifications push dans les flux FIDO2.
- Offre aux employés une connexion plus rapide, sans saisie manuelle de code.
- Prend en charge une gestion centralisée du cycle de vie des utilisateurs et des authentificateurs.
- Renforce l’accès aux services cloud et aux comptes à forte valeur.
- Réduit la charge de travail liée à la réinitialisation des mots de passe.
La MFA résistante au phishing pour l’entreprise
L’objectif d’un déploiement de MFA résistante au phishing en entreprise est d’assurer un contrôle cohérent sur les utilisateurs, les authentificateurs, les applications et la récupération de compte. L’IT doit savoir qui a enregistré chaque identifiant, où il fonctionne et comment le révoquer.
Hideez Server centralise les utilisateurs, les authentificateurs FIDO, les intégrations et la visibilité des audits. Les organisations peuvent commencer par les groupes les plus exposés puis étendre le déploiement progressivement. La récupération de compte doit offrir un niveau d’assurance comparable à la connexion principale ; un repli sans restriction vers un mot de passe ou un OTP laisse subsister une voie de phishing.
Lors de l’évaluation d’une solution de MFA résistante au phishing pour l’entreprise, les sociétés doivent comparer la compatibilité applicative, les fournisseurs d’identité, les authentificateurs, les restrictions liées aux appareils et les exigences de récupération.
S’intègre à votre infrastructure existante
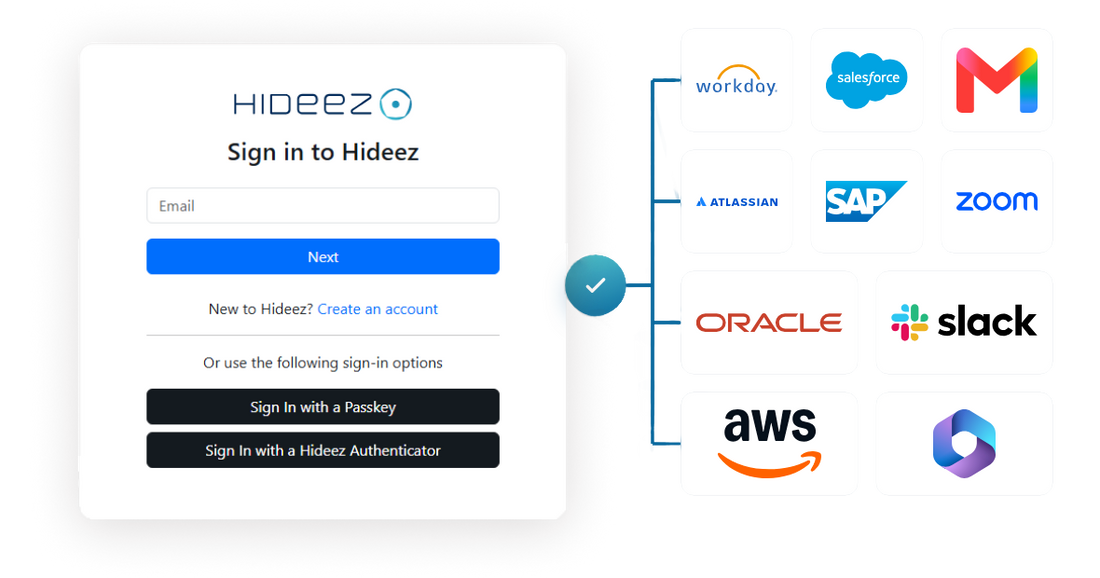
Une solution de MFA sécurisée doit s’intégrer à l’environnement d’identité existant. Hideez prend en charge des intégrations vérifiées via SAML 2.0, OpenID Connect, FIDO2/WebAuthn, ainsi que les scénarios d’annuaire pris en charge.
Les applications compatibles WebAuthn peuvent enregistrer directement des passkeys ou des clés de sécurité. Les autres applications peuvent s’appuyer sur un fournisseur d’identité compatible via le SSO. Les systèmes web hérités peuvent nécessiter Hideez AuthShield ou une autre passerelle.
Les organisations qui comparent différents logiciels de MFA résistante au phishing doivent vérifier chaque combinaison d’application, de système d’exploitation et d’authentificateur. Hideez prend en charge les déploiements cloud, private cloud et on-premises, mais ne peut pas rendre une application incompatible compatible FIDO sans intégration.
Cas d’usage de la MFA résistante au phishing

Accès privilégié
Des identifiants sécurisés par le matériel protègent les comptes disposant de permissions étendues.

Équipes finance et direction
FIDO2 réduit l’exposition aux campagnes de phishing ciblé et de fatigue liée aux notifications push.

Collaborateurs à distance
Les utilisateurs s’authentifient en toute sécurité, sans dépendre de leur emplacement sur le réseau du bureau.

Postes de travail partagés
Des clés de sécurité portables permettent un accès individuel sur les appareils partagés pris en charge.

Applications cloud
L’authentification par passkey au niveau du fournisseur d’identité peut s’étendre grâce au SSO.

Environnements à accès restreint
Les clés matérielles conviennent aux environnements de production, de santé et de laboratoire où les téléphones peuvent être interdits.

Charges de travail réglementées
L’authentification cryptographique permet de répondre à des exigences d’accès plus strictes.
Sécurité et conformité
L’authentification multifacteur résistante au phishing s’inscrit dans des programmes conformes aux directives du NIST sur l’identité numérique et aux recommandations de la CISA concernant FIDO/WebAuthn. Elle peut également soutenir les contrôles d’authentification requis par certains cadres réglementaires.
FIDO2 ne crée pas automatiquement de conformité. Les organisations ont toujours besoin de vérification d’identité, d’enregistrement, de récupération de compte, de revues d’accès, de journalisation et de réponse aux incidents. La conformité dépend de l’ensemble de l’environnement de contrôle.
Pourquoi choisir Hideez pour une MFA résistante au phishing ?
Hideez combine passkeys FIDO2, clés de sécurité prises en charge, intégrations avec les fournisseurs d’identité, SSO et administration centralisée. D’autres méthodes approuvées peuvent rester en place là où FIDO2 n’est pas disponible.
Grâce aux passkeys pour une connexion sans mot de passe, Hideez propose une authentification sans mot de passe résistante au phishing pour les services compatibles. Les clés matérielles étendent FIDO2 aux utilisateurs ayant besoin d’un authentificateur dédié. Hideez prend également en charge l’authentification mobile, l’accès Windows et les applications web héritées, tout en distinguant les méthodes formellement résistantes au phishing des autres options sans mot de passe.
Cette combinaison fait de Hideez une plateforme d’entreprise polyvalente plutôt qu’un outil d’authentification à usage unique.
FAQ
Pourquoi la MFA traditionnelle est-elle vulnérable au phishing ?
Les codes SMS et TOTP peuvent être relayés, et de fausses demandes push peuvent être validées par erreur. Aucun de ces facteurs n’est lié cryptographiquement au service légitime.
Quelles méthodes d’authentification Hideez prend-il en charge ?
Hideez prend en charge les passkeys FIDO2/WebAuthn, les clés de sécurité, Hideez Authenticator, le SSO et l’authentification Windows. FIDO2/WebAuthn offre une résistance au phishing formellement reconnue.
Puis-je l’utiliser avec mon fournisseur d’identité actuel ?
Oui, dès lors que le fournisseur et la méthode d’authentification sont pris en charge. Vérifiez la compatibilité avec l’application, le système et l’authentificateur concernés.
Prend-il en charge la connexion sans mot de passe ?
Oui. Les passkeys et les clés FIDO2 offrent une connexion sans mot de passe, résistante au phishing, pour les services compatibles.
Convient-il aux déploiements en entreprise ?
Oui. La gestion centralisée, les intégrations applicatives et la visibilité des audits permettent un déploiement progressif ou à l’échelle de l’entreprise.
Comment se déroule le déploiement ?
L’IT choisit un modèle de déploiement, connecte l’infrastructure d’identité prise en charge, configure les politiques et enregistre les authentificateurs approuvés. Un pilote permet de valider la compatibilité et la récupération de compte.
Découvrez la MFA résistante au phishing sur votre propre environnement
Réservez une démo ou demandez un devis pour découvrir comment les passkeys FIDO2 et les clés de sécurité protègent vos applications.