
Hideez AuthShield : MFA sans mot de passe et SSO pour applications existantes
Apportez un SSO sécurisé pour applications existantes et une MFA sans mot de passe aux applications web sur site que les plateformes IAM modernes ne peuvent pas atteindre. Hideez AuthShield fonctionne comme une passerelle d'accès sécurisée, aidant les entreprises à moderniser l'authentification sans reconstruire ni remplacer les applications critiques.
Pourquoi les applications existantes ont besoin de MFA et de SSO modernes
De nombreuses applications critiques pour l'entreprise ont été développées avant que les normes actuelles d'identité et d'authentification ne soient largement disponibles. Elles ne peuvent donc souvent pas se connecter aux plateformes IAM modernes ni prendre en charge le SSO, la MFA ou l'accès sans mot de passe sans un développement conséquent.
- Les applications existantes ne peuvent pas se connecter directement à un IAM ou un SSO moderne
- Ajouter une MFA sans mot de passe peut nécessiter un développement conséquent
- Remplacer une application critique peut s'avérer coûteux ou peu réaliste
- Les mots de passe saisis manuellement restent vulnérables au phishing et au vol d'identifiants
Qu'est-ce que Hideez AuthShield ?
Hideez AuthShield est un reverse proxy authentifiant et une solution d'authentification pour les applications existantes qui ne peuvent pas se connecter nativement à une infrastructure d'identité moderne. Il fait office de passerelle d'accès sécurisée, apportant la MFA pour applications existantes, l'authentification sans mot de passe et le SSO aux systèmes web compatibles, via Hideez Enterprise Server.
Les utilisateurs vérifient leur identité via Hideez avant d'accéder à l'application protégée. Les identifiants de l'application sont stockés sur Hideez Enterprise Server et transmis côté serveur, si bien que les collaborateurs n'ont ni à les consulter, ni à les copier, ni à les saisir dans le navigateur.
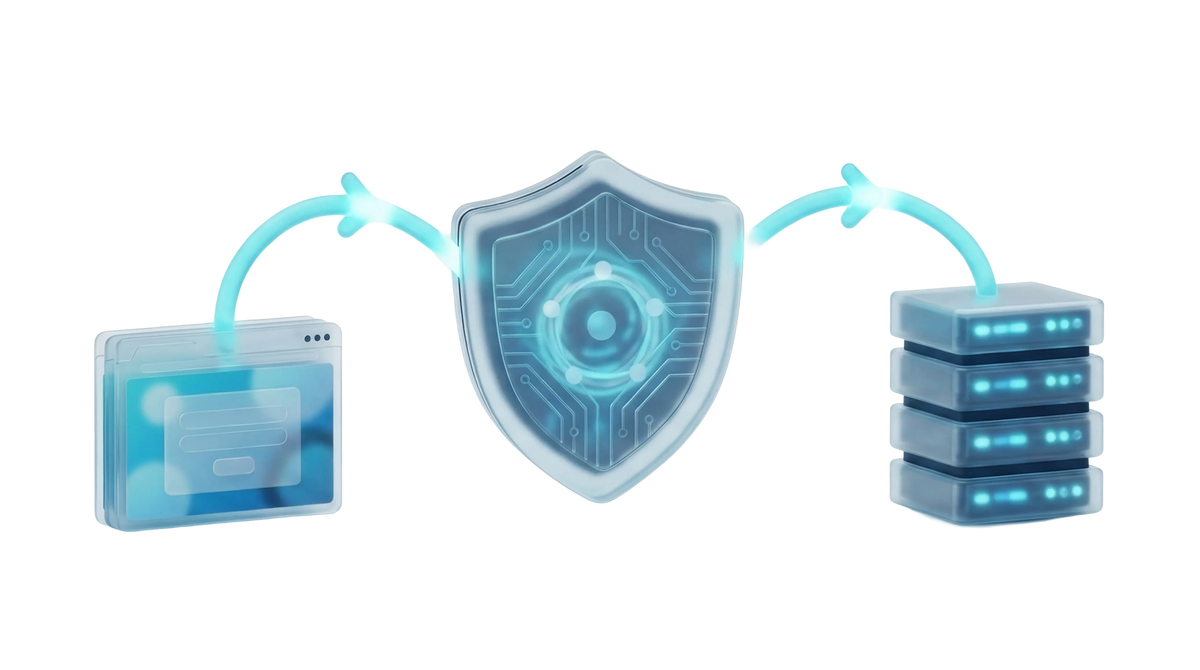
Une passerelle d'accès sécurisée entre vos utilisateurs et vos applications

Interception
AuthShield reçoit la demande de connexion de l'utilisateur avant qu'elle n'atteigne l'application existante protégée.
Authentification
L'utilisateur est vérifié via Hideez Enterprise Server à l'aide d'une MFA sans mot de passe et résistante au phishing, via OpenID Connect.
Récupération
AuthShield récupère de manière sécurisée les identifiants de l'application attribués à l'utilisateur depuis Hideez Enterprise Server.
Connexion
Les identifiants sont transmis à l'application protégée côté serveur, sans que l'utilisateur ait à les saisir ni à les copier.
Redirection
Une fois la session applicative créée, l'utilisateur est redirigé vers la ressource demandée.
Ce processus offre aux collaborateurs une expérience d'authentification moderne, tout en permettant à l'application existante de continuer à utiliser son mécanisme de connexion d'origine.
Compatible avec votre stack d'identité
AuthShield complète les outils d'identité et d'accès déjà utilisés par votre organisation. Il connecte les applications existantes compatibles à la plateforme Hideez, tout en permettant aux entreprises de conserver leurs annuaires, fournisseurs d'identité et politiques d'authentification existants. L'intégration exacte dépend de l'environnement d'identité, de l'architecture applicative et des exigences de déploiement. La compatibilité est évaluée avant la mise en œuvre.


Une authentification moderne pour les applications existantes, sans refonte

MFA sans mot de passe pour applications existantes
Ajoutez une MFA résistante au phishing aux applications existantes qui ne prennent pas en charge les normes d'authentification modernes. Les utilisateurs effectuent une méthode de vérification sans mot de passe approuvée au lieu de saisir un mot de passe applicatif ou un code à usage unique.

Identifiants sécurisés sur HES
Les identifiants applicatifs sont stockés de façon centralisée et fournis côté serveur une fois l'accès approuvé. Ils ne sont ni affichés aux utilisateurs ni saisis via le navigateur, ce qui réduit l'exposition au phishing, au partage accidentel et à la capture d'identifiants via le navigateur.

Authentification basée sur OIDC
AuthShield utilise OpenID Connect pour communiquer avec Hideez Enterprise Server. Cette approche basée sur des normes permet à la solution de fonctionner avec les fournisseurs d'identité pris en charge et l'infrastructure d'accès existante.

Reverse proxy Nginx / Microsoft IIS
AuthShield peut être déployé comme une couche front-end renforcée fonctionnant sous Nginx ou Microsoft IIS. Il est généralement placé dans la DMZ de l'organisation, séparant l'accès externe de l'application back-end protégée.

Prise en charge de plusieurs applications
Chaque application protégée utilise sa propre instance AuthShield. Plusieurs instances peuvent s'exécuter sur le même hôte via des ports distincts, ce qui permet à une organisation d'étendre la protection à plusieurs systèmes existants compatibles.

Adapté à votre application
L'équipe Hideez configure AuthShield pour le flux d'authentification de l'application cible. Cela permet aux entreprises de moderniser leur accès sans entreprendre une refonte complète de l'application, sous réserve de compatibilité technique.
Accès avec et sans Hideez AuthShield
| Sans AuthShield | Avec AuthShield | |
|---|---|---|
| Connexion | Mot de passe + code à usage unique | MFA sans mot de passe, résistante au phishing |
| Exposition des identifiants | Identifiants saisis via le navigateur | Stockés sur Hideez Enterprise Server et transmis côté serveur |
| Modifications de l'application | Développement sur mesure, refonte ou remplacement potentiellement nécessaires | L'application existante reste généralement inchangée |
| Identité et MFA centralisées | Souvent indisponible | Géré via la plateforme Hideez |
| Expérience utilisateur | Connexion distincte pour chaque application | Authentification et SSO simplifiés |
| Mise en œuvre | Peut nécessiter un projet de développement long | Proxy configuré pour l'application cible |
Où les équipes déploient AuthShield

Applications web existantes et développées en interne
Protégez les applications personnalisées ou fournies par un éditeur qui ne peuvent pas s'intégrer directement aux plateformes IAM actuelles et dont la refonte n'est pas réaliste.

Portails internes on-premise
Ajoutez une authentification renforcée aux applications web d'intranet, de back-office et opérationnelles qui restent au sein de l'infrastructure de l'organisation.

Pendant une migration IAM
Maintenez les systèmes existants protégés et disponibles pendant que les applications et utilisateurs modernes basculent progressivement vers une nouvelle plateforme d'identité.

Environnements réglementés ou restreints
Conservez les identifiants applicatifs sur Hideez Enterprise Server et appliquez des politiques d'authentification centralisées dans les environnements soumis à des exigences spécifiques de sécurité, d'audit ou de contrôle des données.
Un composant de la plateforme Hideez Workforce Identity
AuthShield est un composant de la plateforme Hideez Workforce Identity. Il fonctionne avec les autres produits Hideez pour fournir une authentification centralisée et une gestion des accès sur l'ensemble des applications professionnelles et des postes de travail.

Hideez Server est le centre de contrôle de la plateforme. Les équipes IT peuvent gérer les utilisateurs, les authentificateurs, les intégrations applicatives, les identifiants, les politiques des postes de travail et les journaux d'audit depuis une seule console d'administration.
Provisionnez et déprovisionnez les utilisateurs, faites tourner les identifiants et appliquez les politiques sur chaque application et poste connecté depuis un seul endroit.
Visualisez qui s'est connecté, où et quand, avec des journaux exportables à l'appui de vos revues de conformité et de sécurité.
En SaaS, cloud privé ou sur site pour répondre à vos exigences de résidence des données et de réglementation.

Hideez Authenticator transforme un smartphone compatible en un outil d'authentification sécurisé. Les collaborateurs peuvent l'utiliser pour vérifier l'accès aux postes de travail Windows et aux applications professionnelles sans saisir de mot de passe réutilisable.
Déverrouillez les PC Windows d'un toucher du téléphone plutôt qu'avec un mot de passe saisi.
Le poste se verrouille automatiquement dès que le téléphone appairé sort de portée.
Connexion personnelle et rapide sur les postes partagés dans la santé, l'industrie et le commerce.
Les passkeys offrent une authentification résistante au phishing basée sur FIDO2 et WebAuthn. Plutôt que de transmettre un secret partagé, l'utilisateur vérifie son accès à l'aide d'un identifiant cryptographique protégé par un code PIN de l'appareil, une vérification biométrique ou une clé de sécurité compatible.
Les identifiants à clé publique ne peuvent être réutilisés ni captés par de fausses pages de connexion.
Les utilisateurs se connectent avec l'empreinte ou le déverrouillage facial déjà présent sur leur appareil.
Reposant sur FIDO2 / WebAuthn, il fonctionne avec les navigateurs et fournisseurs d'identité modernes.
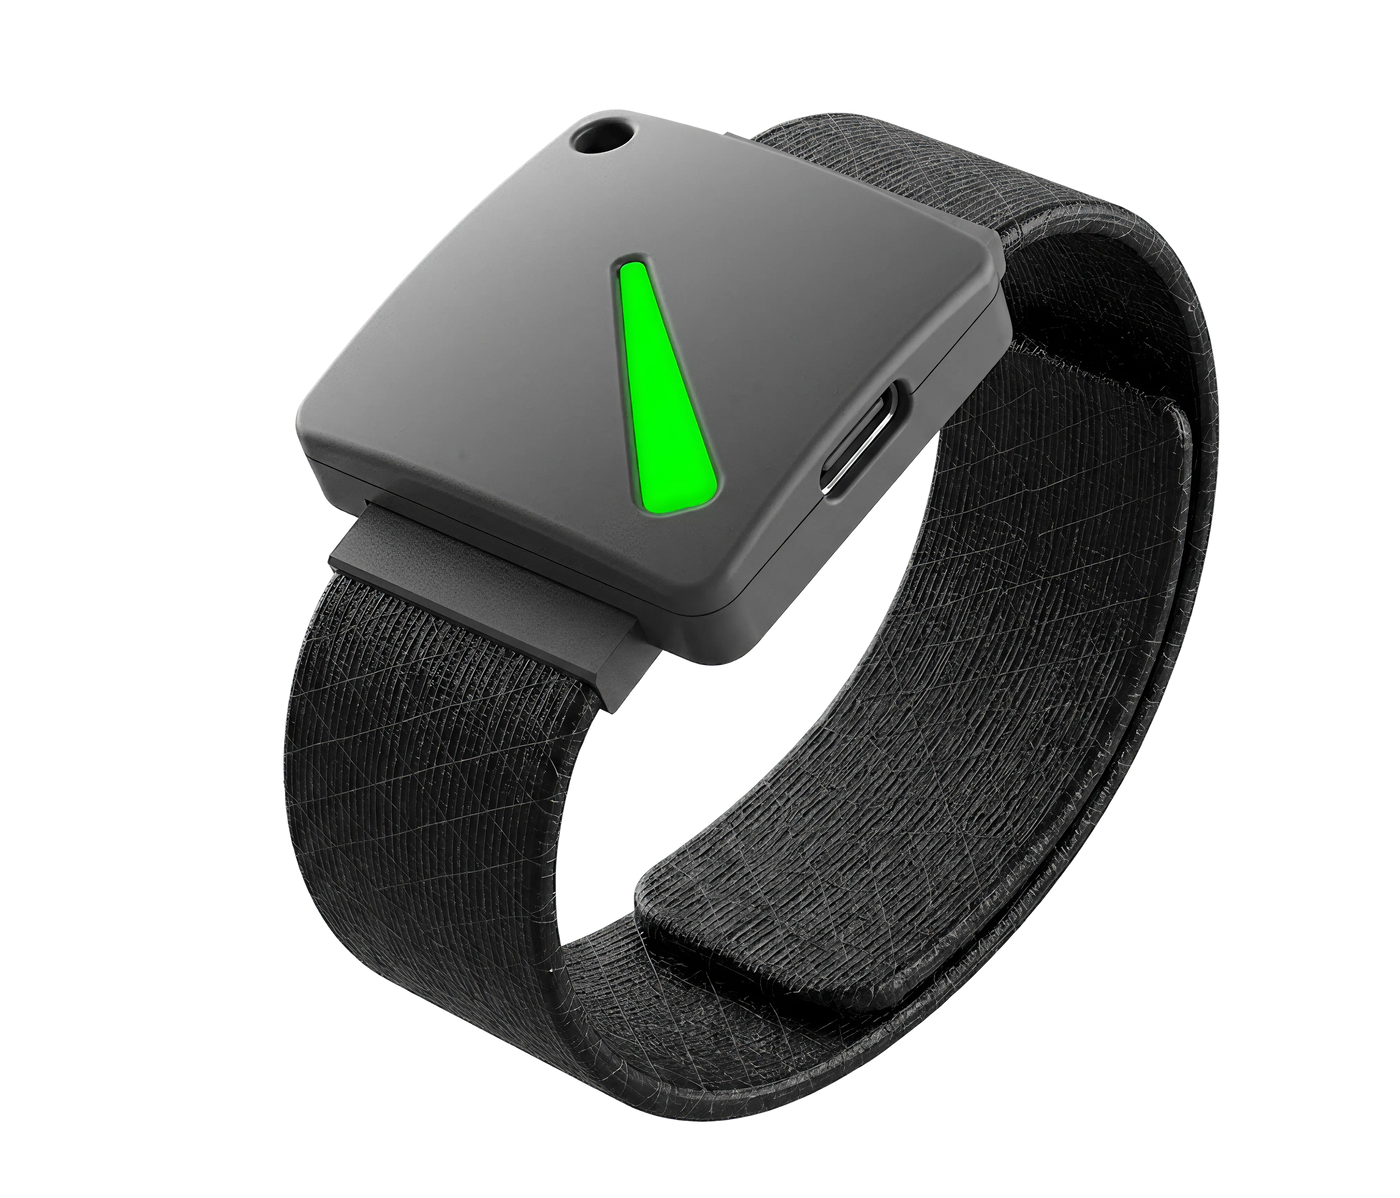
Les dispositifs Hideez Key associent l'authentification FIDO2 aux fonctions USB, NFC, Bluetooth et RFID. Ils conviennent aux environnements où les collaborateurs ne peuvent pas ou ne doivent pas utiliser de smartphone.
Une clé matérielle pour les zones sécurisées où les smartphones sont restreints.
Un seul identifiant pour la connexion aux applications et l'ouverture de portes RFID.
Attribuez et révoquez l'accès sans provisionner un appareil complet.
Programme Partenaires Hideez
Conçu pour les VAD, les intégrateurs de systèmes et les fournisseurs de services managés en sécurité informatique.
DEVENIR PARTENAIREModernisez l'accès existant sans refondre vos applications
AuthShield ajoute le SSO, la MFA sans mot de passe et la gestion des identifiants côté serveur aux applications web existantes compatibles, sans les remplacer. Protégez les applications critiques, réduisez l'exposition des mots de passe et gérez l'authentification via Hideez Enterprise Server.
Questions fréquentes
Devons-nous modifier notre application ?
Non. AuthShield s'exécute devant votre application en tant que reverse proxy : l'application elle-même reste intacte. Aucune modification de code ni refonte.
Quelles applications sont prises en charge ?
Toute application web existante. AuthShield est conçu pour les applications web existantes et sur site qui ne peuvent pas s'intégrer nativement à un IAM, un SSO ou une MFA modernes. Les flux d'authentification différant d'une application à l'autre, Hideez évalue chaque application avant de confirmer la compatibilité.
Où AuthShield est-il déployé ?
AuthShield est déployé sur un hôte distinct, généralement dans la DMZ de l'organisation, et peut fonctionner sous Nginx ou Microsoft IIS. L'architecture précise dépend de l'application protégée et des exigences réseau de l'organisation. Cette configuration permet de maintenir l'application back-end hors de l'internet public.
Comment les identifiants sont-ils protégés ?
Les identifiants de l'application sont stockés sur Hideez Enterprise Server et transmis à l'application côté serveur. Ils ne sont ni affichés à l'utilisateur ni saisis via le navigateur, ce qui réduit l'exposition au phishing, à la copie et à la capture d'identifiants via le navigateur.
Peut-il couvrir plusieurs applications ?
Oui. Une instance AuthShield est configurée pour chaque application, et plusieurs instances peuvent fonctionner sur le même hôte via des ports distincts. Chaque application doit être évaluée et configurée individuellement.
Comment AuthShield gère-t-il la sécurité et la conformité ?
AuthShield réduit l'exposition des identifiants en centralisant l'authentification et en tenant les identifiants applicatifs à l'écart du parcours de connexion visible par l'utilisateur. L'authentification basée sur OIDC, les journaux d'audit et le déploiement au sein de l'infrastructure contrôlée de l'organisation peuvent soutenir des programmes de sécurité et de conformité plus larges. La conformité dépend en définitive de l'ensemble des contrôles techniques et administratifs de l'organisation.
Comment AuthShield est-il licencié ?
AuthShield est une option facultative de Hideez Workforce Identity. Il est facturé par application web existante protégée et par an, en complément des licences utilisateur Hideez applicables. Contactez Hideez pour obtenir un devis adapté à votre déploiement.
Comment AuthShield s'intègre-t-il à notre fournisseur d'identité existant ?
AuthShield connecte les applications existantes à Hideez Enterprise Server, qui fonctionne avec les annuaires et fournisseurs d'identité pris en charge. Les exigences dépendent de votre environnement d'identité et de l'architecture applicative.
Quelles méthodes d'authentification AuthShield prend-il en charge ?
AuthShield prend en charge les méthodes disponibles via Hideez, notamment les passkeys, les clés de sécurité FIDO2 et Hideez Authenticator. L'IT peut appliquer des politiques d'authentification par rôle utilisateur et par application.
AuthShield peut-il être utilisé pendant une migration IAM ?
Oui. AuthShield peut protéger les applications existantes compatibles pendant que d'autres services basculent vers une nouvelle plateforme IAM, en maintenant les applications critiques disponibles avec des contrôles d'accès renforcés pendant la transition.
Apportez une authentification moderne aux applications que vous ne pouvez pas remplacer
Étendez le SSO sans mot de passe et la MFA aux applications web existantes compatibles sans entreprendre de refonte complète. Hideez peut évaluer votre application, votre environnement d'identité et vos exigences de déploiement afin de déterminer la mise en œuvre appropriée.