
MFA de bureau pour une connexion informatique et un accès applicatif sécurisés
Le MFA de bureau renforce la vérification d'identité au niveau du poste de travail et peut protéger les applications d'entreprise connectées. Il empêche qu'un mot de passe volé ou réutilisé donne un accès immédiat aux données de l'entreprise. Découvrez comment Hideez peut sécuriser la connexion informatique et l'accès applicatif dans toute votre organisation.

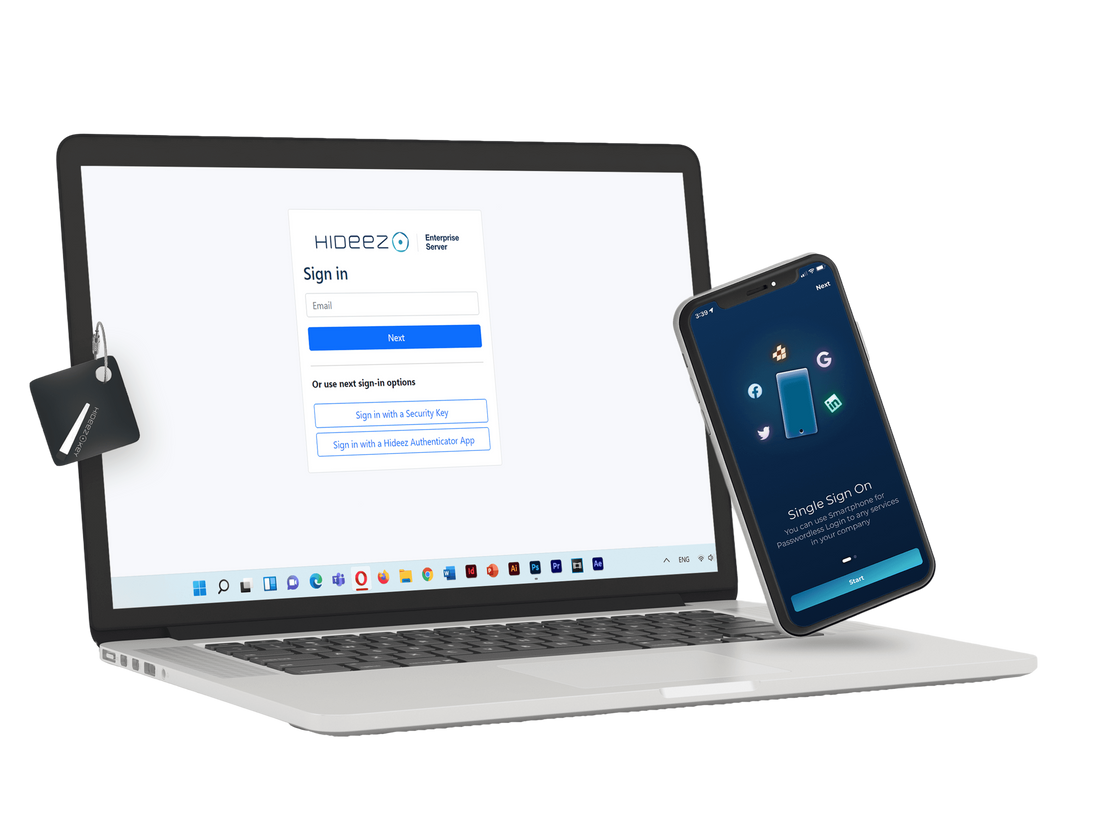
Connexion de bureau sécurisée avec authentification multifacteur
Le MFA pour la connexion de bureau a pour objectif de vérifier l'identité d'une personne avant l'ouverture d'une session Windows gérée. Une organisation peut exiger un authentificateur mobile enregistré ou une clé de sécurité matérielle plutôt que de s'appuyer sur un seul mot de passe. Hideez réunit l'accès aux postes de travail, l'authentification sans mot de passe, le SSO et l'administration. Il prend également en charge le MFA sans mot de passe, où l'utilisateur prouve la possession d'un appareil approuvé et confirme son identité avec un code PIN ou une vérification biométrique.
C'est particulièrement utile sur les ordinateurs partagés et de première ligne. Avec l'authentification des postes de travail partagés, les collaborateurs peuvent utiliser le même poste Windows tandis que chaque session reste liée à la personne qui l'a ouverte. Le MFA sans mot de passe pour la connexion de bureau supprime également le besoin de mots de passe pouvant être obtenus par phishing, réutilisation ou observation.
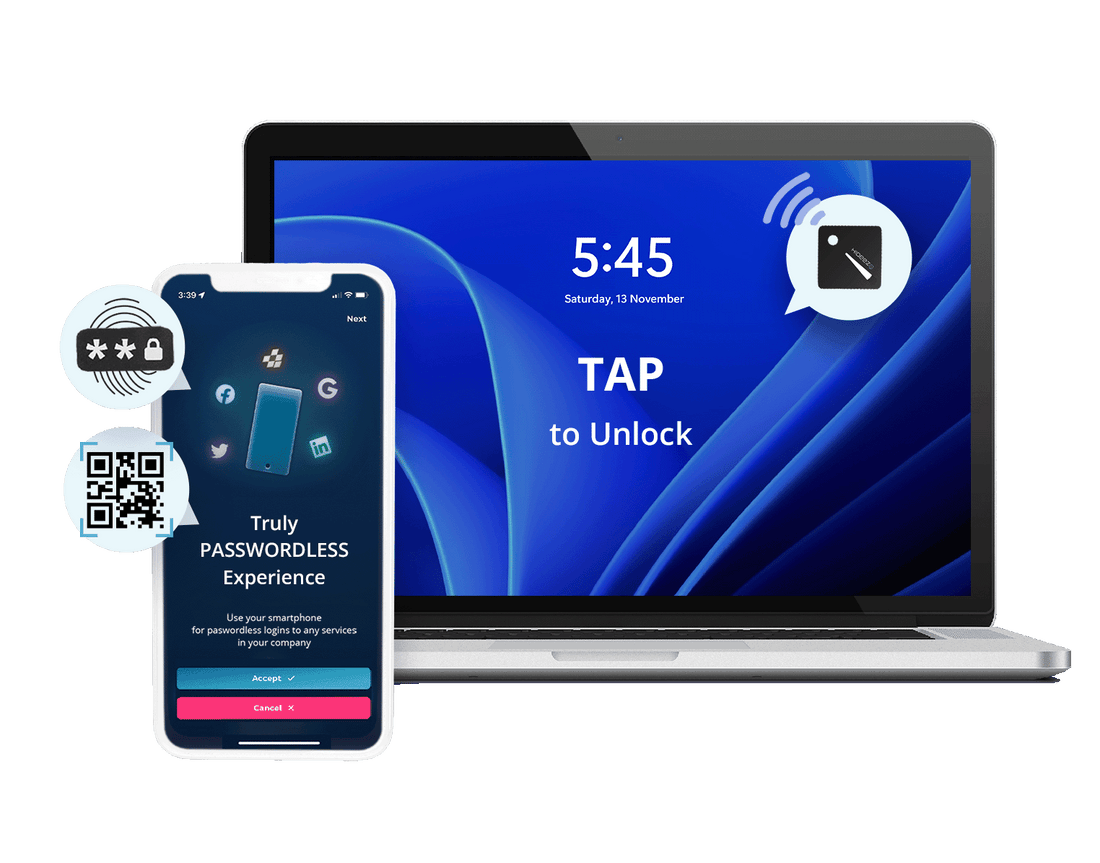
Comment fonctionne le MFA de bureau Hideez
Le MFA de bureau Hideez suit un processus en trois étapes qui couvre le déploiement initial, la vérification de l'utilisateur et l'accès continu, même hors ligne.
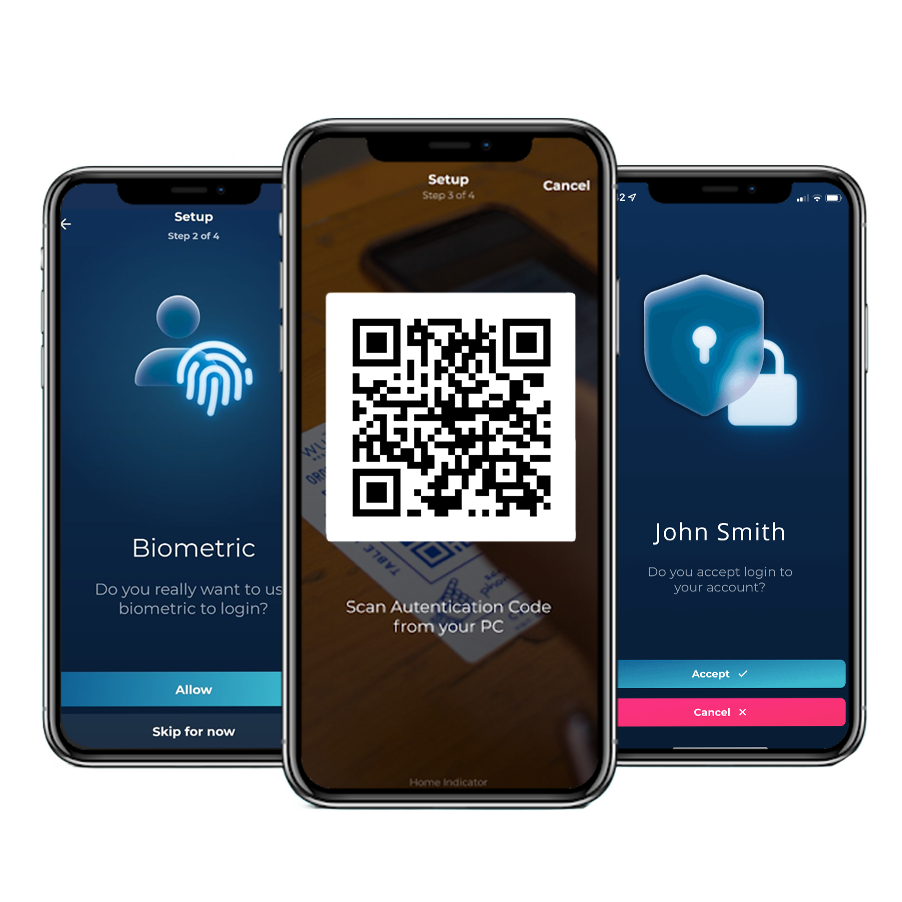
- Installer Hideez Desktop et inscrire les utilisateurs. Un administrateur IT déploie le système Hideez Workforce Identity et installe l'application Hideez Desktop sur les ordinateurs gérés sous Windows 10 ou Windows 11. Une fois inscrits, les utilisateurs choisissent et configurent une méthode d'authentification préférée (application mobile Hideez Authenticator ou clé de sécurité Hideez). Le téléphone ou la clé fait alors office d'authentificateur de bureau associé à cet utilisateur.
- Vérifier l'utilisateur à la connexion. L'utilisateur scanne un code QR ou effectue une authentification NFC via une application mobile, ou s'authentifie avec une clé matérielle via une connexion Tap&Go ou une authentification par proximité. Hideez valide la demande avant l'ouverture de la session Windows et consigne les événements pris en charge dans un journal d'audit central.
- Conserver l'accès sans connexion Internet. Ce flux d'authentification de bureau peut fonctionner hors ligne. Hideez prend en charge des codes hors ligne pour la connexion Windows, tandis que le Bluetooth et le NFC peuvent rester disponibles sans connexion Internet. Un identifiant perdu peut être révoqué et remplacé par un administrateur.
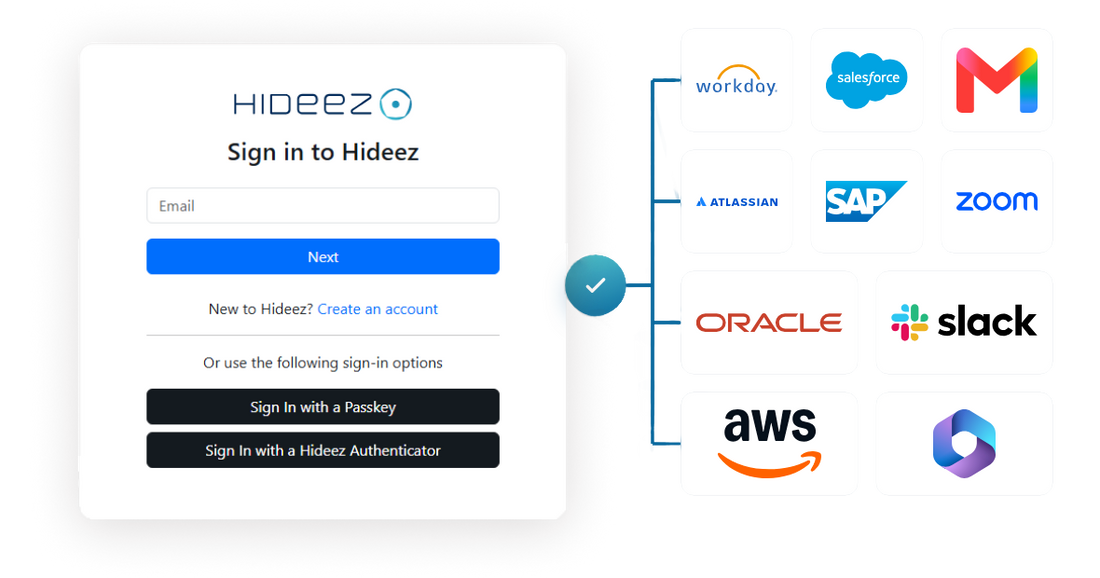
MFA pour les applications de bureau
La protection peut aller au-delà de la connexion Windows. Selon l'intégration, le MFA pour les applications de bureau peut contrôler l'accès aux applications web d'entreprise, aux services distants et aux systèmes web legacy. Les applications compatibles SAML 2.0 ou OpenID Connect peuvent se connecter via SSO, tandis que Hideez AuthShield peut protéger les applications web legacy dépourvues de protocoles de fédération modernes.
La couverture dépend de la façon dont une application authentifie les utilisateurs et se connecte à l'infrastructure d'identité de l'entreprise. Les systèmes intégrés peuvent exiger une vérification même lorsque l'utilisateur est déjà connecté à un ordinateur. Cela contribue à protéger les ressources de l'entreprise si un poste de travail est laissé sans surveillance ou si un identifiant applicatif est exposé. Avec le SSO sans mot de passe, les collaborateurs peuvent ouvrir les applications autorisées sans saisir leur mot de passe à répétition.
Principaux avantages du MFA de bureau pour l'entreprise
Hideez aide les entreprises à renforcer l'accès aux terminaux tout en gardant l'authentification facile à gérer :
- Réduit le risque de mots de passe volés ou réutilisés.
- Prend en charge des sessions nominatives sur les ordinateurs Windows partagés.
- Permet une connexion sans mot de passe avec un téléphone ou une clé de sécurité.
- Centralise la gestion des utilisateurs, des identifiants et des postes de travail.
- Peut réduire les demandes de réinitialisation de mot de passe lorsque les mots de passe sont supprimés.
- Prend en charge les applications web intégrées sous Windows, macOS et Linux.
| Connexion par mot de passe seul | MFA de bureau sans mot de passe | |
|---|---|---|
| Mot de passe volé | Peut suffire pour accéder | Nécessite la possession d'un authentificateur de bureau et une vérification par PIN ou biométrie |
| Postes de travail partagés | Traçabilité individuelle limitée | Les sessions prises en charge sont liées à des utilisateurs individuels |
| Visibilité d'audit | Généralement limitée | Journalisation centrale des événements d'authentification pris en charge |
| Résistance au phishing | Faible | Dépend de la méthode ; plus forte avec des identifiants FIDO2 |
| Administration | Politiques de mots de passe et réinitialisations | Inscription, politiques et révocation centralisées |
Fonctionnalités de la plateforme MFA pour postes de travail
Lors de l'évaluation des plateformes de MFA de bureau, les entreprises doivent distinguer la connexion au système d'exploitation de l'accès applicatif. Hideez protège les opérations de connexion et de déverrouillage sur les appareils Windows gérés. Les collaborateurs peuvent accéder aux comptes professionnels et applications web pris en charge depuis macOS et Linux, mais Hideez ne déverrouille pas ces systèmes d'exploitation.
La plateforme centralise les utilisateurs, les identifiants, les droits d'accès, les postes de travail et les journaux d'authentification. Hideez peut fonctionner dans son cloud, un cloud privé, ou un environnement on-premises. L'application MFA de bureau pour Windows est disponible sous forme de package MSI pour un déploiement via une stratégie de groupe ou Microsoft Intune.
Pourquoi choisir Hideez pour le MFA de bureau ?
Hideez combine l'authentification mobile et matérielle avec une gestion des identités centralisée. Les organisations peuvent gérer l'accès aux postes Windows, aux ordinateurs partagés, au SSO et aux applications web legacy compatibles depuis un seul environnement.
Elle offre aussi une trajectoire du MFA de bureau classique vers l'authentification sans mot de passe. La révocation centralisée et les journaux de session aident l'IT à réagir en cas de perte d'un appareil, de départ d'un collaborateur ou de changement des droits d'accès.
FAQ
Qu'est-ce que le MFA de bureau et comment fonctionne-t-il ?
Le MFA de bureau vérifie plus d'un facteur d'authentification avant d'autoriser l'accès au poste de travail. Il peut ajouter un facteur supplémentaire à un flux basé sur mot de passe ou utiliser un MFA sans mot de passe reposant sur un appareil enregistré et un code PIN ou une vérification biométrique.
Le MFA de bureau peut-il protéger la connexion Windows ?
Oui. Le MFA pour la connexion de bureau protège les opérations de connexion et de déverrouillage sur les ordinateurs Windows 10 et Windows 11 gérés. Hideez prend en charge l'accès aux comptes et applications web intégrées depuis macOS et Linux, mais pas la connexion au système d'exploitation sur ces appareils.
Le MFA peut-il être utilisé pour sécuriser des applications de bureau ?
Oui, lorsque l'application prend en charge une intégration adaptée. Le MFA pour les applications de bureau peut protéger les applications SAML 2.0 et OpenID Connect via SSO. Hideez AuthShield peut étendre l'authentification aux applications web legacy compatibles.
Quelle est la différence entre le MFA de bureau et l'authentification sans mot de passe ?
Le MFA de bureau désigne la protection multifacteur de l'accès au poste de travail. Il peut compléter un mot de passe ou reposer sur une méthode sans mot de passe. Le MFA sans mot de passe supprime le mot de passe tout en vérifiant au moins deux facteurs, comme un téléphone ou une clé de sécurité enregistrés et un code PIN ou une vérification biométrique.
Comment les entreprises peuvent-elles déployer le MFA de bureau Hideez ?
Les équipes IT installent Hideez Desktop sur les ordinateurs Windows gérés, le connectent à l'environnement d'identité Hideez, inscrivent les utilisateurs et attribuent les authentificateurs pris en charge. L'installeur MSI peut être distribué via une stratégie de groupe ou Microsoft Intune. Les administrateurs gèrent ensuite l'accès et les identifiants depuis la console centrale.