
Soluzione di Autenticazione Zero Trust per la Sicurezza Aziendale
Un dipendente che apre una dashboard finanziaria da un laptop gestito e un collaboratore esterno che richiede lo stesso sistema da un dispositivo sconosciuto non dovrebbero ricevere lo stesso trattamento. Una soluzione di autenticazione Zero Trust valuta le condizioni di identità e accesso prima che una risorsa protetta venga aperta.
Applichi l’Autenticazione Zero Trust a Ogni Richiesta di Accesso
L’autenticazione Zero Trust trasforma l’accesso in una decisione basata su policy anziché in un ingresso una tantum nella rete. Un nome utente, un dispositivo, una posizione o una sessione precedente non ricevono alcuna fiducia implicita. Il sistema verifica l’identità, il metodo di autenticazione e la risorsa richiesta. Può mantenere una sessione approvata per le attività di routine, richiedendo al contempo un nuovo controllo per gli accessi a rischio più elevato.
Per l’azienda, un account compromesso ha meno probabilità di fornire un accesso esteso oltre le risorse esplicitamente consentite dalla policy. Hideez aiuta le aziende ad applicare la verifica senza password e policy centralizzate su servizi cloud, postazioni di lavoro Windows e ambienti legacy.
Come Funziona l’Autenticazione Zero Trust
Un flusso decisionale di base è il seguente:
- Un utente seleziona una risorsa protetta.
- L’identity provider conferma l’identità dell’utente.
- La policy considera l’autenticatore, il dispositivo e la risorsa.
- La richiesta procede solo se tutte le condizioni richieste sono soddisfatte.
- La decisione viene registrata ai fini di sicurezza e revisione di audit.
Un cambiamento nel livello di rischio può attivare un ulteriore controllo. Lo stato di salute degli endpoint e dell’EDR richiede strumenti di sicurezza compatibili.
Utilizzi l’Autenticazione Senza Password in un Modello Zero Trust
L’autenticazione senza password per Zero Trust elimina la credenziale riutilizzabile alla base del phishing e del credential stuffing. Le passkey e le chiavi FIDO2 rispondono a una challenge crittografica anziché trasmettere un segreto. Questi metodi rafforzano l’autenticazione con meno passaggi manuali, ma non sostituiscono l’autorizzazione, il recupero, i controlli sugli endpoint o il monitoraggio.
Verifichi Utenti e Dispositivi Prima di Concedere l’Accesso
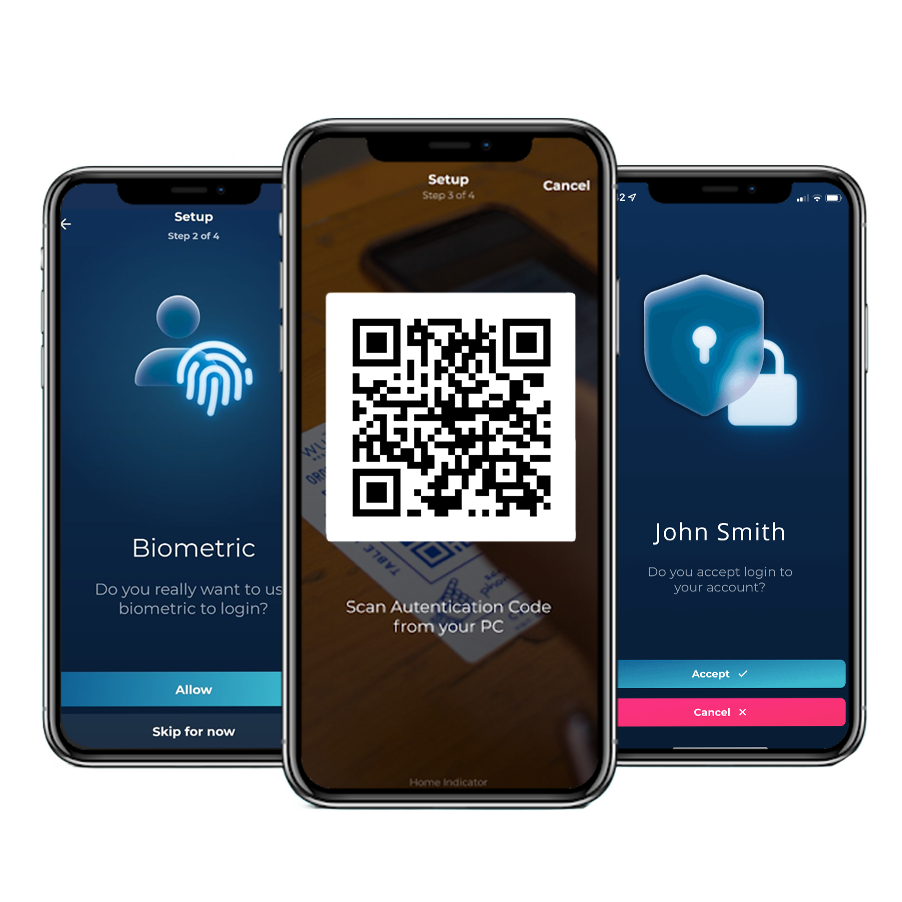
L’autenticazione dei dispositivi in ottica Zero Trust stabilisce che una richiesta utilizzi un autenticatore registrato o una postazione di lavoro approvata. Hideez consente all’IT di registrare i computer Windows, gestire i metodi di autenticazione e disattivare un telefono o una chiave smarriti. I controlli di patching, crittografia e conformità richiedono comunque strumenti di sicurezza per gli endpoint. Hideez desktop MFA rafforza gli accessi Windows supportati.
Questa distinzione evita che i registri di autenticazione vengano scambiati per una valutazione completa dello stato di salute del dispositivo.
Applichi l’Accesso Zero Trust alle Applicazioni Aziendali
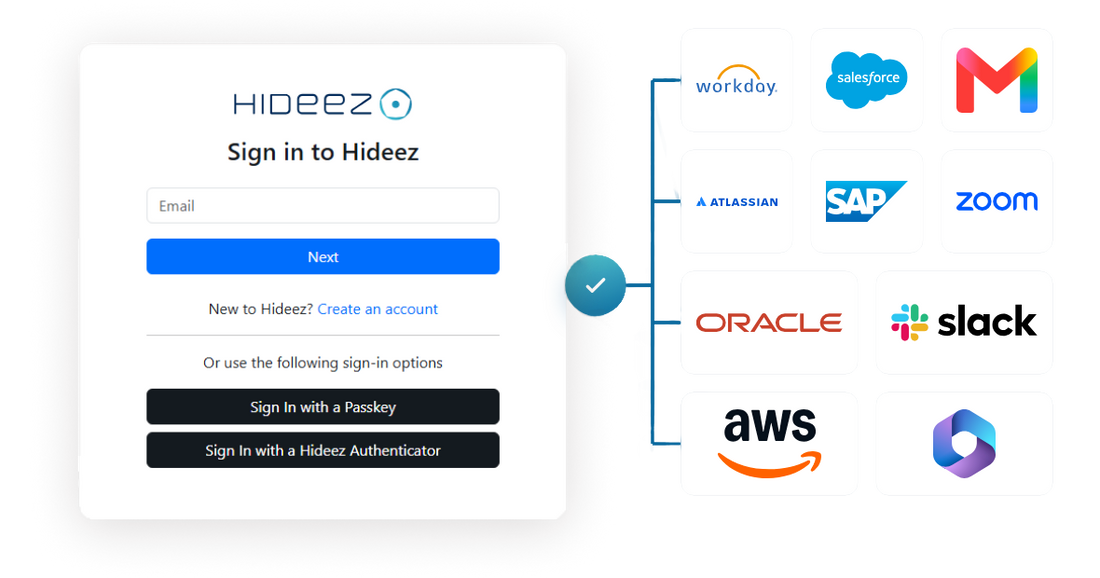
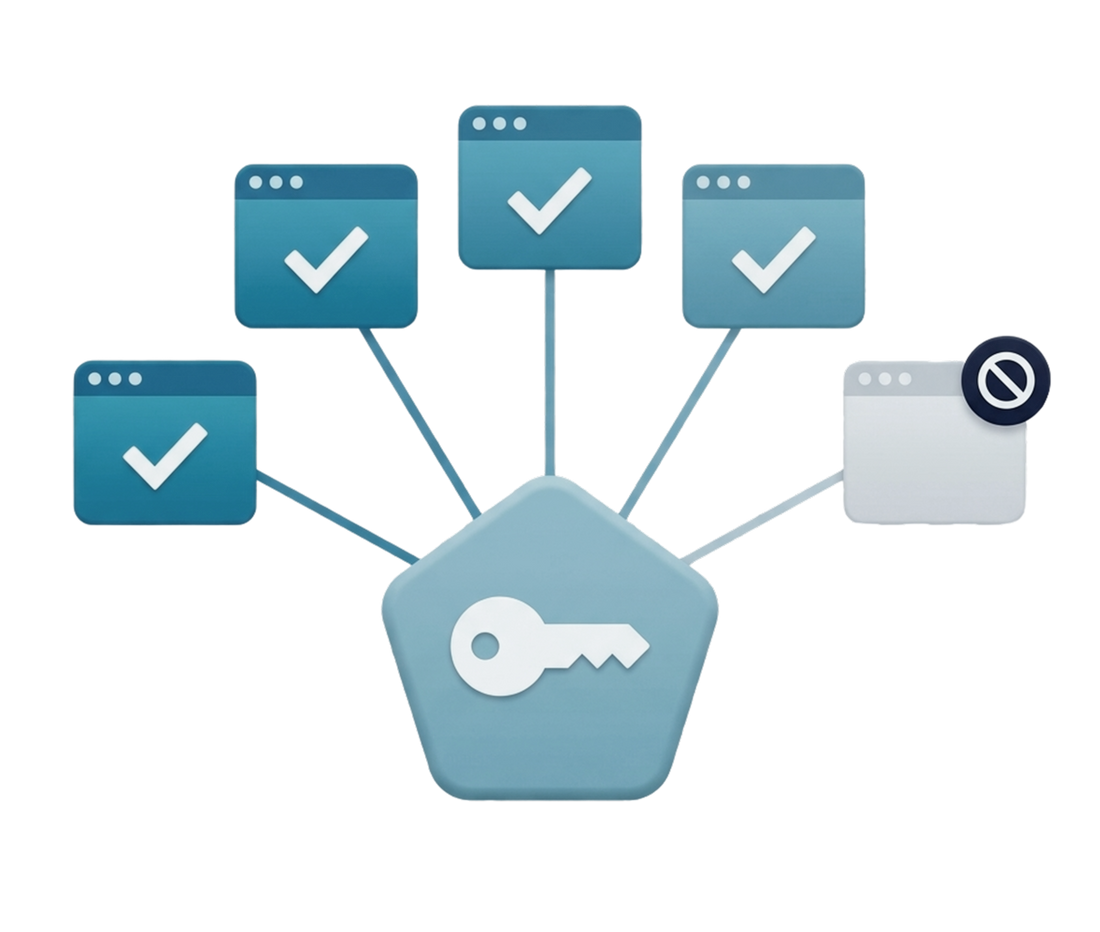
La stessa policy può coprire piattaforme cloud, applicazioni interne, risorse sensibili e servizi remoti. Le applicazioni moderne si connettono tramite SAML 2.0 o OpenID Connect, mentre i servizi FIDO2/WebAuthn possono accettare direttamente un’autenticazione resistente al phishing. L’SSO trasmette un’identità confermata alle applicazioni autorizzate, mentre la policy decide cosa può essere aperto. L’autenticazione senza password e SSO di Hideez riduce le richieste ripetute senza eliminare le restrizioni.
Metta in Sicurezza il Suo Personale in Ogni Scenario di Accesso

Autenticazione del Personale
I dipendenti utilizzano metodi approvati secondo le regole di identità e accesso del personale.

Personale da Remoto
La policy valuta gli utenti da remoto in base a identità e condizioni di accesso, non solo alla posizione.

Postazioni di Lavoro Condivise
Ogni dipendente apre una sessione individuale sui PC condivisi supportati.

Accesso Privilegiato
I ruoli sensibili possono richiedere autenticatori più robusti e permessi più ristretti. Il PAM potrebbe comunque essere necessario.
Principali Vantaggi dell’Autenticazione Zero Trust
- Rende meno utili le password rubate o compromesse tramite phishing.
- Sostituisce le assunzioni basate sulla rete con decisioni di accesso esplicite.
- Applica un’unica policy di autenticazione su tutte le risorse connesse.
- Registra le decisioni di accesso per indagini e audit.
- Supporta l’accesso senza password senza indebolire l’autorizzazione.
- Consente all’IT di disattivare centralmente gli autenticatori smarriti.
- Aggiunge requisiti più rigorosi per ruoli e risorse sensibili.
- Funziona insieme ai prodotti di sicurezza per identità ed endpoint già esistenti.
Costruisca il Livello di Autenticazione di Zero Trust con Hideez
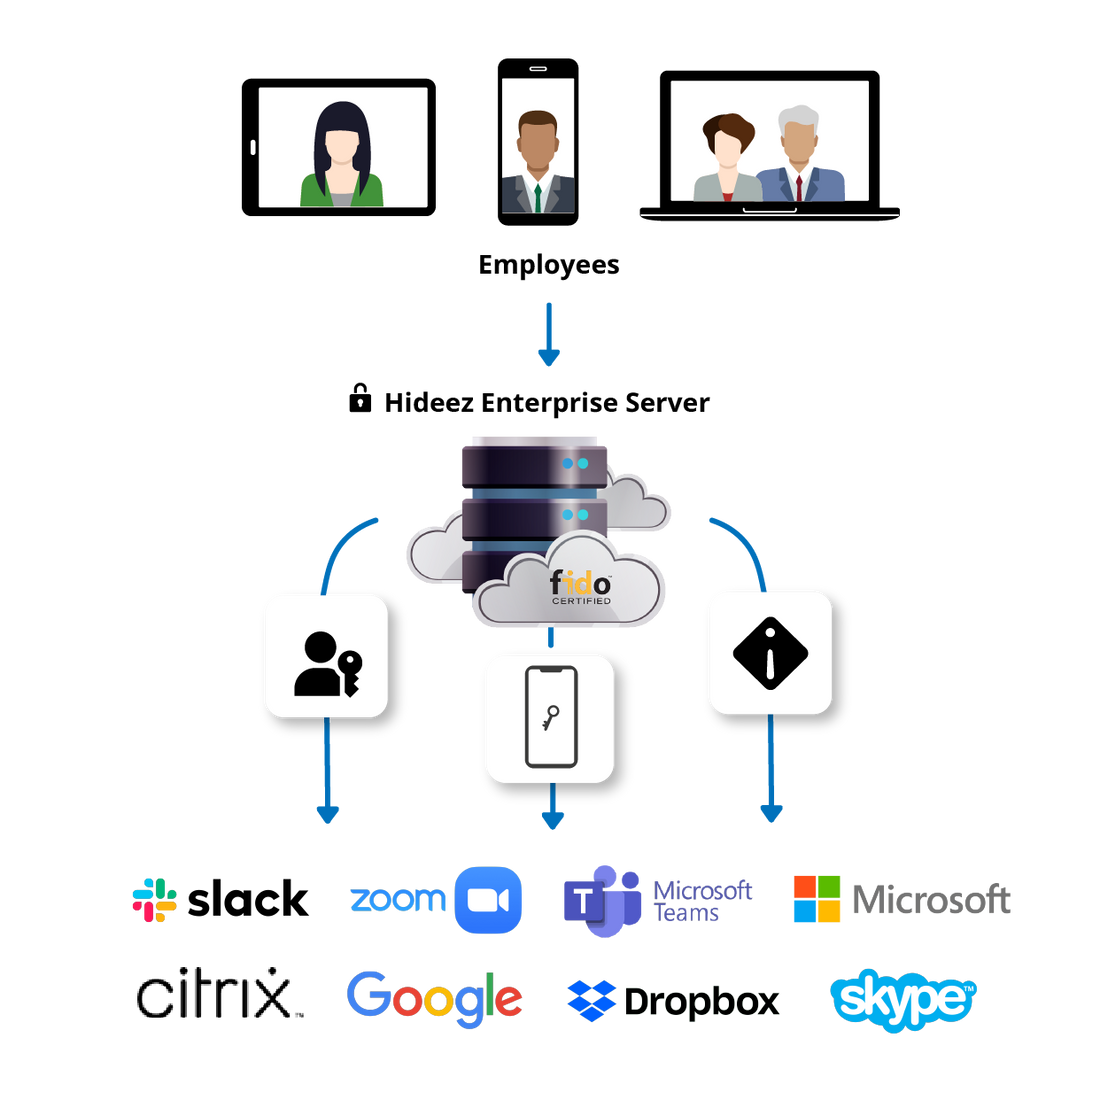
Hideez fornisce la componente di autenticazione di una soluzione Zero Trust aziendale. Hideez Server riunisce utenti, autenticatori, integrazioni, regole per le postazioni di lavoro e dati di audit in un unico ambiente cloud, private cloud o on-premises.
Le organizzazioni possono combinare passkey, chiavi FIDO2, Hideez Authenticator, SSO, accesso Windows e protezione per le applicazioni web legacy compatibili. Gli strumenti esistenti restano responsabili della conformità degli endpoint, della segmentazione e del rilevamento delle minacce.
Gli identity provider compatibili e le integrazioni applicative possono restare invariati durante l’implementazione.
FAQ
Cosa Significa Autenticazione Zero Trust?
Significa verificare identità e policy, invece di considerare come prova la posizione o una sessione precedente.
Un modello Zero Trust può eliminare le password?
Sì. Le passkey e le chiavi FIDO2 verificano gli utenti senza una password riutilizzabile.
Che ruolo svolge l’autenticazione senza password in Zero Trust?
Elimina una credenziale vulnerabile al phishing. Autorizzazione, recupero e monitoraggio restano comunque necessari.
In che modo Zero Trust va oltre l’MFA tradizionale?
L’MFA verifica i fattori. Zero Trust valuta anche l’identità, il contesto e la risorsa.
Come collaborano l’autenticazione Zero Trust e l’SSO?
L’identity provider verifica l’utente e l’SSO trasmette tale identità alle applicazioni autorizzate.
Quali organizzazioni traggono vantaggio dall’autenticazione Zero Trust?
È adatta alle aziende con utenti da remoto, servizi cloud, PC condivisi o risorse sensibili.
Veda l’Autenticazione Zero Trust sul Suo Stack
Prenoti una demo o richieda un preventivo per scoprire come Hideez applica la verifica senza password e le policy Zero Trust su utenti, dispositivi e applicazioni della Sua azienda.