
Solución de autenticación Zero Trust para la seguridad empresarial
Un empleado que abre un panel financiero desde un portátil gestionado y un contratista que solicita el mismo sistema desde un dispositivo desconocido no deberían recibir el mismo tratamiento. Una solución de autenticación Zero Trust evalúa la identidad y las condiciones de acceso antes de abrir un recurso protegido.
Aplique la autenticación Zero Trust a cada solicitud de acceso
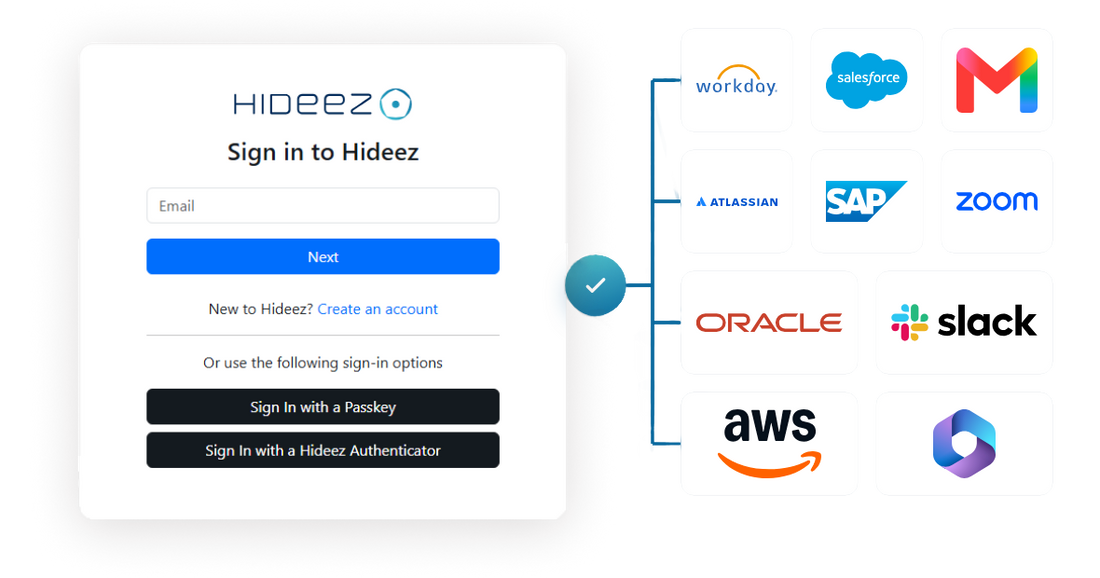
La autenticación Zero Trust convierte el acceso en una decisión de política, en lugar de en una puerta de entrada única a la red. Un nombre de usuario, un dispositivo, una ubicación o una sesión anterior no reciben confianza implícita. El sistema comprueba la identidad, el método de autenticación y el recurso solicitado. Puede mantener una sesión aprobada para el trabajo habitual y, al mismo tiempo, solicitar una nueva verificación para los accesos de mayor riesgo.
Para la empresa, es menos probable que una cuenta comprometida ofrezca un acceso amplio más allá de los recursos que la política permite explícitamente. Hideez ayuda a las empresas a aplicar verificación sin contraseña y políticas centralizadas en servicios en la nube, puestos de trabajo con Windows y entornos heredados.
Cómo funciona la autenticación Zero Trust
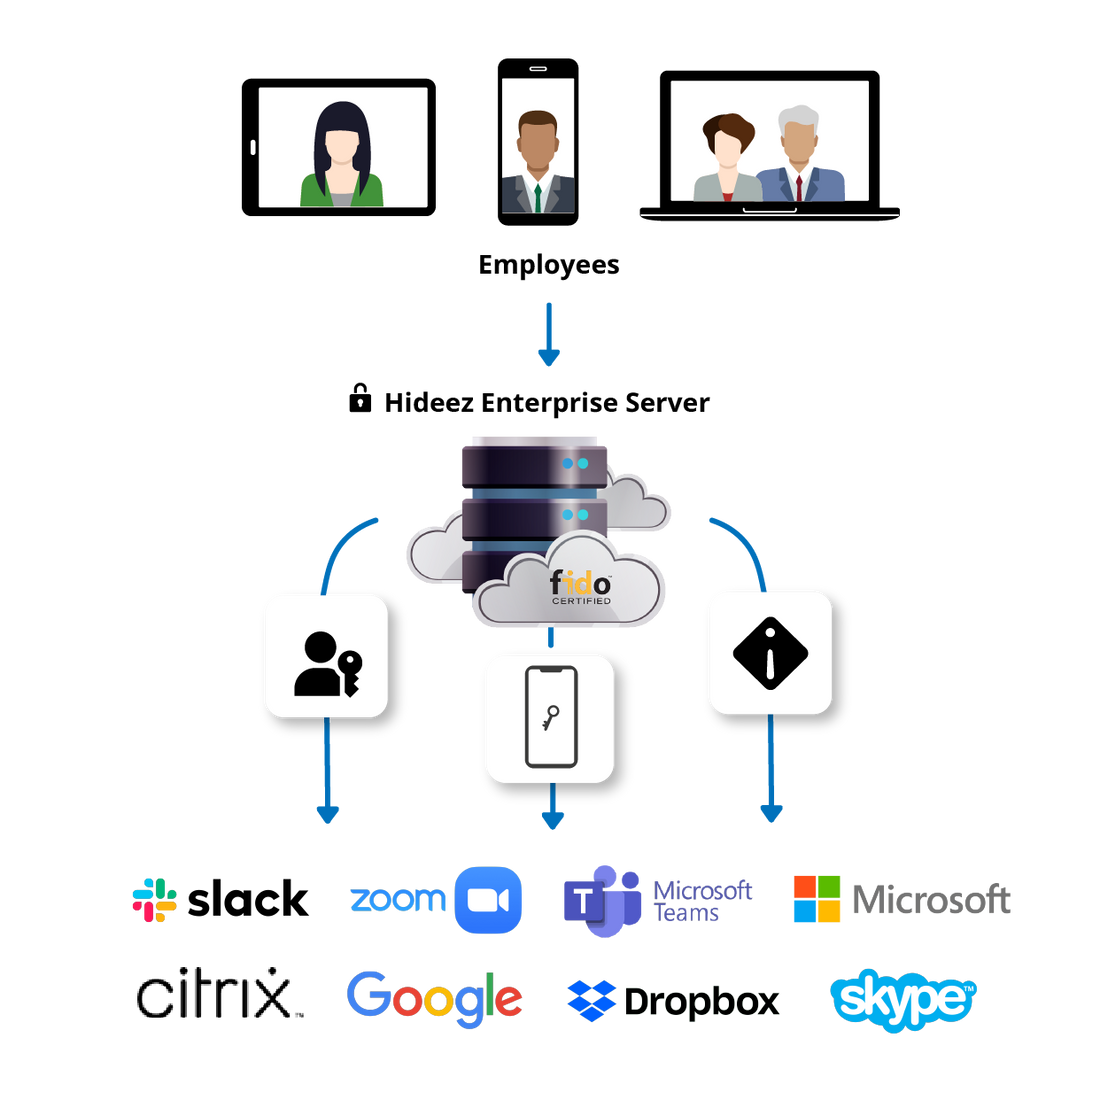
Un proceso de decisión básico es el siguiente:
- Un usuario selecciona un recurso protegido.
- El proveedor de identidad confirma al usuario.
- La política tiene en cuenta el autenticador, el dispositivo y el recurso.
- La solicitud solo avanza si se cumplen todas las condiciones exigidas.
- La decisión queda registrada para su revisión de seguridad y auditoría.
Un cambio en el nivel de riesgo puede activar otra verificación. El estado de salud del endpoint y del EDR requiere herramientas de seguridad compatibles.
Use autenticación sin contraseña en un modelo Zero Trust
La autenticación sin contraseña para Zero Trust elimina la credencial reutilizable que hace posible el phishing y el credential stuffing. Las passkeys y las llaves FIDO2 responden a un challenge criptográfico en lugar de transmitir un secreto. Estos métodos refuerzan la autenticación con menos pasos manuales, pero no sustituyen la autorización, la recuperación, los controles de endpoint ni la supervisión.
Confirme a los usuarios y los dispositivos antes de conceder acceso
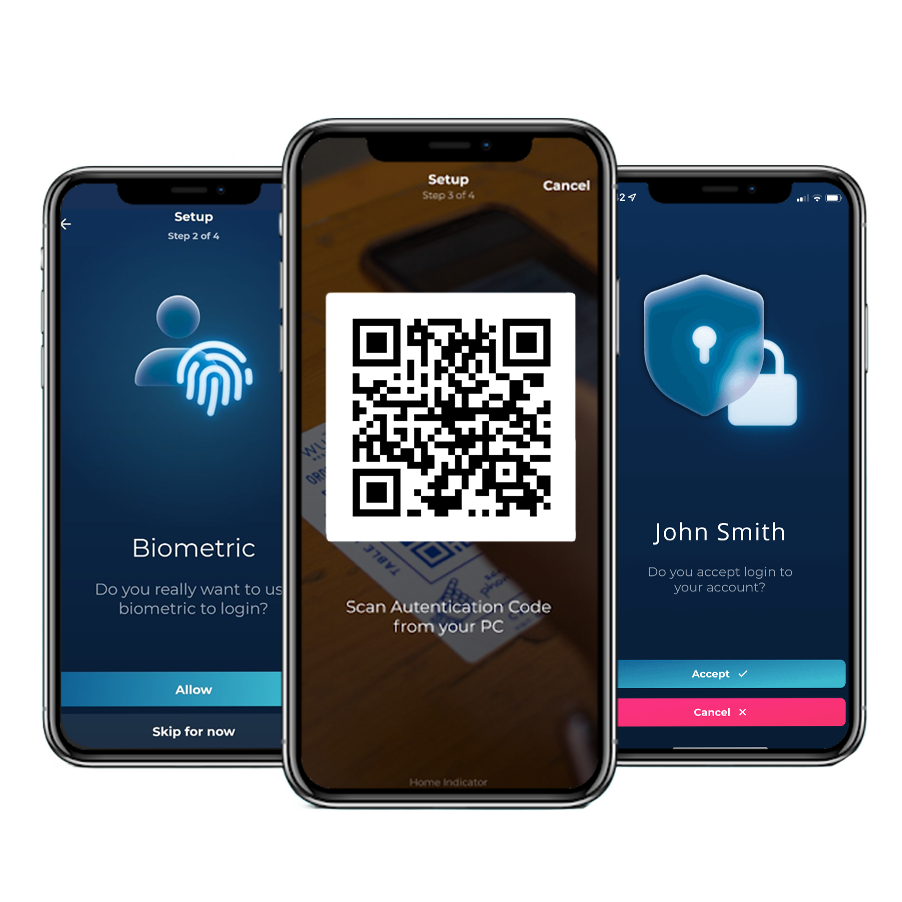
La autenticación de dispositivos en Zero Trust confirma que una solicitud utiliza un autenticador inscrito o un puesto de trabajo aprobado. Hideez permite que TI registre equipos con Windows, gestione los métodos de autenticación y desactive un teléfono o una llave perdidos. Las comprobaciones de parches, cifrado y cumplimiento siguen requiriendo herramientas de seguridad de endpoint. Hideez desktop MFA refuerza los inicios de sesión compatibles en Windows.
Esta distinción evita que los registros de autenticación se confundan con una evaluación completa del estado del dispositivo.
Aplique el acceso Zero Trust a las aplicaciones empresariales
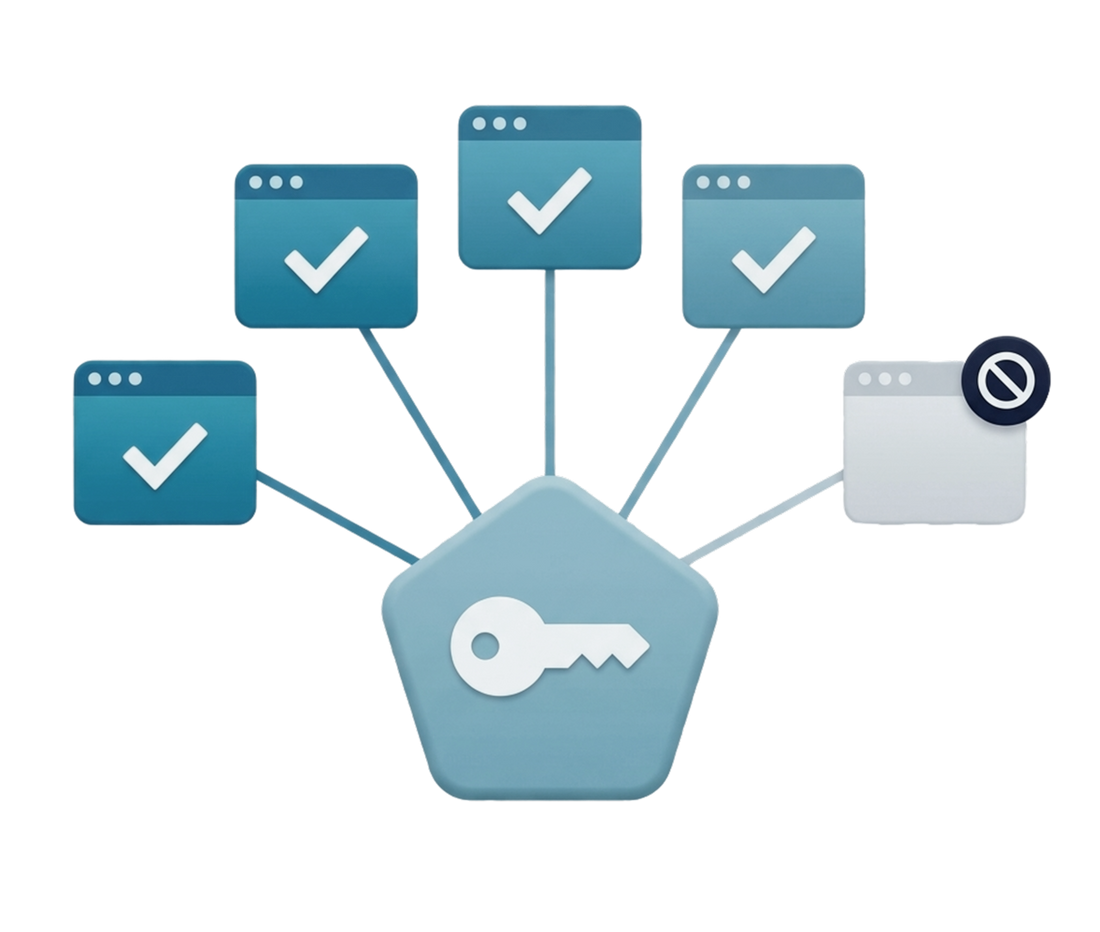
La misma política puede cubrir plataformas en la nube, aplicaciones internas, recursos sensibles y servicios remotos. Las aplicaciones modernas se conectan mediante SAML 2.0 u OpenID Connect, mientras que los servicios FIDO2/WebAuthn pueden aceptar autenticación resistente al phishing directamente. SSO transmite una identidad confirmada a las aplicaciones permitidas, mientras que la política decide qué puede abrir. Hideez autenticación sin contraseña y SSO reduce las solicitudes repetidas sin eliminar las restricciones.
Proteja a su plantilla en todos los escenarios de acceso

Autenticación de la plantilla
Los empleados usan métodos aprobados conforme a las normas de identidad y acceso de la plantilla.

Plantilla remota
La política evalúa a los usuarios remotos según su identidad y las condiciones de acceso, no solo por la ubicación.

Puestos de trabajo compartidos
Cada trabajador abre una sesión individual en los PC compartidos compatibles.

Acceso con privilegios
Los roles sensibles pueden requerir autenticadores más robustos y permisos más restringidos. El PAM puede seguir siendo necesario.
Principales ventajas de la autenticación Zero Trust
- Reduce la utilidad de las contraseñas robadas u obtenidas mediante phishing.
- Sustituye las suposiciones basadas en la red por decisiones de acceso explícitas.
- Aplica una única política de autenticación en todos los recursos conectados.
- Registra las decisiones de acceso para investigaciones y auditorías.
- Admite el inicio de sesión sin contraseña sin debilitar la autorización.
- Permite que TI desactive de forma centralizada los autenticadores perdidos.
- Añade requisitos más estrictos para roles y recursos sensibles.
- Funciona junto con los productos de seguridad de identidad y endpoint existentes.
Construya la capa de autenticación de Zero Trust con Hideez
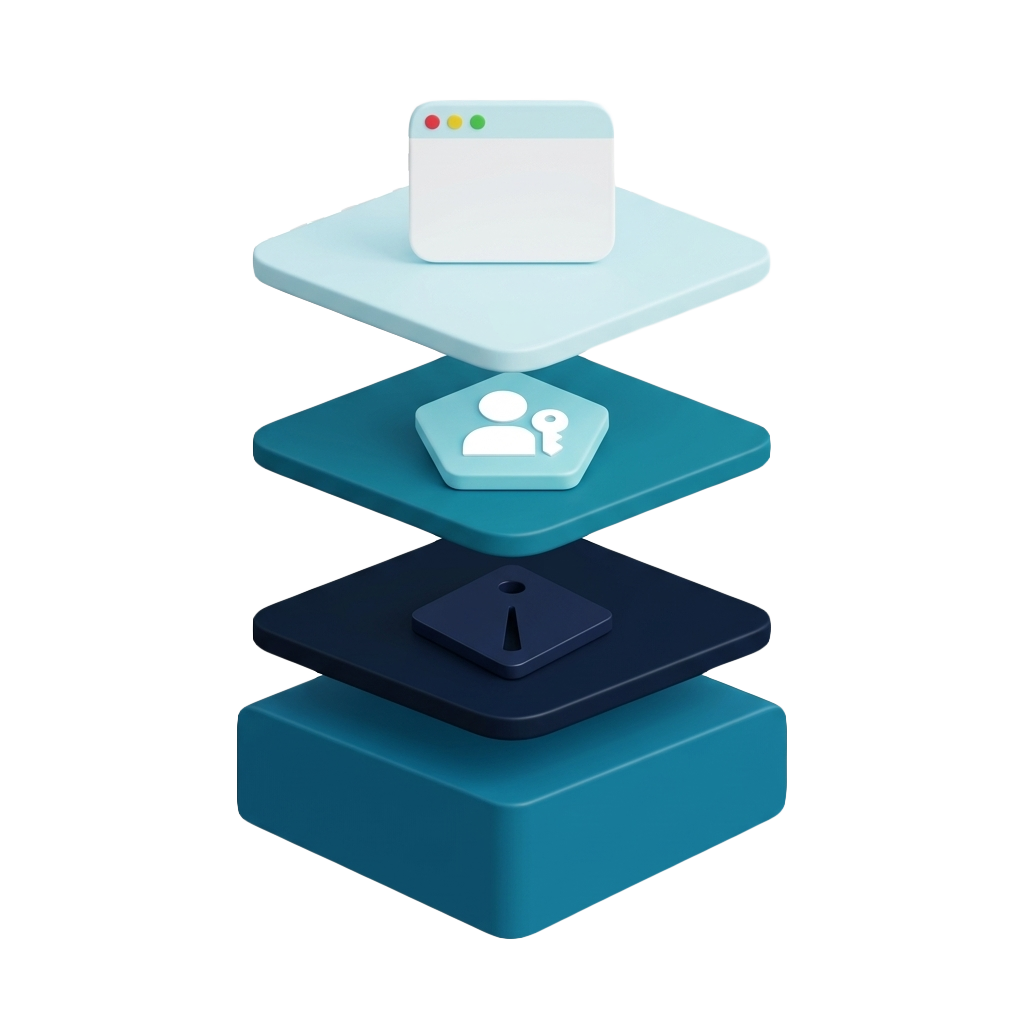
Hideez proporciona el componente de autenticación de una solución empresarial de Zero Trust. Hideez Server reúne a los usuarios, los autenticadores, las integraciones, las reglas de los puestos de trabajo y los datos de auditoría en un único entorno en la nube, en la nube privada o on-premises.
Las organizaciones pueden combinar passkeys, llaves FIDO2, Hideez Authenticator, SSO, acceso a Windows y protección para aplicaciones web heredadas compatibles. Las herramientas existentes siguen siendo responsables del cumplimiento en los endpoints, la segmentación y la detección de amenazas.
Los proveedores de identidad y las integraciones de aplicaciones compatibles pueden mantenerse durante la implementación.
Preguntas frecuentes
¿Qué significa la autenticación Zero Trust?
Significa comprobar la identidad y la política, en lugar de tratar la ubicación o una sesión anterior como prueba suficiente.
¿Puede un modelo Zero Trust eliminar las contraseñas?
Sí. Las passkeys y las llaves FIDO2 verifican a los usuarios sin necesidad de una contraseña reutilizable.
¿Qué papel desempeña la autenticación sin contraseña en Zero Trust?
Elimina una credencial vulnerable al phishing. La autorización, la recuperación y la supervisión siguen siendo necesarias.
¿En qué se diferencia Zero Trust de la MFA tradicional?
La MFA verifica factores. Zero Trust también evalúa la identidad, el contexto y el recurso.
¿Cómo funcionan juntos la autenticación Zero Trust y el SSO?
El proveedor de identidad verifica al usuario, y el SSO transmite esa identidad a las aplicaciones permitidas.
¿Qué organizaciones se benefician de la autenticación Zero Trust?
Es adecuada para empresas con usuarios remotos, servicios en la nube, PC compartidos o recursos sensibles.
Vea la autenticación Zero Trust en su propio stack
Reserve una demo o solicite un presupuesto para ver cómo Hideez aplica la verificación sin contraseña y las políticas Zero Trust en sus usuarios, dispositivos y aplicaciones.