
Solución de MFA resistente al phishing para empresas modernas
Un segundo paso de inicio de sesión no detiene el phishing de forma automática. Los atacantes pueden retransmitir códigos, robar sesiones o presionar a los empleados para que aprueben solicitudes fraudulentas. La MFA resistente al phishing cambia el propio protocolo mediante credenciales criptográficas que solo funcionan con el servicio legítimo.
¿Qué es la MFA resistente al phishing?
La autenticación resistente al phishing impide que una credencial se presente a un impostor y se reutilice contra el servicio real. FIDO2/WebAuthn vincula una respuesta criptográfica al sitio web legítimo o a la parte que confía en él (relying party), sin dejar contraseña ni código que revelar. Los SMS, los códigos TOTP, los códigos por correo electrónico y las aprobaciones push convencionales siguen siendo vulnerables al phishing. El NIST y la CISA reconocen FIDO2/WebAuthn y la autenticación basada en PKI adecuada como métodos resistentes al phishing.
Hideez ayuda a las empresas a implementar estos métodos en las aplicaciones compatibles, los proveedores de identidad y los distintos escenarios de acceso de la plantilla. Descubra cómo Hideez puede reforzar el acceso de la plantilla con MFA resistente al phishing.
Por qué las empresas necesitan autenticación resistente al phishing
La MFA tradicional reduce el riesgo, pero persisten varias vías de ataque habituales:
- Phishing de adversario en el medio (adversary-in-the-middle). Un sitio fraudulento puede retransmitir una contraseña y un OTP al servicio legítimo en tiempo real.
- Fatiga por notificaciones push. Las solicitudes repetidas pueden llevar a un usuario a aprobar un ataque solo para detener las notificaciones.
- Reutilización de credenciales. Muchas implementaciones de MFA conservan una contraseña que aún puede robarse o usarse en otro lugar.
- Objetivo de cuentas de alto valor. Los administradores, los equipos financieros y los directivos sufren ataques dirigidos diseñados para eludir la MFA básica.
- Debilidades en la recuperación. Un autenticador robusto ofrece poca protección si la mesa de ayuda o los procedimientos alternativos restauran el acceso mediante un método vulnerable al phishing.
- Coste operativo. Las credenciales comprometidas generan restablecimientos, investigaciones, bloqueos y pérdida de horas de trabajo.
Una solución de MFA resistente al phishing reduce estos riesgos al eliminar los secretos reutilizables y vincular la autenticación al servicio previsto.
¿Cómo funciona?
Un proceso de FIDO2/WebAuthn sigue estos pasos:
- El servicio envía un challenge a un autenticador registrado.
- El autenticador verifica el servicio y solicita un PIN, una comprobación biométrica o una acción física.
- Una clave privada protegida firma el challenge. La clave privada no se envía al servicio.
- El servicio verifica la respuesta con la clave pública correspondiente.
- El acceso solo se concede cuando la respuesta cumple la política.
La respuesta no puede separarse del servicio previsto ni reproducirse en otro dominio. Las organizaciones deben seguir protegiendo las sesiones, la inscripción, los dispositivos y la recuperación.
MFA resistente al phishing frente a MFA tradicional
| MFA tradicional: SMS, OTP, push | MFA resistente al phishing: FIDO2/WebAuthn | |
|---|---|---|
| Página de inicio de sesión falsa | Puede capturar o retransmitir un código | No puede obtener una respuesta válida para el servicio real |
| Fatiga por notificaciones push | Posible con las solicitudes de aprobación | No se utiliza en el proceso FIDO2 |
| Secreto reutilizable | A menudo persiste la contraseña | No se requiere contraseña |
| Vinculación al servicio | Normalmente ausente | Vinculada criptográficamente al servicio |
| Acción del usuario | Escribir un código o aprobar una solicitud | Usar un PIN, una comprobación biométrica o una llave de seguridad |
| Recuperación | A menudo recurre a la contraseña o al OTP | Requiere una nueva inscripción controlada o un autenticador de respaldo |
Métodos de MFA resistente al phishing de Hideez
Hideez admite passkeys FIDO2/WebAuthn y llaves de seguridad certificadas por FIDO como métodos resistentes al phishing.

Passkeys
Un autenticador de plataforma o gestionado protege la clave privada y la desbloquea mediante un PIN o una comprobación biométrica.

Llaves de seguridad de hardware
Las Hideez Key y otros dispositivos FIDO2 compatibles mantienen las credenciales en hardware dedicado para usuarios con privilegios o entornos donde el uso del teléfono está restringido.

Acceso federado
Los usuarios se autentican ante un proveedor de identidad compatible con FIDO2/WebAuthn y acceden a las aplicaciones autorizadas mediante SSO.
Hideez Authenticator utiliza un protocolo sin contraseña independiente y el NIST/la CISA no lo clasifican formalmente como MFA resistente a phishing. Desktop MFA cubre el inicio de sesión en Windows, pero la resistencia al phishing depende del protocolo. Hideez no desbloquea dispositivos Linux ni macOS.
Principales ventajas de la MFA resistente al phishing
- Evita que los dominios falsos obtengan una respuesta de autenticación reutilizable.
- Elimina la reutilización de contraseñas, la retransmisión de OTP y los riesgos de fatiga por notificaciones push en los procesos FIDO2.
- Ofrece a los empleados un inicio de sesión más rápido sin introducir códigos manualmente.
- Admite ciclos de vida de usuarios y autenticadores gestionados de forma centralizada.
- Refuerza el acceso a los servicios en la nube y a las cuentas de alto valor.
- Reduce la carga de trabajo por restablecimiento de contraseñas.
MFA resistente al phishing para la empresa
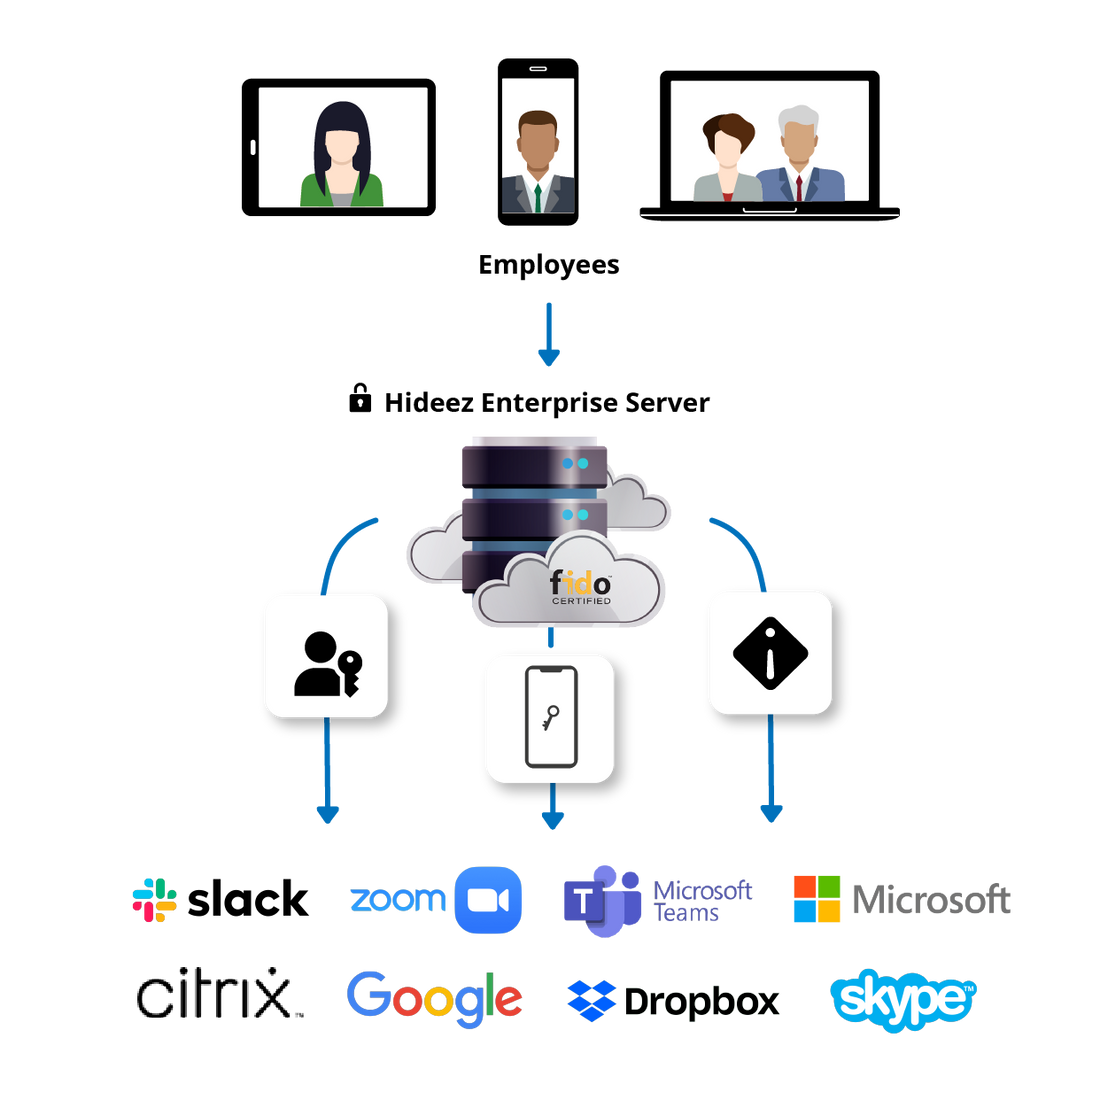
El objetivo de la MFA resistente al phishing en un despliegue empresarial es mantener un control coherente sobre los usuarios, los autenticadores, las aplicaciones y la recuperación. TI debe saber quién inscribió cada credencial, dónde funciona y cómo se revoca.
Hideez Server centraliza los usuarios, los autenticadores FIDO, las integraciones y la visibilidad de auditoría. Las organizaciones pueden empezar por los grupos de mayor riesgo y ampliar de forma gradual. La recuperación debe ofrecer un nivel de garantía comparable al del inicio de sesión principal; una alternativa sin restricciones basada en contraseña u OTP mantiene abierta una vía de phishing.
Al evaluar una MFA resistente al phishing para la empresa, las compañías deben comparar la compatibilidad con las aplicaciones, los proveedores de identidad, los autenticadores, las restricciones de dispositivo y los requisitos de recuperación.
Intégrela con su infraestructura actual
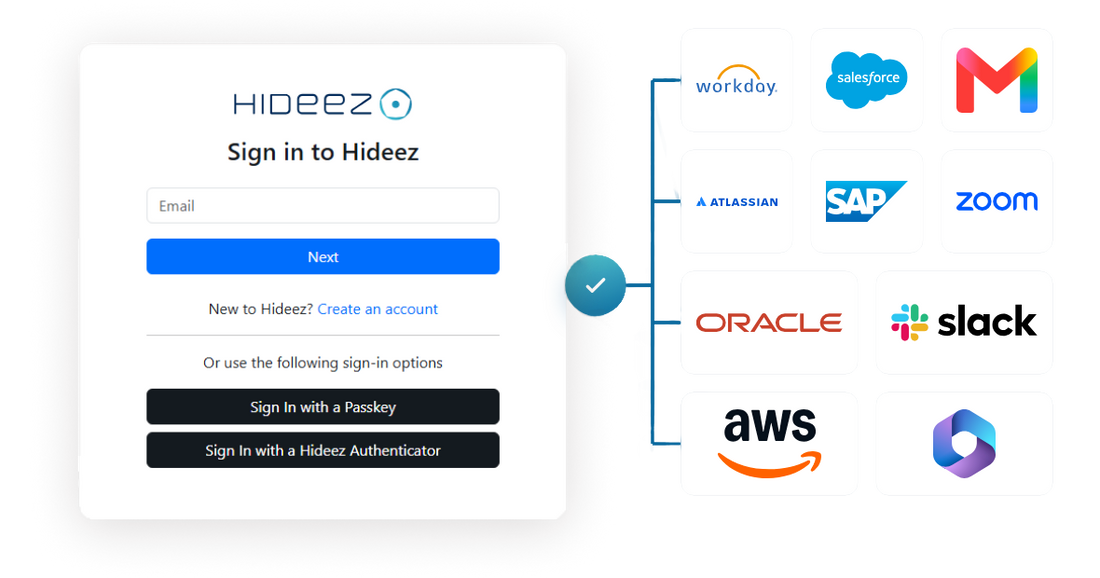
Una solución de MFA segura debe complementar el entorno de identidad existente. Hideez admite integraciones verificadas mediante SAML 2.0, OpenID Connect, FIDO2/WebAuthn y los escenarios de directorio compatibles.
Las aplicaciones WebAuthn pueden registrar passkeys o llaves de seguridad directamente. Otras aplicaciones pueden apoyarse en un proveedor de identidad compatible a través de SSO. Los sistemas web heredados pueden requerir Hideez AuthShield u otra pasarela.
Las organizaciones que comparen software de MFA resistente al phishing deben verificar cada combinación de aplicación, sistema operativo y autenticador. Hideez admite implementaciones en la nube, en la nube privada y on-premises, pero no puede hacer que una aplicación incompatible sea compatible con FIDO sin una integración.
Casos de uso de la MFA resistente al phishing

Acceso con privilegios
Las credenciales respaldadas por hardware protegen las cuentas con permisos amplios.

Equipos financieros y directivos
FIDO2 reduce la exposición al phishing dirigido y a las campañas de fatiga por notificaciones push.

Empleados remotos
Los usuarios se autentican de forma segura sin depender de la ubicación de la red de la oficina.

Puestos de trabajo compartidos
Las llaves de seguridad portátiles pueden ofrecer acceso individual en los dispositivos compartidos compatibles.

Aplicaciones en la nube
La autenticación con passkey en el proveedor de identidad puede extenderse mediante SSO.

Entornos restringidos
Las llaves de hardware son adecuadas para entornos de producción, sanitarios y de laboratorio donde el uso del teléfono puede estar prohibido.

Cargas de trabajo reguladas
La autenticación criptográfica puede respaldar requisitos de acceso más estrictos.
Seguridad y cumplimiento
La autenticación multifactor resistente al phishing respalda los programas alineados con las directrices de identidad digital del NIST y las recomendaciones de la CISA sobre FIDO/WebAuthn. También puede respaldar los controles de autenticación exigidos por distintos marcos normativos.
FIDO2 no genera cumplimiento normativo de forma automática. Las organizaciones siguen necesitando verificación de identidad, inscripción, recuperación, revisiones de acceso, registro de eventos y respuesta a incidentes. El cumplimiento depende del conjunto completo de controles.
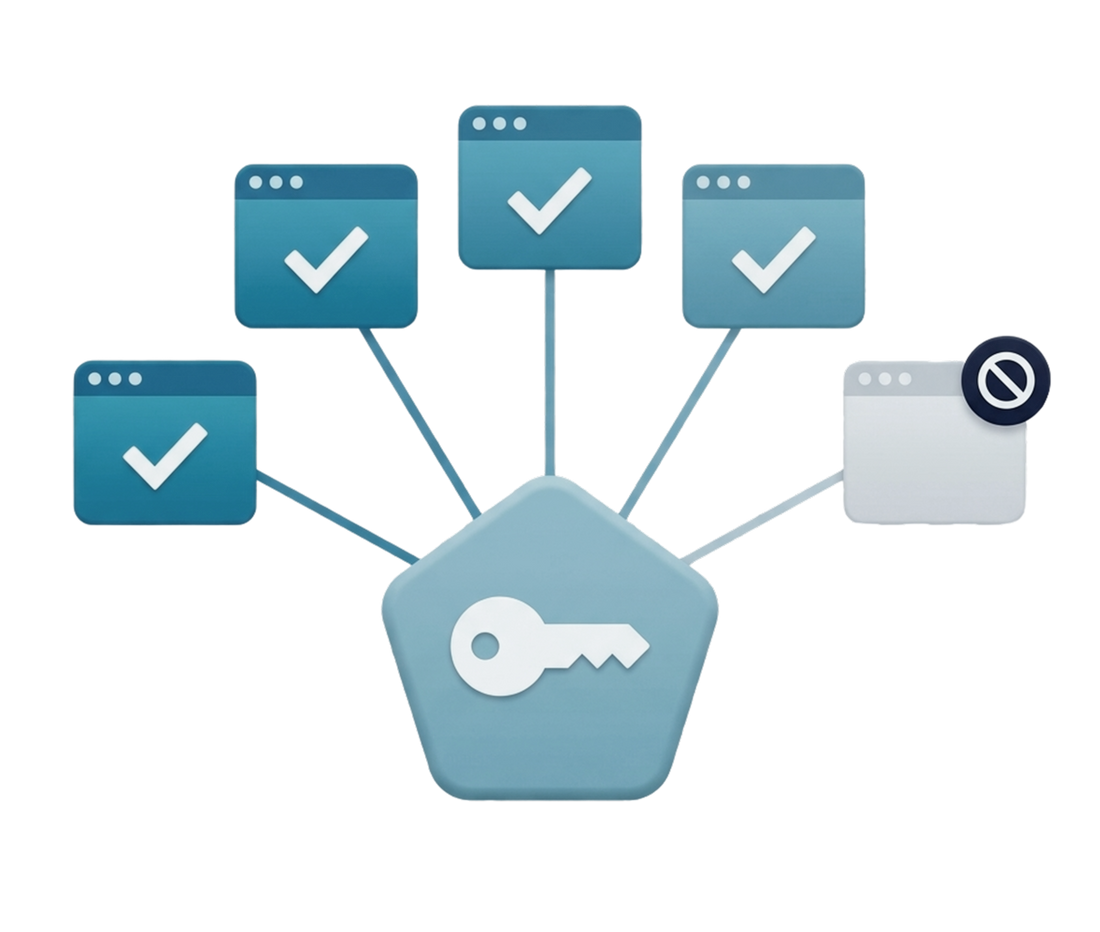
¿Por qué elegir Hideez para la MFA resistente al phishing?
Hideez combina passkeys FIDO2, llaves de seguridad compatibles, integraciones con proveedores de identidad, SSO y administración centralizada. Otros métodos aprobados pueden mantenerse allí donde FIDO2 no esté disponible.
A través de las passkeys para el inicio de sesión sin contraseña, Hideez ofrece autenticación resistente al phishing y sin contraseña para los servicios compatibles. Las llaves de hardware extienden FIDO2 a los usuarios que necesitan un autenticador dedicado. Hideez también admite autenticación móvil, acceso a Windows y aplicaciones web heredadas, diferenciando los métodos formalmente resistentes al phishing de otras opciones sin contraseña.
Esta combinación convierte a Hideez en una plataforma empresarial práctica, en lugar de en una herramienta de autenticación de propósito único.
Preguntas frecuentes
¿Por qué la MFA tradicional es vulnerable al phishing?
Los códigos SMS y TOTP se pueden retransmitir, y las solicitudes push fraudulentas se pueden aprobar. Ninguno de estos métodos está vinculado criptográficamente al servicio legítimo.
¿Qué métodos de autenticación admite Hideez?
Hideez admite passkeys FIDO2/WebAuthn, llaves de seguridad, Hideez Authenticator, SSO y autenticación de Windows. FIDO2/WebAuthn proporciona resistencia formal al phishing.
¿Puedo usarlo con mi proveedor de identidad actual?
Sí, siempre que el proveedor y el método de autenticación sean compatibles. Confirme la compatibilidad con la aplicación, el sistema y el autenticador correspondientes.
¿Admite el inicio de sesión sin contraseña?
Sí. Las passkeys y las llaves FIDO2 proporcionan un inicio de sesión sin contraseña y resistente al phishing para los servicios compatibles.
¿Es adecuado para implementaciones empresariales?
Sí. La gestión centralizada, las integraciones con aplicaciones y la visibilidad de auditoría permiten una implementación por fases o a nivel de toda la empresa.
¿Cómo se implementa?
TI selecciona un modelo de implementación, conecta la infraestructura de identidad compatible, configura las políticas e inscribe los autenticadores aprobados. Un piloto valida la compatibilidad y la recuperación.
Vea la MFA resistente al phishing en su propio stack
Reserve una demo o solicite un presupuesto para ver cómo las passkeys FIDO2 y las llaves de seguridad protegen sus aplicaciones.