
Soluzione MFA Resistente al Phishing per le Aziende Moderne
Un secondo passaggio di accesso non blocca automaticamente il phishing. Gli aggressori possono inoltrare codici, rubare sessioni o costringere i dipendenti ad approvare richieste fraudolente. L’MFA resistente al phishing cambia il protocollo stesso, utilizzando credenziali crittografiche che funzionano solo con il servizio legittimo.
Che Cos’è l’MFA Resistente al Phishing?
L’autenticazione resistente al phishing impedisce che una credenziale venga presentata a un impostore e riutilizzata contro il servizio reale. FIDO2/WebAuthn associa una risposta crittografica al sito web legittimo o al relying party, senza lasciare alcuna password o codice da rivelare. SMS, TOTP, codici via email e le approvazioni push convenzionali restano vulnerabili al phishing. NIST e CISA riconoscono FIDO2/WebAuthn e un’autenticazione basata su PKI appropriata come metodi resistenti al phishing.
Hideez aiuta le aziende a implementare questi metodi su applicazioni supportate, identity provider e scenari di accesso per i dipendenti. Scopra come Hideez può rafforzare l’accesso dei dipendenti con l’MFA resistente al phishing.
Perché le Aziende Hanno Bisogno di un’Autenticazione Resistente al Phishing
L’MFA tradizionale riduce il rischio, ma restano diversi percorsi di attacco comuni:
- Phishing adversary-in-the-middle. Un sito fraudolento può inoltrare in tempo reale una password e un OTP al servizio legittimo.
- Push fatigue. Richieste ripetute possono convincere un utente ad approvare un attacco solo per interrompere le notifiche.
- Riutilizzo delle credenziali. Molte implementazioni MFA mantengono una password che può comunque essere rubata o utilizzata altrove.
- Attacchi mirati agli account di alto valore. Amministratori, team finanziari e dirigenti affrontano attacchi mirati progettati per aggirare l’MFA di base.
- Debolezze nel recupero. Un autenticatore robusto offre poca protezione se le procedure di helpdesk o di ripiego ripristinano l’accesso tramite un metodo vulnerabile al phishing.
- Costi operativi. Le credenziali compromesse comportano reset, indagini, blocchi e perdita di tempo lavorativo.
Una soluzione MFA resistente al phishing riduce questi rischi eliminando i segreti riutilizzabili e vincolando l’autenticazione al servizio previsto.
Come Funziona?
Un flusso FIDO2/WebAuthn segue questi passaggi:
- Il servizio invia una challenge a un autenticatore registrato.
- L’autenticatore verifica il servizio e richiede un PIN, un controllo biometrico o un’azione fisica.
- Una chiave privata protetta firma la challenge. La chiave privata non viene inviata al servizio.
- Il servizio verifica la risposta con la chiave pubblica corrispondente.
- L’accesso viene concesso solo se la risposta soddisfa la policy.
La risposta non può essere separata dal servizio previsto e riutilizzata su un altro dominio. Le organizzazioni devono comunque proteggere sessioni, registrazione, dispositivi e recupero.
MFA Resistente al Phishing vs. MFA Tradizionale
| MFA Tradizionale: SMS, OTP, Push | MFA Resistente al Phishing: FIDO2/WebAuthn | |
|---|---|---|
| Pagina di login falsa | Può catturare o inoltrare un codice | Non può ottenere una risposta valida per il servizio reale |
| Push fatigue | Possibile con richieste di approvazione | Non utilizzata nel flusso FIDO2 |
| Segreto riutilizzabile | Spesso la password rimane in uso | Non è richiesta alcuna password |
| Associazione al servizio | Solitamente assente | Vincolata crittograficamente al servizio |
| Azione dell’utente | Digitare un codice o approvare una richiesta | Utilizzare un PIN, un controllo biometrico o una chiave di sicurezza |
| Recupero | Spesso ricade su password o OTP | Richiede una nuova registrazione controllata o un autenticatore di backup |
Metodi MFA Resistenti al Phishing di Hideez
Hideez supporta le passkey FIDO2/WebAuthn e le chiavi di sicurezza certificate FIDO come metodi resistenti al phishing.

Passkey
Un autenticatore di piattaforma o gestito protegge la chiave privata e la sblocca tramite un PIN o un controllo biometrico.

Chiavi di sicurezza hardware
Hideez Key e altri dispositivi FIDO2 supportati conservano le credenziali in hardware dedicato per utenti privilegiati o ambienti di lavoro in cui l’uso dello smartphone è limitato.

Accesso federato
Gli utenti si autenticano presso un identity provider compatibile con FIDO2/WebAuthn e raggiungono le applicazioni autorizzate tramite SSO.
Hideez Authenticator utilizza un protocollo senza password separato e non è formalmente classificato come MFA resistente al phishing da NIST/CISA. Desktop MFA copre l’accesso a Windows, ma la resistenza al phishing dipende dal protocollo. Hideez non sblocca dispositivi Linux o macOS.
Principali Vantaggi dell’MFA Resistente al Phishing
- Impedisce ai domini falsi di raccogliere una risposta di autenticazione riutilizzabile.
- Elimina i rischi di riutilizzo delle password, inoltro di OTP e push fatigue dai flussi FIDO2.
- Offre ai dipendenti un accesso più rapido, senza dover digitare manualmente i codici.
- Supporta cicli di vita di utenti e autenticatori gestiti centralmente.
- Rafforza l’accesso ai servizi cloud e agli account di alto valore.
- Riduce il carico di lavoro legato al reset delle password.
MFA Resistente al Phishing per le Aziende
Lo scopo dell’MFA resistente al phishing nell’implementazione aziendale è un controllo coerente su utenti, autenticatori, applicazioni e recupero. L’IT deve sapere chi ha registrato ogni credenziale, dove funziona e come viene revocata.
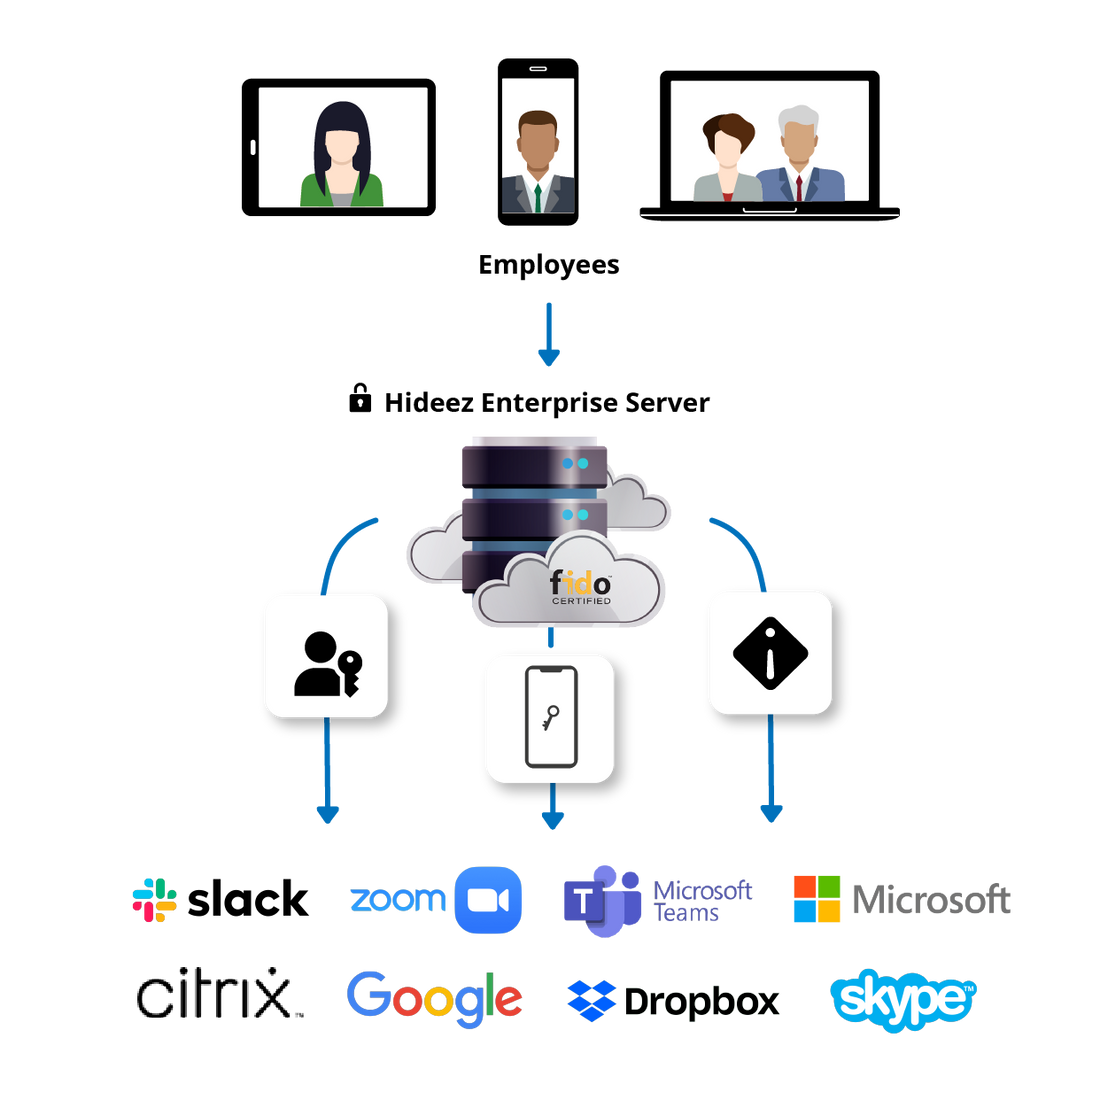
Hideez Server centralizza utenti, autenticatori FIDO, integrazioni e visibilità di audit. Le organizzazioni possono iniziare dai gruppi ad alto rischio ed espandersi gradualmente. Il recupero dovrebbe offrire una garanzia paragonabile all’accesso principale; un fallback illimitato su password o OTP mantiene aperta una via di phishing.
Quando si valuta l’MFA resistente al phishing per l’azienda, è opportuno confrontare la compatibilità delle applicazioni, gli identity provider, gli autenticatori, le restrizioni sui dispositivi e i requisiti di recupero.
Si Integri con la Sua Infrastruttura Esistente
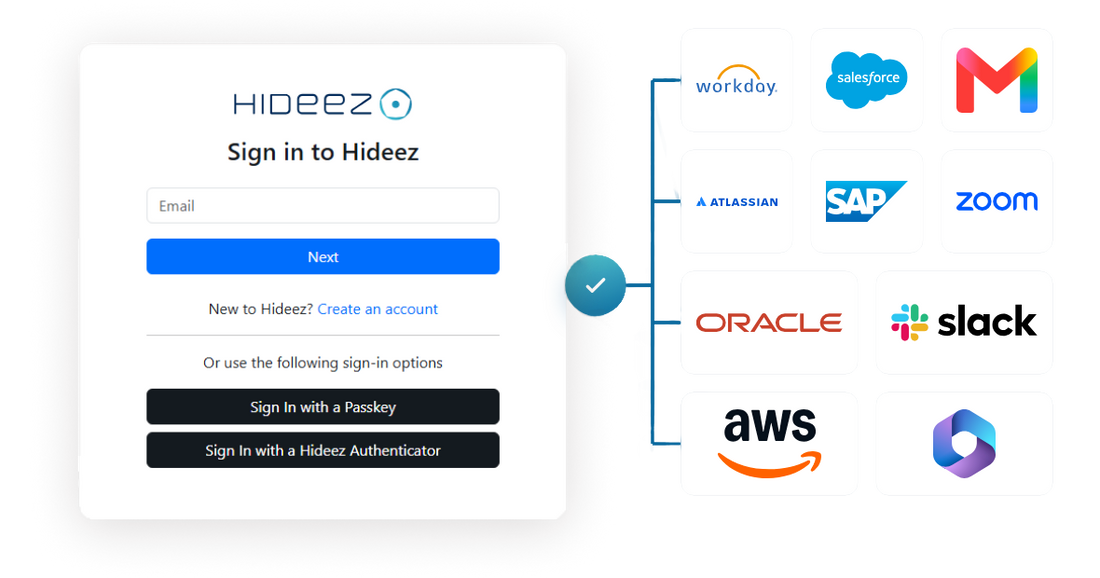
Una soluzione MFA sicura dovrebbe integrarsi con l’ambiente di identità esistente. Hideez supporta integrazioni verificate tramite SAML 2.0, OpenID Connect, FIDO2/WebAuthn e scenari di directory supportati.
Le applicazioni WebAuthn possono registrare direttamente passkey o chiavi di sicurezza. Altre applicazioni possono affidarsi a un identity provider compatibile tramite SSO. I sistemi web legacy potrebbero richiedere Hideez AuthShield o un altro gateway.
Quando si confronta un software MFA resistente al phishing, è opportuno verificare ogni combinazione di applicazione, sistema operativo e autenticatore. Hideez supporta implementazioni cloud, private cloud e on-premises, ma non può rendere compatibile con FIDO un’applicazione incompatibile senza un’integrazione.
Casi d’Uso per l’MFA Resistente al Phishing

Accesso privilegiato
Le credenziali basate su hardware proteggono gli account con permessi estesi.

Team finanziari e dirigenziali
FIDO2 riduce l’esposizione a campagne di phishing mirato e push fatigue.

Dipendenti da remoto
Gli utenti si autenticano in modo sicuro senza dipendere dalla posizione della rete aziendale.

Postazioni di lavoro condivise
Le chiavi di sicurezza portatili possono fornire accesso individuale su dispositivi condivisi supportati.

Applicazioni cloud
L’autenticazione tramite passkey presso l’identity provider può estendersi tramite SSO.

Ambienti con restrizioni
Le chiavi hardware supportano ambienti di produzione, sanitari e di laboratorio dove l’uso dello smartphone potrebbe essere vietato.

Carichi di lavoro regolamentati
L’autenticazione crittografica può supportare requisiti di accesso più rigorosi.
Sicurezza e Conformità
L’autenticazione multifattore resistente al phishing supporta programmi allineati alle linee guida NIST sull’identità digitale e alle raccomandazioni CISA per FIDO/WebAuthn. Può inoltre supportare i controlli di autenticazione richiesti dai framework normativi.
FIDO2 non genera automaticamente la conformità. Le organizzazioni necessitano comunque di verifica dell’identità, registrazione, recupero, revisioni degli accessi, logging e risposta agli incidenti. La conformità dipende dall’intero ambiente di controllo.
Perché Scegliere Hideez per l’MFA Resistente al Phishing?
Hideez combina passkey FIDO2, chiavi di sicurezza supportate, integrazioni con identity provider, SSO e amministrazione centralizzata. Dove FIDO2 non è disponibile, possono restare in uso altri metodi approvati.
Grazie alle passkey per l’accesso senza password, Hideez offre un’autenticazione senza password resistente al phishing per i servizi compatibili. Le chiavi hardware estendono FIDO2 agli utenti che necessitano di un autenticatore dedicato. Hideez supporta inoltre l’autenticazione mobile, l’accesso a Windows e le applicazioni web legacy, distinguendo i metodi formalmente resistenti al phishing dalle altre opzioni senza password.
Questa combinazione rende Hideez una piattaforma aziendale pratica anziché uno strumento di autenticazione a scopo unico.
FAQ
Perché l’MFA tradizionale è vulnerabile al phishing?
I codici SMS e TOTP possono essere inoltrati, mentre le richieste push fraudolente possono essere approvate. Nessuno di questi è vincolato crittograficamente al servizio legittimo.
Quali metodi di autenticazione supporta Hideez?
Hideez supporta le passkey FIDO2/WebAuthn, le chiavi di sicurezza, Hideez Authenticator, SSO e l’autenticazione Windows. FIDO2/WebAuthn garantisce una resistenza al phishing formale.
Posso utilizzarlo con il mio identity provider esistente?
Sì, quando il provider e il metodo di autenticazione sono supportati. Verifichi la compatibilità con l’applicazione, il sistema e l’autenticatore pertinenti.
Supporta l’accesso senza password?
Sì. Le passkey e le chiavi FIDO2 offrono un accesso senza password e resistente al phishing per i servizi compatibili.
È adatto alle implementazioni aziendali?
Sì. La gestione centralizzata, le integrazioni con le applicazioni e la visibilità di audit supportano un rollout graduale o a livello aziendale.
Come viene implementato?
L’IT sceglie un modello di implementazione, collega l’infrastruttura di identità supportata, configura le policy e registra gli autenticatori approvati. Un progetto pilota convalida compatibilità e recupero.
Veda l’MFA Resistente al Phishing sul Suo Stack
Prenoti una demo o richieda un preventivo per vedere come le passkey FIDO2 e le chiavi di sicurezza proteggono le Sue applicazioni.