
Hideez AuthShield: MFA senza password e SSO per applicazioni legacy
Porti SSO sicuro per applicazioni legacy e MFA senza password alle applicazioni web on-premise che le piattaforme IAM moderne non riescono a raggiungere. Hideez AuthShield funziona come un gateway di accesso sicuro, aiutando le aziende a modernizzare l'autenticazione senza ricostruire o sostituire le applicazioni critiche.
Perché le applicazioni legacy hanno bisogno di MFA e SSO moderni
Molte applicazioni critiche per il business sono state sviluppate prima che gli attuali standard di identità e autenticazione fossero ampiamente disponibili. Di conseguenza, potrebbero non connettersi alle piattaforme IAM moderne né supportare SSO, MFA o accesso senza password senza uno sviluppo considerevole.
- Le applicazioni legacy non possono connettersi direttamente a IAM o SSO moderni
- Aggiungere l'MFA senza password può richiedere uno sviluppo considerevole
- Sostituire un'applicazione critica può essere costoso o poco pratico
- Le password inserite manualmente restano vulnerabili al phishing e al furto di credenziali
Che cos'è Hideez AuthShield?
Hideez AuthShield è un reverse proxy autenticante e una soluzione di autenticazione per le applicazioni legacy che non possono connettersi in modo nativo a un'infrastruttura di identità moderna. Funziona come un gateway di accesso sicuro, portando l'MFA per le applicazioni legacy, l'autenticazione senza password e il single sign-on ai sistemi web compatibili tramite Hideez Enterprise Server.
Gli utenti verificano la propria identità tramite Hideez prima di raggiungere l'applicazione protetta. Le credenziali dell'applicazione sono memorizzate su Hideez Enterprise Server e inviate lato server, così i dipendenti non devono visualizzarle, copiarle o inserirle nel browser.
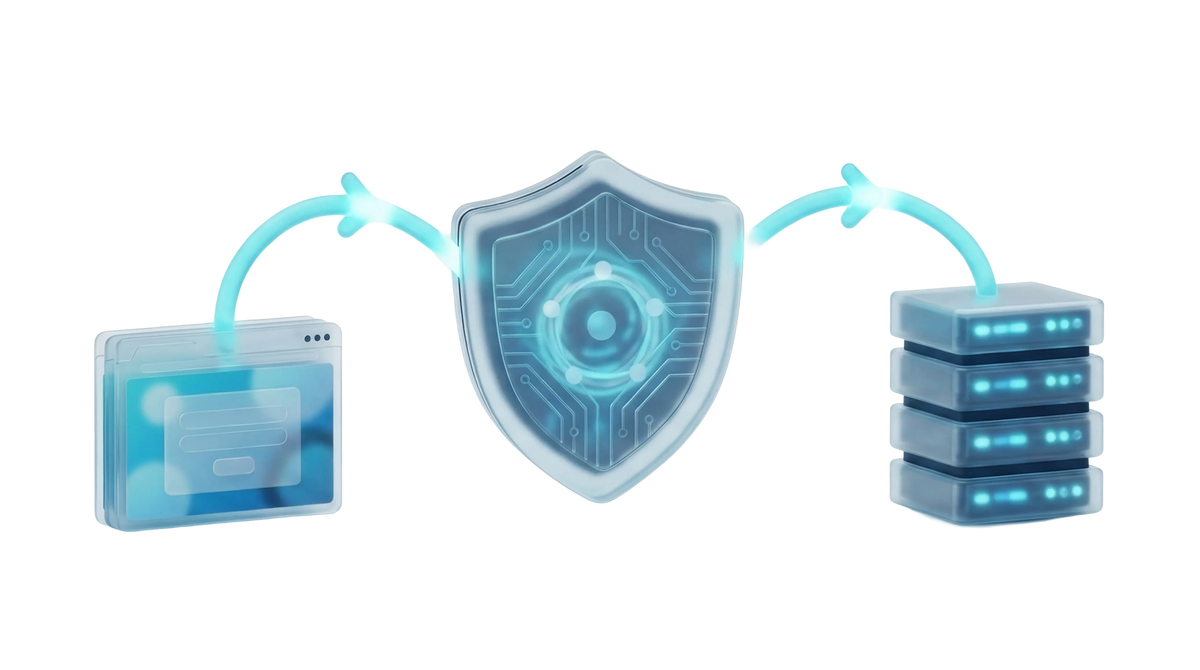
Un gateway di accesso sicuro tra i suoi utenti e le sue applicazioni

Intercetta
AuthShield riceve la richiesta di accesso dell'utente prima che raggiunga l'applicazione legacy protetta.
Autentica
L'utente viene verificato tramite Hideez Enterprise Server con MFA senza password e resistente al phishing, tramite OpenID Connect.
Recupera
AuthShield recupera in modo sicuro le credenziali dell'applicazione assegnate all'utente da Hideez Enterprise Server.
Accedi
Le credenziali vengono inviate all'applicazione protetta lato server, senza che l'utente debba inserirle o copiarle.
Reindirizza
Una volta creata la sessione dell'applicazione, l'utente viene reindirizzato alla risorsa richiesta.
Questo processo offre ai dipendenti un'esperienza di autenticazione moderna, consentendo all'applicazione esistente di continuare a utilizzare il proprio meccanismo di accesso originale.
Compatibile con il tuo stack di identità
AuthShield integra gli strumenti di identità e accesso già utilizzati dalla sua organizzazione. Collega le applicazioni legacy compatibili alla piattaforma Hideez, consentendo alle aziende di mantenere le proprie directory, i provider di identità e le policy di autenticazione esistenti. L'integrazione esatta dipende dall'ambiente di identità, dall'architettura dell'applicazione e dai requisiti di distribuzione. La compatibilità viene valutata prima dell'implementazione.


Autenticazione moderna per le app legacy, senza doverle ricostruire

MFA senza password per applicazioni legacy
Aggiunga l'MFA resistente al phishing alle applicazioni legacy che non supportano gli standard di autenticazione moderni. Gli utenti completano un metodo di verifica senza password approvato invece di inserire una password dell'applicazione o un codice monouso.

Credenziali protette su HES
Le credenziali dell'applicazione sono memorizzate a livello centrale e fornite lato server quando l'accesso viene approvato. Non vengono mostrate agli utenti né inserite tramite il browser, riducendo l'esposizione a phishing, condivisione accidentale e cattura di credenziali basata sul browser.

Autenticazione basata su OIDC
AuthShield utilizza OpenID Connect per comunicare con Hideez Enterprise Server. Questo approccio basato su standard consente alla soluzione di funzionare insieme ai provider di identità supportati e all'infrastruttura di accesso esistente.

Reverse proxy Nginx / Microsoft IIS
AuthShield può essere distribuito come livello front-end rafforzato in esecuzione su Nginx o Microsoft IIS. Viene tipicamente collocato nella DMZ dell'organizzazione, separando l'accesso esterno dall'applicazione back-end protetta.

Supporto per più applicazioni
Ogni applicazione protetta utilizza una propria istanza di AuthShield. Più istanze possono essere eseguite sullo stesso host tramite porte separate, consentendo a un'organizzazione di estendere la protezione a più sistemi legacy compatibili.

Adattato alla sua applicazione
Il team Hideez configura AuthShield in base al flusso di autenticazione dell'applicazione di destinazione. Ciò consente alle aziende di modernizzare l'accesso senza intraprendere una ricostruzione completa dell'applicazione, subordinatamente alla compatibilità tecnica.
Accesso con e senza Hideez AuthShield
| Senza AuthShield | Con AuthShield | |
|---|---|---|
| Accesso | Password + codice monouso | MFA senza password e resistente al phishing |
| Esposizione delle credenziali | Credenziali inserite tramite il browser | Memorizzate su Hideez Enterprise Server e inviate lato server |
| Modifiche all'applicazione | Potrebbero essere necessari sviluppo personalizzato, ricostruzione o sostituzione | L'applicazione esistente generalmente resta invariata |
| Identità e MFA centralizzate | Spesso non disponibile | Gestito tramite la piattaforma Hideez |
| Esperienza utente | Accesso separato per ciascuna applicazione | Autenticazione e SSO semplificati |
| Implementazione | Potrebbe richiedere un lungo progetto di sviluppo | Proxy configurato per l'applicazione di destinazione |
Dove i team distribuiscono AuthShield

Applicazioni web legacy e sviluppate internamente
Protegga applicazioni personalizzate o fornite da terzi che non possono integrarsi direttamente con le attuali piattaforme IAM e la cui ricostruzione non è pratica.

Portali interni on-premises
Aggiunga un'autenticazione più solida alle applicazioni web intranet, di back-office e operative che restano all'interno dell'infrastruttura dell'organizzazione.

Durante una migrazione IAM
Mantenga i sistemi legacy protetti e disponibili mentre le applicazioni e gli utenti moderni vengono gradualmente trasferiti a una nuova piattaforma di identità.

Ambienti regolamentati o con restrizioni
Mantenga le credenziali dell'applicazione su Hideez Enterprise Server e applichi policy di autenticazione centralizzate in ambienti con specifici requisiti di sicurezza, audit o controllo dei dati.
Parte della piattaforma Hideez Workforce Identity
AuthShield è un componente della piattaforma Hideez Workforce Identity. Funziona insieme ad altri prodotti Hideez per fornire autenticazione centralizzata e gestione degli accessi su applicazioni aziendali e postazioni di lavoro.

Hideez Server è il centro di controllo della piattaforma. I team IT possono gestire utenti, autenticatori, integrazioni applicative, credenziali, policy delle postazioni di lavoro e registri di audit da un'unica console amministrativa.
Attiva e disattiva utenti, ruota le credenziali e applica le policy su ogni app e postazione collegata da un unico punto.
Scopri chi ha effettuato l'accesso, dove e quando, con log esportabili a supporto delle tue verifiche di conformità e sicurezza.
Esegui come SaaS, cloud privato o on-premise per soddisfare i tuoi requisiti di residenza dei dati e normativi.

Hideez Authenticator trasforma uno smartphone compatibile in uno strumento di autenticazione sicuro. I dipendenti possono usarlo per verificare l'accesso alle postazioni Windows e alle applicazioni aziendali senza inserire una password riutilizzabile.
Sblocca i PC Windows con un tocco dello smartphone invece di digitare una password.
La postazione si blocca automaticamente quando lo smartphone abbinato esce dal raggio d'azione.
Accesso personale e rapido sulle postazioni condivise in sanità, manifattura e retail.
Le passkey offrono un'autenticazione resistente al phishing basata su FIDO2 e WebAuthn. Invece di inviare un segreto condiviso, l'utente verifica l'accesso con una credenziale crittografica protetta da un PIN del dispositivo, una verifica biometrica o una chiave di sicurezza compatibile.
Le credenziali a chiave pubblica non possono essere riutilizzate né catturate da pagine di accesso false.
Gli utenti accedono con l'impronta o lo sblocco facciale già presente sul dispositivo.
Costruito su FIDO2 / WebAuthn, quindi funziona con browser e provider di identità moderni.
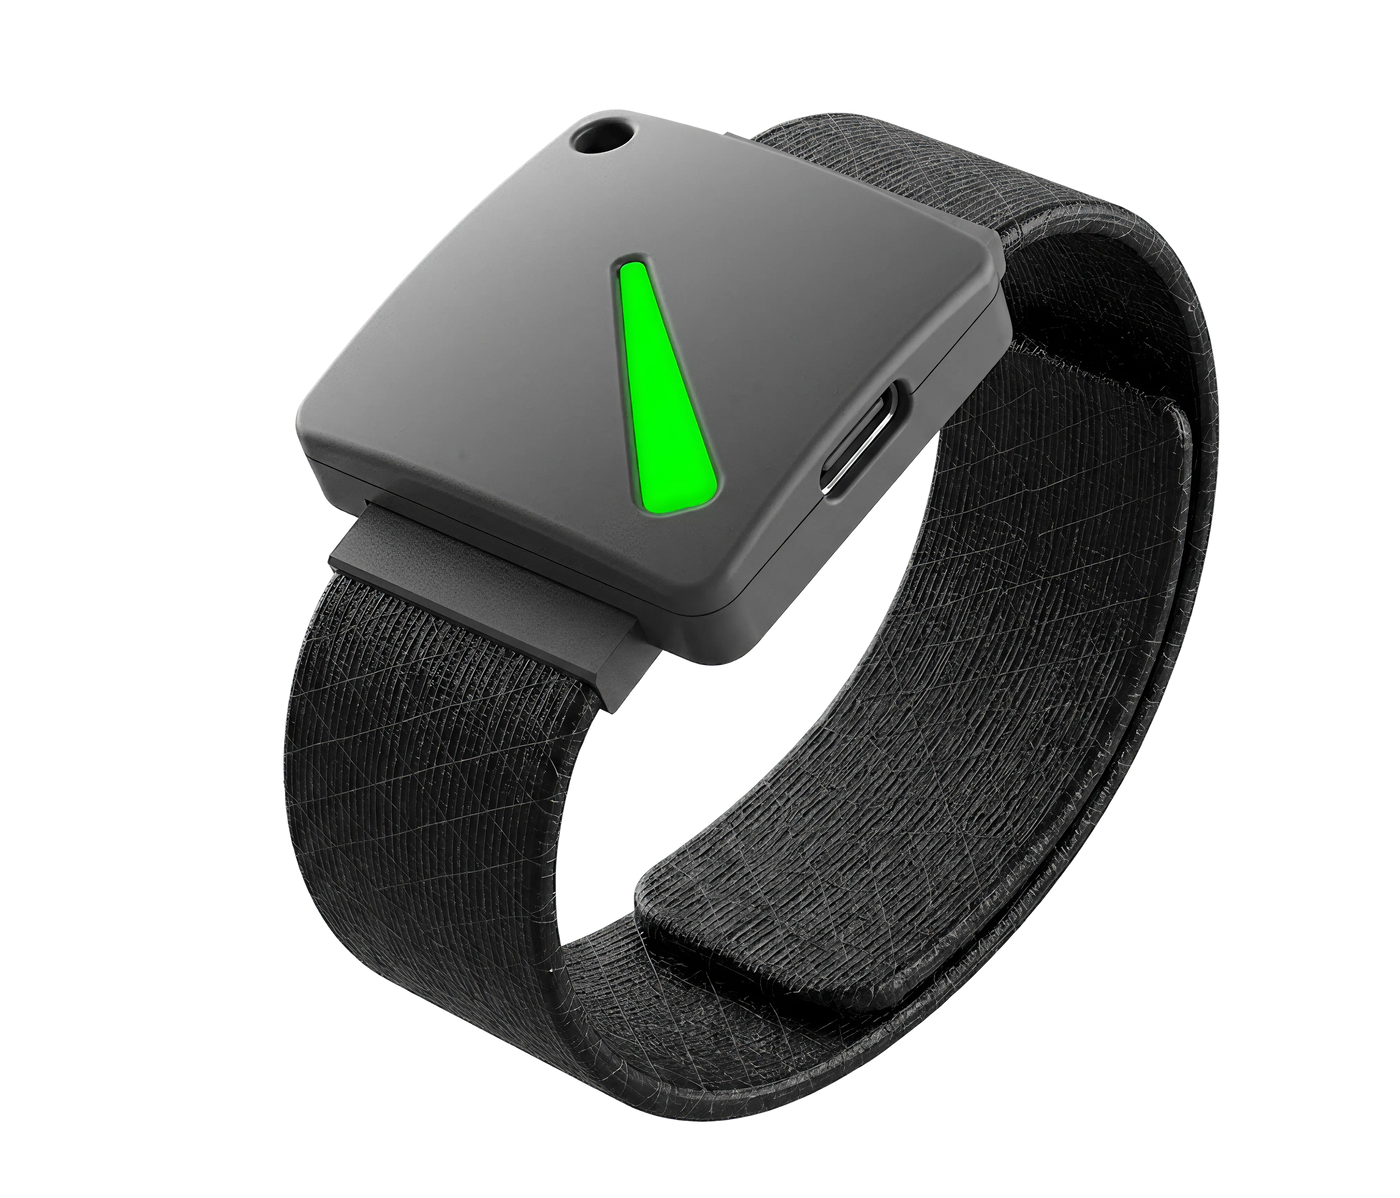
I dispositivi Hideez Key combinano l'autenticazione FIDO2 con funzionalità USB, NFC, Bluetooth e RFID. Sono adatti ad ambienti in cui i dipendenti non possono o non devono utilizzare smartphone.
Una chiave hardware per le aree sicure in cui gli smartphone sono soggetti a restrizioni.
Un'unica credenziale per l'accesso alle app e l'apertura delle porte RFID.
Rilascia e revoca l'accesso senza dover configurare un dispositivo completo.
Programma Partner Hideez
Pensato per VAD, system integrator e managed service provider nella sicurezza IT.
DIVENTA PARTNERModernizzi l'accesso legacy senza ricostruire le sue applicazioni
AuthShield aggiunge SSO, MFA senza password e gestione delle credenziali lato server alle applicazioni web legacy compatibili, senza sostituirle. Protegga le applicazioni critiche, riduca l'esposizione delle password e gestisca l'autenticazione tramite Hideez Enterprise Server.
Domande frequenti
Dobbiamo modificare la nostra applicazione?
No. AuthShield si posiziona davanti alla tua app come reverse proxy: l'applicazione stessa resta intatta. Nessuna modifica al codice né ricostruzione.
Quali applicazioni sono supportate?
Qualsiasi applicazione web legacy. AuthShield è pensato per applicazioni web legacy e on-premise che non possono integrarsi in modo nativo con IAM, SSO o MFA moderni. Poiché i flussi di autenticazione variano, Hideez valuta ogni applicazione prima di confermarne la compatibilità.
Dove viene distribuito AuthShield?
AuthShield viene distribuito su un host separato, in genere nella DMZ dell'organizzazione, e può funzionare su Nginx o Microsoft IIS. L'architettura specifica dipende dall'applicazione protetta e dai requisiti di rete dell'organizzazione. Questa configurazione aiuta a mantenere l'applicazione back-end fuori da internet pubblico.
Come vengono protette le credenziali?
Le credenziali dell'applicazione sono memorizzate su Hideez Enterprise Server e inviate all'applicazione lato server. Non vengono mostrate all'utente né inserite tramite il browser, il che riduce l'esposizione al phishing, alla copia e alla cattura di credenziali basata sul browser.
Può coprire più applicazioni?
Sì. Per ogni applicazione viene configurata un'istanza di AuthShield dedicata e più istanze possono essere eseguite sullo stesso host tramite porte separate. Ogni applicazione deve essere valutata e configurata individualmente.
Come gestisce AuthShield sicurezza e conformità?
AuthShield riduce l'esposizione delle credenziali centralizzando l'autenticazione e mantenendo le credenziali dell'applicazione al di fuori del flusso di accesso visibile all'utente. L'autenticazione basata su OIDC, i registri di audit e la distribuzione all'interno dell'infrastruttura controllata dell'organizzazione possono supportare programmi di sicurezza e conformità più ampi. La conformità dipende in definitiva dall'insieme completo dei controlli tecnici e amministrativi dell'organizzazione.
Come viene concesso in licenza AuthShield?
AuthShield è un componente aggiuntivo facoltativo di Hideez Workforce Identity. Viene concesso in licenza per ciascuna applicazione web legacy protetta e fatturato annualmente in aggiunta alle licenze utente Hideez applicabili. Contatti Hideez per un preventivo basato sulla sua distribuzione.
In che modo AuthShield si integra con il nostro provider di identità esistente?
AuthShield collega le applicazioni legacy a Hideez Enterprise Server, che funziona con directory e provider di identità supportati. I requisiti dipendono dal suo ambiente di identità e dall'architettura dell'applicazione.
Quali metodi di autenticazione supporta AuthShield?
AuthShield supporta i metodi disponibili tramite Hideez, tra cui passkey, chiavi di sicurezza FIDO2 e Hideez Authenticator. L'IT può applicare policy di autenticazione in base al ruolo utente e all'applicazione.
AuthShield può essere utilizzato durante una migrazione IAM?
Sì. AuthShield può proteggere le applicazioni legacy compatibili mentre altri servizi vengono trasferiti a una nuova piattaforma IAM, mantenendo disponibili le applicazioni critiche con controlli di accesso più solidi durante la transizione.
Porta l'autenticazione moderna nelle app che non puoi sostituire
Estenda l'SSO senza password e l'MFA alle applicazioni web legacy compatibili senza intraprendere una ricostruzione completa. Hideez può valutare la sua applicazione, il suo ambiente di identità e i suoi requisiti di distribuzione per determinare l'implementazione più adatta.