
Enterprise-Passwortmanagement für Unternehmen

Passwörter schützen weiterhin viele Geschäftsanwendungen, selbst wenn Unternehmen SSO und passwortlose Authentifizierung einführen. Enterprise-Passwortmanagement gibt der IT eine kontrollierte Möglichkeit, die verbleibenden Zugangsdaten zu erstellen, bereitzustellen, zu nutzen, zu aktualisieren und zu widerrufen. Hideez kombiniert zentrale Administration mit hardwaregestützter Passwortspeicherung und ermöglicht es Mitarbeitenden, auf genehmigte Konten zuzugreifen, ohne Unternehmenspasswörter einzusehen oder zu kopieren. Dies stärkt die Kontrolle über Legacy-Zugangsdaten, ohne den Arbeitsalltag mit unnötigen Schritten zu belasten
Erfahren Sie, wie Hideez das Enterprise-Passwortmanagement in Ihrem gesamten Unternehmen absichern und vereinfachen kann.
Was ist eine Enterprise-Passwortmanagement-Lösung?
Eine Enterprise-Passwortmanagement-Lösung schützt unternehmenseigene Zugangsdaten und gibt Administratoren die Kontrolle darüber, wie sie ausgegeben, genutzt, geändert und widerrufen werden. Anders als eine private Passwort-App muss ein Passwortmanager für Unternehmen zentrale Bereitstellung, gemeinsam genutzte Konten, Mitarbeiter-Lifecycle-Prozesse und Audit-Anforderungen unterstützen. Ein zuverlässiger Enterprise-Passwortmanager schützt Konten, die weiterhin Passwörter benötigen, während moderne Dienste zu SSO oder passwortloser Authentifizierung wechseln.
Warum Unternehmen Enterprise-Passwortmanagement brauchen
Das Passwortrisiko steigt mit jedem Mitarbeitenden, jeder externen Person, jeder Anwendung und jedem gemeinsam genutzten Konto. Ein Passwortmanager für Unternehmen adressiert mehrere wiederkehrende Probleme.
-
Schwache und wiederverwendete Passwörter. Ein verwaltetes System kann starke, eindeutige Zugangsdaten erzeugen, ohne dass Nutzer sie sich merken müssen.
-
Weitergabe von Zugangsdaten. Kontrollierte Weitergabe von Unternehmenspasswörtern ermöglicht Zugriff, ohne Klartext-Passwörter per E-Mail, Chat, Tabellen oder Tickets zu versenden.
-
Vergessene Passwörter und Helpdesk-Aufwand. Ein Passwortmanagementsystem reduziert Reset-Anfragen und die Anzahl der Zugangsdaten, die sich Mitarbeitende merken müssen.
-
Zugriff auf Legacy-Anwendungen. Ältere Websites und Windows-Anwendungen unterstützen möglicherweise kein SAML, OpenID Connect, FIDO2 oder Passkeys. Ein Enterprise-Passwort-Tresor schützt die Zugangsdaten, die diese Systeme weiterhin benötigen.
-
Insider-Risiko und versehentliche Offenlegung. Unternehmenspasswörter verborgen zu halten, verringert die Wahrscheinlichkeit, dass sie kopiert, gespeichert oder offengelegt werden.
-
Fehlende zentrale Kontrolle. Ohne einen geregelten Prozess für das Unternehmenspasswortmanagement weiß die IT möglicherweise nicht, wer ein Konto nutzen darf oder welche Passwörter beim Ausscheiden eines Mitarbeitenden geändert werden müssen.
Die Hideez-Lösung für Enterprise-Passwortmanagement
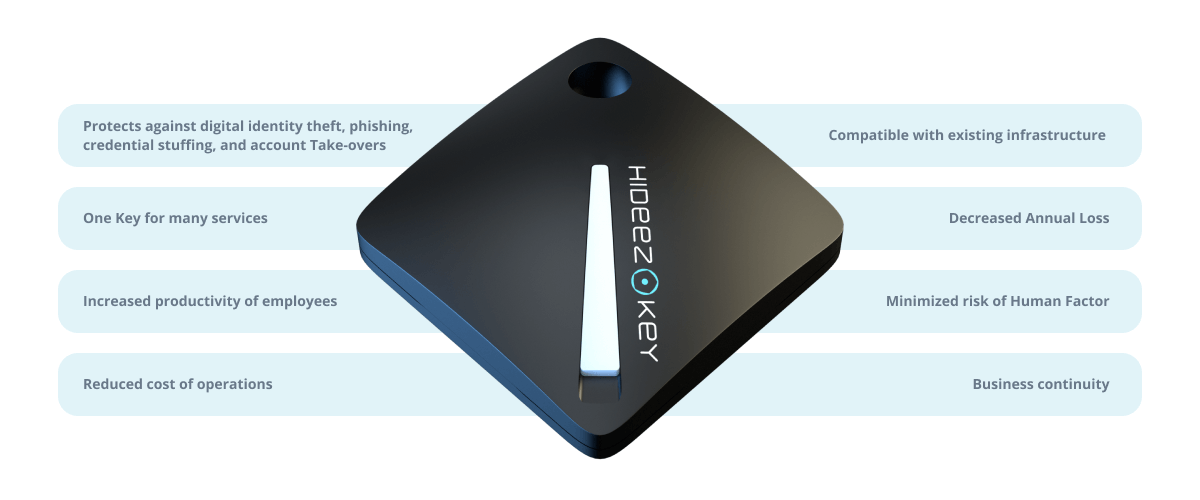
Hideez nutzt einen hardwaregestützten Ansatz für das Credential-Management. Unternehmenszugangsdaten können auf kompatible Hideez Keys bereitgestellt und in einem verschlüsselten Hardware-Tresor aufbewahrt werden. Die Hideez-Desktop-Anwendung verbindet den Schlüssel mit einer autorisierten Windows-Workstation und gibt gespeicherte Zugangsdaten in kompatible Websites und Anwendungen ein.
Über Hideez Workforce Identity registrieren Administratoren Nutzer, Authenticators und Workstations, weisen persönliche oder gemeinsam genutzte Konten zu, aktualisieren Zugangsdaten und entziehen Zugriff. Mitarbeitende nutzen zugewiesene Logins, ohne den Unternehmens-Tresor zu öffnen.
Damit ist ein Hideez Key sowohl Authenticator als auch Enterprise-Passwort-Safe für Systeme, die weiterhin auf Passwörter angewiesen sind. Die breitere Plattform unterstützt zudem FIDO2-Authentifizierung, SSO, MFA und Workstation-Zugriff, sodass Unternehmen Passwörter nur dort beibehalten, wo sie weiterhin notwendig sind.
Kernfunktionen des Enterprise-Passwortmanagements
Hardwaregestützte Speicherung
Unternehmenszugangsdaten werden in einem kompatiblen Hideez Key verschlüsselt. Dieses Enterprise-Passwortspeicher-Modell vermeidet lesbare Kopien in Browsern, Tabellen oder Notizen.
Zentrale Bereitstellung und Widerruf
Die IT kann Unternehmenszugangsdaten remote bereitstellen und den Zugriff entziehen, wenn sich Rolle, Projekt oder Beschäftigungsstatus eines Mitarbeitenden ändern.
Verborgene Passwortnutzung
Mitarbeitende können zugewiesene Zugangsdaten eingeben, ohne sie einzusehen. Der Unternehmens-Passwort-Safe hilft, eine Offenlegung über Chat, Screenshots oder Zwischenablage-Verlauf zu verhindern.
Passwortgenerierung und -aktualisierung
Das Passwortmanagement-Tool generiert starke Passwörter und ermöglicht es Administratoren, Unternehmenszugangsdaten remote zu aktualisieren.
Persönliche und gemeinsam genutzte Konten
Hideez unterstützt zentral bereitgestellte persönliche und gemeinsam genutzte Unternehmenskonten. Nutzer erhalten die für ihre Arbeit erforderlichen Konten, während die IT deren Zuweisung kontrolliert.
Autorisierte Workstations
Hideez Desktop wird auf verwalteten Windows-Computern installiert. Ein Hideez Key kann auf registrierte Workstations beschränkt werden, wodurch die Nutzung von nicht verwalteten Geräten reduziert wird.
Identitätsintegration
Hideez kann mit vorhandener Verzeichnis- und Identitätsinfrastruktur zusammenarbeiten, einschließlich Active-Directory- und Microsoft-Entra-ID-Szenarien. Passwortbasierter Zugriff kann daher parallel zu SSO und MFA betrieben werden.
Administrative Transparenz
Die zentrale Verwaltung umfasst Nutzer, Authenticators, Workstations und unterstützte Zugriffsereignisse. Audit-Aufzeichnungen unterstützen Überprüfungen und Untersuchungen.
So funktioniert das Hideez-Passwortmanagement
Ein Unternehmen kann die Bereitstellung an sein Verzeichnis, seine Windows-Umgebung und sein Anwendungsportfolio anpassen:
-
Passwortbasierte Konten identifizieren. Die IT trennt Anwendungen, die SSO oder FIDO2 nutzen können, von Diensten, die weiterhin gespeicherte Zugangsdaten benötigen.
-
Die Hideez-Umgebung bereitstellen. Das Unternehmen wählt ein unterstütztes Cloud-, Private-Cloud- oder On-Premises-Modell, verbindet das relevante Verzeichnis und installiert Hideez Client auf verwalteten Windows-Workstations.
-
Nutzer und Geräte registrieren. Administratoren ordnen Mitarbeitenden genehmigte Hideez Keys zu und autorisieren die Computer, von denen aus sie genutzt werden dürfen.
-
Unternehmenszugangsdaten bereitstellen. Die IT erstellt oder importiert Logins und weist verschlüsselte Daten den entsprechenden Hardware-Tresoren zu.
-
Passwörter nutzen, ohne sie offenzulegen. Hideez Client verifiziert einen kompatiblen Dienst und gibt die zugewiesenen Zugangsdaten aus dem Key ein.
-
Zugriff zentral verwalten. Administratoren aktualisieren Zuweisungen, ändern Zugangsdaten bei Bedarf, widerrufen verlorene Authenticators und entziehen den Zugriff beim Offboarding.
So kann die Organisation Enterprise-Passwörter als Unternehmenswerte verwalten. Das Unternehmen entscheidet, wer welche Zugangsdaten erhält, wo sie genutzt werden dürfen und wann der Zugriff endet.
Enterprise-Passwortmanagement für Legacy- und moderne Anwendungen
Moderne Anwendungen, die SAML 2.0, OpenID Connect, FIDO2 oder Passkeys unterstützen, können oft noch weiter gehen und Passwörter vollständig aus dem Nutzererlebnis entfernen. Hideez passwortloses SSO gibt Mitarbeitenden eine verifizierte Anmeldung für unterstützte Anwendungen und reduziert die Anzahl der wiederverwendbaren Zugangsdaten, die das Unternehmen pflegen muss.
Legacy-Systeme benötigen einen anderen Ansatz. Erwartet eine Anwendung weiterhin Benutzername und Passwort, kann Hideez die Zugangsdaten in einem Hardware-Tresor speichern und über den Windows-Client eingeben. Kompatible Legacy-Webanwendungen können außerdem MFA für Legacy-Anwendungen nutzen. Hideez AuthShield stellt passwortlose oder MFA-basierte Authentifizierung vor Websysteme, die keine moderne SSO-Unterstützung bieten.
Der Tresor verwaltet Passwörter, die weiterhin notwendig sind, während AuthShield den Anmeldeablauf stärkt oder ersetzt. Wirksames Passwortmanagement für Unternehmen kombiniert diese Optionen.
Anwendungsfälle
-
Gemeinsam genutzte Abteilungskonten. Teams können genehmigte gemeinsam genutzte Logins verwenden, ohne Passwörter per Chat oder E-Mail auszutauschen.
-
Legacy-Geschäftsanwendungen. Ein Passwort-Tresor für Unternehmen schützt Zugangsdaten, die noch nicht durch SSO oder Passkeys ersetzt werden können.
-
Privilegierte und IT-Konten. Administratoren können sensible Logins aus lokalen Dateien heraushalten. Dies ersetzt kein vollständiges Privileged-Access-Management-System.
-
Arbeitsplätze mit eingeschränkter Handynutzung. Ein hardwarebasierter Passwortmanager für Unternehmensteams eignet sich für Produktionsbereiche, Labore, Gesundheitseinrichtungen und andere Standorte, an denen private Handys möglicherweise untersagt sind.
-
Mitarbeiter-Lifecycle-Management. Die IT kann Zugangsdaten zuweisen, anpassen und widerrufen, wenn sich Beschäftigung und Verantwortlichkeiten ändern.
-
Verteilte Windows-Umgebungen. Organisationen können denselben geregelten Prozess auf autorisierten Windows-Workstations an mehreren Standorten anwenden.
Enterprise-Passwortmanager vs. Passwortmanager für Privatanwender
Ein Tool für Privatanwender hilft einer Einzelperson, persönliche Logins zu organisieren. Ein Passwortmanager auf Enterprise-Niveau ist auf Unternehmenseigentum und -verwaltung ausgelegt.
|
Kriterium |
Passwortmanager für Privatanwender |
Enterprise-Passwortmanager |
|
Primärer Eigentümer |
Einzelner Nutzer |
Organisation |
|
Speicherung der Zugangsdaten |
Browser, App oder persönlicher Cloud-Tresor |
Zentral bereitgestellter Hardware-Tresor im Hideez-Modell |
|
Administration |
Von der Nutzerin bzw. dem Nutzer kontrolliert |
Über eine Enterprise-Konsole verwaltet |
|
Zuweisung von Unternehmenskonten |
Begrenzt oder tarifabhängig |
Genehmigten Nutzern und Authenticators zugewiesen |
|
Passwort-Sichtbarkeit |
In der Regel für den Tresor-Eigentümer sichtbar |
Unternehmenszugangsdaten können genutzt werden, ohne angezeigt zu werden |
|
Gemeinsam genutzte Konten |
Als Tresor-Einträge geteilt oder manuell kopiert |
Von der IT bereitgestellt und entzogen |
|
Workstation-Kontrollen |
In der Regel eingeschränkt |
Nutzung kann auf registrierte Windows-Computer beschränkt werden |
|
Offboarding |
Hängt vom Zugriff auf den Tresor der Nutzerin bzw. des Nutzers ab |
Unternehmenszuweisungen können zentral widerrufen werden |
|
Identitätsintegration |
Variiert je nach Produkt und Tarif |
Darauf ausgelegt, Verzeichnis-, SSO- und MFA-Kontrollen zu ergänzen |
Warum Hideez für Enterprise-Passwortmanagement wählen?
Hideez ist kein herkömmlicher Cloud-Tresor, der dem Browser einer Mitarbeiterin oder eines Mitarbeiters hinzugefügt wird. Der Enterprise-Passwort-Tresor ist hardwaregestützt, und Unternehmenszugangsdaten können auf verwaltete Hideez Keys für die Nutzung auf autorisierten Windows-Workstations bereitgestellt werden. Mitarbeitende erhalten Zugriff auf genehmigte Konten, ohne die dahinterliegenden Passwörter zu lernen oder zu kopieren.
Hideez Workforce Identity vereint Bereitstellung von Zugangsdaten, FIDO2-Authenticators, passwortlosen Zugriff, MFA, SSO und Workstation-Kontrollen. Mit diesem Passwortmanager für Enterprise-Bereitstellungen können Legacy-Zugangsdaten und moderne Authentifizierung einer einzigen Zugriffsstrategie folgen.
Als Passwortmanager auf Enterprise-Niveau eignet sich Hideez für Umgebungen, in denen Smartphones eingeschränkt sind oder ein reiner Cloud-Tresor ungeeignet ist. Passwörter bleiben in Hardware geschützt, während kompatible Anwendungen zu moderner Authentifizierung wechseln.
FAQ
Wie werden unsere Unternehmenszugangsdaten gespeichert und geschützt?
Unternehmenszugangsdaten werden verschlüsselt und in den Hardware-Tresor eines kompatiblen Hideez Key bereitgestellt. Der Key arbeitet mit Hideez Client auf autorisierten Windows-Computern zusammen, während Administratoren die Zuweisung von Zugangsdaten zentral verwalten.
Können Mitarbeitende Passwörter nutzen, ohne sie zu sehen oder zu kopieren?
Ja. Mitarbeitende können zugewiesene Zugangsdaten in kompatible Dienste eingeben, ohne den Unternehmens-Tresor zu öffnen oder das Passwort zu kopieren.
Wie können wir kontrollieren, wer Zugriff auf welche Zugangsdaten hat?
Administratoren weisen Unternehmenszugangsdaten genehmigten Nutzern und Authenticators zu. Sie können Zuweisungen ändern, Zugangsdaten aktualisieren, einen verlorenen Authenticator sperren oder den Zugriff entziehen, wenn eine Person die Rolle wechselt oder das Unternehmen verlässt.
Kann die Lösung gemeinsam genutzte Konten sicher verwalten?
Ja. Persönliche und gemeinsam genutzte Unternehmenskonten können zentral bereitgestellt werden. Autorisierte Mitarbeitende nutzen den gemeinsamen Login über zugewiesene Hideez Keys, ohne eine Klartextkopie zu erhalten, während die IT kontrolliert, wer weiterhin Zugriff behält.
Lässt sie sich in unser bestehendes SSO, MFA und unseren Identity Provider integrieren?
Hideez ist darauf ausgelegt, bestehende Identitätsinfrastruktur zu ergänzen. Es unterstützt Szenarien mit Active Directory, Microsoft Entra ID, SAML 2.0, OpenID Connect, LDAP, FIDO2 und MFA. Die genaue Integration hängt vom Verzeichnis, den Anwendungen und der Bereitstellung des Unternehmens ab.
Unterstützt sie Legacy-Anwendungen ohne SSO oder passwortlose Authentifizierung?
Ja. Passwortbasierte Anwendungen, die mit Hideez Client kompatibel sind, können Zugangsdaten aus dem Hardware-Tresor nutzen. Kompatible Legacy-Webanwendungen können Hideez AuthShield nutzen, um passwortlose Authentifizierung oder MFA hinzuzufügen, auch ohne native SAML- oder OpenID-Connect-Unterstützung.