
Hideez AuthShield: MFA sin contraseña y SSO para aplicaciones heredadas
Lleve SSO seguro para aplicaciones heredadas y MFA sin contraseña a las aplicaciones web on-premises que las plataformas IAM modernas no pueden alcanzar. Hideez AuthShield funciona como una puerta de enlace de acceso segura, ayudando a las empresas a modernizar la autenticación sin reconstruir ni sustituir aplicaciones críticas.
Por qué las aplicaciones heredadas necesitan MFA y SSO modernos
Muchas aplicaciones críticas para el negocio se desarrollaron antes de que los estándares actuales de identidad y autenticación estuvieran ampliamente disponibles. Como resultado, es posible que no puedan conectarse a plataformas IAM modernas ni admitir SSO, MFA o acceso sin contraseña sin un desarrollo considerable.
- Las aplicaciones heredadas no pueden conectarse directamente a IAM o SSO modernos
- Añadir MFA sin contraseña puede requerir un desarrollo considerable
- Sustituir una aplicación crítica puede resultar costoso o poco práctico
- Las contraseñas manuales siguen siendo vulnerables al phishing y al robo de credenciales
¿Qué es Hideez AuthShield?
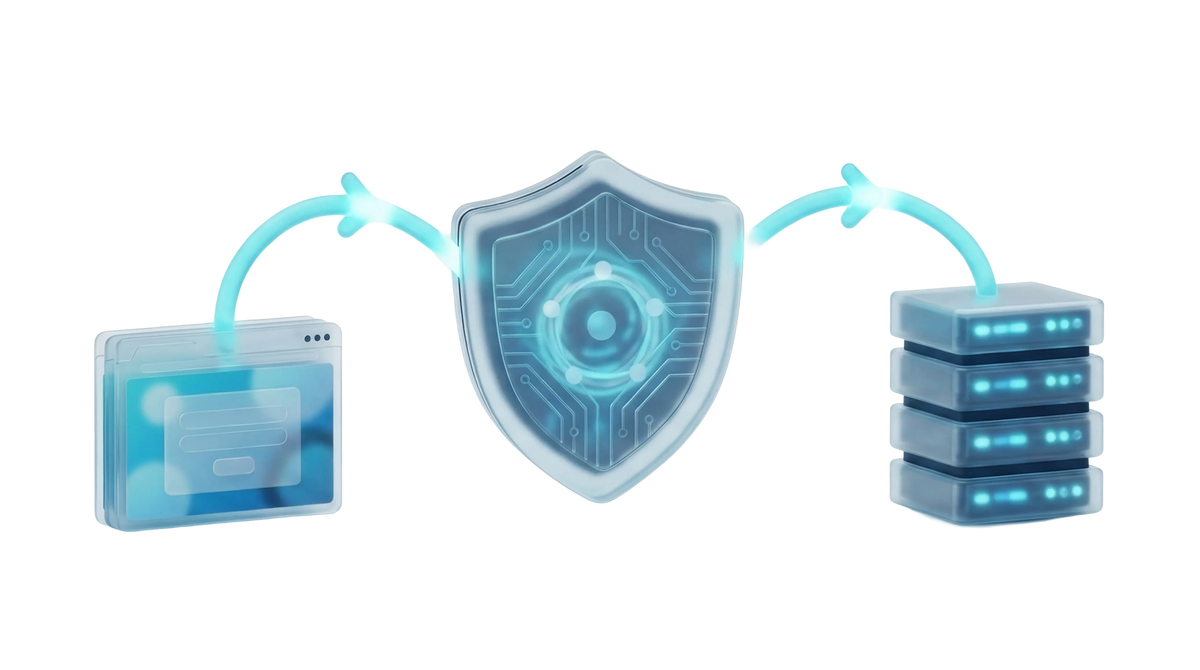
Hideez AuthShield es un proxy inverso de autenticación y una solución de autenticación para aplicaciones heredadas que no pueden conectarse de forma nativa a la infraestructura de identidad moderna. Funciona como una puerta de enlace de acceso segura que aporta MFA para aplicaciones heredadas, autenticación sin contraseña e inicio de sesión único a sistemas web compatibles a través de Hideez Enterprise Server.
Los usuarios verifican su identidad a través de Hideez antes de acceder a la aplicación protegida. Las credenciales de la aplicación se almacenan en Hideez Enterprise Server y se envían del lado del servidor, por lo que los empleados no necesitan verlas, copiarlas ni introducirlas en el navegador.
Una puerta de enlace de acceso segura entre sus usuarios y sus aplicaciones

Interceptar
AuthShield recibe la solicitud de inicio de sesión del usuario antes de que llegue a la aplicación heredada protegida.
Autenticar
El usuario se verifica a través de Hideez Enterprise Server mediante MFA sin contraseña y resistente al phishing sobre OpenID Connect.
Recuperar
AuthShield recupera de forma segura las credenciales de la aplicación asignadas al usuario desde Hideez Enterprise Server.
Iniciar sesión
Las credenciales se envían a la aplicación protegida del lado del servidor sin que el usuario tenga que introducirlas ni copiarlas.
Redirigir
Una vez creada la sesión de la aplicación, el usuario es redirigido al recurso solicitado.
Este proceso ofrece a los empleados una experiencia de autenticación moderna, mientras que la aplicación existente puede seguir utilizando su mecanismo de inicio de sesión original.
Compatible con su stack de identidad
AuthShield complementa las herramientas de identidad y acceso que su organización ya utiliza. Conecta aplicaciones heredadas compatibles con la plataforma Hideez, permitiendo a las empresas conservar sus directorios, proveedores de identidad y políticas de autenticación existentes. La integración exacta depende del entorno de identidad, la arquitectura de la aplicación y los requisitos de implementación. La compatibilidad se evalúa antes de la implementación.


Autenticación moderna para aplicaciones heredadas sin necesidad de reconstruirlas

MFA sin contraseña para aplicaciones heredadas
Añada MFA resistente al phishing a las aplicaciones heredadas que no admiten estándares de autenticación modernos. Los usuarios completan un método de verificación sin contraseña aprobado en lugar de introducir una contraseña de la aplicación o un código de un solo uso.

Credenciales protegidas en HES
Las credenciales de la aplicación se almacenan de forma centralizada y se proporcionan del lado del servidor cuando se aprueba el acceso. No se muestran a los usuarios ni se introducen a través del navegador, lo que reduce la exposición al phishing, la compartición accidental y la captura de credenciales basada en el navegador.

Autenticación basada en OIDC
AuthShield utiliza OpenID Connect para comunicarse con Hideez Enterprise Server. Este enfoque basado en estándares permite que la solución funcione junto con los proveedores de identidad compatibles y la infraestructura de acceso existente.

Proxy inverso para Nginx / Microsoft IIS
AuthShield puede implementarse como una capa de front-end reforzada que se ejecuta bajo Nginx o Microsoft IIS. Normalmente se ubica en la DMZ de la organización, separando el acceso externo de la aplicación protegida en el back-end.

Compatible con varias aplicaciones
Cada aplicación protegida utiliza su propia instancia de AuthShield. Varias instancias pueden ejecutarse en el mismo host mediante puertos independientes, lo que permite a una organización ampliar la protección a varios sistemas heredados compatibles.

Adaptado a su aplicación
El equipo de Hideez configura AuthShield para el flujo de autenticación de la aplicación de destino. Esto permite a las empresas modernizar el acceso sin llevar a cabo una reconstrucción completa de la aplicación, sujeto a la compatibilidad técnica.
Acceso con y sin Hideez AuthShield
| Sin AuthShield | Con AuthShield | |
|---|---|---|
| Inicio de sesión | Contraseña + código de un solo uso | MFA sin contraseña y resistente al phishing |
| Exposición de credenciales | Credenciales introducidas a través del navegador | Almacenadas en Hideez Enterprise Server y enviadas del lado del servidor |
| Cambios en la aplicación | Puede requerir desarrollo a medida, reconstrucción o sustitución | La aplicación existente generalmente permanece sin cambios |
| Identidad y MFA centralizadas | A menudo no disponible | Gestionado a través de la plataforma Hideez |
| Experiencia del usuario | Inicio de sesión independiente para cada aplicación | Autenticación y SSO simplificados |
| Implementación | Puede requerir un proyecto de desarrollo prolongado | Proxy configurado para la aplicación de destino |
Dónde implementan los equipos AuthShield

Aplicaciones web heredadas y desarrolladas internamente
Proteja aplicaciones personalizadas o proporcionadas por proveedores que no pueden integrarse directamente con las plataformas IAM actuales y cuya reconstrucción no resulta práctica.

Portales internos on-premises
Añada una autenticación más sólida a las aplicaciones web de intranet, back-office y operativas que permanecen dentro de la infraestructura de la organización.

Durante una migración de IAM
Mantenga los sistemas heredados protegidos y disponibles mientras las aplicaciones y los usuarios modernos se trasladan gradualmente a una nueva plataforma de identidad.

Entornos regulados o restringidos
Mantenga las credenciales de la aplicación en Hideez Enterprise Server y aplique políticas de autenticación centralizadas en entornos con requisitos específicos de seguridad, auditoría o control de datos.
Parte de la plataforma Hideez Workforce Identity
AuthShield es un componente de la plataforma Hideez Workforce Identity. Funciona junto con otros productos de Hideez para proporcionar autenticación centralizada y gestión de acceso en aplicaciones empresariales y puestos de trabajo.

Hideez Server es el centro de control de la plataforma. Los equipos de TI pueden gestionar usuarios, autenticadores, integraciones de aplicaciones, credenciales, políticas de puestos de trabajo y registros de auditoría desde una única consola de administración.
Aprovisione y desaprovisione usuarios, rote credenciales y aplique políticas en cada app y estación de trabajo conectada desde un único lugar.
Vea quién inició sesión, dónde y cuándo, con registros exportables que respaldan sus revisiones de cumplimiento y seguridad.
Ejecútelo como SaaS, nube privada o local para cumplir sus requisitos de residencia de datos y normativos.

Hideez Authenticator convierte un smartphone compatible en una herramienta de autenticación segura. Los empleados pueden usarlo para verificar el acceso a los puestos de trabajo Windows y a las aplicaciones empresariales sin introducir una contraseña reutilizable.
Desbloquee los PC Windows con un toque del móvil en lugar de escribir una contraseña.
La estación de trabajo se bloquea automáticamente cuando el móvil emparejado sale del alcance.
Inicio de sesión personal y rápido en estaciones compartidas de sanidad, industria y comercio.
Las passkeys ofrecen autenticación resistente al phishing basada en FIDO2 y WebAuthn. En lugar de enviar un secreto compartido, el usuario verifica el acceso con una credencial criptográfica protegida por un PIN del dispositivo, una comprobación biométrica o una llave de seguridad compatible.
Las credenciales de clave pública no pueden reutilizarse ni capturarse mediante páginas de inicio de sesión falsas.
Los usuarios inician sesión con la huella o el desbloqueo facial que ya tienen en su dispositivo.
Creado sobre FIDO2 / WebAuthn, por lo que funciona con navegadores y proveedores de identidad modernos.
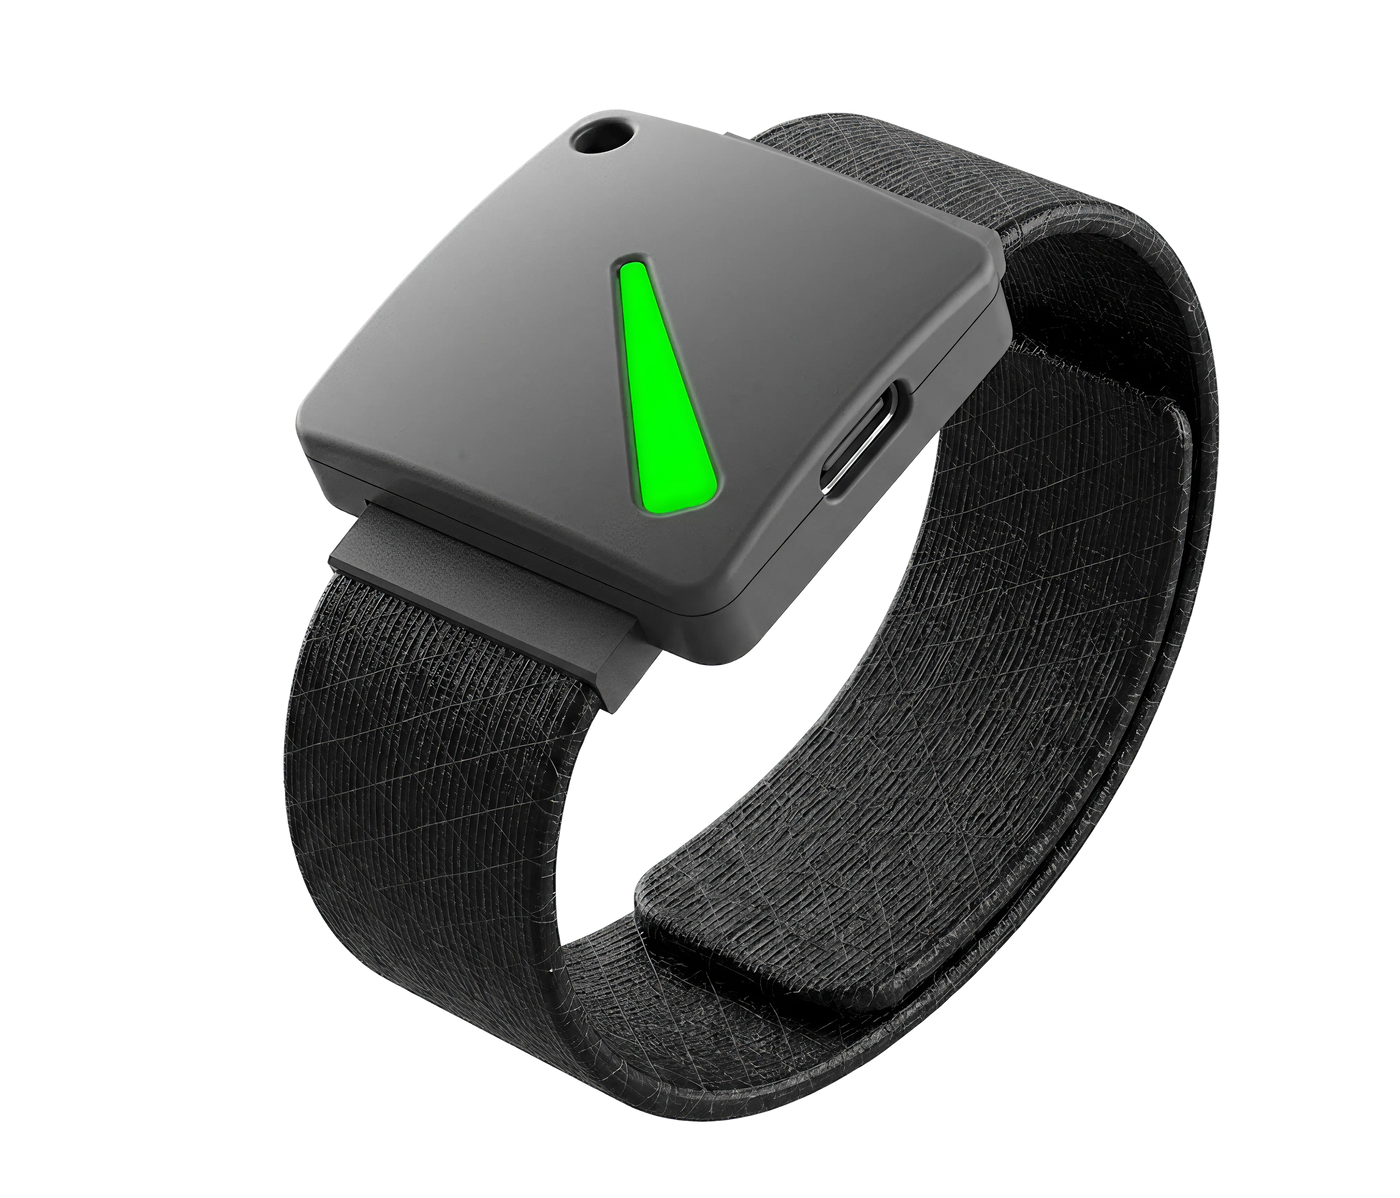
Los dispositivos Hideez Key combinan la autenticación FIDO2 con funciones USB, NFC, Bluetooth y RFID. Son adecuados para entornos en los que los empleados no pueden o no deben utilizar smartphones.
Una llave de hardware para áreas seguras donde los smartphones están restringidos.
Una sola credencial para iniciar sesión en apps y abrir puertas con RFID.
Otorgue y revoque el acceso sin aprovisionar un dispositivo completo.
Programa de Partners de Hideez
Diseñado para VAD, integradores de sistemas y proveedores de servicios gestionados en seguridad informática.
CONVIÉRTASE EN PARTNERModernice el acceso heredado sin reconstruir sus aplicaciones
AuthShield añade SSO, MFA sin contraseña y gestión de credenciales del lado del servidor a las aplicaciones web heredadas compatibles sin sustituirlas. Proteja las aplicaciones críticas, reduzca la exposición de las contraseñas y gestione la autenticación a través de Hideez Enterprise Server.
Preguntas frecuentes
¿Tenemos que modificar nuestra aplicación?
No. AuthShield se ejecuta delante de su aplicación como un proxy inverso: la propia aplicación permanece intacta. No hay cambios en el código ni reconstrucción.
¿Qué aplicaciones son compatibles?
Cualquier aplicación web heredada. AuthShield está diseñado para aplicaciones web heredadas y on-premises que no pueden integrarse de forma nativa con IAM, SSO o MFA modernos. Dado que los flujos de autenticación difieren, Hideez evalúa cada aplicación antes de confirmar la compatibilidad.
¿Dónde se implementa AuthShield?
AuthShield se implementa en un host independiente, normalmente en la DMZ de la organización, y puede ejecutarse bajo Nginx o Microsoft IIS. La arquitectura concreta depende de la aplicación protegida y de los requisitos de red de la organización. Esta configuración ayuda a mantener la aplicación de back-end fuera de internet público.
¿Cómo se protegen las credenciales?
Las credenciales de la aplicación se almacenan en Hideez Enterprise Server y se envían a la aplicación del lado del servidor. No se muestran al usuario ni se introducen a través del navegador, lo que reduce la exposición al phishing, la copia y la captura de credenciales basada en el navegador.
¿Puede cubrir varias aplicaciones?
Sí. Se configura una instancia de AuthShield para cada aplicación, y varias instancias pueden ejecutarse en el mismo host mediante puertos independientes. Cada aplicación debe evaluarse y configurarse individualmente.
¿Cómo gestiona AuthShield la seguridad y el cumplimiento?
AuthShield reduce la exposición de las credenciales al centralizar la autenticación y mantener las credenciales de la aplicación fuera del flujo de inicio de sesión visible para el usuario. La autenticación basada en OIDC, los registros de auditoría y la implementación dentro de la infraestructura controlada de la organización pueden respaldar programas más amplios de seguridad y cumplimiento. En última instancia, el cumplimiento depende de los controles técnicos y administrativos completos de la organización.
¿Cómo se licencia AuthShield?
AuthShield es un complemento opcional de Hideez Workforce Identity. Se licencia por cada aplicación web heredada protegida y se factura anualmente, además de las licencias de usuario de Hideez aplicables. Contacte con Hideez para obtener un presupuesto según su implementación.
¿Cómo se integra AuthShield con nuestro proveedor de identidad existente?
AuthShield conecta las aplicaciones heredadas con Hideez Enterprise Server, que funciona con directorios y proveedores de identidad compatibles. Los requisitos dependen de su entorno de identidad y de la arquitectura de la aplicación.
¿Qué métodos de autenticación admite AuthShield?
AuthShield admite los métodos disponibles a través de Hideez, incluidas las passkeys, las llaves de seguridad FIDO2 y Hideez Authenticator. TI puede aplicar políticas de autenticación por rol de usuario y por aplicación.
¿Se puede usar AuthShield durante una migración de IAM?
Sí. AuthShield puede proteger aplicaciones heredadas compatibles mientras otros servicios se trasladan a una nueva plataforma IAM, manteniendo las aplicaciones críticas disponibles con controles de acceso más sólidos durante la transición.
Lleve la autenticación moderna a las aplicaciones que no puede reemplazar
Extienda el SSO sin contraseña y la MFA a las aplicaciones web heredadas compatibles sin llevar a cabo una reconstrucción completa. Hideez puede evaluar su aplicación, su entorno de identidad y sus requisitos de implementación para determinar la implementación adecuada.