

Hideez Authenticator
Autenticatore mobile
Fa parte di Hideez Workforce Identity. La maggior parte delle app di autenticazione si ferma al login web — l’autenticatore mobile di Hideez porta la MFA senza password fino alla scrivania: il personale sblocca una postazione Windows condivisa con un codice QR, un tocco Bluetooth o un adesivo NFC, e lo schermo si blocca non appena il telefono esce dalla portata Bluetooth.
Con l’app di autenticazione, il telefono personale di ogni dipendente diventa la sua credenziale aziendale, quindi non ci sono token o tessere da comprare, spedire o sostituire. L’accesso a Windows senza password tiene una persona con nome e cognome nella traccia di audit anche sugli account condivisi, e i codici offline tengono operativa una sede senza collegamento.
Download per i dipendenti


Requisiti
Telefono
- iOS 14+ o Android 8+.
- Bluetooth 5 per le funzioni di prossimità.
- PIN dell’app; sblocco biometrico opzionale.
Postazione di lavoro
- Windows 10 (1709+), Windows 11 o Windows Server 2022 a 64 bit.
- Hideez Client e connessione HTTPS al tenant.
- Adesivi NTAG216 per l’accesso NFC.
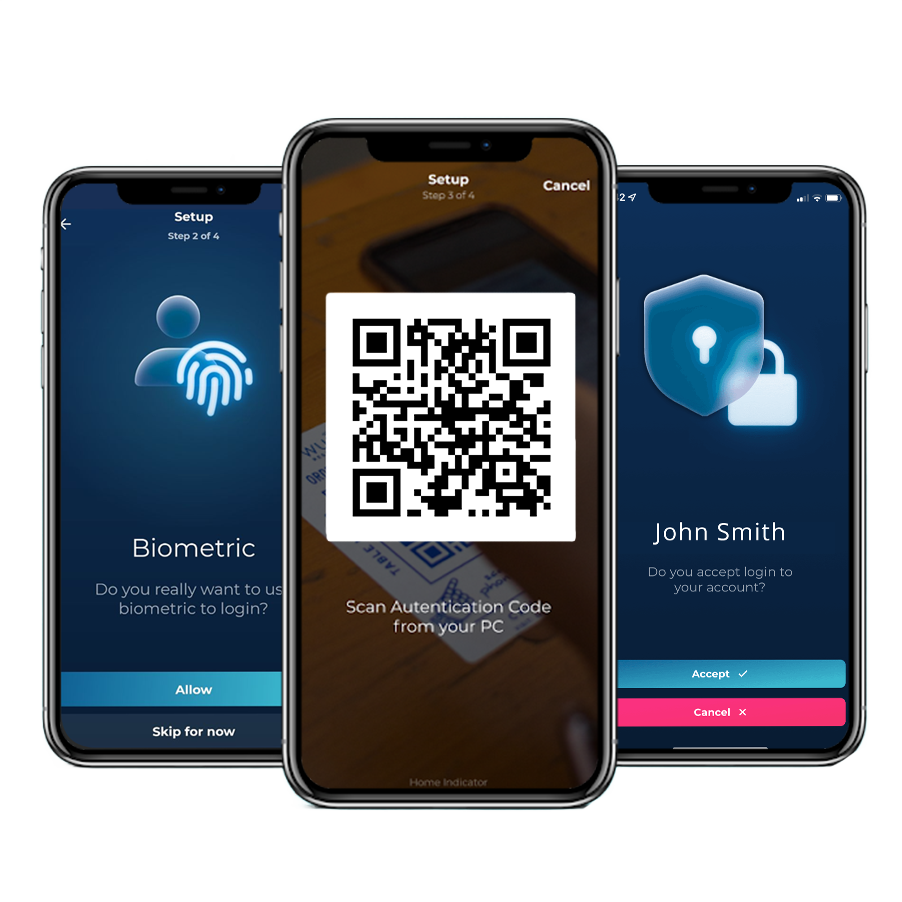
Un accesso con l’autenticatore mobile dall’inizio alla fine
Un telefono, e le password smettono di far parte della giornata di lavoro. Il personale raggiunge le postazioni Windows e le applicazioni web che stanno dietro con un tocco: sparisce sia la credenziale che un attaccante proverebbe a sottrarre con il phishing, sia il ticket di reset che segue una password dimenticata.
Anche i sistemi che non hanno mai conosciuto il single sign-on vengono con noi: Hideez AuthShield mette lo stesso accesso senza password davanti alle applicazioni web legacy, così l'addio alle password non si ferma alla metà moderna del parco.

Come i dipendenti entrano ed escono con l’app di autenticazione

1. Sbloccare la postazione
Un codice QR sulla schermata di blocco, un tocco Bluetooth quando si è vicini o un adesivo NFC sulla macchina.

2. Accedere ai servizi web
Accesso alle applicazioni SAML e OIDC integrate approvando la richiesta di accesso sul telefono.

3. Aggiungere un codice monouso
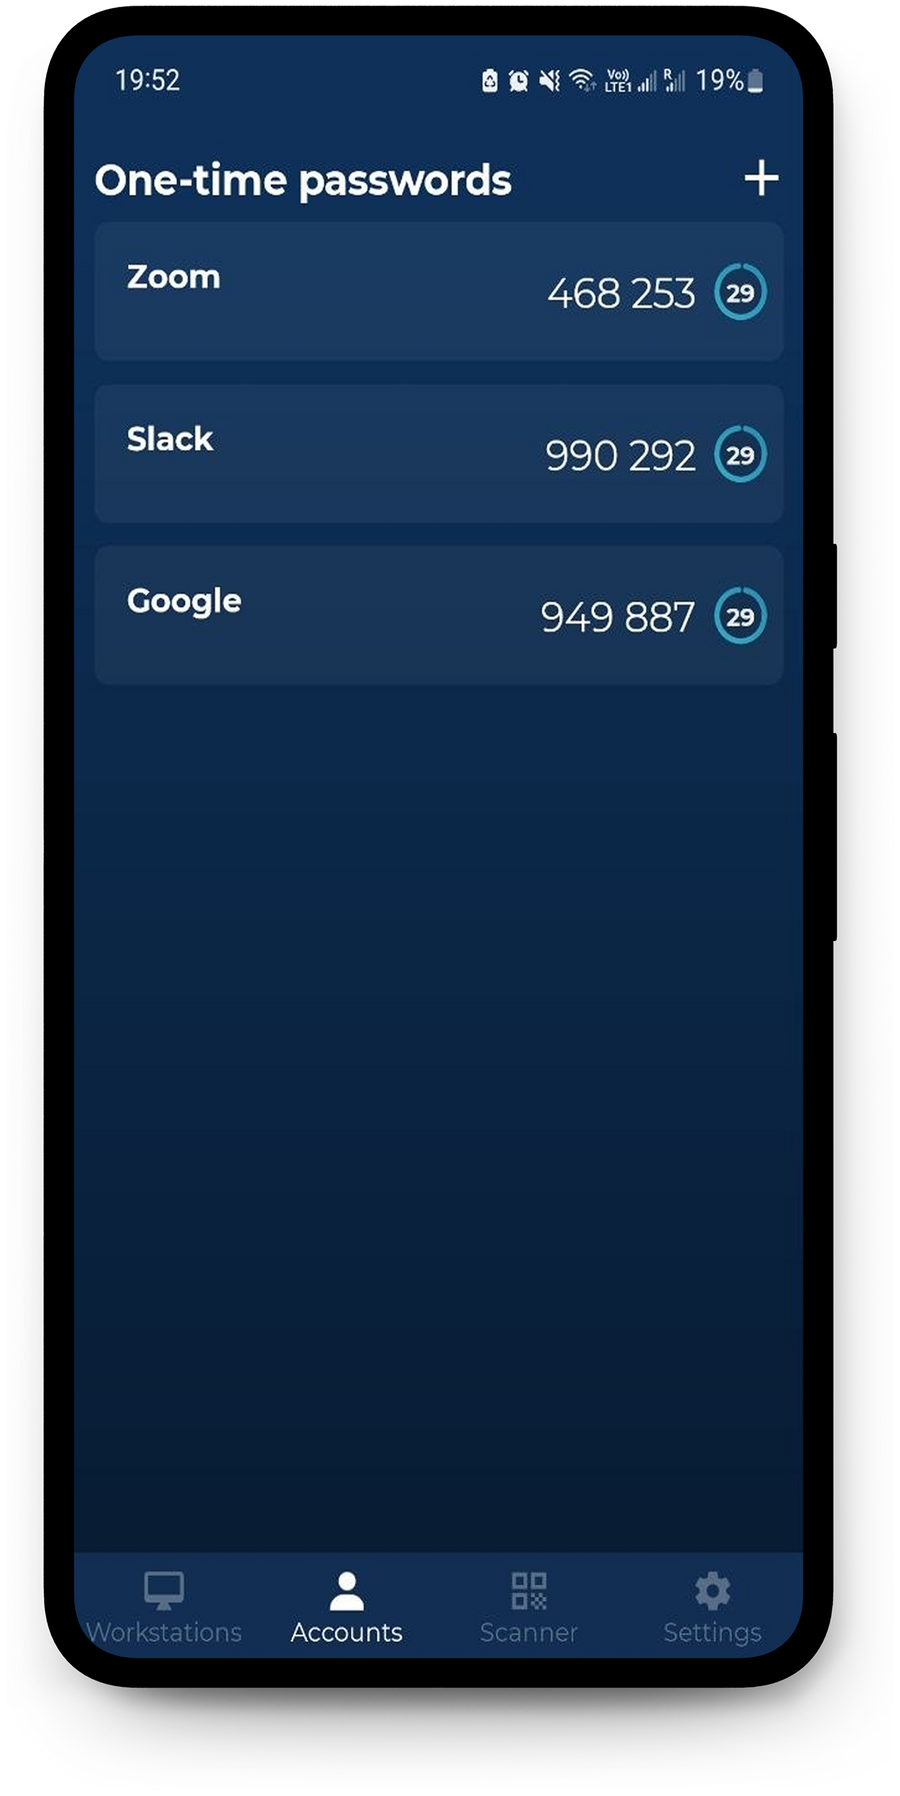
Quando un servizio chiede un codice monouso, arriva dalla stessa app MFA.

4. Ci si allontana e si blocca
Lo schermo si blocca da solo appena il telefono esce dalla portata del Bluetooth.
Anche i vecchi sistemi web che non hanno mai supportato il single sign-on sono coperti — Hideez AuthShield mette davanti a loro lo stesso accesso senza password.
Come funziona ciascun metodo di accesso nell’autenticatore mobile di Hideez
Come il personale sblocca Windows con un autenticatore mobile sul telefono, raggiunge le applicazioni web che stanno dietro e continua a lavorare quando la rete non risponde.

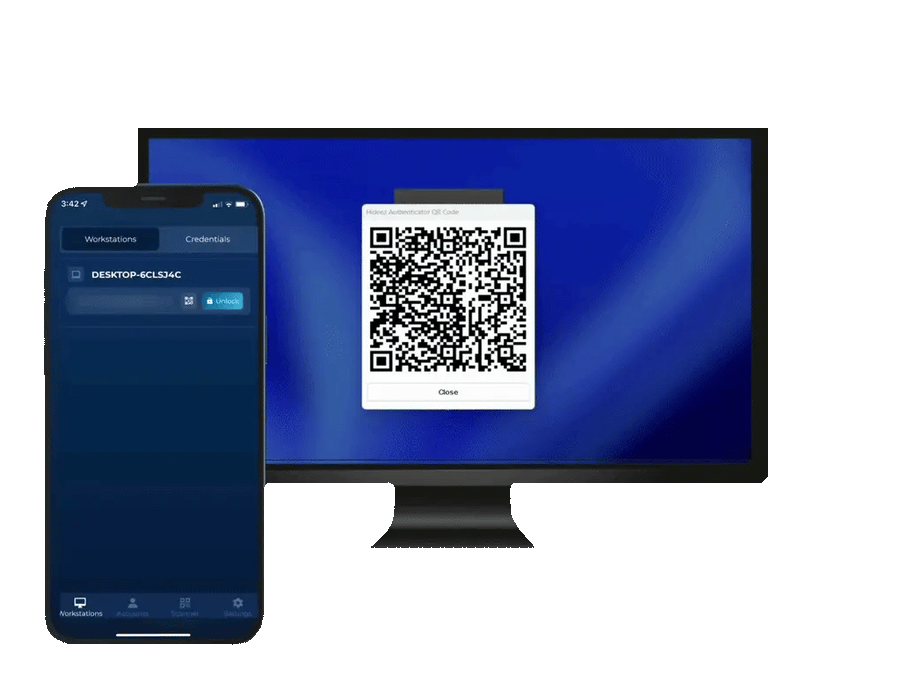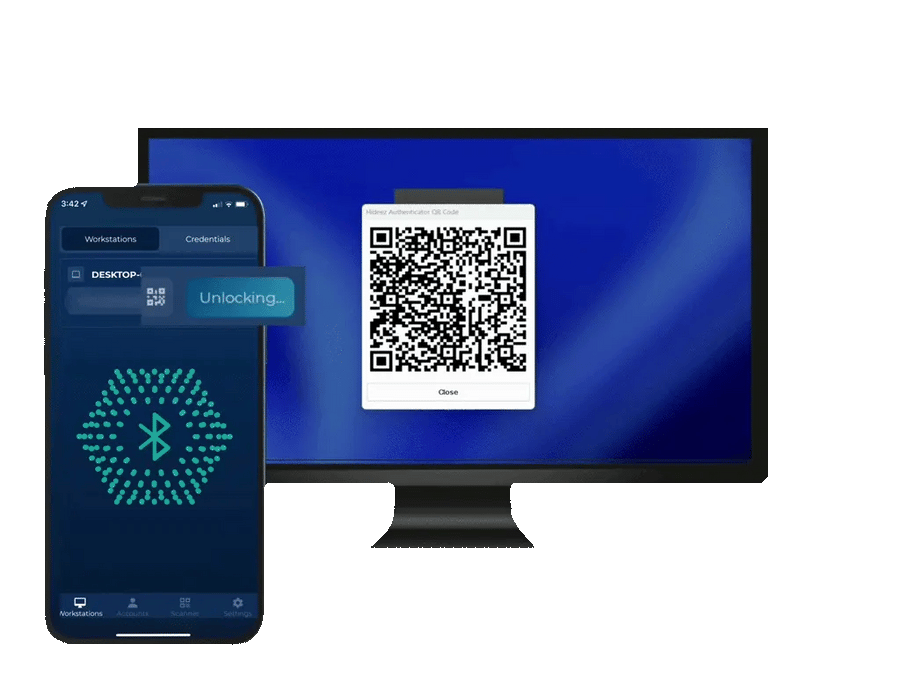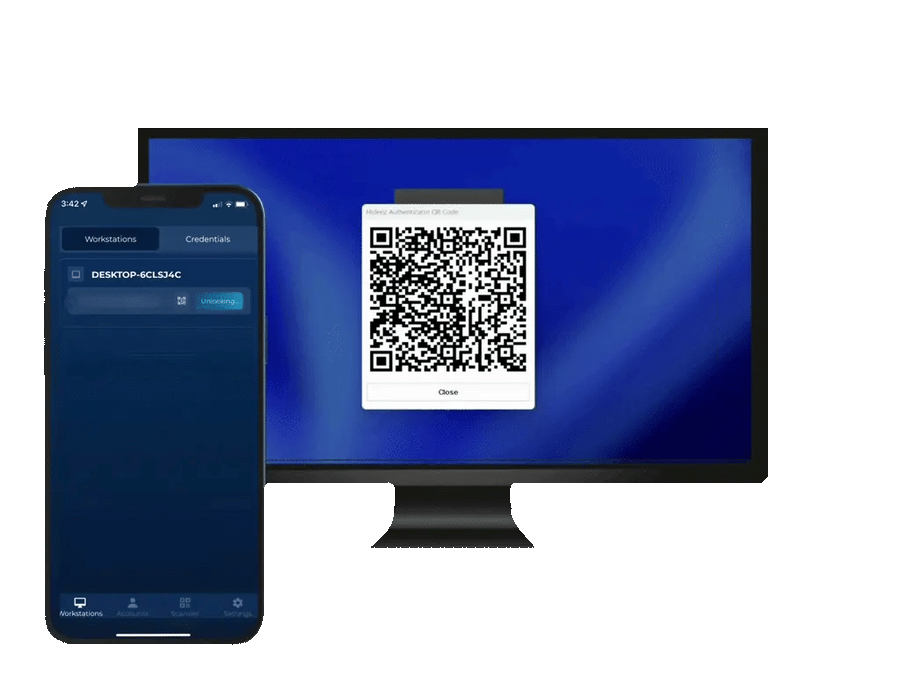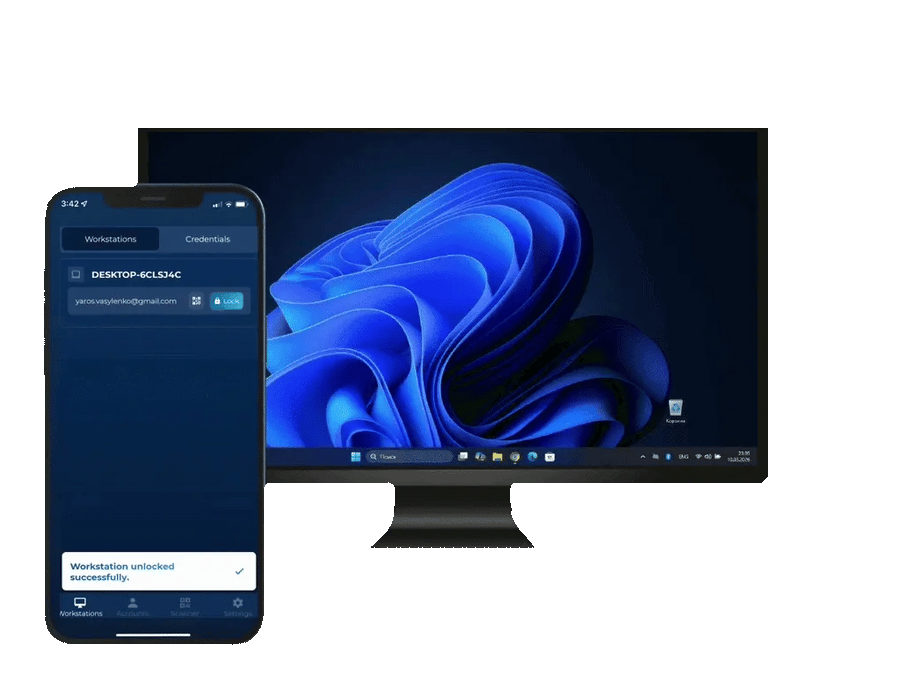

La schermata di blocco mostra un codice QR. La dipendente lo inquadra nell’app e approva la richiesta.
La dipendente apre l’app dell’autenticatore mobile accanto alla postazione e tocca il pulsante "Sblocca".
I dipendenti avvicinano il telefono a un adesivo NFC NTAG216 per sbloccare la postazione di lavoro. Pensato per i PC condivisi usati da più persone nell’arco della giornata.
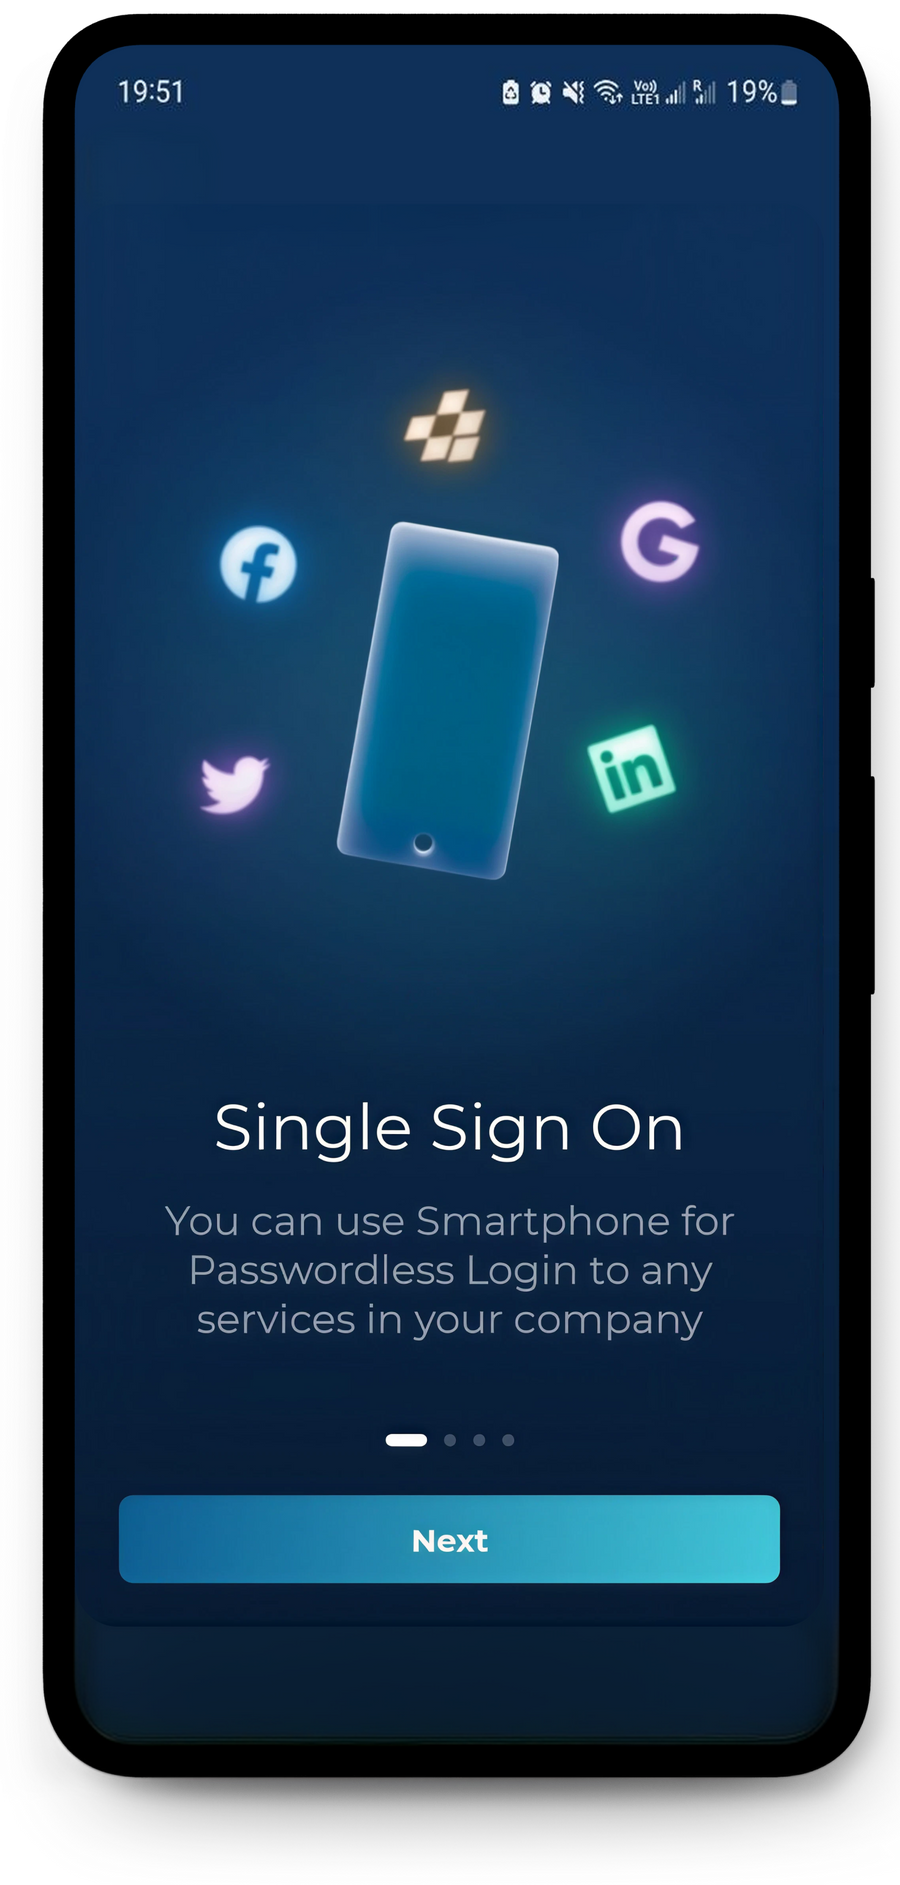
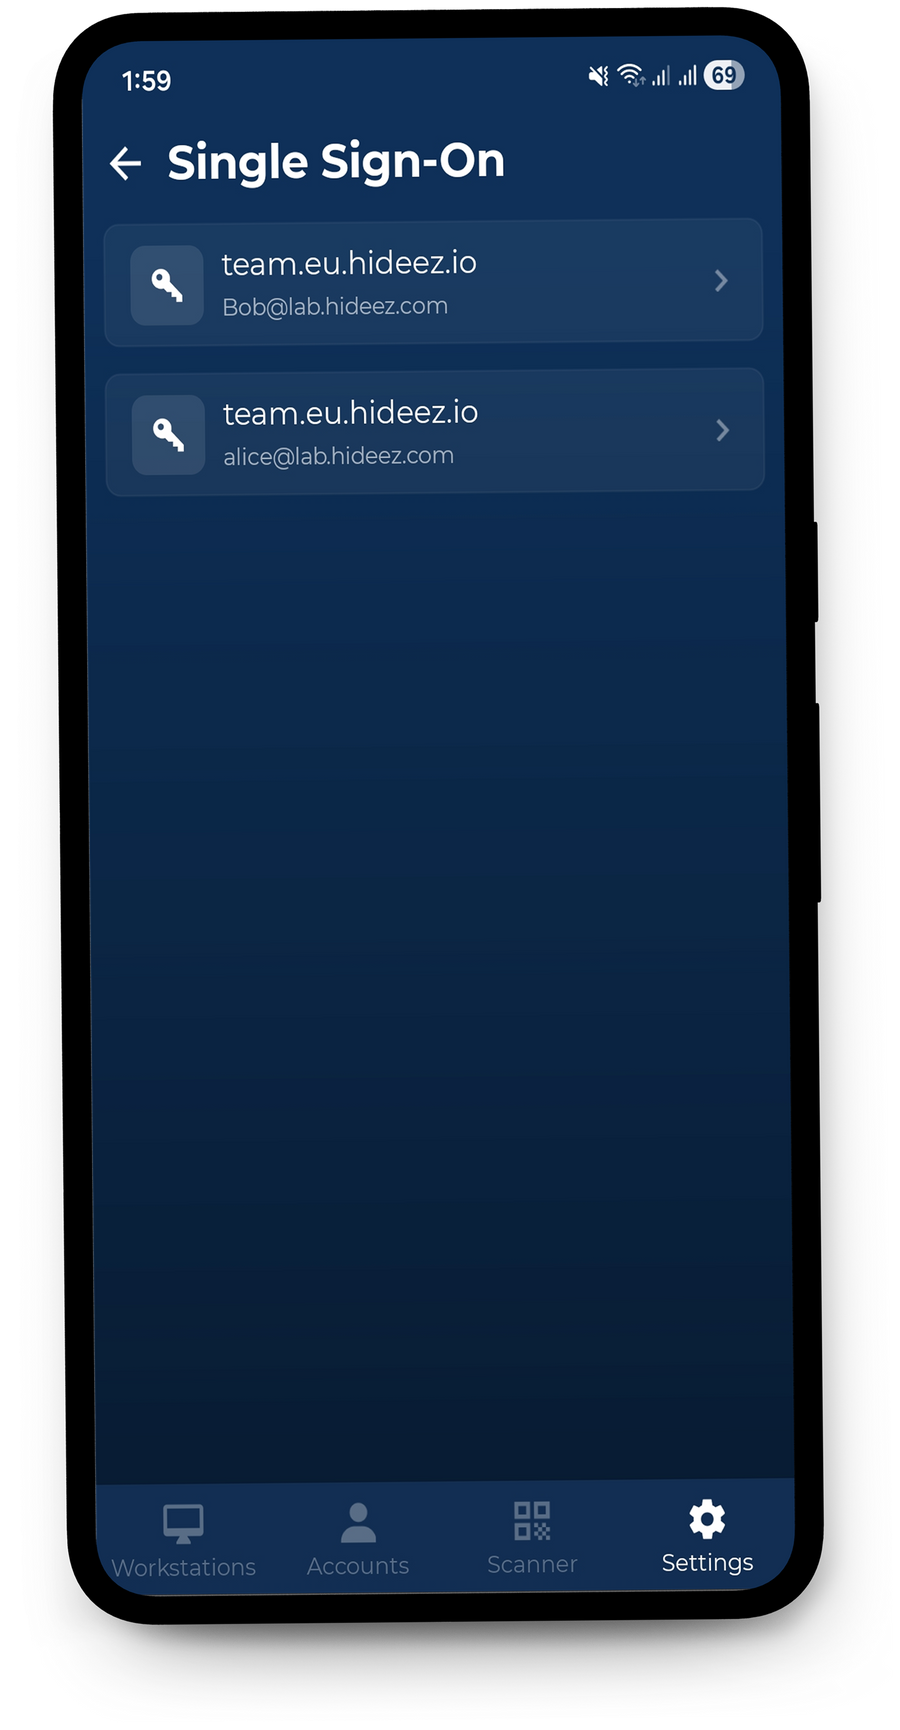
Hideez Authenticator offre un accesso senza password tramite codice QR alle applicazioni web integrate via SAML 2.0 o OIDC. Per le applicazioni legacy che non supportano il SSO in modo nativo, lo stesso flusso di autenticazione può essere esteso con Hideez AuthShield.
La MFA senza password elimina del tutto la password e verifica l’utente con due fattori indipendenti. Non esistendo alcun segreto condiviso che i dipendenti debbano conoscere o digitare, gli attaccanti non hanno nulla da indovinare, rubare o carpire tramite phishing e ingegneria sociale.
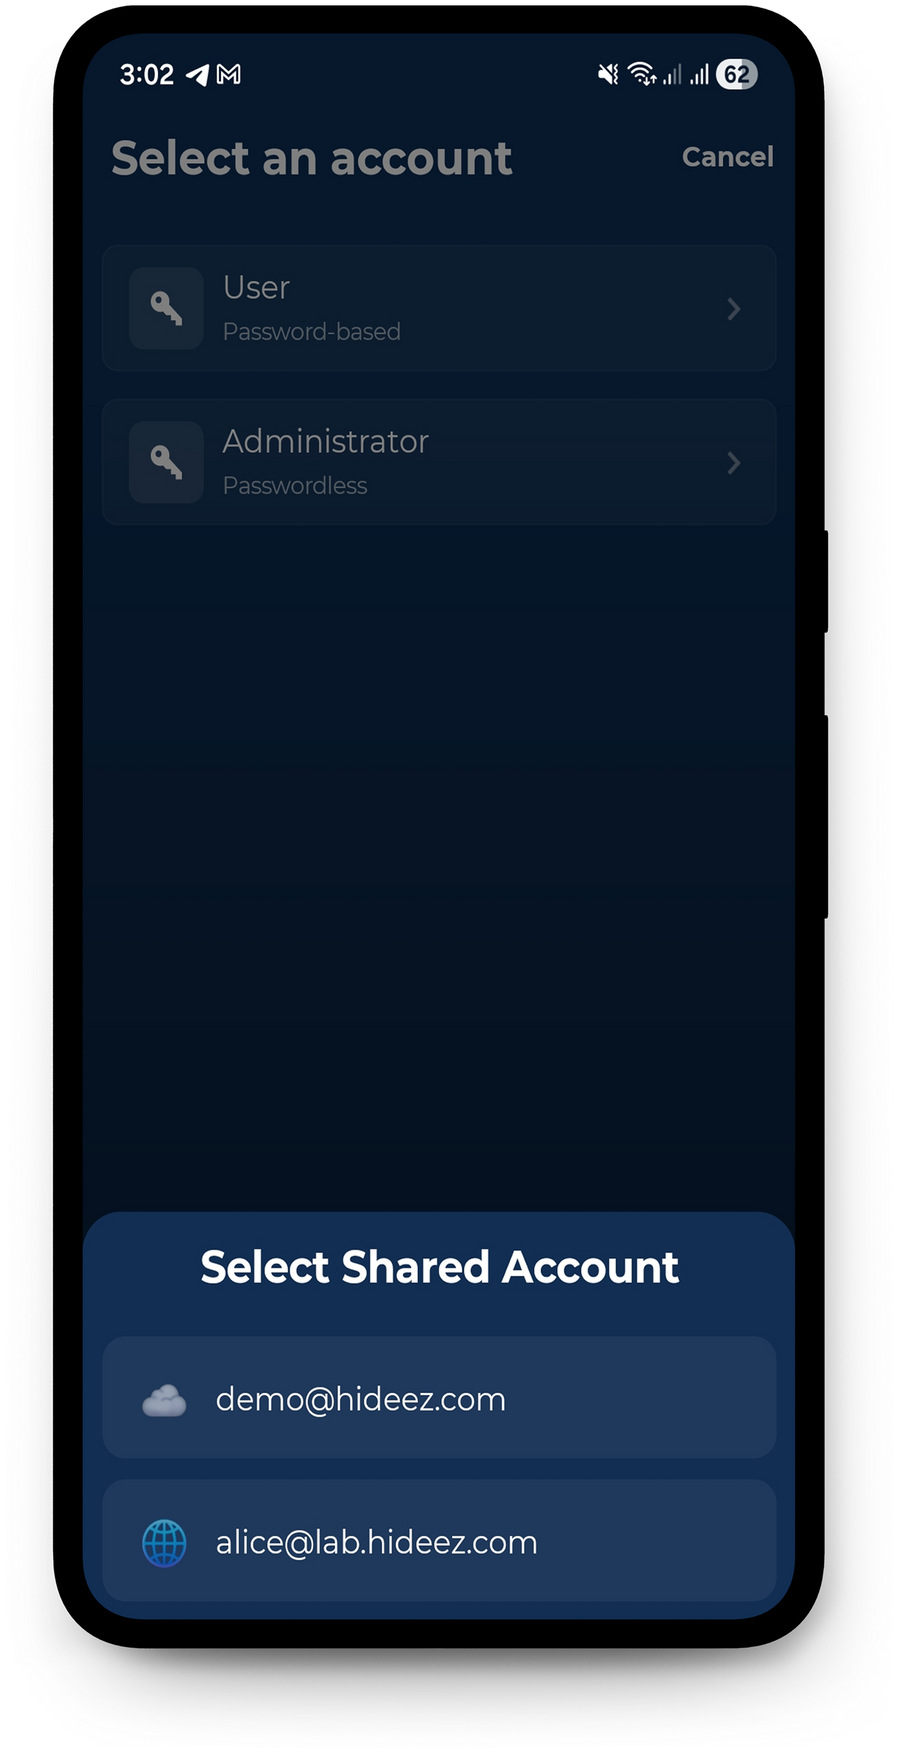
Quando un team condivide un account di servizio, l'app elenca gli account che quella persona può aprire e registra chi lo ha usato.
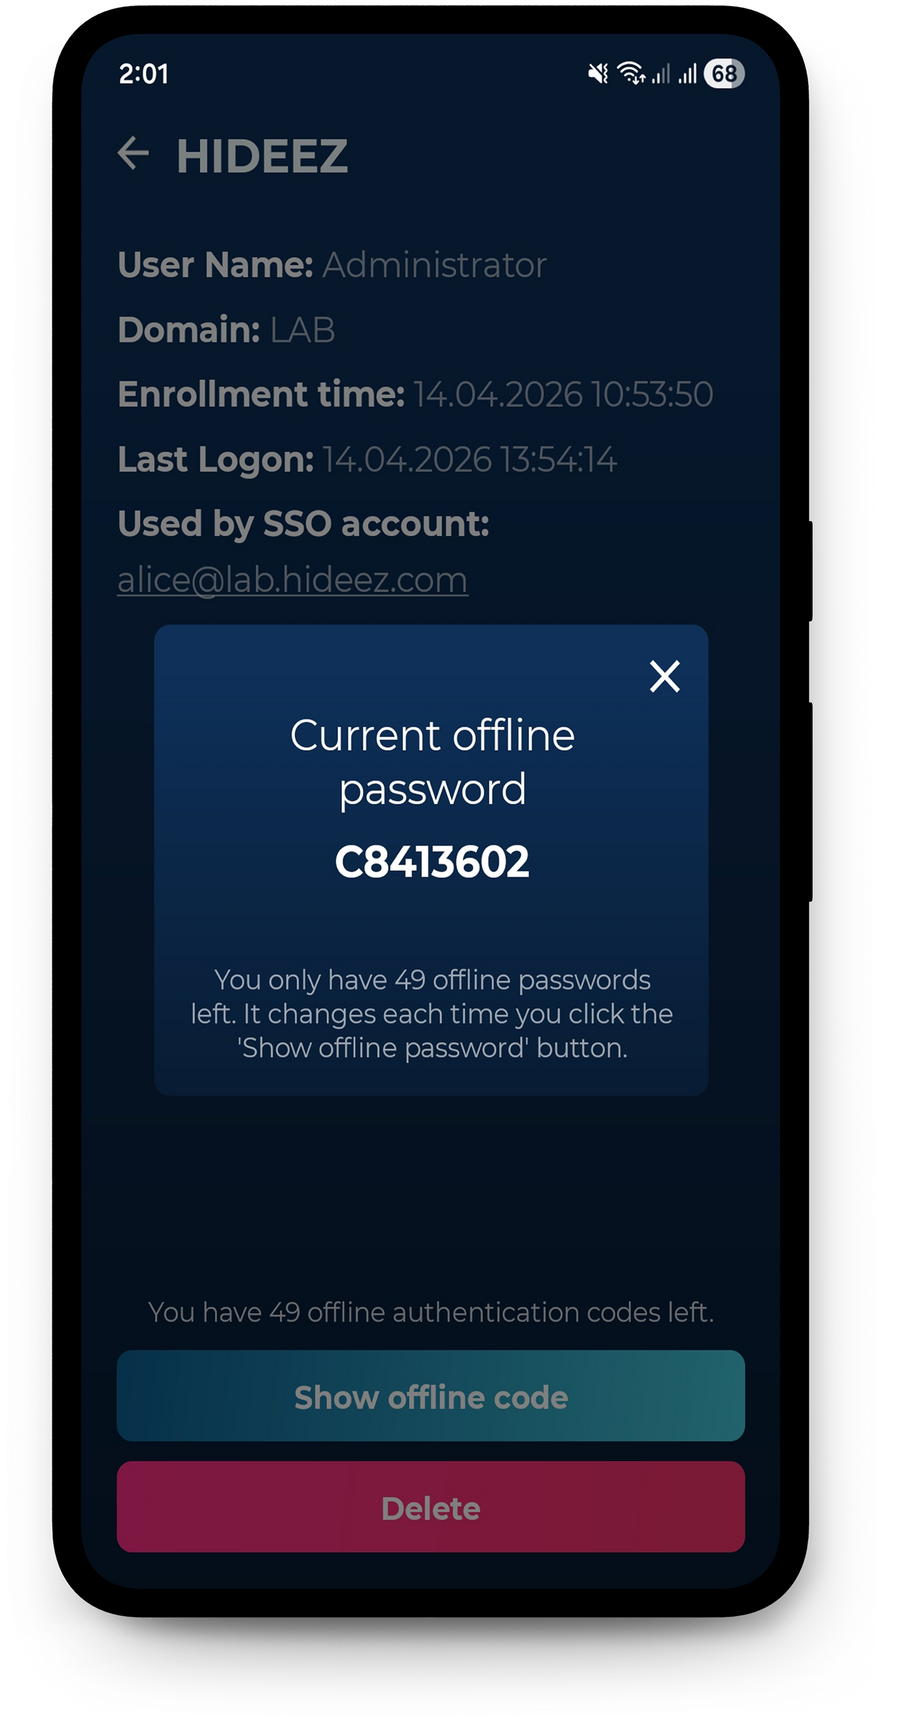
Quando la postazione di lavoro non ha connessione a Internet, gli utenti possono accedere con un codice monouso invece di inquadrare un codice QR. Anche l’accesso via Bluetooth e NFC continua a funzionare offline.
L’app di autenticazione funziona anche come autenticatore TOTP standard e genera codici monouso per gli account che supportano la 2FA basata su TOTP, indipendentemente dalle integrazioni SSO di Hideez.
I vantaggi dell’autenticatore mobile di Hideez per la Sua azienda

Aumenti la produttività del personale
Riduca gli attriti legati alle password e i ritardi quotidiani all’accesso. Hideez Authenticator è un’app di autenticazione a più fattori che consente un’autenticazione rapida e senza password su postazioni di lavoro e applicazioni aziendali: i dipendenti raggiungono le risorse di cui hanno bisogno senza digitare password a ripetizione né passare da verifiche manuali. Con meno reset delle password e meno interruzioni, i team dedicano più tempo al lavoro produttivo.

Elimini i rischi legati alle credenziali con una sicurezza flessibile
Il furto di credenziali resta un rischio importante per le organizzazioni. Hideez Authenticator è un’app di autenticazione sicura che trasforma i dispositivi mobili in autenticatori sicuri grazie all’associazione al dispositivo – e la stessa piattaforma aggiunge il supporto a FIDO2 e passkey per un’autenticazione resistente al phishing. Gli accessi sono legati a dispositivi autorizzati, il che riduce il rischio di credenziali rubate, MFA fatigue e accessi non autorizzati alle applicazioni aziendali.

Semplifichi la conformità e la preparazione agli audit
Sostenga i requisiti di conformità con un’autenticazione e controlli di accesso più solidi. Hideez Authenticator aiuta le organizzazioni ad allineare le pratiche di autenticazione a framework e normative come PCI DSS, HIPAA, GDPR e NIS2. Verificando ogni utente singolarmente all’accesso – anche sulle postazioni di lavoro condivise –, Hideez contribuisce a mantenere registri di autenticazione chiari e audit trail più precisi per le verifiche di sicurezza e conformità.
Ogni accesso porta un nome
Un'unica console approva le postazioni, distribuisce i metodi di accesso e taglia fuori un telefono smarrito. Quello che restituisce è il registro qui sotto: ogni sessione di postazione legata alla persona che l'ha aperta, account condivisi compresi.
| Inizio↓ | Fine | Dipendente | Postazione | Sessione |
|---|---|---|---|---|
| 14/08/2026 09:02 | Active | Emma Wilson | WS-LINE-07 | shift01 |
| 14/08/2026 07:41 | 14/08/2026 08:58 | James Carter | WS-LINE-07 | shift01 |
| 14/08/2026 07:15 | 14/08/2026 07:39 | Michael Brown | WS-STOCK-02 | m.brown |
| 13/08/2026 18:20 | 13/08/2026 18:22 | Olivia Davis | WS-TILL-11 | till01 |
| 13/08/2026 08:48 | 13/08/2026 18:16 | Sophia Miller | WS-BACKOFFICE | office01 |
- Gli accessi alla postazione e al web finiscono in un unico registro, sotto la persona e non sotto il profilo Windows condiviso
- Vengono registrati anche i blocchi automatici all'allontanamento, così ogni sessione ha una fine oltre a un inizio
- Tracciabilità pronta all'esportazione per le regole che si applicano per settore e per area geografica
Che cosa cambia per i team IT

Niente password sulle postazioni condivise
Il personale accede con il telefono che ha già con sé. Niente da ruotare, niente attaccato al monitor, niente da reimpostare alle sette del mattino.

Nessun hardware da comprare o sostituire
Niente token, niente tessere, niente lettori. L’autenticatore software gira sul telefono personale del dipendente, e l’ingresso e l’uscita di una persona diventano una voce in console invece di una consegna di dispositivi.

Accesso nominativo sugli account condivisi
Più persone, un solo account Windows e un registro che dice comunque chi ha aperto la sessione e quando.

Sessioni che si chiudono da sole
La postazione si blocca quando il telefono esce dalla portata del Bluetooth. Le sessioni lasciate incustodite smettono di essere un rilievo di audit.
L’autenticatore mobile a confronto
Tre app di autenticazione, e le differenze si vedono alla postazione di lavoro. I team che lasciano Okta Verify o Duo Mobile arrivano quasi sempre per la seconda metà di questo elenco.
| Hideez Authenticator | Microsoft Authenticator | Duo Mobile | |
|---|---|---|---|
| Accesso dalla schermata di blocco di Windows | Sì — codice QR, Bluetooth o tag NFC | No — l'accesso a Windows passa da Windows Hello | Sì — secondo fattore, o Passwordless for OS Logon |
| Accesso per prossimità Bluetooth | Sì | No | No |
| Blocca la postazione quando ci si allontana | Sì, via Bluetooth | No | No |
| Accesso con un tag NFC sulla macchina | Sì, con un adesivo NFC | No | No |
| Account condivisi su macchine condivise | Sì, registrato per singolo dipendente | No | No |
| Accesso quando la postazione è offline | Sì, codici offline | Solo codici, nessun accesso alla postazione | Sì, codici di accesso offline |
| Conserva una password legacy per la postazione | Sì, custodita nell'app sul telefono | Compilazione automatica dismessa nel 2025 | No |
| Generatore TOTP per servizi di terze parti | Sì | Sì | Sì |
| Single sign-on SAML / OIDC | Sì, Hideez fa da IdP | Tramite Microsoft Entra ID | Sì, Duo Single Sign-On |
Confronto di agosto 2026 sulla base delle funzionalità documentate pubblicamente. Duo aggiunge un secondo fattore all'accesso Windows con password e offre anche l'accesso al sistema operativo senza password; la prossimità, l'NFC e il comportamento sugli account condivisi sono ciò che Hideez aggiunge sopra.
Integrazioni con IAM e identity provider
Hideez Authenticator opera come parte di Hideez Workforce Identity e si integra senza attriti con le principali soluzioni IAM e gli identity provider aziendali. I metodi di autenticazione disponibili dipendono dal Suo modello di distribuzione e dalla configurazione.



Referenze
Dove Hideez è già in funzione
Enti pubblici, aziende manifatturiere e operatori di infrastrutture critiche usano Hideez Workforce Identity — con l'app, con le chiavi hardware o con entrambe.

Il nostro team ha una lunga esperienza pratica con il sistema Hideez, che ci ha permesso di integrarlo in una gamma molto ampia di prodotti. Con il tempo l'integrazione è diventata sempre più semplice, e il sistema continua a evolvere con nuove funzionalità.

L'implementazione tecnica di Hideez è stata lineare. Ci sono piaciuti in particolare il blocco e lo sblocco automatici della postazione, la rapidità nella gestione dei documenti in Siemens EBR e la comodità del gestore di password per le connessioni RDP con un gran numero di credenziali.

Hideez si è dimostrata una soluzione 2FA efficace per le infrastrutture critiche, e vediamo ampio potenziale di miglioramento man mano che compatibilità e stabilità continuano a maturare. Ci aiuta a proteggere i sistemi di videosorveglianza e videoanalisi usati ogni giorno da migliaia di dipendenti.


Le domande dei team IT
Hideez Authenticator è gratuito?
L’autenticatore mobile si scarica gratuitamente da entrambi gli store. L’uso su scala aziendale rientra in un abbonamento Hideez Workforce Identity, che inizia con una prova gratuita.
Funziona senza Hideez Workforce Identity?
No. L'app si autentica presso il tenant Hideez dell'organizzazione, quindi è il tenant a farla funzionare. È un componente della piattaforma e non un autenticatore autonomo: nel tenant risiedono la policy di MFA senza password, l'approvazione delle postazioni e i record di audit.
Quali telefoni sono supportati?
iOS 14 o successivo e Android 8 o successivo. L'accesso per prossimità, il blocco all'allontanamento e NFC Tap & Go richiedono inoltre Bluetooth 5 sul telefono e sulla postazione.
Che cosa va installato sulla postazione?
L'app Hideez Client, su Windows 10 (build 1709 o successiva), Windows 11 o Windows Server 2022, a 64 bit. Viene distribuita come .exe, oppure come .msi per il deployment tramite criteri di gruppo.
I dipendenti possono accedere quando una postazione non raggiunge il server?
Sì. L'app produce un codice offline monouso per quella macchina e il dipendente lo inserisce nella schermata di blocco.
Come funziona il blocco all'allontanamento?
La postazione tiene d'occhio il telefono via Bluetooth e blocca la sessione quando il telefono esce dalla portata o il Bluetooth viene spento. L'app ha anche un pulsante per bloccare la postazione.
Servono lettori NFC?
No. Tap & Go usa adesivi NTAG216 sulle macchine, tag che costano pochi centesimi. Il telefono legge il tag per identificare la postazione e l'accesso viaggia via Bluetooth.
La sicurezza degli endpoint può bloccare l'accesso via Bluetooth o NFC?
Può succedere. Un software che blocca l'advertising Bluetooth 5 impedisce l'accesso per prossimità e via NFC — Palo Alto Cortex XDR è un esempio documentato. L'accesso tramite codice QR non ne risente, quindi a una postazione resta sempre una strada senza password.
Dove vengono conservate le password?
L’accesso senza password non richiede ai dipendenti di digitare la password dell’account. Dove una postazione di lavoro richiede ancora una password, questa è conservata cifrata nell’app di autenticazione sul telefono del dipendente, con accesso protetto da PIN o dalla biometria supportata.
Che cosa succede se un dipendente perde il telefono?
Un amministratore rimuove quel metodo di accesso dal profilo del dipendente, impedendo così al dispositivo smarrito di accedere, e invia un nuovo invito alla registrazione.
Un telefono può contenere più account o più tenant?
Sì. Una sola app di autenticazione tiene più account sullo stesso server Hideez o su server diversi, con un selettore di account quando ne è disponibile più di uno.
Hideez Authenticator è un'alternativa a Microsoft Authenticator?
Sull'MFA per gli account Microsoft i due si sovrappongono. Hideez aggiunge ciò che accade alla postazione di lavoro: sbloccare Windows con codice QR, Bluetooth o tag NFC, bloccare la macchina quando il dipendente si allontana, aprire account condivisi e funzionare mentre la postazione è offline.
Si può distribuire in modo centralizzato?
L'app arriva dagli store pubblici e può essere distribuita con qualsiasi MDM. Il client Windows si installa tramite criteri di gruppo con il pacchetto .msi.
È una passkey o un autenticatore FIDO2?
Hideez Authenticator è il metodo di autenticazione aziendale proprio di Hideez. Le passkey e le chiavi di sicurezza FIDO sono metodi di accesso distinti all'interno della stessa piattaforma, e i dipendenti possono usarli accanto all'app.
Hideez Authenticator è un'MFA resistente al phishing?
Secondo la definizione di CISA e NIST, MFA resistente al phishing significa FIDO2/WebAuthn oppure PIV. Hideez Authenticator usa un protocollo proprio, quindi la risposta onesta è che elimina la password che un attaccante proverebbe a sottrarre e sposta l'approvazione sul dispositivo personale del dipendente. Dove una normativa cita espressamente l'MFA resistente al phishing, la stessa piattaforma emette passkey e chiavi di sicurezza FIDO, e i dipendenti possono portare entrambe.
Come si confronta con Windows Hello?
Windows Hello fa accedere una persona alla macchina che ha davanti con l'impronta o con il volto. Hideez Authenticator copre ciò che Hello non copre: una sola credenziale su tutte le postazioni condivise, una sessione che si blocca quando il dipendente si allontana, l'accesso agli account condivisi e l'accesso quando la macchina è offline. I due possono convivere sullo stesso parco macchine.
Lo veda su postazioni reali
Una sessione breve con il nostro team: creiamo un tenant, installiamo il client Windows su una macchina e accediamo da un telefono. Porti lo scenario che conta davvero — terminali condivisi, sedi che perdono connettività o un Microsoft Authenticator che dovrebbe arrivare più lontano.