
Workforce-Identity-Management-Plattform
Hideez Workforce Identity ist eine Workforce-Identity-Management-Plattform für schnellen, phishing-resistenten Login an Mitarbeiter-Workstations, in Unternehmensanwendungen und in Legacy-Systemen, die modernes SSO nicht erreicht.

Die Herausforderung im Workforce Identity Management: Warum herkömmlicher Zugriff scheitert
Veraltete Authentifizierung und manuelle Zugriffskontrollen erhöhen die Helpdesk-Last, das Sicherheitsrisiko und den Compliance-Aufwand in Unternehmensumgebungen.

Hohes Risiko von Breaches über Credentials
Gestohlene Credentials bleiben ein zentraler Angriffsvektor in Unternehmen. Passwörter und phishbare MFA können Mitarbeiterkonten Phishing, Credential-Diebstahl und Adversary-in-the-Middle-Angriffen (AiTM) aussetzen.

Hohe Helpdesk- und IT-Belastung
Passwort-Resets und manuelle Zugriffsänderungen kosten wertvolle IT-Support-Zeit, erzeugen repetitive Arbeit für Helpdesk-Teams und bremsen die Produktivität der Mitarbeitenden.

Langsames Onboarding, lückenhaftes Offboarding
Manuelle Zugriffsbereitstellung kann die Produktivität neuer Mitarbeitender am ersten Tag verzögern, während uneinheitliches Offboarding überflüssige Konten und Berechtigungen nach dem Austritt aktiv lässt.

Komplexe Compliance und Audit-Reibung
Zugriffskontrollen über hybride Umgebungen, gemeinsam genutzte Workstations und Legacy-Anwendungen hinweg nachzuweisen, erfordert konsistente Richtlinien, zentrale Transparenz und detaillierte Audit-Trails.
So vereinfacht Hideez das Workforce Identity Management

Passwortloser Zugriff überall
Erweitern Sie den passwortlosen Login über moderne SSO-Anwendungen hinaus. Hideez hilft dabei, Cloud-Services, Workstations, VPNs, RDP und Legacy-Systeme abzusichern, die FIDO oder standardisiertes SSO nicht unterstützen.

Zentralisierte Identität und Audit
Verwalten Sie Benutzer, Zugriffsrechte und Workstations über eine zentrale Admin-Konsole. Verfolgen Sie jeden Login, jede Entsperrung, jede Abmeldung und jeden Zugriff auf Services mit detaillierten Audit-Logs für Sicherheit und Compliance.

Intelligente Endpoint Security
Schützen Sie gemeinsam genutzte und persönliche Windows-Workstations mit schnellem passwortlosem Login, Proximity Lock und Sitzungsübersicht. Erkennen Sie, wer wann auf welches Gerät zugegriffen hat, und verhindern Sie unbeaufsichtigte Sitzungen.

Flexible Bereitstellung
Stellen Sie Hideez in der Cloud, in einer Private Cloud oder vollständig On-Premises bereit. Behalten Sie die Kontrolle über Ihre Identitätsdaten und unterstützen Sie gleichzeitig sicheren Workforce Access über verschiedene Branchen und Infrastrukturmodelle hinweg.
Was ist die Workforce-IAM-Lösung von Hideez?
Hideez Workforce Identity vereint passwortlose Authentifizierung, SSO, MFA und Workstation-Zugriff in einer sicheren Identity Layer für Workforce Identity and Access Management (WIAM). Die Lösung hilft Unternehmen, Passwörter in modernen Cloud-Anwendungen, auf gemeinsam genutzten PCs und in Legacy-Umgebungen zu eliminieren, während sie die Login-Geschwindigkeit erhöht, Risiken durch die Weitergabe von Zugangsdaten reduziert und IT-Teams vollständige Transparenz darüber gibt, wer worauf, wann und von welchem Gerät aus zugegriffen hat.


Starten Sie Ihre Workforce-Identity-Transformation auf einer Workforce-IAM-Plattform
Unser Workforce-IAM-System ermöglicht den passwortlosen Zugriff auf sowohl ältere als auch moderne Dienste mithilfe einer Reihe von Phishing-resistenten Tools:

Hideez Server
Hideez Server ist die zentrale Steuerungsebene für Workforce-IAM. Er vereint passwortlose Login-Methoden, Anwendungsintegrationen, Zugriffsrichtlinien für Workstations, Benutzerverwaltung und Audit-Transparenz in einer einzigen Admin-Konsole.
IT-Teams können damit den Zugriff auf moderne Anwendungen, Legacy-Dienste und Windows-Workstations sichern und gleichzeitig bestehende IAM-Umgebungen einbinden. Hideez Server unterstützt Cloud-, Private-Cloud- und On-Premises-Bereitstellung in Single-Tenant- oder Multi-Tenant-Konfigurationen.
MEHR ERFAHREN
Mobile Authenticator-App
Hideez Authenticator ist ein kompakter Identity Key für die moderne Belegschaft. Immer beim Mitarbeitenden, kombiniert er den Besitz eines vertrauenswürdigen Smartphones mit biometrischer Verifizierung und ermöglicht schnellen, passwortlosen Zugriff auf Workstations und Geschäftskonten.
Mitarbeitende können Computer entsperren, Anmeldungen bestätigen und auf Arbeitsanwendungen zugreifen, ohne Passwörter einzugeben, während proximity-basierter Schutz offene Sitzungen absichert, wenn Benutzer sich von ihren Geräten entfernen.
MEHR ERFAHREN
Passkeys
Passkeys ermöglichen sicheren passwortlosen Zugriff auf Webdienste mithilfe kryptografischer FIDO/WebAuthn-Authentifizierung. Benutzer können ihre Identität mit integrierten Gerätemethoden wie Fingerabdruck, Gesichtserkennung oder Geräte-PIN verifizieren oder einen externen Security Key wie YubiKey, Hideez Key oder ein anderes FIDO-zertifiziertes Gerät verwenden.
Statt gemeinsame Geheimnisse zu übertragen, nutzen Passkeys einen privaten kryptografischen Schlüssel, der geschützt auf dem Gerät des Benutzers bleibt. Dadurch wird die Authentifizierung phishing-resistent und hilft, Credential Theft und Passwort-Wiederverwendung zu verhindern.
MEHR ERFAHREN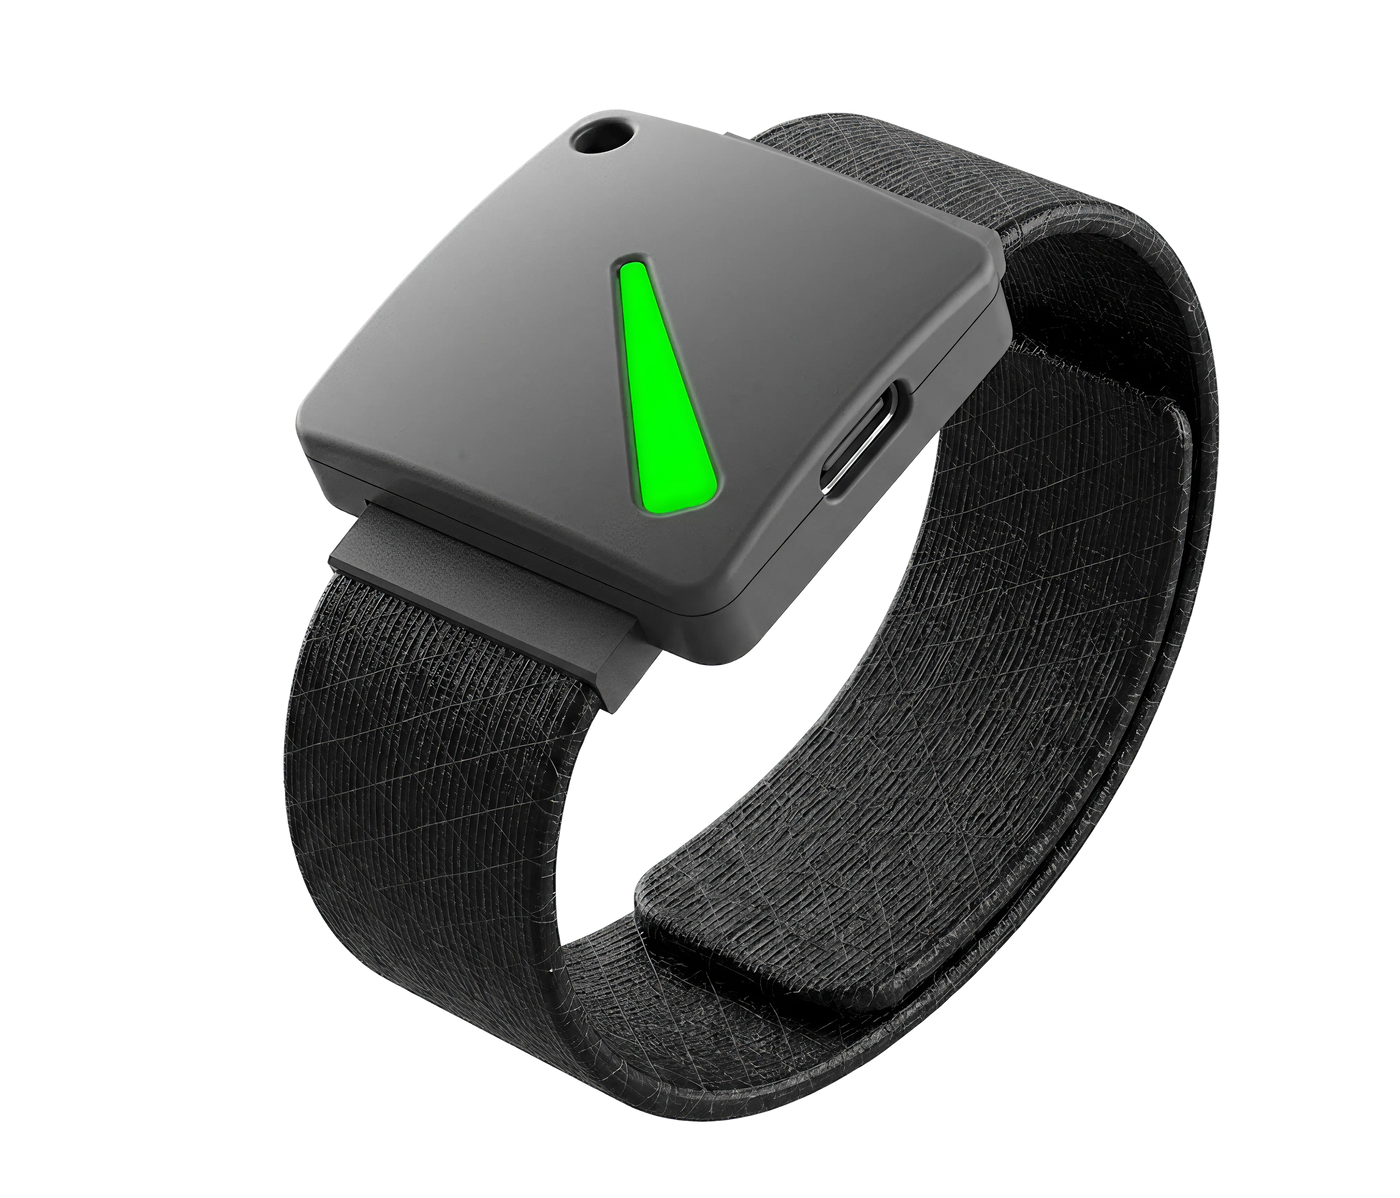
FIDO2-Sicherheitsschlüssel
Hideez Key ist ein Hardware-Authenticator für das Workforce-Zugriffsmanagement in Umgebungen mit hohen Sicherheitsanforderungen. Am Armband oder Lanyard getragen, gibt er Mitarbeitenden einen eigenen physischen Identity Key für den passwortlosen Zugriff auf Workstations, Geschäftskonten und Bürotüren.
Mit Unterstützung für Bluetooth, NFC, RFID und USB hilft Hideez Key Organisationen, digitalen und physischen Zugriff in einem kompakten Gerät abzusichern. Das macht ihn besonders nützlich für eingeschränkte Arbeitsumgebungen, in denen Smartphones nicht erlaubt sind oder eine stärkere hardwarebasierte Authentifizierung erforderlich ist.
MEHR ERFAHREN
MFA und SSO für Legacy-Anwendungen
Hideez AuthShield erweitert passwortlose Authentifizierung und MFA auf unterstützte Legacy-Webanwendungen, die nie für modernes IAM oder SSO entwickelt wurden, und dehnt so die Workforce-IAM-Abdeckung auf diese Anwendungen aus. Organisationen modernisieren damit die Authentifizierung, ohne kritische Anwendungen neu zu bauen oder zu ersetzen.
MEHR ERFAHREN
Passwortloses Workforce-IAM über die Cloud hinaus
Modernes Workforce-IAM schützt, was SSO-fähig ist. Hideez Workforce Identity sichert auch alles andere ab – mit schnellem, passwortlosem Zugriff auf Legacy-Dienste, Workstations, VPNs, RDP und geschäftskritische Systeme.
Unser FIDO2/WebAuthn-Server ermöglicht Nutzern die Anmeldung mit Passkeys, einer mobilen App oder physischen FIDO-Token. Hier einige Beispiele unterstützter Dienste:
- Zusammenarbeit: Google Workspace, Microsoft 365, Dropbox, DocuSign
- Legacy-Anwendungen: EHR, ERP, MES, SCADA, Gehaltsabrechnung, u. a.
- Remote-Arbeit: TeamViewer, AnyDesk, Citrix Workspace
- CRM: Zoho, Salesforce, HubSpot, Zendesk
- Projektmanagement: Trello, Jira, Asana, Miro
- Videokonferenzen: Zoom, MS Teams, Skype

Hands-Free Authentication mit vollständiger Audit-Transparenz
Das manuelle Sperren von Bildschirmen wird leicht vergessen — besonders in dynamischen Umgebungen mit gemeinsam genutzten PCs, Schichtteams und häufigen Übergaben von Workstations. Doch jede unbeaufsichtigte Sitzung schafft ein Risiko für unbefugten Zugriff, schwache Nachvollziehbarkeit und lückenhafte Audit-Trails.
Hideez Workforce Identity ergänzt Workforce-IAM um proaktive Workstation-Sicherheit durch Näherungsauthentifizierung. Mitarbeitende melden sich passwortlos an, und das System kann den Zugriff automatisch sperren, sobald sich die autorisierte Person entfernt – so schützen IT-Teams Endpunkte, ohne Menschen auszubremsen.
Business Impact und geringere Helpdesk-Kosten
Entlasten Sie den Helpdesk, indem Sie den passwortbasierten Login durch passwortlose FIDO2-Authentifizierung ersetzen – keine passwortbedingten Sperrungen mehr, weniger wiederkehrende Support-Anfragen.
Beschleunigen Sie den Zugriff neuer Mitarbeitender mit automatisierten Provisioning-Workflows, die Benutzeridentität, FIDO2-Credentials und SSO-Zugriff verbinden – und reduzieren Sie manuelle IT-Administration.
Konsolidieren Sie fragmentierte Identity-Tools – MFA-Apps, Passwort-Manager und Desktop-Login-Lösungen – auf einer zentralen Workforce-Identity-Plattform.
Senken Sie den Verwaltungsaufwand mit zentraler Zugriffskontrolle, rollenbasierten Richtlinien, Self-Service-Workflows und automatisiertem Identity-Lifecycle-Management.



Compliance und regulatorische Bereitschaft: Sicherheitsanforderungen erfüllen, ohne Produktivität zu opfern
Unterstützen Sie Compliance-Vorhaben für Rahmenwerke und Vorgaben wie PCI DSS, HIPAA, GDPR, NIS2, ISO 27001 und SOC 2 mit stärkerer Authentifizierung und Zugriffskontrolle:

Phishing-resistente MFA
Erzwingen Sie FIDO2/WebAuthn-Authentifizierung zum Schutz vor Phishing, Credential-Diebstahl und Man-in-the-Middle-Angriffen.

Näherungsbasierte Sitzungssperre
Sperren Sie Workstations automatisch, sobald Nutzer sich entfernen – das setzt Zugriffsrichtlinien durch und verhindert unbefugten Zugriff.

Nachvollziehbarkeit an gemeinsam genutzten Workstations
Ordnen Sie Workstation-Aktivitäten einzelnen Personen zu und ermöglichen Sie sichere Logins an gemeinsam genutzten PCs statt generischer lokaler Konten.
Hideez Partner Program
Entwickelt für VADs, Systemintegratoren und Managed Service Provider im Bereich IT-Security
WERDEN SIE PARTNERFAQ
Warum ist passwortlose Authentifizierung besser als traditionelle MFA?
Traditionelle MFA kombiniert in der Regel ein Passwort mit einem Einmalcode oder OTP. Das erhöht zwar die Sicherheit, kann für Benutzer aber weiterhin umständlich sein und bleibt anfällig für Phishing, Abfangen von Codes und MFA-Fatigue-Angriffe. Hideez verwendet passwortlose Authentifizierung auf Basis von Public-Private-Key-Kryptografie. Der private Schlüssel bleibt immer auf dem Gerät des Benutzers und wird niemals geteilt oder übertragen. Dadurch wird Phishing wirkungslos: Selbst wenn ein Benutzer auf einer gefälschten Website landet, gibt es keine Zugangsdaten, die gestohlen werden können. Passwortloser Login ist außerdem schneller und komfortabler im Arbeitsalltag.
Was ist in der kostenlosen Version enthalten?
Das Multi-Tenant-Cloud-Angebot für Workforce-IAM ist für bis zu 5 Benutzer kostenlos. Sie enthält dieselben Kernfunktionen wie andere Bereitstellungsoptionen, darunter passwortloses SSO, MFA, Workstation-Sperre und -Entsperrung, Active Directory- und Entra ID-Integration sowie Unterstützung für mehrere Authentifizierungsmethoden.
Kann ich Hideez selbst hosten?
Ja. Hideez unterstützt Workforce-IAM-Bereitstellungen auf Ihrer eigenen Infrastruktur. Alternativ ist eine dedizierte, für Ihre Organisation isolierte Private-Cloud-Bereitstellung verfügbar.
Müssen wir unsere bestehenden MFA-/SSO-Systeme ersetzen?
Nein. Hideez arbeitet mit Ihrer bestehenden Sicherheitsinfrastruktur und Ihren Workforce-IAM-Tools zusammen, sodass Sie Ihre aktuellen Systeme nicht ersetzen müssen. Die Lösung integriert sich mit Entra ID, Active Directory, anderen Identity Providern und allen FIDO2-zertifizierten Security Keys und kann parallel zu bereits eingesetzten Sicherheitslösungen verwendet werden.
Wie lange dauert die Bereitstellung von Hideez?
Das hängt vom gewählten Bereitstellungsmodell ab. Die schnellste Option ist die Multi-Tenant-Cloud-Version, die unabhängig in wenigen Minuten bereitgestellt werden kann; zentrale Integrationen lassen sich innerhalb weniger Stunden konfigurieren. On-Premises-Bereitstellungen erfordern mehr Aufwand, aber unser Support-Team begleitet den gesamten Prozess.
Wie viele Benutzer können sich mit der Hideez-Plattform an einem gemeinsam genutzten Gerät authentifizieren?
Es gibt kein festes Limit. Hideez ist für Shared-Device-Umgebungen konzipiert, in denen viele Mitarbeitende dieselbe Workstation nutzen. Die Lösung kann auch in Offline-Umgebungen und in Arbeitsbereichen eingesetzt werden, in denen die Nutzung von Mobiltelefonen eingeschränkt ist.
Wie funktioniert die Proximity-Authentifizierung, und lassen sich die Entfernungsgrenzen konfigurieren?
Proximity Authentication funktioniert über eine Bluetooth-Verbindung zwischen dem Authenticator des Benutzers und der Workstation. IT-Administratoren können die erforderliche Proximity-Reichweite in unserer Desktop-Anwendung konfigurieren, mit Entfernungseinstellungen bis hinunter zu ca. 0,5 Metern. Für gemeinsam genutzte Workstations unterstützt Hideez außerdem berührungsbasierte Login-Methoden wie NFC-Tag-Authentifizierung und Tap-and-Go-Zugriff. Das gibt Organisationen mehr Flexibilität in Umgebungen, in denen Mitarbeitende schnellen, sicheren Zugriff benötigen, ohne Passwörter einzugeben.
Bringen Sie passwortlosen Zugriff auf jede Workstation und jede App
Buchen Sie eine Demo mit unserem Team oder starten Sie mit der kostenlosen Multi-Tenant Cloud für bis zu 5 Benutzer und verbinden Sie noch heute Ihre ersten Workstations.