
Платформа управління ідентифікацією працівників
Hideez Workforce Identity — це платформа управління ідентифікацією працівників, яка забезпечує швидкий стійкий до фішингу вхід на робочі станції, у корпоративні застосунки та застарілі системи, недосяжні для сучасного SSO.

Виклик управління ідентифікацією працівників: чому традиційний доступ не працює
Застаріла автентифікація та ручне керування доступом гальмують управління ідентифікацією та доступом працівників: більше роботи для служби підтримки, більше ризиків безпеки та більше тертя у відповідності вимогам у корпоративних середовищах.

Високий ризик витоків через облікові дані
Викрадені облікові дані залишаються одним із головних векторів атак на підприємства. Паролі та вразлива до фішингу MFA можуть наражати облікові записи працівників на фішинг, крадіжку облікових даних і атаки adversary-in-the-middle (AiTM).

Виснажливе навантаження на службу підтримки та ІТ
Скидання паролів і ручні зміни доступу забирають час ІТ-підтримки, створюють повторювану роботу для служби підтримки та відволікають працівників від роботи.

Повільна адаптація новачків і прогалини при звільненні
Ручне надання доступу може затримати продуктивність нових працівників із першого дня, а непослідовне звільнення може залишити зайві облікові записи й права активними після виходу людини з компанії. Обидва фактори послаблюють управління ідентифікацією працівників.

Складна відповідність вимогам і тертя під час аудитів
Щоб довести контроль доступу в гібридних середовищах, на спільних робочих станціях і в застарілих застосунках, потрібні узгоджені політики, централізована видимість і детальні журнали аудиту.
Як Hideez спрощує управління ідентифікацією працівників

Безпарольний доступ всюди
Розширте безпарольний вхід за межі сучасних SSO-застосунків. Hideez допомагає захистити хмарні сервіси, робочі станції, VPN, RDP і застарілі системи, які не підтримують FIDO або стандартний SSO.

Централізоване управління ідентичністю та аудит
Керуйте користувачами, правами доступу й робочими станціями з єдиної адміністративної консолі. Відстежуйте кожен вхід, розблокування, вихід із системи та доступ до сервісів за допомогою детальних журналів аудиту для безпеки й відповідності вимогам.

Розумний захист кінцевих пристроїв
Безпека ідентифікації працівників для спільних і персональних робочих станцій Windows: швидкий безпарольний вхід, блокування за присутністю та видимість сесій. Знайте, хто і коли отримував доступ до кожного пристрою, та запобігайте залишеним без нагляду сесіям.

Гнучке розгортання
Розгорніть Hideez у хмарі, приватній хмарі або повністю у локальному середовищі (on-premises). Зберігайте контроль над ідентифікаційними даними незалежно від галузі та інфраструктури.
Що таке рішення Workforce IAM від Hideez?
Hideez Workforce Identity обʼєднує безпарольну автентифікацію, SSO, MFA та доступ до робочих станцій в один безпечний рівень управління ідентифікацією та доступом працівників (Workforce IAM, WIAM). Рішення допомагає підприємствам усунути паролі в сучасних хмарних застосунках, на спільних ПК і в застарілих середовищах. Вхід стає швидшим, спільне використання облікових даних скорочується, а ІТ-команди бачать, хто, коли і з якого пристрою отримав доступ до чого.


Почніть трансформацію ідентифікації працівників на єдиній платформі Workforce IAM
Наша система Workforce IAM забезпечує безпарольний доступ як до застарілих, так і до сучасних додатків, за допомогою ряду інструментів, стійких до фішингу:

Hideez Server
Hideez Server — це центральний рівень керування платформи Workforce IAM. Він обʼєднує безпарольні методи входу, інтеграції застосунків, політики доступу до робочих станцій, керування користувачами та аудит в єдиній консолі адміністрування.
ІТ-команди можуть використовувати його для захисту доступу до сучасних застосунків, застарілих сервісів і робочих станцій Windows, інтегруючи його з наявним середовищем IAM. Hideez Server підтримує розгортання у хмарі, приватній хмарі та у локальному середовищі, у конфігураціях з одним або кількома орендаторами.
ДІЗНАТИСЯ БІЛЬШЕ
Мобільний автентифікатор
Hideez Authenticator — це компактний ключ ідентифікації для сучасних працівників. Завжди поруч із працівником, він поєднує володіння довіреним смартфоном із біометричною перевіркою, щоб забезпечити швидкий безпарольний доступ до робочих станцій і корпоративних акаунтів.
Працівники можуть розблоковувати компʼютери, підтверджувати входи й отримувати доступ до робочих застосунків без введення паролів, а захист за присутністю допомагає убезпечити відкриті сесії, коли користувачі відходять від своїх пристроїв.
ДІЗНАТИСЯ БІЛЬШЕ
Passkeys
Passkeys забезпечують безпечний безпарольний доступ до вебсервісів за допомогою криптографічної автентифікації FIDO/WebAuthn. Користувачі можуть підтверджувати свою особу за допомогою вбудованих методів пристрою, як-от відбиток пальця, розпізнавання обличчя або PIN-код пристрою, або використовувати зовнішній ключ безпеки, наприклад YubiKey, Hideez Key чи будь-який інший FIDO-сертифікований пристрій.
Замість передачі спільних секретів passkeys використовують приватний криптографічний ключ, який залишається захищеним на пристрої користувача. Це робить автентифікацію стійкою до фішингу та допомагає запобігти викраденню облікових даних і повторному використанню паролів.
ДІЗНАТИСЯ БІЛЬШЕ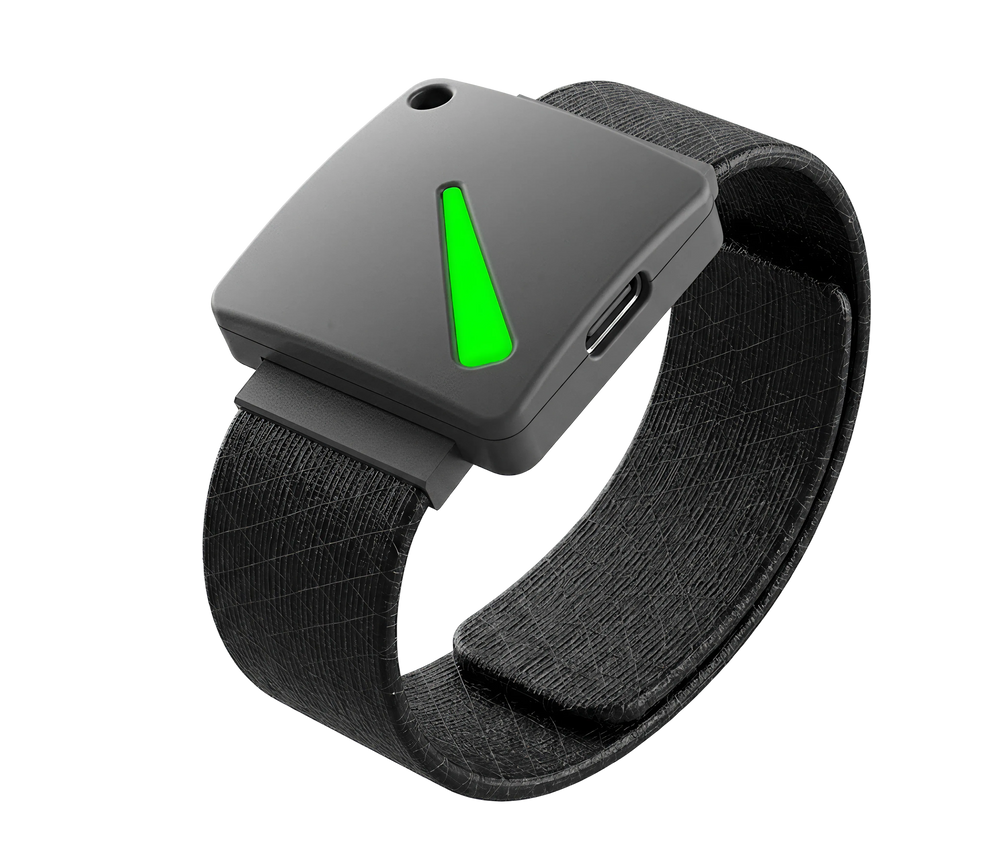
Ключі безпеки FIDO2
Hideez Key — це апаратний автентифікатор для керування доступом працівників у середовищах із високими вимогами до безпеки. Його носять на браслеті або шнурку, і він дає працівникам власний фізичний ключ ідентифікації для безпарольного доступу до робочих станцій, бізнес-облікових записів і офісних дверей.
Hideez Key підтримує Bluetooth, NFC, RFID і USB, тож один компактний пристрій захищає і цифровий, і фізичний доступ. Він підходить для обмежених робочих середовищ, де смартфони заборонені або потрібна сильніша апаратна автентифікація.
ДІЗНАТИСЯ БІЛЬШЕ
MFA та SSO для застарілих застосунків
Hideez AuthShield поширює безпарольну автентифікацію та MFA на підтримувані застарілі вебзастосунки, які ніколи не розроблялися для сучасних IAM чи SSO, і включає їх у Ваше охоплення Workforce IAM. Організації модернізують автентифікацію без перебудови чи заміни критично важливих застосунків.
ДІЗНАТИСЯ БІЛЬШЕ
Безпарольний Workforce IAM за межами хмари
Сучасний Workforce IAM захищає те, що вже готове до SSO. Hideez Workforce Identity захищає й усе інше: забезпечує швидкий безпарольний доступ до застарілих сервісів, робочих станцій, VPN, RDP та критично важливих бізнес-систем.
Наш сервер FIDO2/WebAuthn дає змогу користувачам входити за допомогою passkeys, мобільного застосунку або фізичних FIDO-токенів. Приклади підтримуваних сервісів:
- Співпраця: Google Workspace, Microsoft 365, Dropbox, DocuSign
- Застарілі застосунки: EHR, ERP, MES, SCADA, розрахунок зарплати
- Віддалена робота: TeamViewer, AnyDesk, Citrix Workspace
- CRM: Zoho, Salesforce, HubSpot, Zendesk
- Управління проєктами: Trello, Jira, Asana, Miro
- Відеоконференції: Zoom, Microsoft Teams

Автентифікація без рук із повною видимістю аудиту
Ручне блокування екрана легко забути — особливо в динамічних середовищах зі спільними ПК, позмінними командами та частою передачею робочих станцій між працівниками. Але кожна залишена без нагляду сесія створює ризик несанкціонованого доступу, слабкої підзвітності та неповних аудиторських слідів.
Hideez Workforce Identity додає до Workforce IAM автентифікацію за наближенням. Працівники входять без паролів, а робоча станція автоматично блокується, коли авторизований користувач відходить. ІТ-команди захищають кінцеві пристрої, не уповільнюючи роботу людей.
Вплив на бізнес і зниження витрат на службу підтримки
Замініть вхід за паролем безпарольною автентифікацією FIDO2, щоб скоротити кількість блокувань і повторюваних звернень до служби підтримки.
Надавайте новим працівникам доступ швидше завдяки автоматизованому наданню доступу, яке повʼязує ідентифікацію користувача, облікові дані FIDO2 і доступ через SSO, щоб ІТ виконував менше ручної роботи.
Замініть окремі MFA-застосунки, менеджери паролів і засоби для входу на робочі станції однією платформою Workforce Identity.
Скоротіть обсяг адміністративної роботи завдяки централізованому контролю доступу, рольовим політикам, процесам самообслуговування та автоматизованому управлінню життєвим циклом ідентифікації.
Відповідність вимогам і готовність до регуляторних перевірок: виконуйте вимоги безпеки без втрати продуктивності
Надійніша автентифікація та контроль доступу підтримують Вашу роботу з такими стандартами й регламентами, як PCI DSS, HIPAA, GDPR, NIS2, ISO 27001 і SOC 2.

Фішинг-резистентна MFA
Застосовуйте автентифікацію FIDO2/WebAuthn для захисту від фішингу, крадіжки облікових даних і атак man-in-the-middle.

Блокування сеансу за присутністю
Автоматично блокуйте робочі станції, коли користувачі відходять: це допомагає дотримуватися політик контролю доступу та запобігати несанкціонованому доступу.

Підзвітність на спільних робочих станціях
Привʼязуйте дії на робочій станції до конкретних користувачів і забезпечуйте безпечний вхід на спільних ПК замість знеособлених локальних облікових записів.
Партнерська програма Hideez
Створено для VAD, системних інтеграторів і провайдерів керованих послуг у сфері ІТ-безпеки
СТАТИ ПАРТНЕРОМПоширені запитання
Чим безпарольна автентифікація краща за традиційну MFA?
Традиційна MFA зазвичай поєднує пароль з одноразовим кодом, або OTP. Хоча це підвищує безпеку, такий підхід усе ще може бути незручним для користувачів і вразливим до фішингу, перехоплення та атак на основі втоми від MFA. Hideez використовує безпарольну автентифікацію на основі криптографії з відкритим і приватним ключем. Приватний ключ завжди залишається на пристрої користувача й ніколи не передається та не розкривається, що робить фішинг неефективним: навіть якщо користувач потрапить на підроблений сайт, зловмисникам нічого буде викрасти. Безпарольний вхід також швидший і зручніший для щоденної роботи.
Що входить у безкоштовну версію?
Мультитенантна хмарна пропозиція для Workforce IAM безкоштовна для команд до 5 користувачів. Вона має той самий базовий функціонал, що й інші варіанти розгортання: безпарольний SSO, MFA, блокування та розблокування робочих станцій, інтеграцію з Active Directory і Entra ID, а також підтримку кількох методів автентифікації.
Чи можна самостійно розмістити Hideez?
Так. Hideez може працювати з Workforce IAM на Вашій власній інфраструктурі. Доступна також окрема приватна хмара, ізольована для Вашої організації.
Чи потрібно замінювати наявні MFA/SSO-системи?
Ні. Hideez працює з вашою наявною інфраструктурою безпеки та інструментами Workforce IAM, тому замінювати поточні системи не потрібно. Рішення інтегрується з Entra ID, Active Directory, іншими провайдерами ідентифікації і будь-якими FIDO2-сертифікованими ключі безпеки, а також може використовуватися разом з іншими вже впровадженими рішеннями безпеки.
Скільки часу займає розгортання Hideez?
Це залежить від обраної моделі розгортання. Найшвидший варіант — мультитенантна хмарна версія, яку Ви можете розгорнути самостійно за кілька хвилин, а базові інтеграції налаштувати за кілька годин. Розгортання у локальному середовищі (on-premises) потребує більше зусиль, і наша команда підтримки допомагає на всіх етапах.
Скільки користувачів можуть автентифікуватися на спільному пристрої за допомогою платформи Hideez?
Фіксованого обмеження немає. Hideez створено для середовищ зі спільними пристроями, де багато працівників використовують одну й ту саму робочу станцію. Платформа також може працювати в офлайн-середовищах і на робочих місцях, де використання мобільних телефонів обмежене.
Як працює автентифікація за близькістю, і чи можна налаштувати обмеження за відстаннюм?
Автентифікація за присутністю працює через Bluetooth-зʼєднання між автентифікатором користувача та робочою станцією. ІТ-адміністратори можуть налаштувати потрібну відстань спрацювання у нашому десктопному застосунку, з доступними параметрами відстані до приблизно 0,5 метра. Для спільних робочих станцій Hideez також підтримує контактні методи входу, як-от автентифікацію за NFC-міткою і Tap-and-Go доступ. Це дає організаціям більше гнучкості в середовищах, де працівникам потрібен швидкий і безпечний доступ без введення паролів.
Принесіть безпарольний доступ на кожну робочу станцію та в кожен застосунок
Замовте демо з нашою командою або почніть із безкоштовної мультитенантної хмари для 5 користувачів і підключіть перші робочі станції вже сьогодні.