
Passwortlose Identitätssicherheit für Finanzdienstleister
Schützen Sie sensible Systeme mit phishing-resistenter MFA und passwortlosem Zugriff, erfüllen Sie DORA-Anforderungen und vereinfachen Sie die Authentifizierung.

Sicherheitsherausforderungen und Compliance im Finanzsektor
Identity and Access Management (IAM) bei Finanzdienstleistern muss sensible Informationen schützen und zugleich den Arbeitsalltag von Kassierern, Beratern und IT-Teams praktikabel halten.

Zunehmende Phishing- und MitM-Angriffe
Eine täuschend echte Anmeldeseite kann Passwörter abgreifen und Einmalcodes an einen echten Bankdienst weiterleiten. Ein zusätzlicher Schritt stoppt diese Angriffe nicht, wenn die Authentifizierungsmethode weiterhin phishbar ist.

Gemeinsam genutzte Workstations und unbeaufsichtigte PCs
An Filialschaltern und in Back-Office-Bereichen kann eine offene Sitzung der nächsten Person Zugriff unter dem Konto einer Kollegin oder eines Kollegen geben. Gemeinsam genutzte Geräte erfordern eine individuelle Authentifizierung und eine zuverlässige Sperrung, wenn Mitarbeitende den Platz verlassen.

Legacy-Bankanwendungen und Reibung für Mitarbeitende
Ältere Anwendungen erfordern mitunter separate Credentials und unterstützen weder SAML noch OIDC. Wiederholte Anmeldungen bremsen Mitarbeitende aus, während es oft unpraktikabel ist, ein kritisches Bankensystem nur zur Modernisierung der Authentifizierung zu ersetzen.

Sich wandelnde regulatorische Anforderungen
Wo PCI DSS oder DORA gelten, benötigen Teams Nachweise für angemessene Authentifizierung, Zugriffsbeschränkungen und Monitoring. Zur Erfüllung dieser Pflichten gehören außerdem dokumentierte Verfahren und regelmäßige Überprüfungen, wer auf sensible Systeme zugreifen kann.
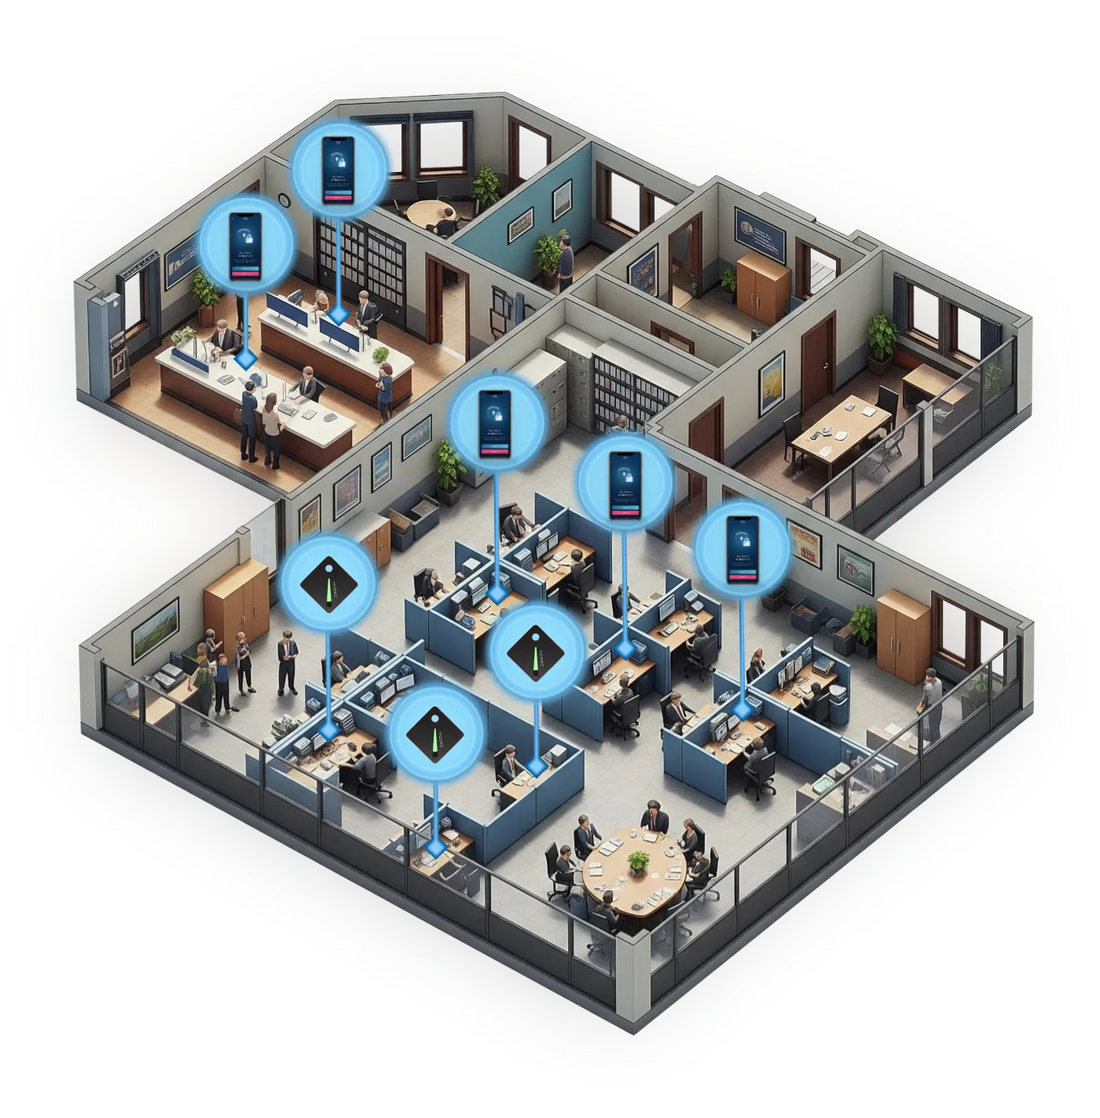
Passwortlose IAM-Lösungen für Finanzdienstleister
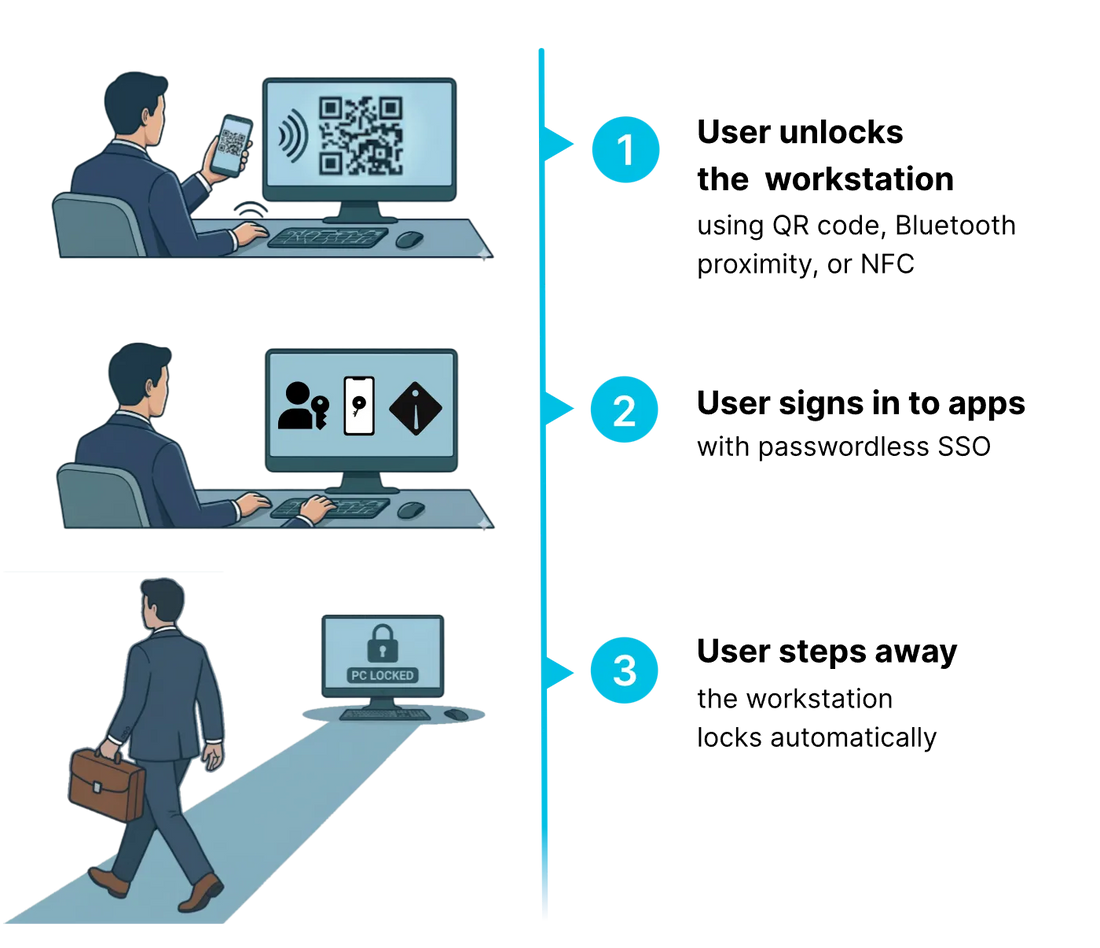
Hideez unterstützt IAM für Finanzdienstleister in Filialen, Büros und Betriebszentren. Mitarbeitende entsperren gemeinsam genutzte Windows-Workstations per QR-Code, NFC oder Näherung und greifen anschließend per Single Sign-On auf integrierte Anwendungen zu.
- Automatische Anwesenheitserkennung
- Kontaktloser Workstation-Zugriff und automatische Sperrung
- An- und Abmeldeprotokolle für Sicherheitsprüfungen
Warum Hideez?
Vereinfachen Sie den Zugriff der Mitarbeitenden auf Finanzsysteme und behalten Sie zugleich strenge Sicherheitskontrollen bei. Hideez hilft, passwortbezogene Risiken zu senken, die Transparenz über Zugriffe zu verbessern und die Einhaltung regulatorischer Vorgaben zu unterstützen – ohne den Bankalltag zu stören.
- Integration mit Active Directory und Entra ID. Synchronisieren Sie Benutzer mit bestehenden Verzeichnissen und ermöglichen Sie eine zentrale Kontoverwaltung, einschließlich optionaler Passwortrotation.
- Kostenlose Testphase und Proof of Concept. Testen Sie Hideez in Ihrer eigenen IT-Umgebung und bewerten Sie Authentifizierungsabläufe, bevor Sie den Rollout ausweiten.
- Unterstützung bei der Compliance. Erfüllen Sie Sicherheitsanforderungen aus PCI DSS und DORA mit phishing-resistenter MFA, individueller Benutzerauthentifizierung und prüfbaren Anmeldeprotokollen.
Zentrale Funktionen für Identity and Access Management im Finanzsektor

Gemeinsam genutzte Workstations und Filialzugriff
Geben Sie Kassierern und Filialpersonal eine persönliche Anmeldung an gemeinsam genutzten Windows-PCs. Die automatische Sperrung per Näherung schützt unbeaufsichtigte Sitzungen zwischen Kundenbesuchen.

Passwortloses SSO für moderne und Legacy-Anwendungen
Binden Sie SAML- und OIDC-Anwendungen an passwortloses SSO an. Mit Hideez AuthShield erweitern Sie dasselbe Anmeldeerlebnis auf kompatible Legacy-Webanwendungen.

Flexible Bereitstellung und Compliance-Unterstützung
Stellen Sie Hideez On-Premises, in einer Private Cloud oder in der Hideez Cloud bereit. Wählen Sie eine Architektur, die zu Ihren Anforderungen an Datenschutz, Hosting und Aufsicht passt.

Privilegierter Zugriff und phishing-resistente MFA
Schützen Sie Administratoranmeldungen bei integrierten Diensten mit FIDO2-MFA. Setzen Sie Zugriffsrichtlinien durch und bewahren Sie Authentifizierungsprotokolle für Sicherheitsprüfungen auf.
Entdecken Sie unsere passwortlosen Authentifizierungstools
Wählen Sie Sicherheitsschlüssel, Hideez Authenticator oder Passkeys passend zur Arbeitsumgebung der einzelnen Mitarbeitenden. Hideez unterstützt IAM in der Finanzbranche mit Optionen für Filialpersonal, Büroteams und Benutzer, die ein dediziertes Hardware-Credential benötigen.

Nutzen Sie die Smartphones Ihrer Mitarbeitenden für passwortlose Authentifizierung bei Bankanwendungen, Webdiensten und gemeinsam genutzten Arbeitsplätzen. Ermöglichen Sie sicheren Zugriff in Filialen, Büros und Remote-Umgebungen, ohne für jeden Mitarbeitenden separate Hardware-Token zu benötigen.
Ermöglichen Sie Mitarbeitenden, Windows-Arbeitsplätze ohne Passwörter mit mobilen Methoden wie QR, NFC oder näherungsbasierter Anmeldung zu entsperren, wodurch die Anmeldereibung für Personal, das den ganzen Tag zwischen Systemen wechselt, reduziert und das Risiko von Passwortdiebstahl und -wiederverwendung gesenkt wird.
Sperren Sie Arbeitsplätze automatisch, wenn sich Mitarbeitende entfernen, und schützen Sie so sensible Finanzdaten vor unbefugtem Zugriff in Filialen, Betriebszentren und Büros, in denen unbeaufsichtigte Sitzungen ein unnötiges Risiko darstellen.

Nutzen Sie FIDO2-Sicherheitsschlüssel, um eine starke, phishing-resistente Authentifizierung für Mitarbeitende durchzusetzen, die auf kritische Banksysteme und interne Anwendungen zugreifen.
Ermöglichen Sie eine sichere, passwortlose Anmeldung an Windows-Arbeitsplätzen mit Sicherheitsschlüsseln, wodurch die Abhängigkeit von Passwörtern reduziert und das Risiko von Anmeldedatendiebstahl minimiert wird.
Setzen Sie FIDO-basierte Multi-Faktor-Authentifizierung ein, um den Zugriff auf sensible Systeme zu schützen und die Einhaltung moderner Sicherheitsstandards und Vorschriften zu gewährleisten.
Speichern und verwenden Sie Anmeldedaten sicher für ältere Banksysteme und interne Tools, die noch Passwörter oder OTP erfordern, wodurch die Angriffsfläche reduziert und der Zugriff vereinfacht wird.
Sperren Sie Arbeitsplätze automatisch, wenn sich Benutzer mit Bluetooth-fähigen Sicherheitsschlüsseln entfernen, und verhindern Sie so unbefugten Zugriff auf Finanzdaten.
Der Hideez Key kann auch Smartcards für den RFID- und NFC-basierten Gebäudezugang ersetzen und hilft Finanzorganisationen, die physische Zutrittskontrolle zu vereinfachen und zu optimieren.

Mitarbeitende können mit einem Passkey auf unterstützte Finanz- und Geschäftswebdienste zugreifen und die Anmeldung per Fingerabdruck, Face ID oder Geräte-PIN bestätigen. Biometrische Daten verbleiben auf dem Gerät.
FIDO2/WebAuthn bindet die Authentifizierung an den legitimen Dienst statt an ein wiederverwendbares Passwort. Bei erforderlicher Benutzerverifizierung kombiniert ein Passkey den Besitz des Authenticators mit einer lokalen PIN- oder biometrischen Prüfung – ohne dass Mitarbeitende einen Einmalcode eingeben müssen.
Hideez unterstützt kompatible FIDO2-Sicherheitsschlüssel anderer Anbieter, darunter Yubico. Mitarbeitende können einen freigegebenen Sicherheitsschlüssel für unterstützte Passkey-Anmeldungen nutzen, sodass Ihre Organisation geeignete, bereits eingesetzte Authenticatoren beibehalten kann.
Hideez im Vergleich zu Duo und Yubico
| Hideez | Duo | Yubico | |
|---|---|---|---|
| On-Premises-/selbstgehostete Bereitstellung | Ja | Nein | Nein |
| Fungiert als IdP für passwortloses SSO | Ja | Nein | Nein |
| Active-Directory-/Entra-ID-Integration | Ja | Teilweise | Nein |
| Authentifizierungsmethoden | Passkeys, mobile Hideez-App (QR, Bluetooth, NFC), Hideez Keys (USB, Bluetooth, NFC, RFID) | Passkeys, Duo Mobile, Sicherheitsschlüssel | Passkeys, YubiKey, Smartcard/PIV, OTP |
| Passwortlose Web-/App-Anmeldung | Ja | Ja | Ja |
| Passwortlose Windows-Anmeldung | Ja | Ja | Ja |
| Automatische näherungsbasierte Abmeldung | Ja | Ja | Nein |
| Funktioniert ohne Mobiltelefon | Ja | Teilweise | Ja |
Hardware-Sicherheitsschlüssel für Finanzinstitute
Entdecken Sie die praktischen Anwendungen von Hideez Workforce Identity in Finanzorganisationen. Erfahren Sie, wie Hideez Ihre Arbeitsabläufe verbessern und kritische Ressourcen vor unbefugtem Zugriff schützen kann.

Unsere Kunden


Unsere Zertifizierungen




Fragen von Finanzinstituten
Wie können Banken MFA-Anforderungen ohne Passwörter erfüllen?
Hideez bietet Banken mehrere Authentifizierungsoptionen, darunter die mobile App Hideez Authenticator mit Anmeldung per QR, NFC und Bluetooth, FIDO2-Sicherheitsschlüssel wie Hideez Key sowie Passkeys. FIDO2-Keys und Passkeys bieten auf kompatiblen Systemen phishing-resistente MFA und helfen Finanzinstituten, Sicherheitsanforderungen an den Zugriff aus PCI DSS und DORA zu erfüllen.
Müssen wir unseren Identity Provider ersetzen, um Hideez zu nutzen?
Nein. Hideez wird an Active Directory oder Microsoft Entra ID angebunden und synchronisiert Benutzer automatisch. Zudem werden FIDO2-Sicherheitsschlüssel anderer Hersteller unterstützt, darunter Yubico. Sie können die Verfahren also kombinieren, ohne Ihren bestehenden Security-Stack zu ersetzen.
Wie melden sich Filial- und Betriebsmitarbeitende an gemeinsam genutzten Arbeitsplätzen an?
Mitarbeitende entsperren Windows-Workstations per QR-Code, NFC-Tap oder Bluetooth-Näherung, ohne ein Passwort einzutippen. Der PC sperrt sich automatisch, sobald die Person weggeht. Das funktioniert auch bei dicht beieinander stehenden Geräten, in Offline-Szenarien und über RDP. Die Geräteanmeldung ist nur unter Windows verfügbar.
Kann Hideez mit Legacy-Bankensystemen umgehen, die noch Passwörter verlangen?
Ja. Hideez Key kann Credentials für Legacy-Bankensysteme und interne Tools, die noch Passwörter oder Einmalpasswörter benötigen, sicher speichern und automatisch eintragen. Das passwortlose SSO deckt außerdem Webdienste ab, die SAML oder OIDC nicht nativ unterstützen.
Wo lässt sich Hideez betreiben, und können wir es vorher testen?
Hideez lässt sich On-Premises, in einer dedizierten Private Cloud oder in einer Multi-Tenant Cloud mit Hosting in den USA oder in Europa betreiben. Mit einem kostenlosen Proof of Concept validieren Sie die wichtigsten Zugriffsszenarien in Ihrer eigenen Umgebung, bevor Sie breiter ausrollen.
Wie unterstützt Hideez Finanzinstitute bei der Einhaltung von PCI DSS 4.0.1 und DORA?
Hideez unterstützt zugriffsbezogene Kontrollen durch starke Authentifizierung, Zugriffsrichtlinien, automatische Sperrung von Workstations und Audit-Logs. Die Einhaltung von PCI DSS und DORA hängt zudem von Ihrem Risikomanagement, Ihrer Konfiguration und Ihren dokumentierten Verfahren ab.
Was passiert, wenn ein Mitarbeitender seinen Hideez-Sicherheitsschlüssel verliert?
Entziehen Sie dem verlorenen Key in Hideez den Zugriff und entfernen Sie seine Registrierung bei Diensten, bei denen er direkt registriert war. Stellen Sie den Zugriff nach einer Identitätsprüfung über eine freigegebene Backup-Methode oder einen Ersatz-Key wieder her.
Stärken Sie Ihr IAM im Finanzsektor mit Hideez
Besprechen Sie Identity and Access Management für Finanzdienstleister mit einem Hideez-Experten. Teilen Sie Ihre Anwendungsliste und Zugriffsanforderungen mit uns, damit wir einen passenden Bereitstellungsansatz ermitteln können.