
Безпарольний захист ідентичності для фінансових послуг
Захищайте чутливі системи за допомогою стійкої до фішингу MFA та безпарольного доступу, що допомагає відповідати вимогам DORA та спрощує автентифікацію.

Виклики безпеки та відповідність вимогам у фінансовому секторі
Управління ідентифікацією та доступом (IAM) у фінансових послугах має захищати чутливу інформацію і водночас залишати щоденну роботу касирів, консультантів та ІТ-команд зручною.

Зростання загроз фішингу та MitM
Переконлива сторінка входу може перехопити паролі й передати одноразові коди до справжнього банківського сервісу. Додатковий крок не зупиняє такі атаки, якщо метод автентифікації залишається вразливим до фішингу.

Спільні робочі станції та залишені без нагляду ПК
Біля стійок у відділеннях і на операційних місцях відкритий сеанс може дати наступній людині доступ під обліковим записом колеги. Спільні пристрої потребують індивідуальної автентифікації та надійного блокування, коли працівники відходять.

Застарілі банківські застосунки та незручності для працівників
Старіші застосунки можуть і далі вимагати окремих облікових даних і не підтримувати SAML чи OIDC. Повторні входи сповільнюють роботу, а замінювати критичну банківську систему лише заради модернізації автентифікації часто недоцільно.

Регуляторні вимоги, що змінюються
Там, де застосовуються PCI DSS або DORA, командам потрібні докази належної автентифікації, обмеження доступу та моніторингу. Виконання цих вимог також передбачає задокументовані процедури та регулярний перегляд того, хто має доступ до чутливих систем.
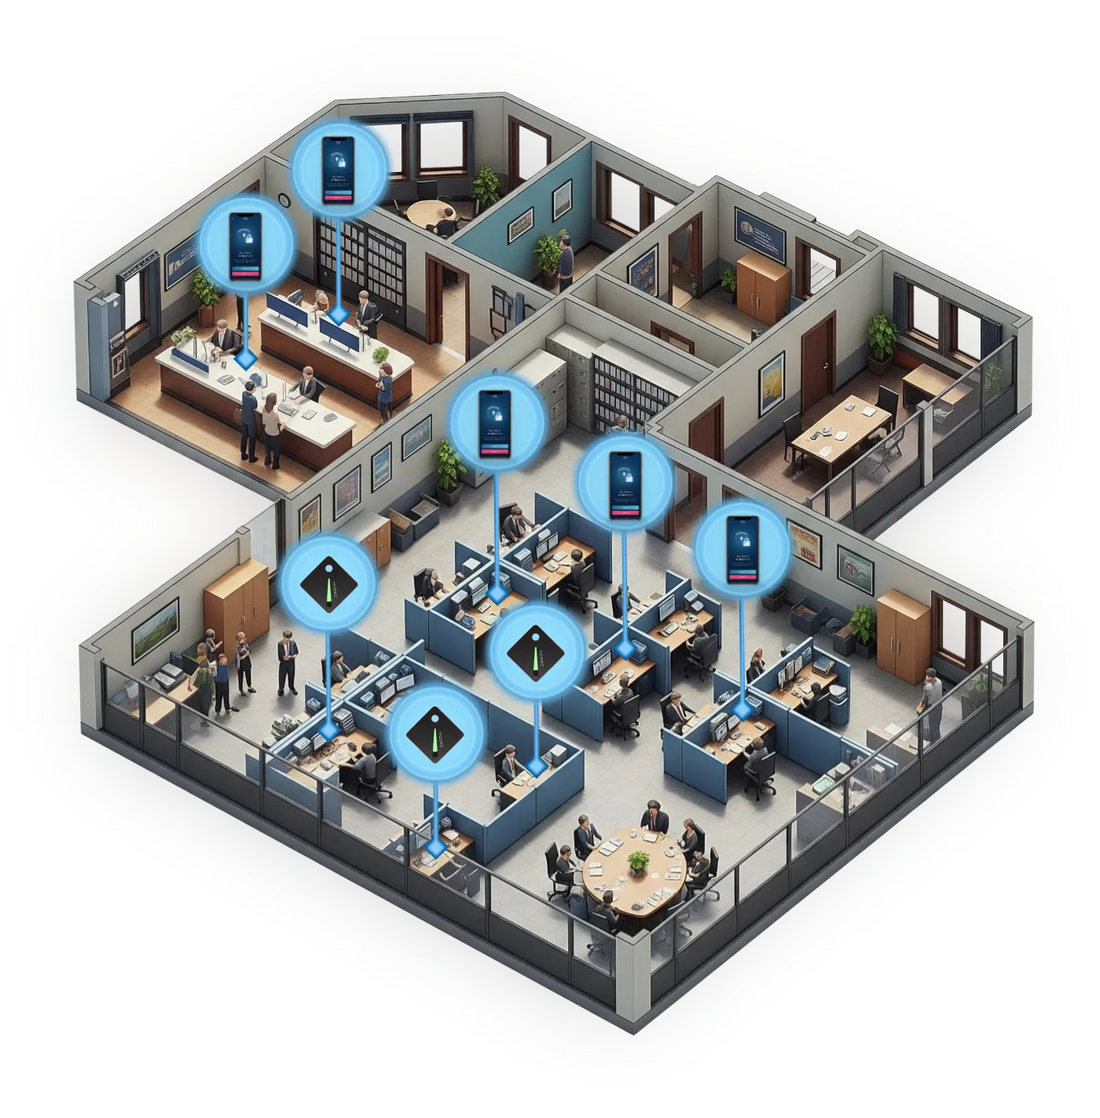
Безпарольні IAM-рішення для фінансових послуг
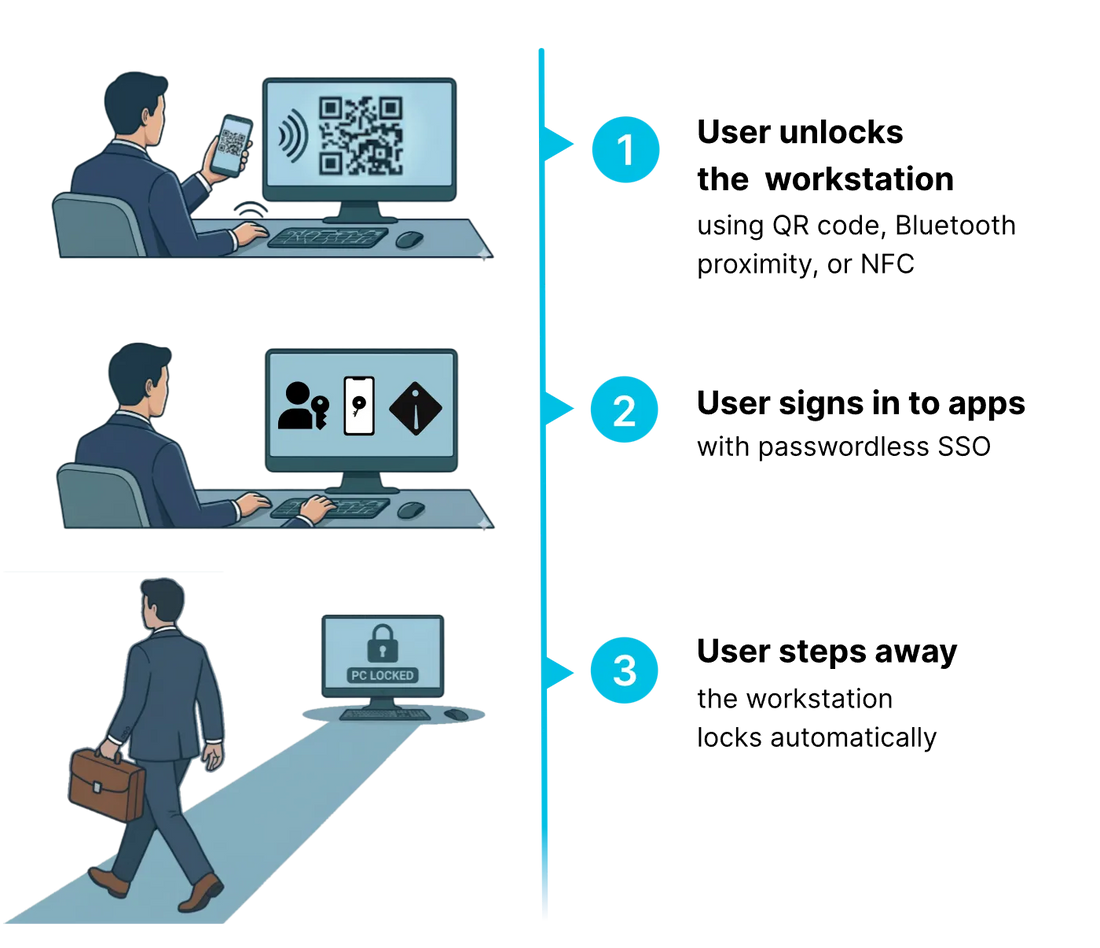
Hideez підтримує IAM для фінансових послуг у відділеннях, офісах та операційних центрах. Працівники розблоковують спільні робочі станції Windows за допомогою QR-кодів, NFC або методів за наближенням, а потім отримують доступ до інтегрованих застосунків через єдиний вхід (SSO).
- Автоматичне визначення присутності
- Безконтактний доступ до робочих станцій і автоматичне блокування
- Записи входу та виходу для перевірок безпеки
Чому Hideez?
Спростіть доступ працівників до фінансових систем, зберігаючи суворі засоби контролю безпеки. Hideez допомагає знизити ризики, повʼязані з паролями, покращити прозорість доступу та підтримати відповідність регуляторним вимогам, не порушуючи щоденну роботу банку.
- Інтеграція з Active Directory та Entra ID. Синхронізуйте користувачів із наявними каталогами та налаштуйте централізоване керування обліковими записами, зокрема необовʼязкову ротацію паролів.
- Безкоштовний тестовий період і пілотний проєкт. Протестуйте Hideez у Вашому ІТ-середовищі, щоб оцінити процеси автентифікації до ширшого розгортання.
- Підтримка відповідності вимогам. Виконуйте вимоги безпеки PCI DSS і DORA завдяки стійкій до фішингу MFA, індивідуальній автентифікації користувачів і журналам входу, придатним для аудиту.
Ключові можливості управління ідентифікацією та доступом для фінансових послуг

Спільні робочі станції та доступ у відділеннях
Надайте касирам і персоналу відділень персональний вхід на спільних ПК з Windows. Автоматичне блокування за наближенням допомагає захистити залишені без нагляду сеанси між обслуговуванням клієнтів.

Безпарольний SSO для сучасних і застарілих застосунків
Підключіть застосунки SAML та OIDC до безпарольного єдиного входу (SSO). Використовуйте Hideez AuthShield, щоб поширити той самий спосіб входу на сумісні застарілі вебзастосунки.

Гнучке розгортання та підтримка відповідності
Розгорніть Hideez локально, у приватній хмарі або в хмарі Hideez. Оберіть архітектуру, яка відповідає Вашим вимогам щодо захисту даних, хостингу та нагляду.

Привілейований доступ і стійка до фішингу MFA
Захистіть входи адміністраторів до інтегрованих сервісів за допомогою FIDO2 MFA. Застосовуйте політики доступу та зберігайте журнали автентифікації для перевірок безпеки.
Ознайомтеся з нашими інструментами безпарольної автентифікації
Обирайте апаратні ключі, Hideez Authenticator або passkeys відповідно до робочого середовища кожного працівника. Hideez підтримує IAM у фінансовій галузі з варіантами для персоналу відділень, офісних команд і користувачів, яким потрібні окремі апаратні облікові дані.

Використовуйте смартфони працівників для безпарольної автентифікації в банківських застосунках, вебсервісах і на спільних робочих станціях. Забезпечте безпечний доступ у відділеннях, офісах і під час віддаленої роботи без окремих апаратних токенів для кожного працівника.
Дозвольте співробітникам розблоковувати робочі станції Windows без паролів за допомогою мобільних методів, таких як QR, NFC або вхід за близькістю, зменшуючи тертя під час входу для персоналу, який цілий день переміщується між системами, і водночас знижуючи ризик крадіжки та повторного використання паролів.
Автоматично блокуйте робочі станції, коли співробітники відходять, допомагаючи захистити чутливі фінансові дані від несанкціонованого доступу у відділеннях, операційних центрах та офісах, де залишені без нагляду сесії створюють зайвий ризик.

Використовуйте апаратні ключі FIDO2, щоб забезпечити надійну, стійку до фішингу автентифікацію для співробітників, які отримують доступ до критичних банківських систем і внутрішніх застосунків.
Забезпечте безпечний, безпарольний вхід на робочі станції Windows за допомогою апаратних ключів, зменшуючи залежність від паролів і мінімізуючи ризики крадіжки облікових даних.
Розгорніть багатофакторну автентифікацію на основі FIDO, щоб захистити доступ до чутливих систем, забезпечуючи відповідність сучасним стандартам і нормам безпеки.
Безпечно зберігайте та використовуйте облікові дані для застарілих банківських систем і внутрішніх інструментів, які досі потребують паролів або OTP, зменшуючи вразливість і спрощуючи доступ.
Автоматично блокуйте робочі станції, коли користувачі відходять, за допомогою апаратних ключів із Bluetooth, запобігаючи несанкціонованому доступу до фінансових даних.
Hideez Key також може замінити смарт-карти для доступу до будівель на основі RFID та NFC, допомагаючи фінансовим організаціям спростити та оптимізувати контроль фізичного доступу.

Працівники можуть використовувати passkey для доступу до підтримуваних фінансових і бізнес-вебсервісів, підтверджуючи вхід відбитком пальця, Face ID або PIN-кодом пристрою. Біометричні дані залишаються на пристрої.
FIDO2/WebAuthn привʼязує автентифікацію до легітимного сервісу, а не до пароля, який можна використати повторно. Якщо перевірка користувача обовʼязкова, passkey поєднує володіння автентифікатором із локальним PIN-кодом або біометричною перевіркою — без потреби вводити одноразовий код.
Hideez підтримує сумісні ключі безпеки FIDO2 інших виробників, зокрема Yubico. Персонал може використовувати затверджений апаратний ключ для підтримуваних входів за допомогою passkeys, тож Ваша організація може зберегти відповідні автентифікатори, які вже використовує.
Hideez проти Duo та Yubico
| Hideez | Duo | Yubico | |
|---|---|---|---|
| Розгортання on-prem / на власному хостингу | Так | Ні | Ні |
| Виступає як IdP для безпарольного SSO | Так | Ні | Ні |
| Інтеграція з Active Directory / Entra ID | Так | Частково | Ні |
| Методи автентифікації | Passkeys, мобільний застосунок Hideez (QR, Bluetooth, NFC), Hideez Keys (USB, Bluetooth, NFC, RFID) | Passkeys, Duo Mobile, ключі безпеки | Passkeys, YubiKey, смарт-карта/PIV, OTP |
| Безпарольний вхід у веб / застосунки | Так | Так | Так |
| Безпарольний вхід у Windows | Так | Так | Так |
| Автоматичний вихід за близькістю | Так | Так | Ні |
| Працює без мобільного телефону | Так | Частково | Так |
Апаратні ключі безпеки для фінансових установ
Відкрийте для себе практичне застосування Hideez Workforce Identity у фінансових організаціях. Дізнайтеся, як Hideez може покращити ваші робочі процеси та захистити критичні ресурси від несанкціонованого доступу.

Наші клієнти


Наші сертифікації




Запитання від фінансових установ
Як банки можуть виконати вимоги MFA без паролів?
Hideez пропонує банкам кілька варіантів автентифікації: мобільний застосунок Hideez Authenticator із входом через QR, NFC і Bluetooth, апаратні ключі FIDO2, як-от Hideez Key, а також passkeys. Ключі FIDO2 і passkeys забезпечують стійку до фішингу MFA на сумісних системах і допомагають фінансовим установам виконувати вимоги до безпеки доступу, повʼязані з PCI DSS і DORA.
Чи потрібно замінювати наш провайдер ідентифікації, щоб користуватися Hideez?
Ні. Hideez підключається до Active Directory або Microsoft Entra ID і автоматично синхронізує користувачів. Також підтримуються ключі безпеки FIDO2 інших виробників, зокрема Yubico, тож Ви можете поєднувати методи автентифікації, не замінюючи наявний стек безпеки.
Як працівники відділень та операційних підрозділів входять на спільні робочі станції?
Працівники розблоковують робочі станції Windows за допомогою QR-коду, дотику NFC або присутності через Bluetooth, не вводячи пароль. Компʼютер блокується автоматично, коли працівник відходить. Це працює з розташованими поруч пристроями, в офлайні та через RDP. Вхід на пристрій доступний лише в Windows.
Чи підтримує Hideez застарілі банківські системи, які досі вимагають паролі?
Так. Hideez Key може безпечно зберігати та вводити облікові дані для застарілих банківських систем і внутрішніх інструментів, які досі потребують паролів або одноразових паролів. Безпарольний SSO також охоплює вебсервіси, що не підтримують SAML чи OIDC нативно.
Де можна розгорнути Hideez і чи можна спершу його протестувати?
Розгорніть Hideez локально (on-premises), у виділеній приватній хмарі або в мультитенантній хмарі, що розміщена в США чи Європі. Можна почати з безкоштовного пілотного проєкту (proof of concept), щоб перевірити ключові сценарії доступу у власному середовищі до ширшого впровадження.
Як Hideez допомагає фінансовим установам дотримуватися PCI DSS 4.0.1 і DORA?
Hideez підтримує засоби контролю доступу завдяки надійній автентифікації, політикам доступу, автоматичному блокуванню робочих станцій і журналам аудиту. Відповідність PCI DSS і DORA також залежить від Вашого управління ризиками, конфігурації та задокументованих процедур.
Що робити, якщо працівник загубив свій ключ безпеки Hideez?
Відкличте доступ загубленого ключа в Hideez і видаліть його реєстрацію із сервісів, де його було зареєстровано напряму. Відновіть доступ після перевірки особи за допомогою затвердженого резервного методу або ключа на заміну.
Посильте IAM для фінансових послуг разом із Hideez
Обговоріть управління ідентифікацією та доступом для фінансових послуг з експертом Hideez. Поділіться переліком застосунків і вимогами до доступу, щоб ми допомогли визначити відповідний підхід до розгортання.