


Une seule clé FIDO pour toute la journée de travail
Une Hideez Key 5 tient sur un porte-clés et couvre ce pour quoi un collaborateur aurait autrement besoin de trois objets distincts : elle l'authentifie auprès des applications et des comptes comme clé de sécurité FIDO2, déverrouille le poste Windows à son approche et le verrouille dès qu'il s'éloigne, et ouvre la porte du bureau en arrivant.
Elle prend tout son sens là où le téléphone n'est pas envisageable — ateliers de production et salles blanches où les caméras sont interdites, services hospitaliers, sites où les appareils personnels restent au vestiaire. La même console Hideez Workforce Identity gère la clé de sécurité FIDO, définit ce qu'elle peut ouvrir et la révoque en cas de perte : le matériel et l'application mobile sont ainsi deux chemins vers un seul système, et non deux systèmes à gérer.

Six outils de sécurité. Un seul appareil FIDO2.

Clé de sécurité FIDO2 sans mot de passe
Connexion résistante au phishing à Microsoft Entra ID, Google Workspace et des centaines de services FIDO via USB-C, NFC ou Bluetooth.

Gestionnaire de mots de passe matériel*
Jusqu’à 1 000 identifiants et mots de passe avec remplissage automatique, provisionnés et gérés de façon centralisée.

Générateur OTP*
Jusqu’à 1 000 comptes TOTP — un jeton d’authentification matériel qui remplace les applications d’authentification, sans téléphone personnel.

Connexion de proximité au poste de travail*
Le poste de travail connecte le collaborateur à l’approche de sa clé FIDO — avec un PIN en second facteur en option, ou Tap&Go lorsqu’un poste est partagé.

Verrouillage de proximité à l’éloignement*
Le signal Bluetooth verrouille le poste dès que le collaborateur s’éloigne. La distance de déclenchement est réglable au mètre près.

Identifiant d’accès physique
La même clé FIDO ouvre les portes de bureau et tourniquets compatibles. MIFARE est intégré, options personnalisées sur commande.
* Provisionné et géré avec Hideez Workforce Identity Server
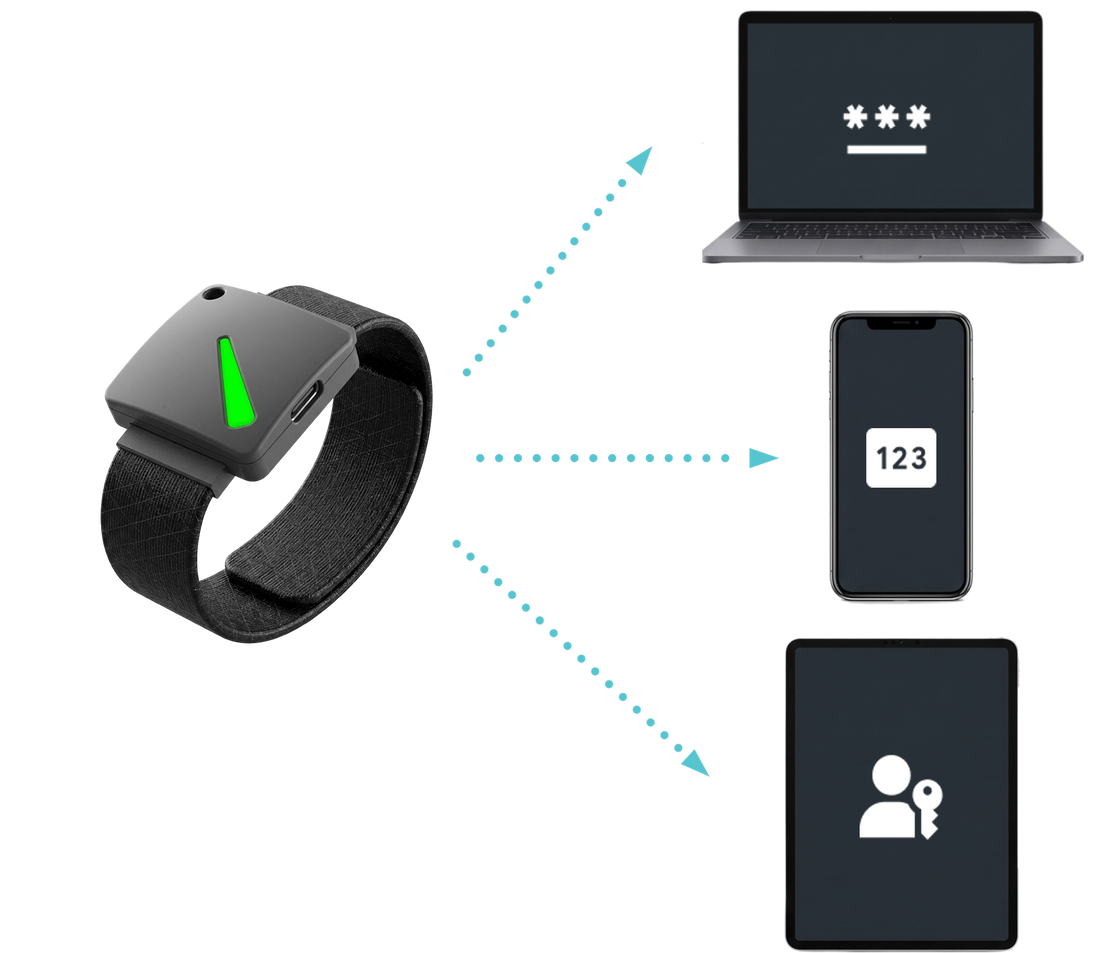
Sans mot de passe là où c’est pris en charge, protégé partout ailleurs
Une seule clé de sécurité FIDO2 connecte les collaborateurs aux systèmes modernes comme aux systèmes historiques — via FIDO2 là où la norme est prise en charge, et avec des identifiants stockés là où elle ne l’est pas.
- FIDO2 sans mot de passe. Connexion résistante au phishing à des centaines de services FIDO via USB-C, NFC ou Bluetooth.
- Gestionnaire de mots de passe matériel. Jusqu’à 1 000 paires identifiant / mot de passe avec remplissage automatique par appui sur le bouton ou raccourci clavier, plus un générateur de mots de passe forts — pour les applications internes qui exigent encore un mot de passe.
- Générateur OTP. Codes TOTP (RFC 6238) pour un maximum de 1 000 comptes, afin que la 2FA de l’entreprise ne dépende plus des téléphones personnels.
- Signature et chiffrement matériels. Un service de cryptographie BLE sur la clé d’authentification expose des opérations AES-256 et ECC P-256 : les clés privées sont générées sur l’appareil et ne peuvent pas être exportées, les clés symétriques sont en écriture seule. Les applications l’intègrent pour la signature de documents et les flux de protection des données.
Le gestionnaire de mots de passe, le générateur OTP et la connexion 2FA au poste de travail sont provisionnés et gérés de façon centralisée avec l’application Hideez Client.

Connexion de proximité et verrouillage à l’éloignement pour Windows avec une seule clé d’authentification
La présence remplace le mot de passe au poste de travail : Windows connecte le collaborateur à son approche et verrouille dès qu’il s’éloigne — sans exiger de discipline de sa part.
- Connexion. Déverrouillage à l’approche, au clic ou à la première activité — avec un PIN en second facteur en option, ou Tap&Go lorsque plusieurs personnes partagent un poste.
- Éloignement. Le signal Bluetooth indique au poste que le collaborateur est parti et celui-ci se verrouille. La distance de déclenchement est réglable au mètre près.
- Mode standard. Fonctionne avec le Bluetooth intégré du poste — aucun matériel supplémentaire. La proximité est estimée à partir du niveau de signal.
- Mode précision. Le Channel Sounding de Bluetooth 6 mesure la distance réelle (2–10 m) à l’aide d’une seconde Key 5 en dongle USB-C — il distingue les utilisateurs sur les postes partagés et résiste aux attaques par relais.

Un seul identifiant pour les portes, les tourniquets et les systèmes informatiques
L’identifiant NFC sans contact intégré ouvre les portes électroniques et les tourniquets : MIFARE Plus EV2 (2K) par défaut, avec MIFARE Classic, MIFARE DESFire ou RFID 125 kHz installés sur commande à partir de 1 000 unités.
- Provisionné avec les outils de contrôle d’accès déjà en place dans l’organisation
- Totalement isolé de l’électronique de la clé FIDO
- Œillet porte-clés intégré ; le dos accepte un bracelet de montre standard de 20 mm (bracelet vendu séparément)
Une confiance ancrée dans le matériel de chaque clé de sécurité FIDO
Chaque clé de sécurité FIDO2 Hideez Key 5 associe un élément sécurisé Microchip ATECC608C à l’isolation Arm TrustZone, à une cryptographie AES-256 et ECC P-256 accélérée par le matériel et à un canal sécurisé par PAKE vers le client.
Le firmware est protégé de bout en bout : démarrage sécurisé, stockage chiffré et mises à jour signées en OTA. Un code PIN à verrouillage progressif protège l’appareil, avec récupération par PUK en option.
Chaque unité est livrée avec un certificat provisionné en usine, ce qui rend chaque clé de sécurité vérifiablement authentique. Les certifications FIDO2 Level 2, CE et FCC sont prévues.

Une seule clé de sécurité matérielle FIDO2 pour tous les types d’accès
| Hideez Key 5 | Clés de sécurité FIDO | Cartes à puce FIDO | MS Authenticator | |
|---|---|---|---|---|
| Connexion sans mot de passe résistante au phishing (FIDO2 / WebAuthn) | ||||
| Fonctionne sans smartphone personnel | ||||
| Connecte aux applications qui exigent encore un mot de passe | 1 000 identifiants | En général, non | Remplissage automatique abandonné en 2025 | |
| Codes à usage unique (TOTP) générés par l’appareil | 1 000 comptes | Certains modèles, avec une application dédiée | Sur le téléphone lui-même | |
| Déverrouille un poste Windows à l’approche | ||||
| Verrouille le poste à l’éloignement | ||||
| Ouvre les portes et les tourniquets | MIFARE intégré | Certains modèles | Certains modèles |
Le gestionnaire de mots de passe, le générateur OTP et les fonctions de proximité nécessitent Hideez Workforce Identity Server et l’application Hideez Client pour Windows. La clé de sécurité FIDO et l’identifiant de porte fonctionnent de manière autonome.


Intégré à la plateforme Hideez Workforce Identity
Hideez Key 5 fonctionne de manière autonome dès la sortie de boîte pour l’authentification FIDO2 et U2F prise en charge. Connectez-la à la plateforme Hideez Workforce Identity pour activer le gestionnaire de mots de passe matériel, l’OTP, la connexion de proximité et la gestion centralisée du cycle de vie de chaque clé FIDO de votre parc.

Le centre de contrôle de la plateforme : gérez les utilisateurs, les identifiants, les intégrations applicatives, les politiques de poste et une piste d’audit complète depuis une seule console, déployée en SaaS, cloud privé ou sur site.
Créez et supprimez des utilisateurs, faites tourner les identifiants et appliquez les politiques à chaque application et poste connecté depuis un seul endroit.
Voyez qui s’est connecté, où et quand, avec des journaux exportables pour vos revues de conformité et de sécurité.
En SaaS, cloud privé ou sur site, selon vos exigences de localisation des données et de réglementation.

Transforme le smartphone en clé d’identité sécurisée : les collaborateurs se connectent aux postes Windows et aux applications métier d’un simple geste, et la proximité peut verrouiller le PC lorsqu’ils s’éloignent.
Déverrouillez les PC Windows d’un geste avec le téléphone au lieu de saisir un mot de passe.
Le poste se verrouille automatiquement lorsque le téléphone appairé sort de portée.
Connexion personnelle et rapide sur les postes partagés en santé, industrie et commerce.
Connexion FIDO2 / WebAuthn résistante au phishing avec la biométrie de l’appareil ou une clé de sécurité — aucun secret partagé à voler, sur la base de normes ouvertes prises en charge par les navigateurs modernes.
Les identifiants à clé publique ne peuvent être ni réutilisés ni capturés par de fausses pages de connexion.
Les utilisateurs se connectent avec l’empreinte ou la reconnaissance faciale déjà présente sur leur appareil.
Fondé sur FIDO2 / WebAuthn, donc compatible avec les navigateurs et fournisseurs d’identité modernes.
Hideez AuthShield étend l’authentification sans mot de passe et la MFA aux applications web héritées qui n’ont jamais été conçues pour l’IAM ou le SSO modernes.
Il permet un accès sans mot de passe ou basé sur la MFA à n’importe quel système web, ce qui aide les organisations à moderniser l’authentification sans reconstruire ni remplacer leurs applications critiques.
EN SAVOIR PLUSQuestions fréquentes
Quand Hideez Key 5 sera-t-elle disponible ?
La production en série démarre en octobre 2026. Laissez votre e-mail dans « Me prévenir » et nous vous contacterons dès l’ouverture des précommandes.
Fonctionne-t-elle sans logiciel Hideez ?
Oui. En tant que clé de sécurité FIDO2 / U2F, elle fonctionne immédiatement avec Microsoft Entra ID, Google et des centaines de services WebAuthn sous Windows, macOS, Android, iOS et Linux.
Hideez Key 5 est-elle une clé de sécurité USB ou une clé de sécurité NFC ?
Les deux, dans une seule clé d’authentification. Elle agit comme une clé de sécurité USB FIDO2 pour l’authentification des collaborateurs lorsqu’elle est branchée en USB-C sur un appareil compatible, comme une clé de sécurité NFC lorsqu’on l’approche d’un téléphone ou d’un lecteur pris en charge, et comme une clé de sécurité Bluetooth là où l’authentification sans fil est prise en charge. Les trois transports portent FIDO2 et U2F : la même clé couvre les ordinateurs de bureau, les portables, les tablettes et les téléphones.
Quelle est la différence entre un jeton d’authentification matériel et une clé de sécurité FIDO2 ?
Un jeton d’authentification classique affiche des codes à usage unique que l’utilisateur saisit — et ces codes peuvent toujours être hameçonnés ou relayés. Une clé de sécurité FIDO2 signe au contraire un challenge cryptographique lié à l’origine du site : il n’y a plus rien à saisir qui puisse être hameçonné.
Hideez Key 5 réunit les deux fonctions dans un seul appareil FIDO2 : une clé de sécurité FIDO2 pour la connexion sans mot de passe prise en charge, et un jeton matériel qui génère des codes TOTP pour les services qui utilisent des mots de passe à usage unique.
Hideez Key 5 est-elle une bonne alternative à YubiKey ?
Le bon choix dépend des fonctions dont votre organisation a besoin. Hideez Key 5 combine la connexion FIDO2/WebAuthn via les connexions prises en charge avec un gestionnaire de mots de passe matériel pour 1 000 identifiants, la génération de codes TOTP, la connexion de proximité et le verrouillage à l’éloignement sous Windows, ainsi qu’un identifiant sans contact pour les portes compatibles. Un seul appareil FIDO2 au lieu d’une clé de sécurité, d’un jeton OTP et d’un badge.
Quelles fonctions nécessitent le serveur Hideez ?
Le gestionnaire de mots de passe matériel, le générateur OTP, la connexion et le verrouillage de proximité ainsi que la connexion 2FA au poste sont gérés par Hideez Workforce Identity Server (v.4) avec l’application Hideez Client pour Windows.
Qu’est-ce que le mode dongle ? Faut-il deux clés ?
La proximité de précision (distance mesurée de 2 à 10 m) utilise une seconde Hideez Key 5 branchée en USB-C sur le poste comme dongle Bluetooth — un dongle par poste partagé. Le mode standard ne nécessite qu’une seule clé FIDO et le Bluetooth intégré compatible du poste.
Le bracelet est-il inclus ?
Non. La clé FIDO Hideez possède un œillet porte-clés intégré au boîtier et son dos accepte un bracelet de montre standard de 20 mm. Le bracelet est vendu séparément.
Prend-elle en charge macOS ?
En tant que clé de sécurité FIDO, oui, entièrement. Les fonctions de l’application Hideez Client (remplissage des mots de passe, verrouillage et déverrouillage de proximité) fonctionnent actuellement sous Windows ; l’application macOS est en développement.
Peut-elle remplacer notre badge de bureau ?
La clé de sécurité FIDO2 Hideez Key 5 est livrée par défaut avec MIFARE Plus EV2 ; MIFARE Classic, MIFARE DESFire ou RFID 125 kHz sont installés sur les commandes à partir de 1 000 unités. L’identifiant est provisionné avec vos outils habituels de contrôle d’accès, sans modification des lecteurs.
En quoi diffère-t-elle de Hideez Key 4 ?
Bluetooth 6 avec Channel Sounding pour une proximité à distance mesurée, l’USB-C, un service cryptographique matériel pour la signature et le chiffrement, des options d’accès physique personnalisables et une variante bracelet. Voir le tableau comparatif ci-dessus.
Quelle est l’autonomie de la batterie ?
La clé de sécurité FIDO2 multifonction Hideez Key 5 fonctionne jusqu’à 60 jours par charge et se recharge en USB-C.
Peut-on acheter des clés de sécurité FIDO2 en volume ?
Oui. Contactez le service commercial pour un devis sur des déploiements en volume ou en entreprise — nous travaillons avec des bons de commande et émettons des factures avec TVA. La personnalisation de l’accès physique (MIFARE Classic, DESFire ou RFID 125 kHz) est disponible à partir de 1 000 unités, et des programmes pilotes avec Hideez Workforce Identity Server peuvent être organisés sur demande.
Planifiez votre déploiement sans mot de passe avec la clé de sécurité FIDO Hideez
Inscrivez-vous sur la liste d’attente pour organiser un pilote pour votre équipe : livraison à partir d’octobre 2026 au prix conseillé de 65 $ l’unité. Tarifs dégressifs et personnalisation de l’accès physique à partir de 1 000 unités.