
Sicurezza dell'identità senza password per i servizi finanziari
Protegga i sistemi sensibili con MFA resistente al phishing e accesso senza password, contribuendo a soddisfare i requisiti DORA e a semplificare l'autenticazione.

Sfide di sicurezza e conformità nel settore finanziario
Nei servizi finanziari, la gestione delle identità e degli accessi (IAM) deve proteggere le informazioni sensibili mantenendo pratico il lavoro quotidiano di cassieri, consulenti e team IT.

Minacce di phishing e MitM in crescita
Una pagina di login convincente può catturare le password e inoltrare i codici monouso a un vero servizio bancario. Aggiungere un secondo passaggio non ferma questi attacchi se il metodo di autenticazione resta vulnerabile al phishing.

Postazioni condivise e PC incustoditi
Agli sportelli delle filiali e nelle postazioni operative, una sessione aperta può consentire alla persona successiva di accedere con l’account di un collega. I dispositivi condivisi richiedono un’autenticazione individuale e un blocco affidabile quando il personale si allontana.

App bancarie legacy e attriti per i dipendenti
Le applicazioni meno recenti possono richiedere ancora credenziali separate e non supportare SAML o OIDC. I login ripetuti rallentano i dipendenti, mentre sostituire un sistema bancario critico solo per modernizzare l’autenticazione può essere poco praticabile.

Una conformità normativa in evoluzione
Dove si applicano PCI DSS o DORA, i team devono dimostrare un’autenticazione adeguata, restrizioni di accesso e monitoraggio. Rispettare questi obblighi richiede anche procedure documentate e revisioni periodiche di chi può accedere ai sistemi sensibili.
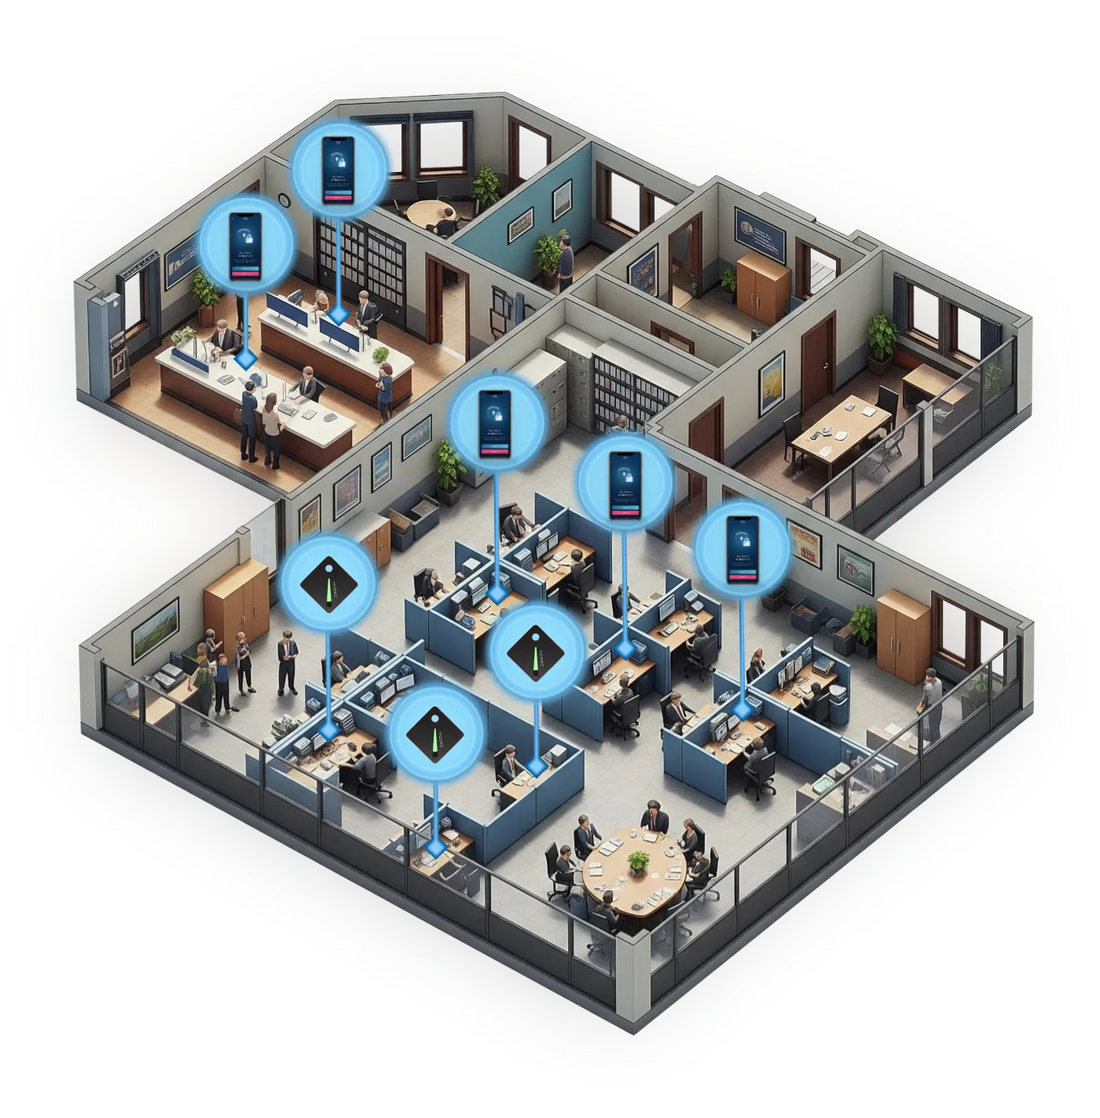
Soluzioni IAM senza password per i servizi finanziari
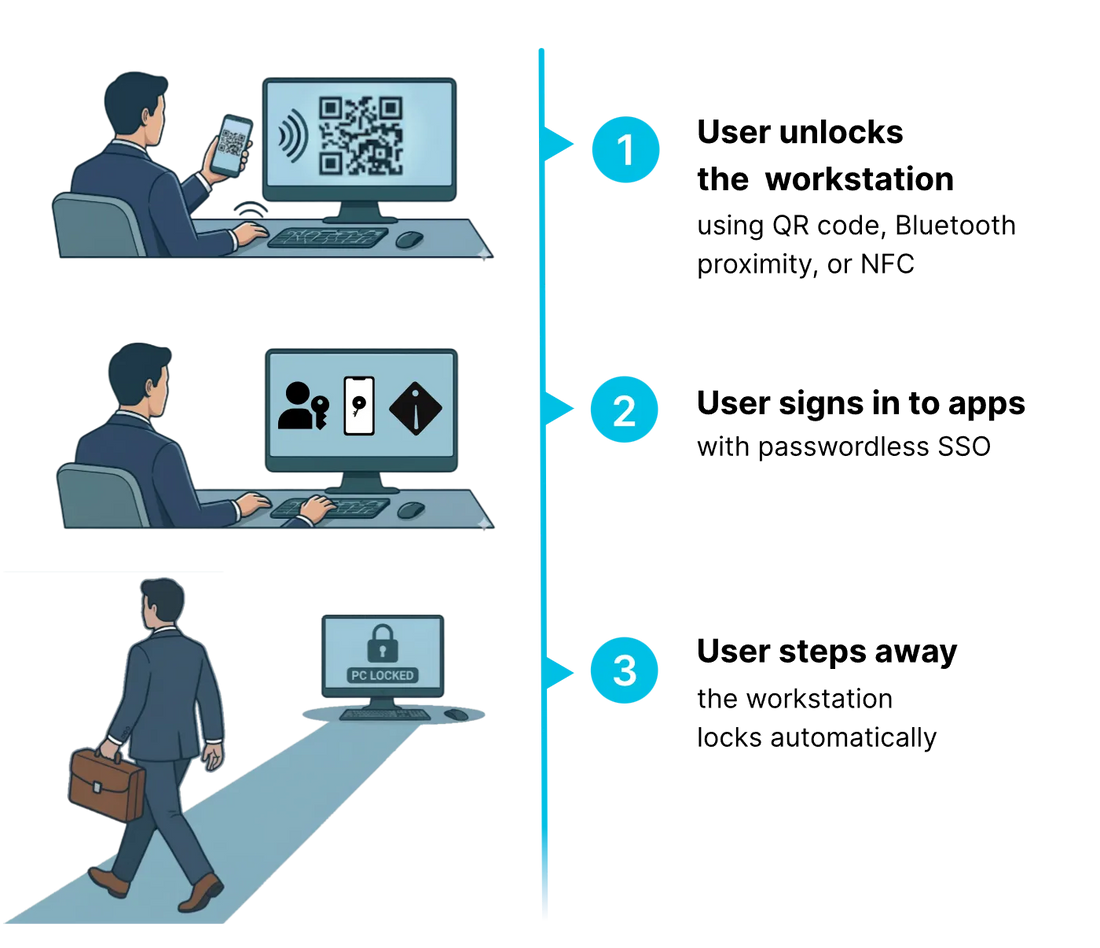
Hideez supporta l’IAM dei servizi finanziari in filiali, uffici e centri operativi. I dipendenti sbloccano le postazioni Windows condivise tramite codici QR, NFC o metodi di prossimità e accedono poi alle applicazioni integrate tramite Single Sign-On.
- Rilevamento automatico della presenza
- Accesso senza contatto alle postazioni e blocco automatico
- Registri di login e logout per le verifiche di sicurezza
Perché Hideez?
Semplifichi l’accesso dei dipendenti ai sistemi finanziari mantenendo controlli di sicurezza rigorosi. Hideez aiuta a ridurre i rischi legati alle password, migliorare la visibilità sugli accessi e supportare la conformità normativa senza interrompere le operazioni bancarie quotidiane.
- Integrazione con Active Directory ed Entra ID. Sincronizzi gli utenti con le directory esistenti e abiliti la gestione centralizzata degli account, inclusa la rotazione opzionale delle password.
- Prova gratuita e proof of concept. Testi Hideez nel Suo ambiente IT per valutare i flussi di autenticazione prima di un deployment più ampio.
- Supporto alla conformità normativa. Risponda ai requisiti di sicurezza legati a PCI DSS e DORA con MFA resistente al phishing, autenticazione individuale degli utenti e registri di login verificabili.
Funzionalità chiave di gestione delle identità e degli accessi per i servizi finanziari

Postazioni condivise e accesso in filiale
Offra a cassieri e personale di filiale un login personale sui PC Windows condivisi. Il blocco automatico di prossimità aiuta a proteggere le sessioni incustodite tra un cliente e l’altro.

SSO senza password per app moderne e legacy
Colleghi le applicazioni SAML e OIDC al SSO senza password. Usi Hideez AuthShield per estendere la stessa esperienza di login alle web app legacy compatibili.

Deployment flessibile e supporto alla conformità
Distribuisca Hideez on-premise, in un cloud privato o nel cloud Hideez. Scelga l’architettura più adatta ai Suoi requisiti di protezione dei dati, hosting e supervisione.

Accesso privilegiato e MFA resistente al phishing
Protegga i login degli amministratori ai servizi integrati con MFA FIDO2. Applichi policy di accesso e conservi i registri di autenticazione per le verifiche di sicurezza.
Scopra i nostri strumenti di autenticazione senza password
Scelga chiavi hardware, Hideez Authenticator o passkey in base all’ambiente di lavoro di ogni dipendente. Hideez supporta l’IAM nel settore finanziario con opzioni per il personale di filiale, i team d’ufficio e gli utenti che necessitano di una credenziale hardware dedicata.

Usi gli smartphone dei dipendenti per l’autenticazione senza password su applicazioni bancarie, servizi web e postazioni condivise. Garantisca un accesso sicuro in filiali, uffici e ambienti remoti senza token hardware separati per ogni dipendente.
Consenta ai dipendenti di sbloccare le postazioni di lavoro Windows senza password utilizzando metodi mobili come QR, NFC o login di prossimità, riducendo gli attriti di accesso per il personale che si sposta tra i sistemi tutto il giorno e limitando l’esposizione al furto e al riutilizzo delle password.
Blocca automaticamente le postazioni di lavoro quando i dipendenti si allontanano, contribuendo a proteggere i dati finanziari sensibili da accessi non autorizzati in filiali, centri operativi e uffici dove le sessioni non presidiate creano un rischio inutile.

Utilizzi chiavi hardware FIDO2 per applicare un’autenticazione forte e resistente al phishing ai dipendenti che accedono a sistemi bancari critici e applicazioni interne.
Abilita un login sicuro e senza password alle postazioni di lavoro Windows utilizzando chiavi hardware, riducendo la dipendenza dalle password e minimizzando i rischi di furto delle credenziali.
Implementa un'autenticazione a più fattori basata su FIDO per proteggere l'accesso ai sistemi sensibili, garantendo la conformità ai moderni standard e alle normative di sicurezza.
Archivia e utilizza in modo sicuro le credenziali per sistemi bancari legacy e strumenti interni che richiedono ancora password o OTP, riducendo l'esposizione e semplificando l'accesso.
Blocca automaticamente le postazioni di lavoro quando gli utenti si allontanano utilizzando chiavi hardware con Bluetooth, impedendo l'accesso non autorizzato ai dati finanziari.
La Hideez Key può anche sostituire le smart card per l'accesso agli edifici basato su RFID e NFC, aiutando le organizzazioni finanziarie a semplificare e ottimizzare il controllo degli accessi fisici.

I dipendenti possono usare una passkey per accedere ai servizi web finanziari e aziendali supportati, confermando il login con impronta digitale, Face ID o PIN del dispositivo. I dati biometrici restano sul dispositivo.
FIDO2/WebAuthn lega l’autenticazione al servizio legittimo anziché a una password riutilizzabile. Quando la verifica dell’utente è obbligatoria, una passkey combina il possesso dell’autenticatore con un PIN locale o una verifica biometrica, senza chiedere al personale di inserire un codice monouso.
Hideez supporta chiavi di sicurezza FIDO2 compatibili di altri fornitori, tra cui Yubico. Il personale può usare una chiave hardware approvata per i login con passkey supportati, consentendo alla Sua organizzazione di mantenere gli autenticatori adeguati già in uso.
Hideez a confronto con Duo e Yubico
| Hideez | Duo | Yubico | |
|---|---|---|---|
| Distribuzione on-premise / self-hosted | Sì | No | No |
| Funge da IdP per SSO senza password | Sì | No | No |
| Integrazione Active Directory / Entra ID | Sì | Parziale | No |
| Metodi di autenticazione | Passkey, app mobile Hideez (QR, Bluetooth, NFC), Hideez Keys (USB, Bluetooth, NFC, RFID) | Passkey, Duo Mobile, chiavi di sicurezza | Passkey, YubiKey, smart card/PIV, OTP |
| Login web / app senza password | Sì | Sì | Sì |
| Login Windows senza password | Sì | Sì | Sì |
| Logout automatico di prossimità | Sì | Sì | No |
| Funziona senza telefono cellulare | Sì | Parziale | Sì |
Chiavi di sicurezza hardware per gli istituti finanziari
Scopra le applicazioni pratiche di Hideez Workforce Identity nelle organizzazioni finanziarie. Esplori come Hideez può migliorare i Suoi flussi di lavoro e proteggere le risorse critiche da accessi non autorizzati.

I nostri clienti


Le nostre certificazioni




Domande degli istituti finanziari
Come possono le banche soddisfare i requisiti MFA senza password?
Hideez offre alle banche diverse opzioni di autenticazione, tra cui l’app mobile Hideez Authenticator con login tramite QR, NFC e Bluetooth, chiavi hardware FIDO2 come Hideez Key e passkey. Le chiavi FIDO2 e le passkey garantiscono MFA resistente al phishing sui sistemi compatibili, aiutando gli istituti finanziari a soddisfare i requisiti di sicurezza degli accessi legati a PCI DSS e DORA.
Dobbiamo sostituire il nostro identity provider per usare Hideez?
No. Hideez si collega ad Active Directory o a Microsoft Entra ID e sincronizza automaticamente gli utenti. Supporta anche le chiavi di sicurezza FIDO2 di altri produttori, tra cui Yubico: può quindi combinare i metodi di autenticazione senza sostituire lo stack di sicurezza esistente.
Come accedono il personale di filiale e delle operations alle postazioni di lavoro condivise?
I dipendenti sbloccano le postazioni Windows con un codice QR, un tap NFC o la prossimità Bluetooth, senza digitare alcuna password. Il PC si blocca automaticamente quando il dipendente si allontana. Funziona con dispositivi vicini tra loro, in scenari offline e tramite RDP. L’accesso al dispositivo è disponibile solo su Windows.
Hideez gestisce i sistemi bancari legacy che richiedono ancora le password?
Sì. Hideez Key può memorizzare e inserire in modo sicuro le credenziali dei sistemi bancari legacy e degli strumenti interni che richiedono ancora password o password monouso. Il SSO senza password copre anche i servizi web che non supportano nativamente SAML o OIDC.
Dove si può implementare Hideez e possiamo provarlo prima?
Hideez può essere implementato on-premise, in un cloud privato dedicato o in un cloud multi-tenant ospitato negli Stati Uniti o in Europa. Può iniziare con un proof of concept gratuito per validare gli scenari di accesso chiave nel Suo ambiente prima di una diffusione più ampia.
In che modo Hideez aiuta gli istituti finanziari a conformarsi a PCI DSS 4.0.1 e DORA?
Hideez supporta i controlli relativi agli accessi tramite autenticazione forte, policy di accesso, blocco automatico delle postazioni e log di audit. La conformità a PCI DSS e DORA dipende anche dalla Sua gestione del rischio, dalla configurazione e dalle procedure documentate.
Cosa succede se un dipendente perde la propria chiave di sicurezza Hideez?
Revochi l’accesso della chiave smarrita in Hideez e ne rimuova la registrazione dai servizi in cui era registrata direttamente. Ripristini l’accesso dopo la verifica dell’identità, tramite un metodo di backup approvato o una chiave sostitutiva.
Potenzi l’IAM dei servizi finanziari con Hideez
Parli di gestione delle identità e degli accessi per i servizi finanziari con uno specialista Hideez. Condivida l’elenco delle applicazioni e i requisiti di accesso per aiutarci a individuare l’approccio di deployment più adatto.