

Hideez Authenticator
Autenticador móvil
Forma parte de Hideez Workforce Identity. La mayoría de las apps de autenticación se detienen en el acceso web; el autenticador móvil de Hideez lleva la MFA sin contraseña hasta el puesto de trabajo: el personal desbloquea un equipo Windows compartido con un código QR, un toque por Bluetooth o una pegatina NFC, y la pantalla se bloquea en cuanto su teléfono sale del alcance de Bluetooth.
Con la aplicación de autenticación, el teléfono personal de cada empleado se convierte en su credencial corporativa, así que no hay tokens ni tarjetas que comprar, enviar o reponer. El acceso a Windows sin contraseña mantiene a una persona con nombre en la traza de auditoría incluso en cuentas compartidas, y los códigos sin conexión mantienen operativa una sede sin red.
Descarga para empleados


Requisitos
Teléfono
- iOS 14+ o Android 8+.
- Bluetooth 5 para las funciones de proximidad.
- PIN de la app; desbloqueo biométrico opcional.
Puesto de trabajo
- Windows 10 (1709+), Windows 11 o Windows Server 2022 de 64 bits.
- Hideez Client y conexión HTTPS con el tenant.
- Pegatinas NTAG216 para el acceso por NFC.
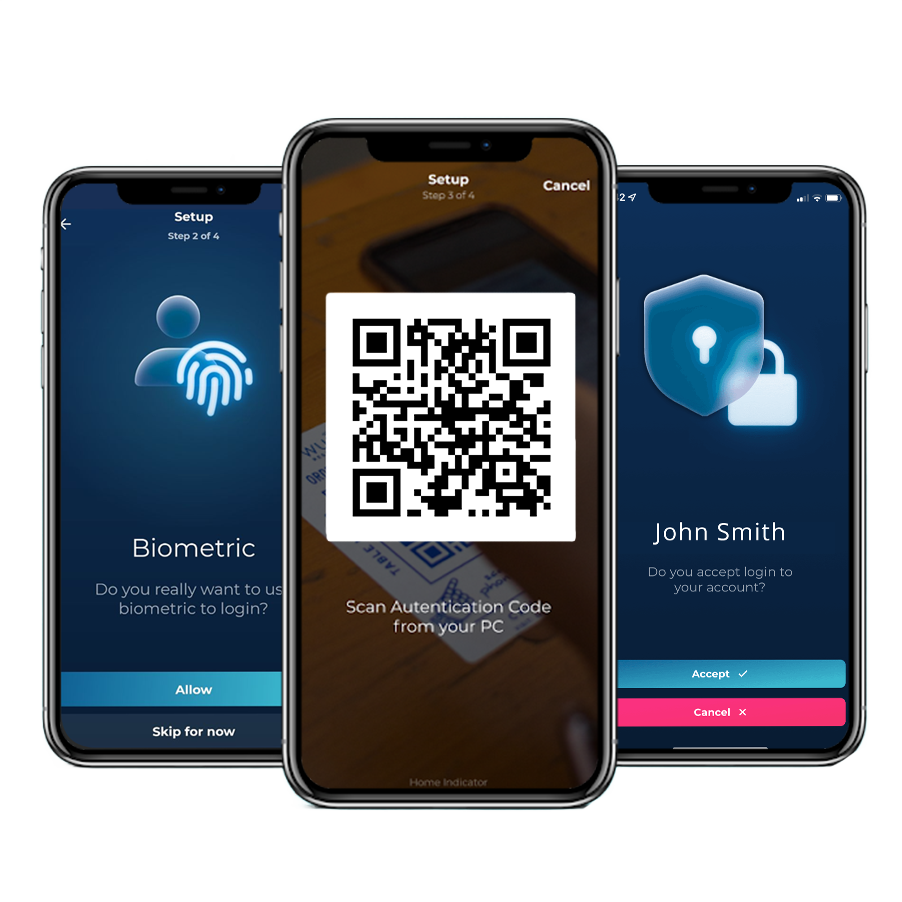
Un inicio de sesión con el autenticador móvil de principio a fin
Un teléfono, y las contraseñas dejan de formar parte de la jornada laboral. El personal accede a los equipos Windows y a las aplicaciones web que hay detrás con un toque, lo que elimina a la vez la credencial que un atacante intentaría robar mediante phishing y el ticket de restablecimiento que sigue a una contraseña olvidada.
Incluso los sistemas que nunca aprendieron el inicio de sesión único vienen con nosotros: Hideez AuthShield antepone el mismo acceso sin contraseña a las aplicaciones web heredadas, de modo que el abandono de las contraseñas no se detiene en la mitad moderna del parque.

Cómo entran y salen los empleados con la aplicación de autenticación

1. Desbloquear el equipo
Un código QR en la pantalla de bloqueo, un toque por Bluetooth al acercarse o una pegatina NFC en la máquina.

2. Entrar en los servicios web
Acceda a las aplicaciones SAML y OIDC integradas aprobando la solicitud de inicio de sesión en el teléfono.

3. Añadir un código de un solo uso
Cuando un servicio pide un código de un solo uso, sale de la misma app de MFA.

4. Alejarse y que se bloquee
La pantalla se bloquea sola en cuanto el teléfono sale del alcance del Bluetooth.
Los sistemas web antiguos que nunca admitieron el inicio de sesión único también están cubiertos — Hideez AuthShield antepone el mismo acceso sin contraseña.
Cómo funciona cada método de acceso en el autenticador móvil de Hideez
Cómo el personal desbloquea Windows con un autenticador móvil en el teléfono, llega a las aplicaciones web que hay detrás y sigue trabajando cuando la red falla.

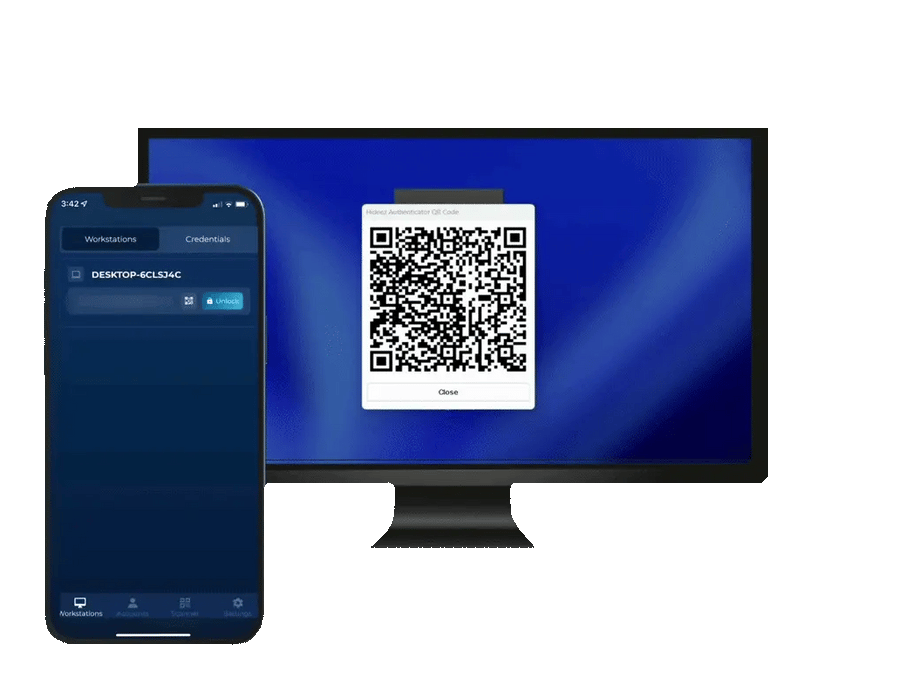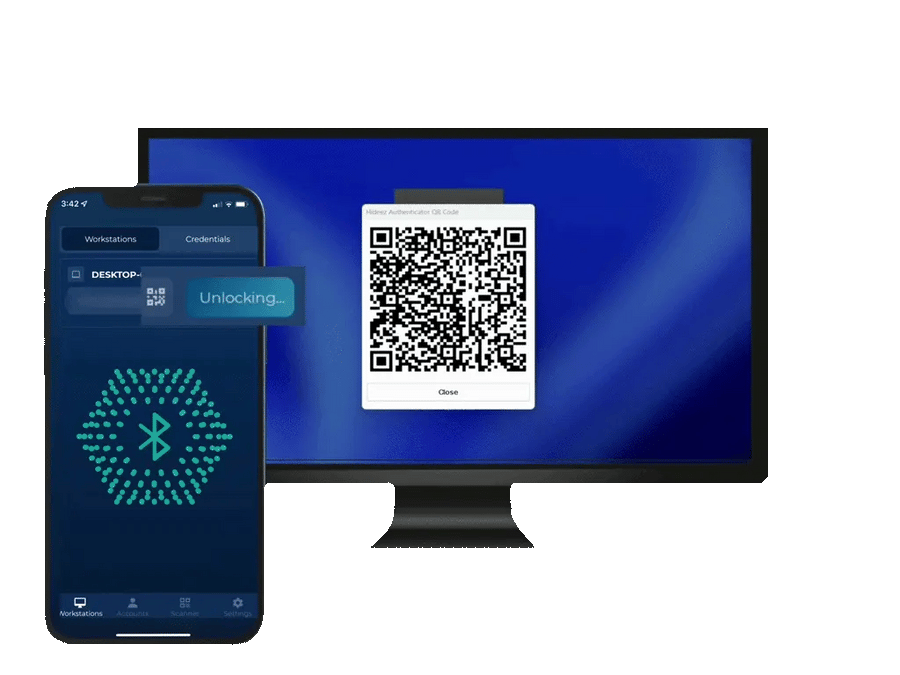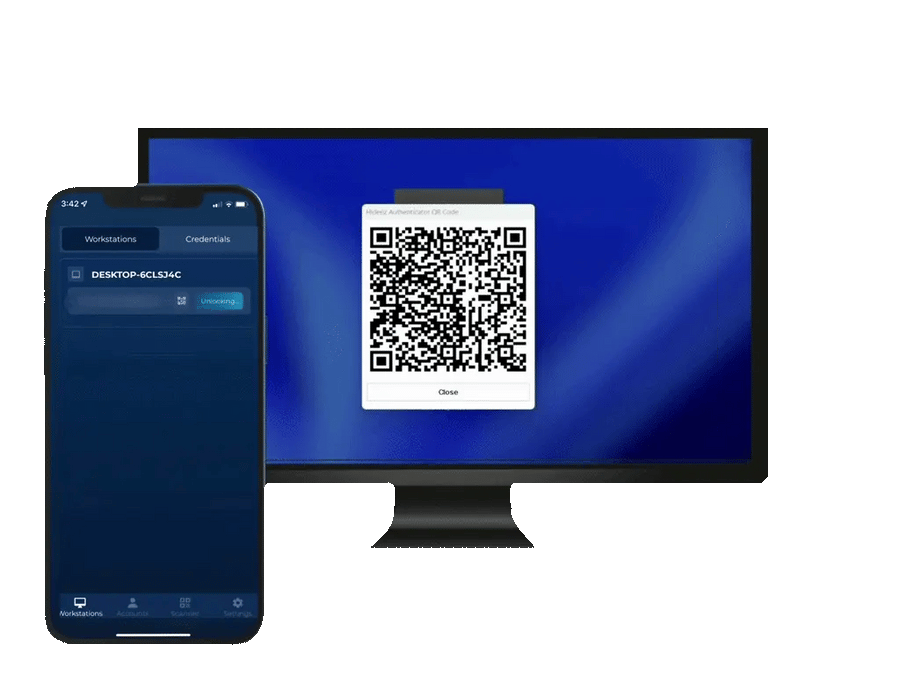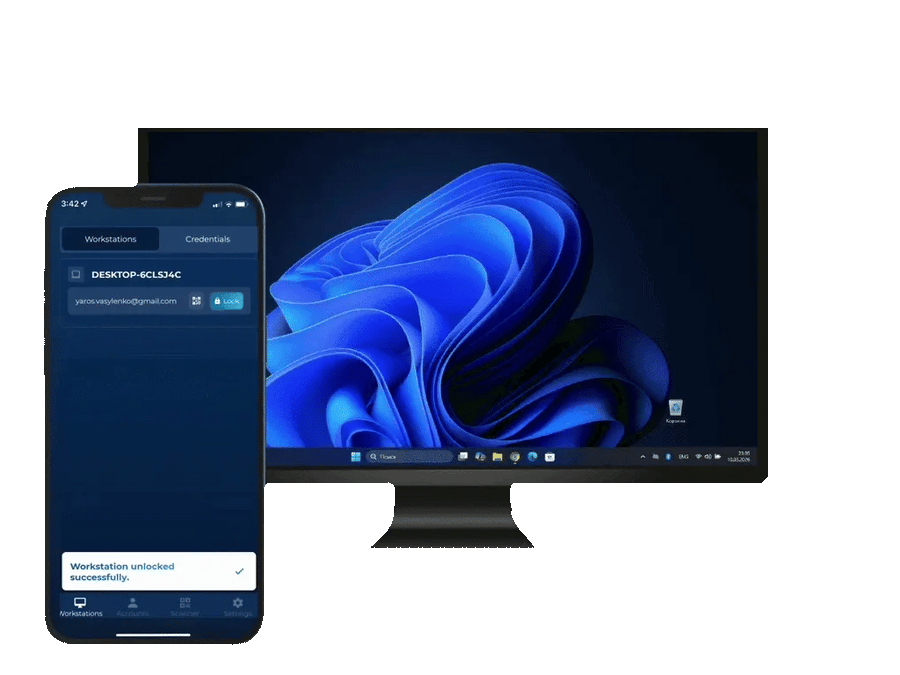

La pantalla de bloqueo muestra un código QR. La empleada lo escanea en la app y aprueba la solicitud.
La empleada abre la app del autenticador móvil junto al equipo y pulsa el botón «Desbloquear».
Los empleados acercan el teléfono a una pegatina NFC NTAG216 para desbloquear el puesto de trabajo. Está pensado para PC compartidos que usan varios empleados a lo largo del día.
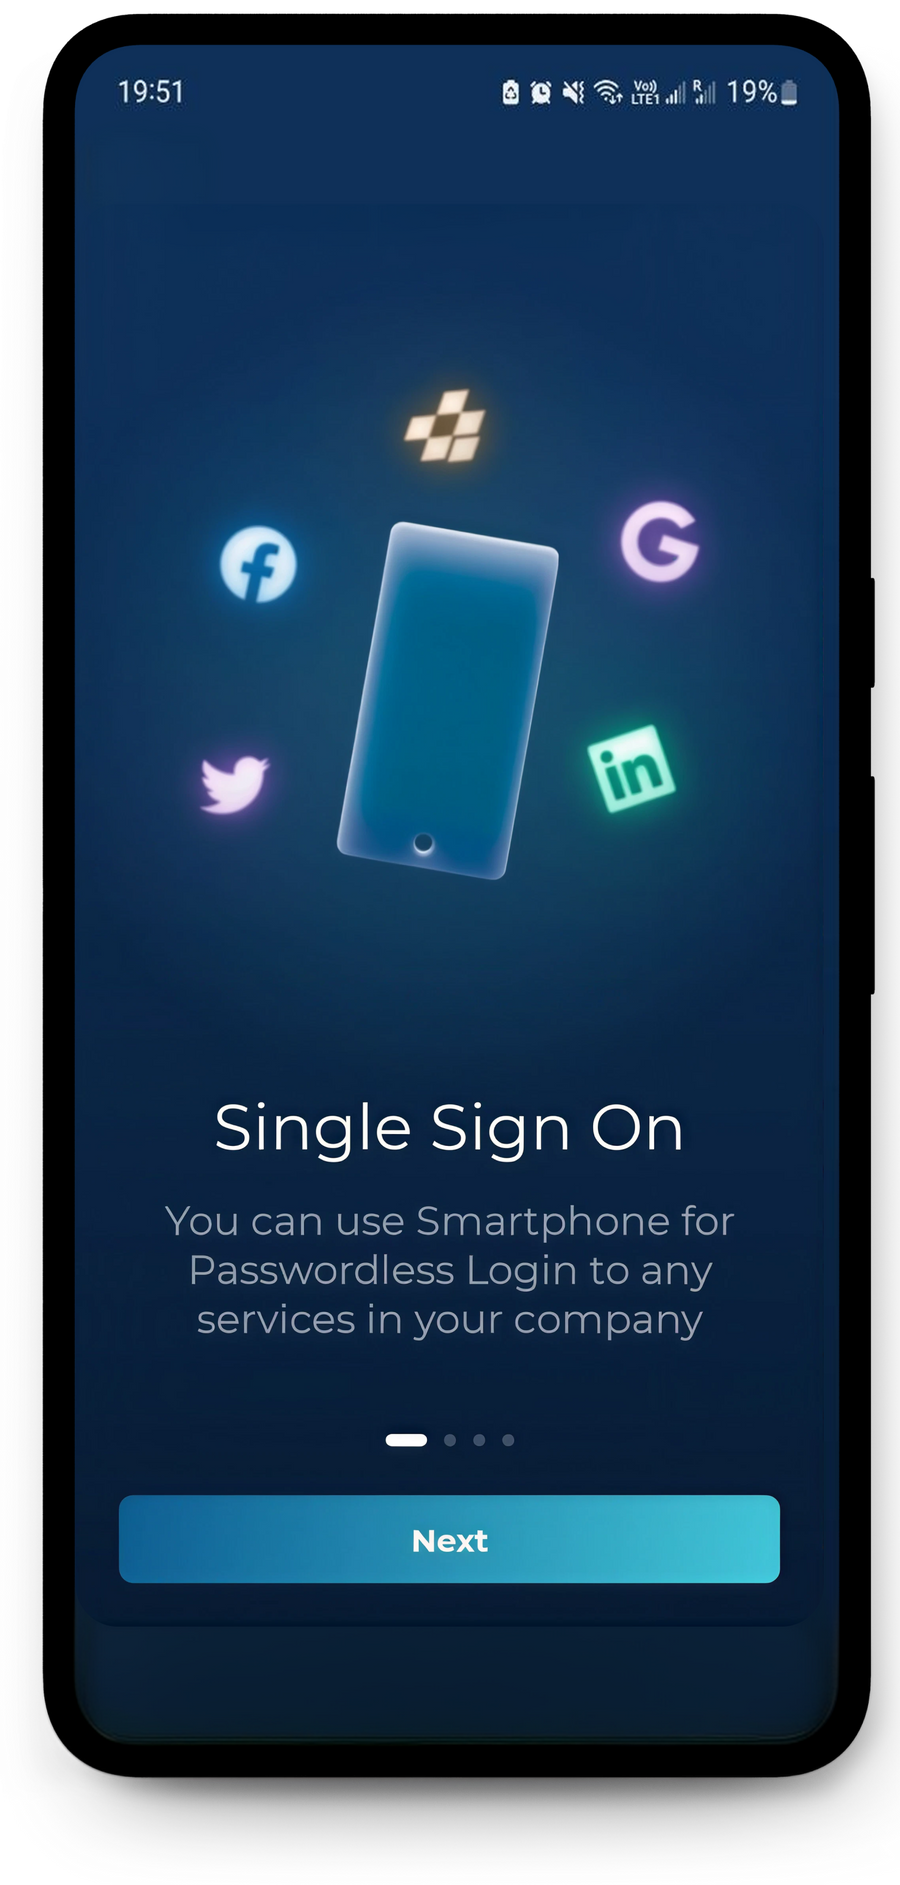
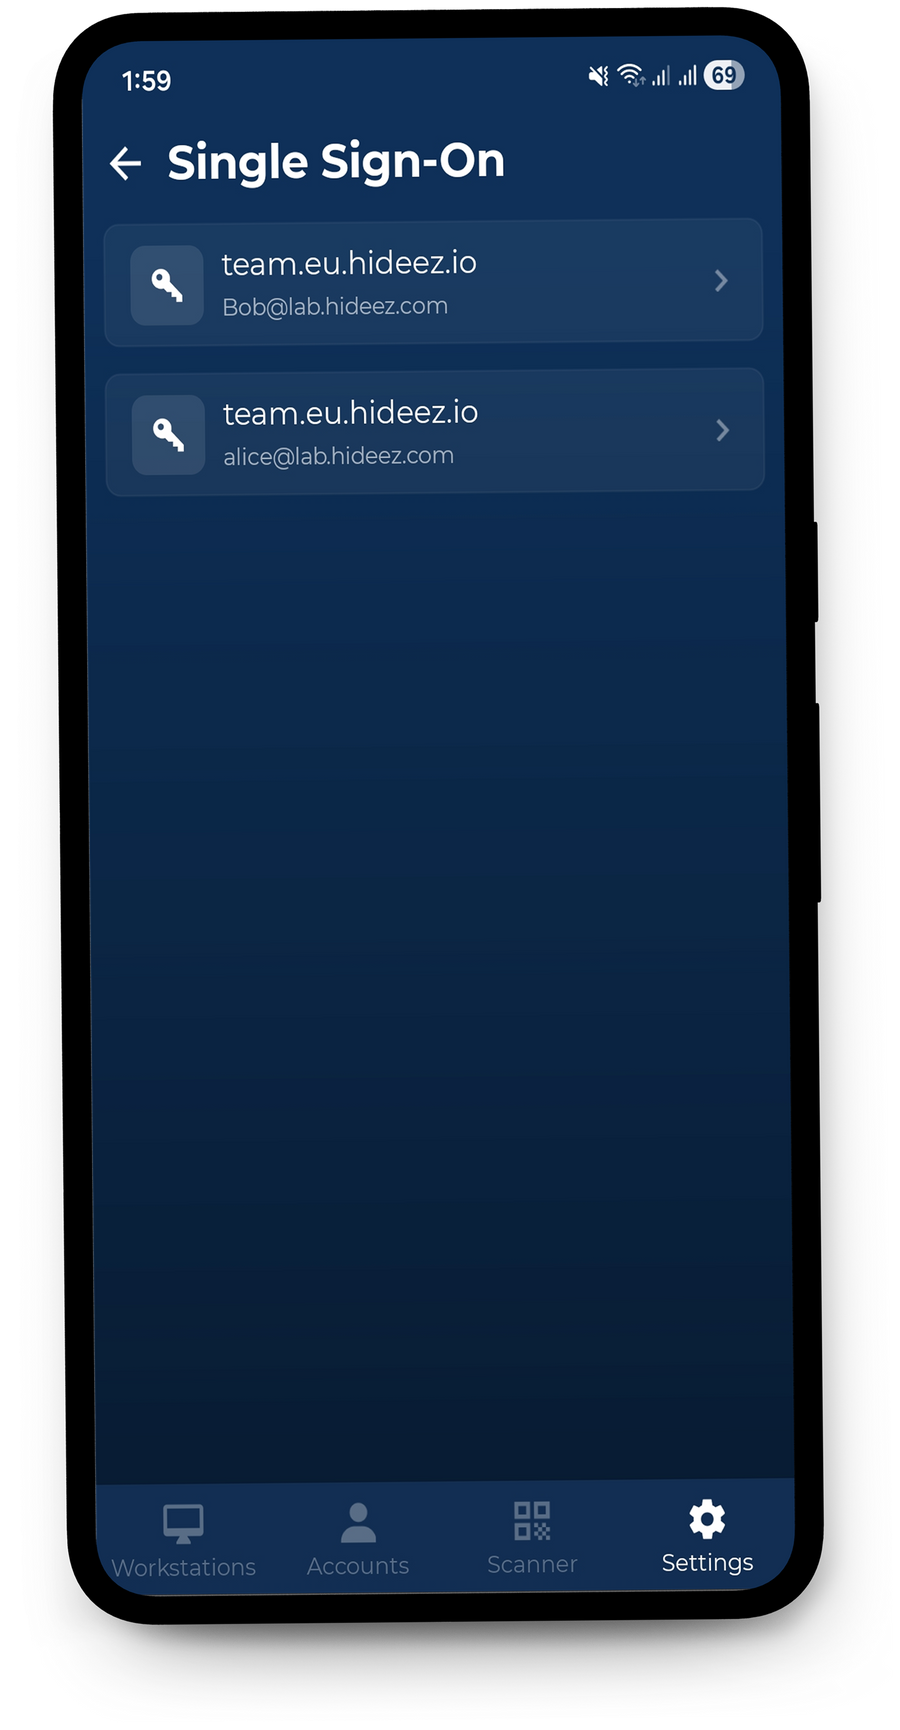
Hideez Authenticator ofrece acceso sin contraseña mediante código QR a las aplicaciones web integradas por SAML 2.0 u OIDC. Para las aplicaciones heredadas que no admiten SSO de forma nativa, el mismo flujo de autenticación puede ampliarse con Hideez AuthShield.
La MFA sin contraseña elimina la contraseña por completo y verifica al usuario con dos factores independientes. Como no hay ningún secreto compartido que los empleados deban conocer o introducir, los atacantes no tienen nada que adivinar, robar o capturar mediante phishing e ingeniería social.
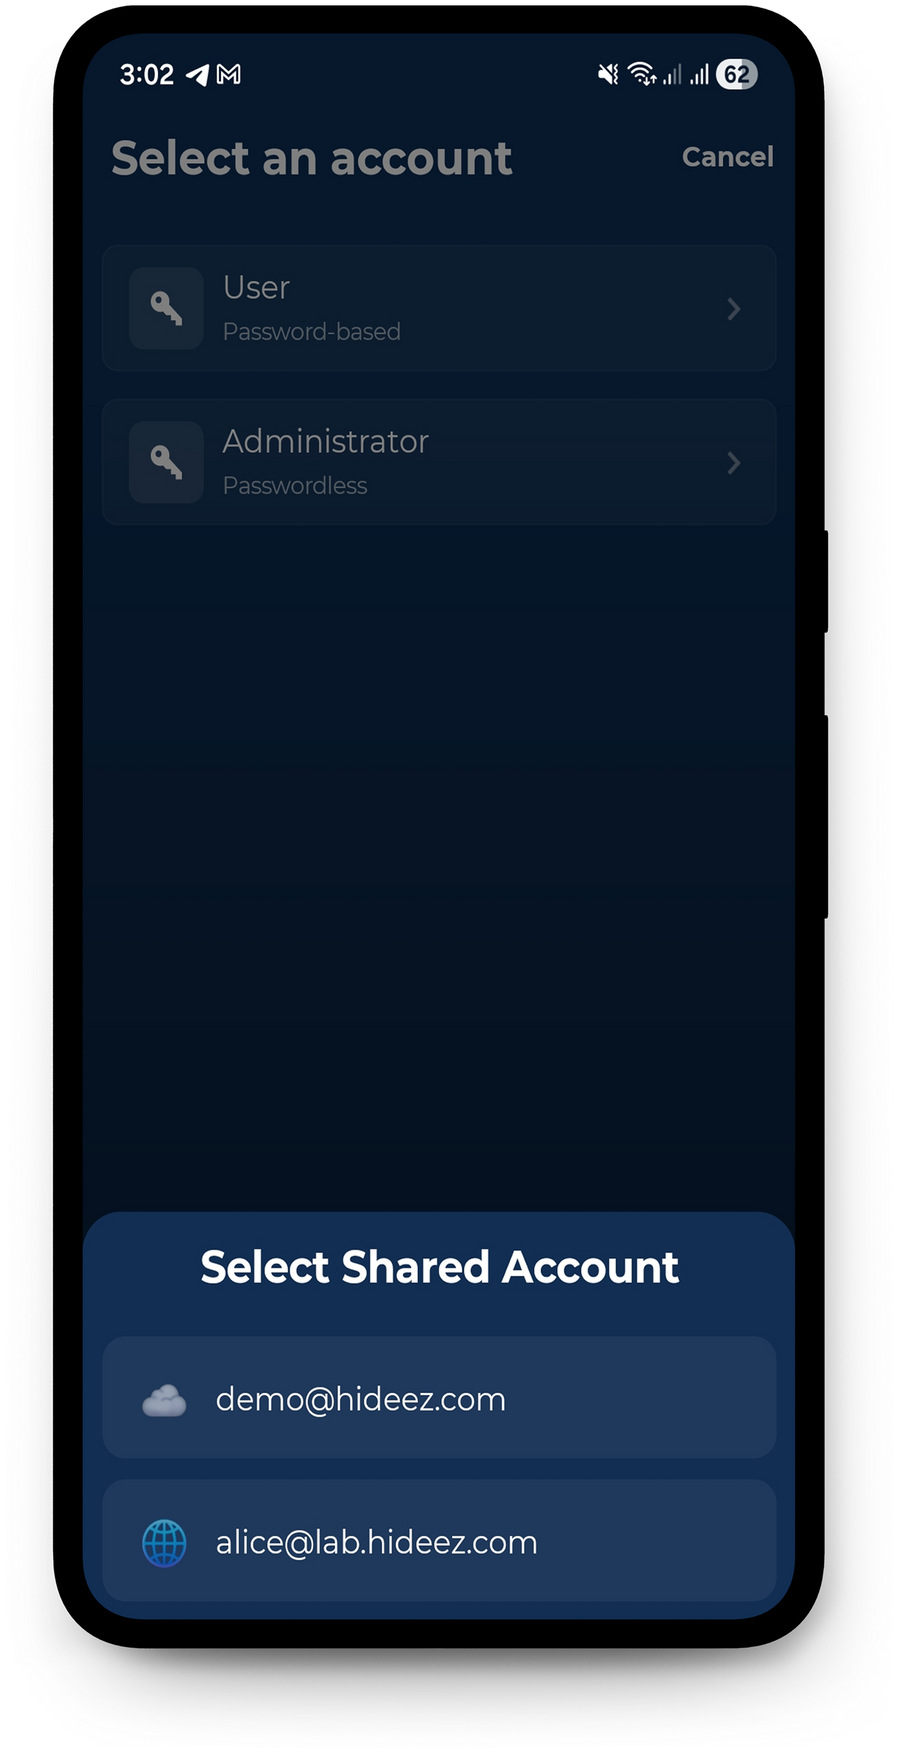
Cuando un equipo comparte una cuenta de servicio, la app enumera las cuentas que esa persona puede abrir y registra quién la ha usado.
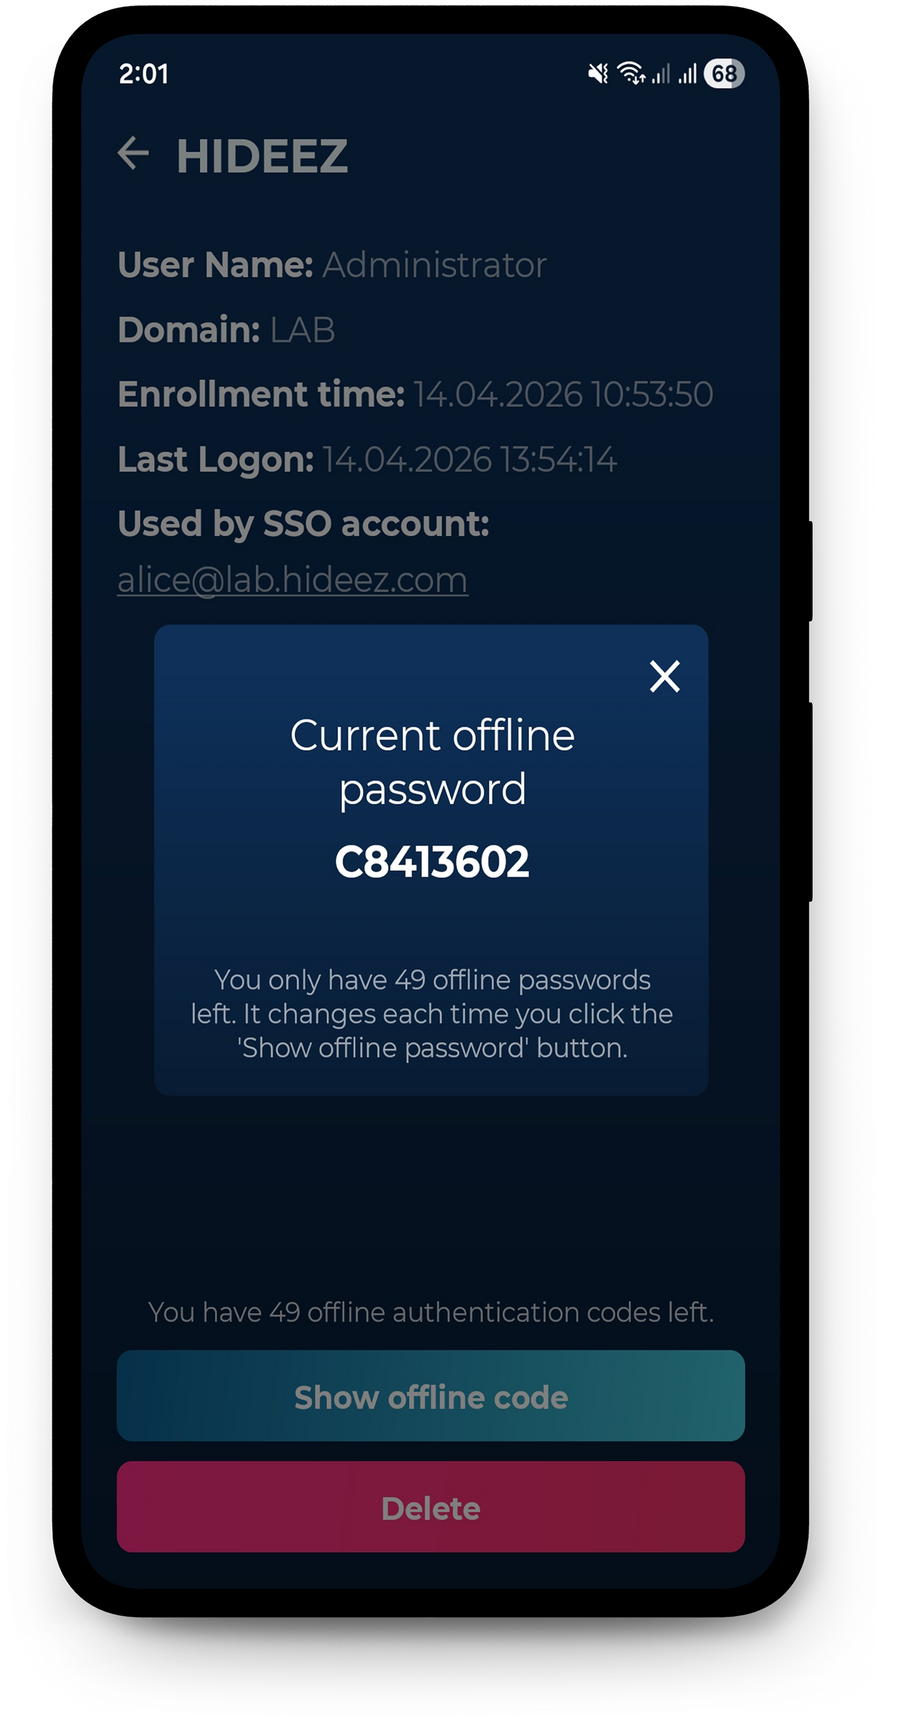
Cuando el puesto de trabajo no tiene conexión a Internet, los usuarios pueden iniciar sesión con un código de un solo uso en lugar de escanear un código QR. El acceso por Bluetooth y NFC también sigue funcionando sin conexión.
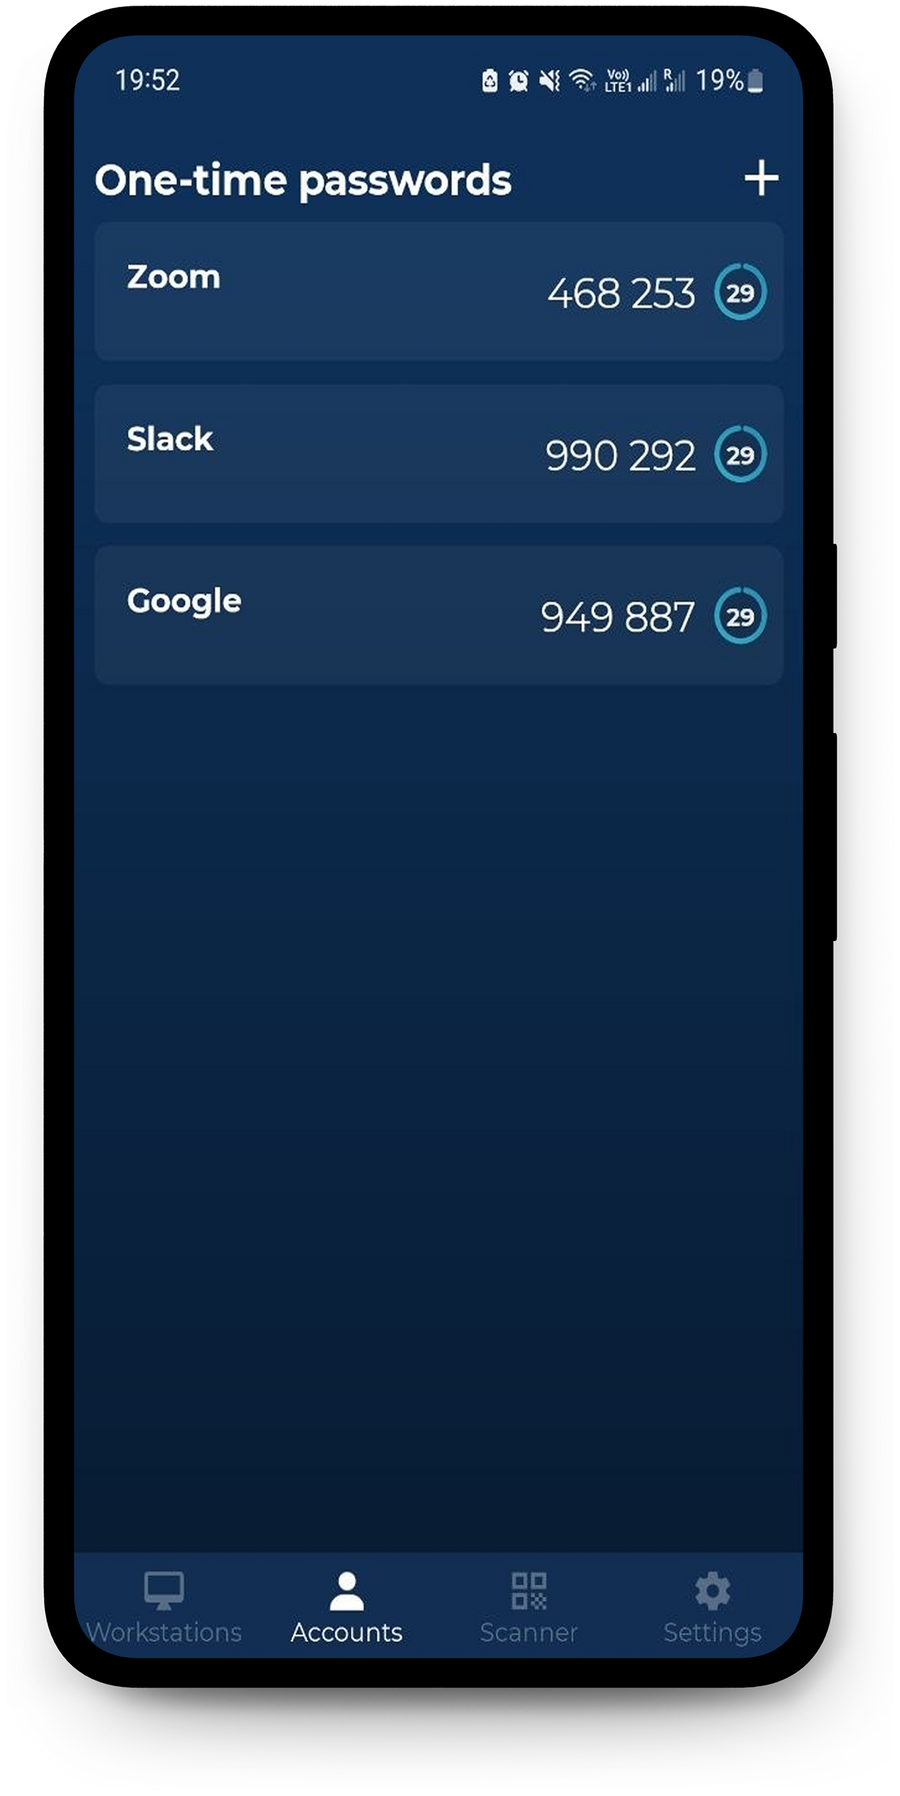
La aplicación de autenticación funciona además como autenticador TOTP estándar y genera códigos de un solo uso para las cuentas que admiten 2FA basada en TOTP, con independencia de las integraciones SSO de Hideez.
Ventajas del autenticador móvil de Hideez para su empresa

Aumente la productividad de la plantilla
Reduzca la fricción asociada a las contraseñas y los retrasos diarios al iniciar sesión. Hideez Authenticator es una aplicación de autenticación multifactor que permite una autenticación rápida y sin contraseña en puestos de trabajo y aplicaciones de negocio, de modo que los empleados acceden a los recursos que necesitan sin introducir contraseñas una y otra vez ni pasar por verificaciones manuales. Con menos restablecimientos de contraseña e interrupciones, los equipos dedican más tiempo al trabajo productivo.

Elimine los riesgos de las credenciales con una seguridad flexible
El robo de credenciales sigue siendo un riesgo importante para las organizaciones. Hideez Authenticator es una aplicación de autenticación segura que convierte los dispositivos móviles en autenticadores seguros mediante la vinculación al dispositivo, y la misma plataforma añade compatibilidad con FIDO2 y passkeys para una autenticación resistente al phishing. Los inicios de sesión quedan ligados a dispositivos autorizados, lo que reduce el riesgo de credenciales robadas, fatiga de MFA y accesos no autorizados a sus aplicaciones empresariales.

Simplifique el cumplimiento y la preparación para auditorías
Respalde los requisitos de cumplimiento con una autenticación y unos controles de acceso más sólidos. Hideez Authenticator ayuda a las organizaciones a alinear sus prácticas de autenticación con marcos y normativas como PCI DSS, HIPAA, GDPR y NIS2. Al verificar a cada usuario individualmente en el inicio de sesión, también en puestos de trabajo compartidos, Hideez contribuye a mantener registros de autenticación claros y pistas de auditoría más precisas para las revisiones de seguridad y cumplimiento.
Cada inicio de sesión lleva un nombre
Una sola consola aprueba los equipos, reparte métodos de acceso y desconecta un teléfono perdido. Lo que devuelve es el registro de abajo: cada sesión de equipo asociada a la persona que la abrió, cuentas compartidas incluidas.
| Inicio↓ | Fin | Empleado | Equipo | Sesión |
|---|---|---|---|---|
| 14/08/2026 9:02 | Active | Emma Wilson | WS-LINE-07 | shift01 |
| 14/08/2026 7:41 | 14/08/2026 8:58 | James Carter | WS-LINE-07 | shift01 |
| 14/08/2026 7:15 | 14/08/2026 7:39 | Michael Brown | WS-STOCK-02 | m.brown |
| 13/08/2026 18:20 | 13/08/2026 18:22 | Olivia Davis | WS-TILL-11 | till01 |
| 13/08/2026 8:48 | 13/08/2026 18:16 | Sophia Miller | WS-BACKOFFICE | office01 |
- Los accesos al equipo y a la web llegan a un único registro, bajo la persona y no bajo el perfil compartido de Windows
- También se registran los bloqueos al alejarse, de modo que cada sesión tiene un final además de un principio
- Trazabilidad lista para exportar ante las normas que se aplican según el sector y la región
Qué cambia para los equipos de TI

Sin contraseñas en los equipos compartidos
El personal entra con el teléfono que ya lleva encima. Nada que rotar, nada pegado al monitor, nada que restablecer a las siete de la mañana.

Sin hardware que comprar ni reponer
Sin tokens, sin tarjetas, sin lectores. El autenticador de software se ejecuta en el propio teléfono del empleado, y las altas y las bajas pasan a ser una entrada en la consola en lugar de una entrega de dispositivos.

Acceso con nombre en cuentas compartidas
Varias personas, una cuenta de Windows y un registro que sigue diciendo quién abrió la sesión y cuándo.

Sesiones que se cierran solas
El equipo se bloquea cuando el teléfono sale del alcance del Bluetooth. Las sesiones desatendidas dejan de ser un hallazgo de auditoría.
Comparativa del autenticador móvil
Tres aplicaciones de autenticación, y las diferencias aparecen en el puesto de trabajo. Los equipos que dejan Okta Verify o Duo Mobile suelen llegar por la segunda mitad de esta lista.
| Hideez Authenticator | Microsoft Authenticator | Duo Mobile | |
|---|---|---|---|
| Inicia sesión en la pantalla de bloqueo de Windows | Sí — código QR, Bluetooth o etiqueta NFC | No — el acceso a Windows usa Windows Hello | Sí — segundo factor, o Passwordless for OS Logon |
| Acceso por proximidad Bluetooth | Sí | No | No |
| Bloquea el equipo al alejarse | Sí, por Bluetooth | No | No |
| Acceso con una etiqueta NFC en la máquina | Sí, con una pegatina NFC | No | No |
| Cuentas compartidas en equipos compartidos | Sí, registrado por empleado | No | No |
| Acceso cuando el equipo está sin conexión | Sí, códigos sin conexión | Solo códigos, sin acceso al equipo | Sí, códigos de acceso sin conexión |
| Conserva una contraseña heredada del equipo | Sí, guardada en la app del teléfono | Autorrelleno retirado en 2025 | No |
| Generador TOTP para servicios de terceros | Sí | Sí | Sí |
| Inicio de sesión único SAML / OIDC | Sí, Hideez actúa como IdP | A través de Microsoft Entra ID | Sí, Duo Single Sign-On |
Comparación de agosto de 2026 según funciones documentadas públicamente. Duo añade un segundo factor al inicio de sesión con contraseña de Windows y también ofrece acceso sin contraseña al sistema operativo; la proximidad, el NFC y el comportamiento con cuentas compartidas es lo que Hideez añade por encima.
Integraciones con IAM y proveedores de identidad
Hideez Authenticator funciona como parte de Hideez Workforce Identity y se integra sin fricciones con los principales sistemas IAM y proveedores de identidad empresariales. Los métodos de autenticación disponibles dependen de su modelo de despliegue y de su configuración.
Referencias
Dónde ya funciona Hideez
Organismos públicos, fabricantes y operadores de infraestructuras críticas usan Hideez Workforce Identity — con la app, con llaves físicas o con ambas.


Preguntas de los equipos de TI
¿Hideez Authenticator es gratis?
El autenticador móvil se descarga gratis en ambas tiendas. Su uso en toda una organización forma parte de una suscripción a Hideez Workforce Identity, que empieza con una prueba gratuita.
¿Funciona sin Hideez Workforce Identity?
No. La app se autentica contra el tenant Hideez de la organización, así que es el tenant lo que la hace funcionar. Es un componente de la plataforma y no un autenticador independiente: en el tenant residen la política de MFA sin contraseña, las aprobaciones de equipos y los registros de auditoría.
¿Qué teléfonos son compatibles?
iOS 14 o posterior y Android 8 o posterior. El acceso por proximidad, el bloqueo al alejarse y NFC Tap & Go necesitan además Bluetooth 5 en el teléfono y en el equipo.
¿Qué hay que instalar en el equipo?
La app Hideez Client, en Windows 10 (compilación 1709 o posterior), Windows 11 o Windows Server 2022, de 64 bits. Se distribuye como .exe, o como .msi para el despliegue por directiva de grupo.
¿Pueden entrar los empleados cuando un equipo no tiene conexión con el servidor?
Sí. La app genera un código de un solo uso sin conexión para esa máquina y el empleado lo introduce en la pantalla de bloqueo.
¿Cómo funciona el bloqueo al alejarse?
El equipo vigila el teléfono por Bluetooth y bloquea la sesión cuando el teléfono sale del alcance o se apaga el Bluetooth. La app incluye además un botón para bloquear el equipo.
¿Hacen falta lectores NFC?
No. Tap & Go usa pegatinas NTAG216 en las máquinas, etiquetas que cuestan céntimos. El teléfono lee la etiqueta para identificar el equipo y el acceso viaja por Bluetooth.
¿Puede la seguridad de endpoint bloquear el acceso por Bluetooth o NFC?
Puede ocurrir. El software que bloquea el advertising de Bluetooth 5 impide el acceso por proximidad y por NFC — Palo Alto Cortex XDR es un ejemplo documentado. El acceso por código QR no se ve afectado, así que a un equipo siempre le queda una vía sin contraseña.
¿Dónde se guardan las contraseñas?
El acceso sin contraseña no exige que los empleados introduzcan la contraseña de la cuenta. Cuando un puesto de trabajo todavía necesita una contraseña, se guarda cifrada en la aplicación de autenticación del teléfono del empleado, con acceso protegido por PIN o biometría compatible.
¿Qué pasa si un empleado pierde el teléfono?
Un administrador elimina ese método de acceso del perfil del empleado, con lo que el dispositivo perdido deja de poder entrar, y envía una nueva invitación de registro.
¿Puede un teléfono tener varias cuentas o tenants?
Sí. Una misma aplicación de autenticación mantiene varias cuentas en el mismo servidor Hideez o en servidores distintos, con un selector de cuenta cuando hay más de una disponible.
¿Es Hideez Authenticator una alternativa a Microsoft Authenticator?
En la MFA de cuentas Microsoft ambos se solapan. Hideez añade lo que ocurre en el puesto de trabajo: desbloquear Windows con código QR, Bluetooth o etiqueta NFC, bloquear la máquina cuando el empleado se aleja, abrir cuentas compartidas y funcionar mientras el equipo está sin conexión.
¿Se puede desplegar de forma centralizada?
La app viene de las tiendas públicas y puede distribuirse con cualquier MDM. El cliente de Windows se despliega por directiva de grupo con el paquete .msi.
¿Esto es una passkey o un autenticador FIDO2?
Hideez Authenticator es el método de autenticación empresarial propio de Hideez. Las passkeys y las llaves de seguridad FIDO son métodos de acceso independientes dentro de la misma plataforma, y los empleados pueden usarlos junto a la app.
¿Es Hideez Authenticator una MFA resistente al phishing?
Según la definición de CISA y NIST, la MFA resistente al phishing significa FIDO2/WebAuthn o PIV. Hideez Authenticator usa su propio protocolo, así que la respuesta honesta es que elimina la contraseña que un atacante intentaría robar y traslada la aprobación al dispositivo propio del empleado. Cuando una normativa exige expresamente MFA resistente al phishing, la misma plataforma emite passkeys y llaves de seguridad FIDO, y los empleados pueden llevar ambas.
¿Cómo se compara con Windows Hello?
Windows Hello identifica a una persona en la máquina que tiene delante con la huella o la cara. Hideez Authenticator cubre lo que Hello no cubre: una credencial para todos los equipos compartidos, una sesión que se bloquea cuando el empleado se aleja, el acceso a cuentas compartidas y el acceso cuando la máquina está sin conexión. Ambos pueden convivir en el mismo parque.
Véalo en equipos reales
Una sesión breve con nuestro equipo: levantamos un tenant, instalamos el cliente de Windows en una máquina e iniciamos sesión desde un teléfono. Traiga el escenario que le importa — terminales compartidos, sedes que pierden conectividad o un Microsoft Authenticator que debería llegar más lejos.