
Seguridad de identidad sin contraseñas para servicios financieros
Proteja los sistemas sensibles con MFA resistente al phishing y acceso sin contraseñas, ayudando a cumplir los requisitos de DORA y a simplificar la autenticación.

Retos de seguridad y cumplimiento normativo en el sector financiero
La gestión de identidades y accesos (IAM) en los servicios financieros debe proteger la información sensible y, al mismo tiempo, mantener práctico el trabajo diario de cajeros, asesores y equipos de TI.

Aumento del phishing y los ataques MitM
Una página de inicio de sesión convincente puede capturar contraseñas y reenviar códigos de un solo uso a un servicio bancario real. Añadir un segundo paso no detiene estos ataques si el método de autenticación sigue siendo vulnerable al phishing.

Estaciones de trabajo compartidas y PC desatendidos
En los mostradores de las sucursales y los puestos de operaciones, una sesión abierta puede dar a la siguiente persona acceso con la cuenta de un compañero. Los dispositivos compartidos requieren autenticación individual y un bloqueo fiable cuando el personal se aleja.

Aplicaciones bancarias heredadas y fricción para los empleados
Las aplicaciones más antiguas pueden seguir requiriendo credenciales independientes y no admitir SAML ni OIDC. Los inicios de sesión repetidos ralentizan a los empleados, y sustituir un sistema bancario crítico solo para modernizar la autenticación puede no ser viable.

Un cumplimiento normativo en evolución
Cuando se aplican PCI DSS o DORA, los equipos necesitan evidencias de una autenticación adecuada, restricciones de acceso y supervisión. Cumplir estas obligaciones también exige procedimientos documentados y revisiones periódicas de quién puede acceder a los sistemas sensibles.
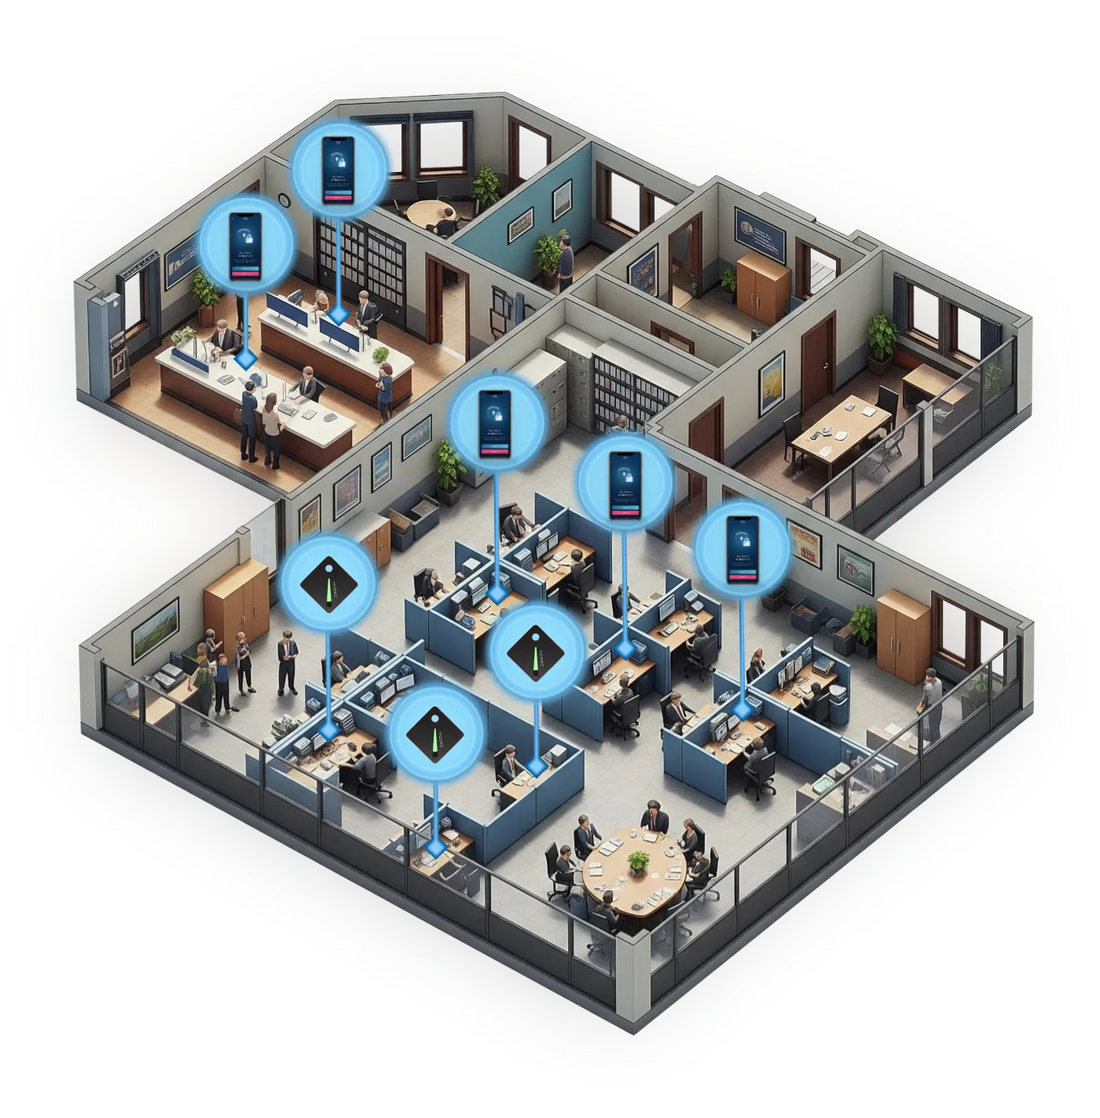
Soluciones de IAM sin contraseña para servicios financieros
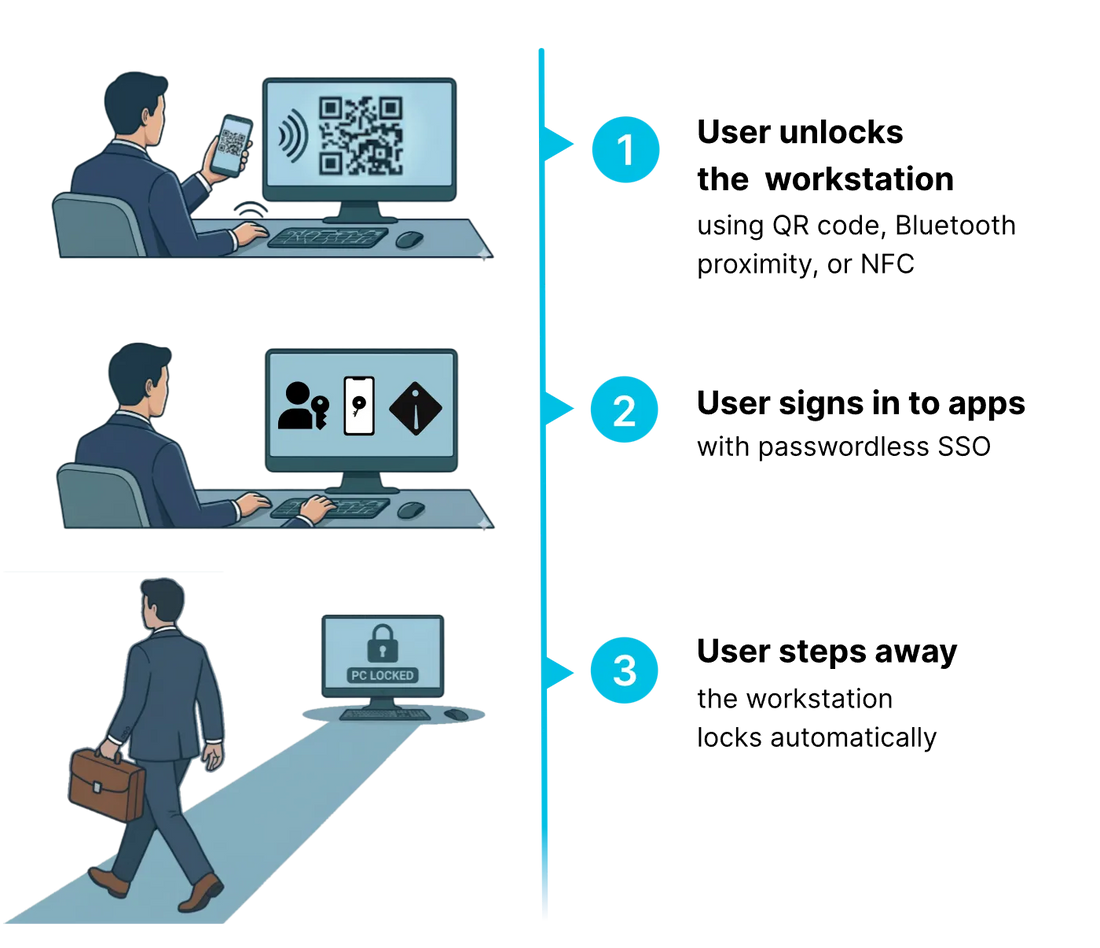
Hideez da soporte al IAM de servicios financieros en sucursales, oficinas y centros de operaciones. Los empleados desbloquean las estaciones de trabajo Windows compartidas mediante códigos QR, NFC o métodos basados en la proximidad y, después, acceden a las aplicaciones integradas mediante inicio de sesión único.
- Detección automática de presencia
- Acceso sin contacto a las estaciones de trabajo y bloqueo automático
- Registros de inicio y cierre de sesión para revisiones de seguridad
¿Por qué Hideez?
Simplifique el acceso de los empleados a los sistemas financieros sin renunciar a controles de seguridad sólidos. Hideez ayuda a reducir los riesgos relacionados con las contraseñas, mejorar la visibilidad de los accesos y respaldar el cumplimiento normativo sin interrumpir las operaciones bancarias diarias.
- Integración con Active Directory y Entra ID. Sincronice los usuarios con los directorios existentes y habilite la gestión centralizada de cuentas, incluida la rotación opcional de contraseñas.
- Prueba gratuita y prueba de concepto. Pruebe Hideez en su propio entorno de TI para evaluar los flujos de autenticación antes de un despliegue más amplio.
- Soporte para el cumplimiento normativo. Aborde los requisitos de seguridad relacionados con PCI DSS y DORA con MFA resistente al phishing, autenticación individual de usuarios y registros de inicio de sesión auditables.
Funciones clave de la gestión de identidades y accesos para servicios financieros

Estaciones de trabajo compartidas y acceso en sucursales
Ofrezca a cajeros y personal de sucursal un inicio de sesión personal en PC Windows compartidos. El bloqueo automático por proximidad ayuda a proteger las sesiones desatendidas entre visitas de clientes.

SSO sin contraseña para aplicaciones modernas y heredadas
Conecte las aplicaciones SAML y OIDC al SSO sin contraseña. Utilice Hideez AuthShield para ampliar la misma experiencia de inicio de sesión a aplicaciones web heredadas compatibles.

Despliegue flexible y soporte al cumplimiento
Despliegue Hideez en sus instalaciones, en una nube privada o en la nube de Hideez. Elija la arquitectura que mejor se adapte a sus requisitos de protección de datos, alojamiento y supervisión.

Acceso privilegiado y MFA resistente al phishing
Proteja los inicios de sesión de administradores en los servicios integrados con MFA FIDO2. Aplique políticas de acceso y conserve los registros de autenticación para las revisiones de seguridad.
Explore nuestras herramientas de autenticación sin contraseña
Elija llaves de hardware, Hideez Authenticator o passkeys según el entorno de trabajo de cada empleado. Hideez da soporte al IAM del sector financiero con opciones para el personal de sucursal, los equipos de oficina y los usuarios que necesitan una credencial de hardware dedicada.

Utilice los smartphones de los empleados para la autenticación sin contraseña en aplicaciones bancarias, servicios web y estaciones de trabajo compartidas. Facilite un acceso seguro en sucursales, oficinas y entornos remotos sin necesidad de tokens de hardware independientes para cada empleado.
Permita que los empleados desbloqueen estaciones de trabajo Windows sin contraseñas mediante métodos basados en móviles como QR, NFC o inicio de sesión por proximidad, reduciendo la fricción de inicio de sesión para el personal que se desplaza entre sistemas durante todo el día y disminuyendo la exposición al robo y la reutilización de contraseñas.
Bloquee automáticamente las estaciones de trabajo cuando los empleados se alejan, ayudando a proteger los datos financieros sensibles del acceso no autorizado en sucursales, centros de operaciones y oficinas donde las sesiones desatendidas generan un riesgo innecesario.

Utilice llaves de hardware FIDO2 para aplicar una autenticación sólida y resistente al phishing a los empleados que acceden a sistemas bancarios críticos y aplicaciones internas.
Habilite un inicio de sesión seguro y sin contraseña en estaciones de trabajo Windows mediante llaves de hardware, reduciendo la dependencia de las contraseñas y minimizando los riesgos de robo de credenciales.
Implemente una autenticación multifactor basada en FIDO para proteger el acceso a sistemas sensibles, garantizando el cumplimiento de los estándares y regulaciones de seguridad modernos.
Almacene y utilice de forma segura las credenciales de sistemas bancarios heredados y herramientas internas que aún requieren contraseñas u OTP, reduciendo la exposición y simplificando el acceso.
Bloquee automáticamente las estaciones de trabajo cuando los usuarios se alejan mediante llaves de hardware con Bluetooth, evitando el acceso no autorizado a los datos financieros.
La Hideez Key también puede sustituir a las tarjetas inteligentes para el acceso a edificios basado en RFID y NFC, ayudando a las organizaciones financieras a simplificar y optimizar el control de acceso físico.

Los empleados pueden usar una passkey para acceder a los servicios web financieros y empresariales compatibles, confirmando el inicio de sesión con huella dactilar, Face ID o el PIN del dispositivo. Los datos biométricos permanecen en el dispositivo.
FIDO2/WebAuthn vincula la autenticación al servicio legítimo en lugar de a una contraseña reutilizable. Cuando se exige la verificación del usuario, una passkey combina la posesión del autenticador con un PIN local o una verificación biométrica, sin pedir al personal que introduzca un código de un solo uso.
Hideez admite llaves de seguridad FIDO2 compatibles de otros fabricantes, como Yubico. El personal puede usar una llave de hardware aprobada para los inicios de sesión con passkey compatibles, lo que permite a su organización conservar los autenticadores adecuados que ya utiliza.
Hideez frente a Duo y Yubico
| Hideez | Duo | Yubico | |
|---|---|---|---|
| Implementación on-premise / autoalojada | Sí | No | No |
| Actúa como IdP para SSO sin contraseña | Sí | No | No |
| Integración con Active Directory / Entra ID | Sí | Parcial | No |
| Métodos de autenticación | Passkeys, aplicación móvil Hideez (QR, Bluetooth, NFC), Hideez Keys (USB, Bluetooth, NFC, RFID) | Passkeys, Duo Mobile, llaves de seguridad | Passkeys, YubiKey, tarjeta inteligente/PIV, OTP |
| Inicio de sesión sin contraseña en web / apps | Sí | Sí | Sí |
| Inicio de sesión sin contraseña en Windows | Sí | Sí | Sí |
| Cierre de sesión automático por proximidad | Sí | Sí | No |
| Funciona sin teléfono móvil | Sí | Parcial | Sí |
Llaves de seguridad de hardware para instituciones financieras
Descubra las aplicaciones prácticas de Hideez Workforce Identity en organizaciones financieras. Explore cómo Hideez puede mejorar sus flujos de trabajo y proteger recursos críticos del acceso no autorizado.

Nuestros clientes


Nuestras certificaciones




Preguntas de las entidades financieras
¿Cómo pueden los bancos cumplir los requisitos de MFA sin contraseñas?
Hideez ofrece a los bancos varias opciones de autenticación, como la aplicación móvil Hideez Authenticator con inicio de sesión por QR, NFC y Bluetooth, llaves de hardware FIDO2 como Hideez Key y passkeys. Las llaves FIDO2 y las passkeys proporcionan MFA resistente al phishing en los sistemas compatibles y ayudan a las instituciones financieras a cumplir los requisitos de seguridad de acceso relacionados con PCI DSS y DORA.
¿Tenemos que sustituir nuestro proveedor de identidad para usar Hideez?
No. Hideez se conecta a Active Directory o a Microsoft Entra ID y sincroniza los usuarios automáticamente. También admite llaves de seguridad FIDO2 de otros fabricantes, como Yubico, por lo que puede combinar métodos de autenticación sin sustituir su infraestructura de seguridad actual.
¿Cómo inician sesión el personal de oficinas y de operaciones en puestos de trabajo compartidos?
Los empleados desbloquean los puestos de trabajo con Windows mediante un código QR, un toque NFC o la proximidad por Bluetooth, sin escribir ninguna contraseña. El PC se bloquea automáticamente cuando el empleado se aleja. Funciona con dispositivos muy próximos entre sí, en escenarios sin conexión y con RDP. El inicio de sesión en el dispositivo solo está disponible en Windows.
¿Puede Hideez gestionar sistemas bancarios heredados que todavía exigen contraseñas?
Sí. Hideez Key puede almacenar y rellenar de forma segura las credenciales de sistemas bancarios heredados y de herramientas internas que todavía requieren contraseñas o contraseñas de un solo uso. El SSO sin contraseña también cubre los servicios web que no admiten SAML u OIDC de forma nativa.
¿Dónde se puede desplegar Hideez y podemos probarlo antes?
Puede desplegar Hideez on-premise, en una nube privada dedicada o en una nube multiinquilino alojada en EE. UU. o en Europa. Puede empezar con una prueba de concepto gratuita para validar los escenarios de acceso clave en su propio entorno antes de un despliegue más amplio.
¿Cómo ayuda Hideez a las instituciones financieras a cumplir PCI DSS 4.0.1 y DORA?
Hideez respalda los controles relacionados con el acceso mediante autenticación robusta, políticas de acceso, bloqueo automático de estaciones de trabajo y registros de auditoría. El cumplimiento de PCI DSS y DORA también depende de su gestión de riesgos, su configuración y sus procedimientos documentados.
¿Qué ocurre si un empleado pierde su llave de seguridad Hideez?
Revoque el acceso de la llave perdida en Hideez y elimine su registro de los servicios en los que se registró directamente. Restablezca el acceso tras verificar la identidad mediante un método de respaldo aprobado o una llave de sustitución.
Mejore el IAM de sus servicios financieros con Hideez
Hable sobre la gestión de identidades y accesos para servicios financieros con un especialista de Hideez. Comparta su lista de aplicaciones y sus requisitos de acceso para ayudarnos a definir el enfoque de despliegue adecuado.